

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
RadareEye — आस-पास के उपकरणों को स्कैन करने और लक्ष्य उपकरण के रेंज में आने पर अपने सिस्टम पर एक दिए गए कमांड को निष्पादित करने के लिए विशेष रूप से उपकरण। | Kitploit
उपकरण/GitHubGitHub/souravbaghz/radareeye
टोहीवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाIoT सुरक्षावायरलेस सुरक्षारेड टीमिंग
GitHubsouravbaghz/radareeye

RadareEye

आस-पास के उपकरणों को स्कैन करने और लक्ष्य उपकरण के रेंज में आने पर अपने सिस्टम पर एक दिए गए कमांड को निष्पादित करने के लिए विशेष रूप से उपकरण।

रिपॉजिटरी देखें
38450434 साल पहलेKitploit द्वारा समीक्षित
साझा करें

पास के उपकरणों को स्कैन करने और लक्ष्य उपकरण रेंज में आने पर कमांड निष्पादित करने का एक उपकरण..


नोट:- RadareEye का मालिक इस उपकरण का उपयोग करके किसी भी दुर्भावनापूर्ण गतिविधि करने वाले उपयोगकर्ता के लिए जिम्मेदार नहीं होगा। केवल सीखने के उद्देश्य के लिए इसका उपयोग करें।

  • RadareEye की स्थापना :
git clone https://github.com/souravbaghz/RadareEye

उपयोग:

./radare <mac_addr> <option>

उपलब्ध विकल्प हैं:

  • -blue ब्लूटूथ RadareEye
  • -ble BLE RadareEye
  • -wifi वाई-फाई AP RadareEye

  • ब्लूटूथ RadareEye चलाना :
sudo bash radare XX:XX:XX:XX:XX:XX -blue
  • BLE RadareEye चलाना :
sudo bash radare XX:XX:XX:XX:XX:XX -ble

वाई-फाई के लिए भी -wifi विकल्प के साथ ऐसा ही करें, यहाँ XX:XX:XX:XX:XX:XX का मतलब आपके लक्ष्य उपकरण का MAC पता है और sudo के साथ करना सुनिश्चित करें (यदि आप रूट नहीं हैं)। मैंने इस स्क्रिप्ट में स्कैनिंग सुविधा नहीं जोड़ी है, लेकिन आप ब्लूटूथ के लिए 'hcitool scan' और BLE उपकरणों के लिए 'hcitool lescan' चलाकर आसानी से MAC पता प्राप्त कर सकते हैं।
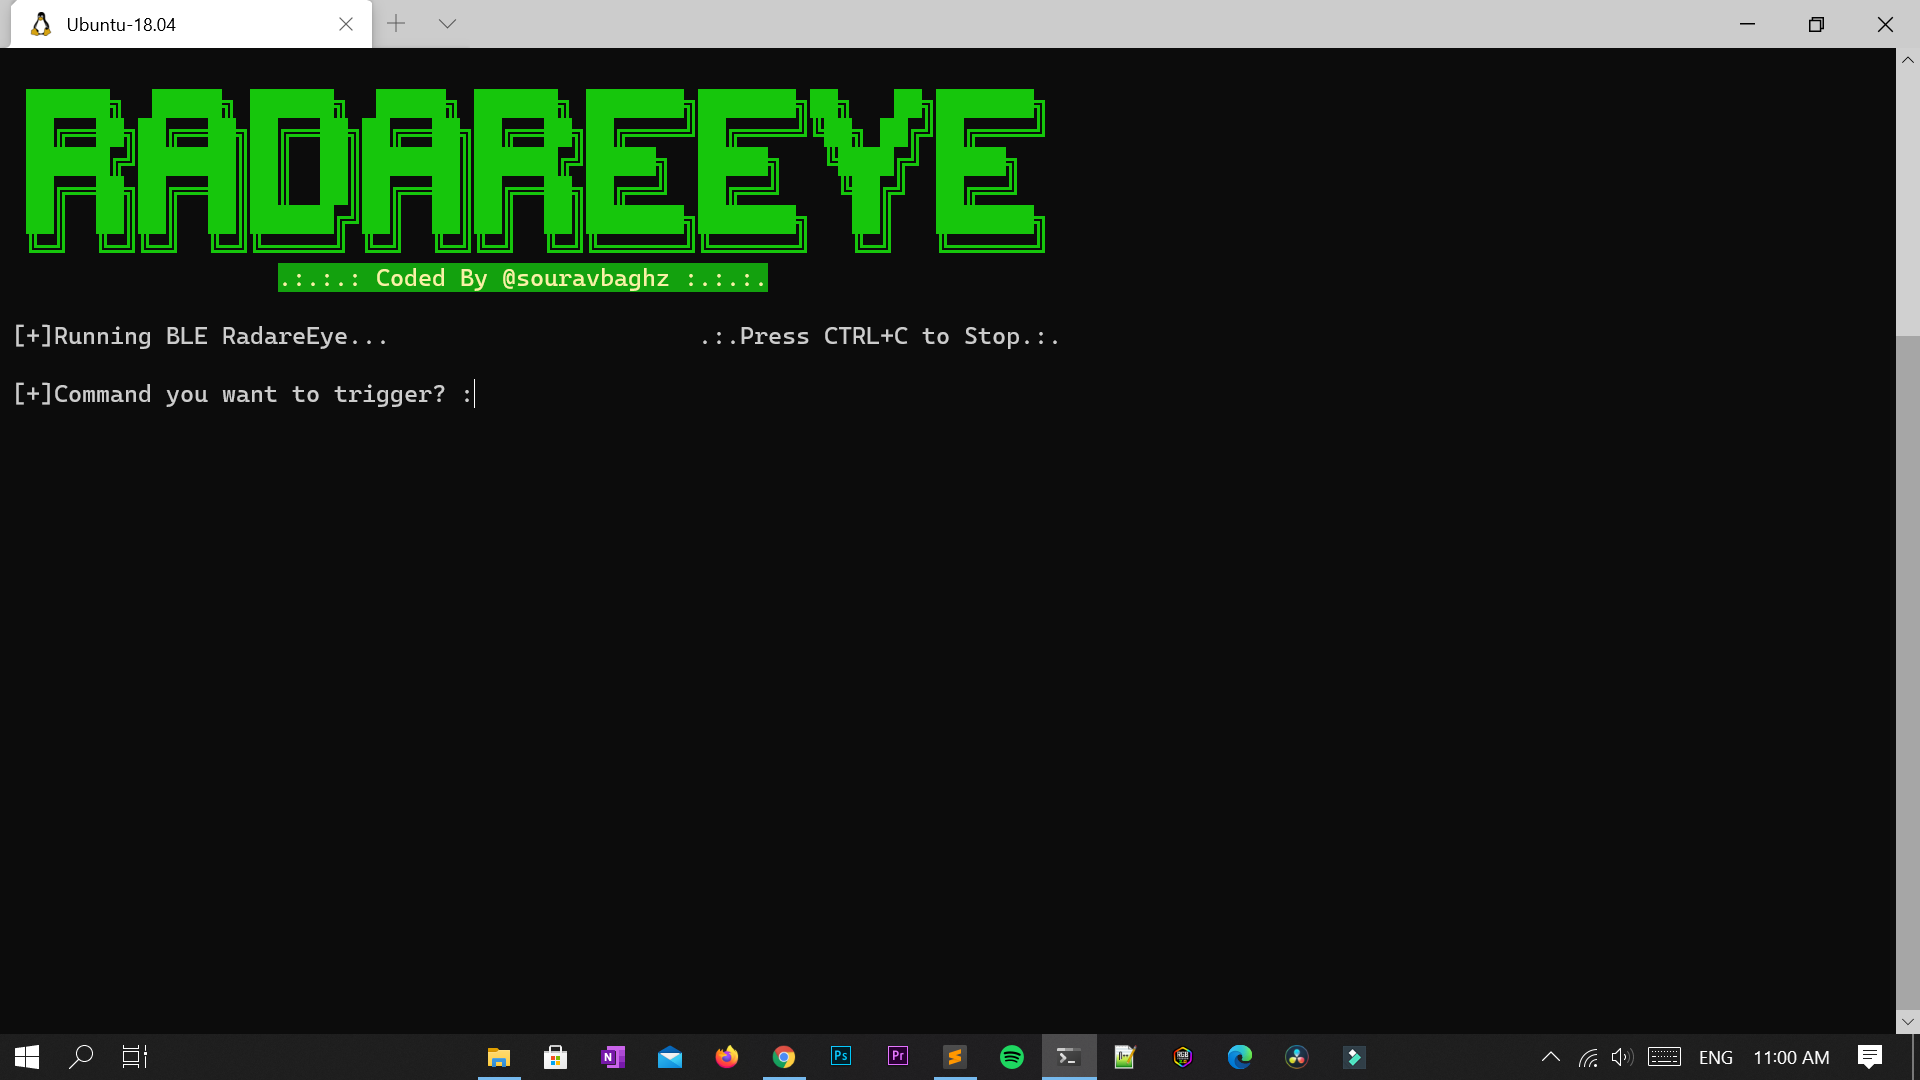

RadareEye चलाने के बाद, यह आपसे पूछेगा 'आप कौन सा कमांड ट्रिगर करना चाहते हैं?' , आप इसे खाली रखकर छोड़ सकते हैं और RadareEye आपको आपके लक्ष्य की स्थिति दिखाएगा कि वह रेंज में है या नहीं, बिना कोई कमांड ट्रिगर किए। यदि आप अपने लक्ष्य के रेंज में आने पर कोई कमांड ट्रिगर करना चाहते हैं, तो जब वह पूछे तो एक कमांड दर्ज करें। उदाहरण :
  • नीचे दिया गया कमांड लक्ष्य उपकरण रेंज में आने पर तुरंत हमारे सिस्टम को बंद कर देगा।
[+]आप कौन सा कमांड ट्रिगर करना चाहते हैं? :shutdown now
  • यह आपकी अन्य स्क्रिप्ट चलाएगा
[+]आप कौन सा कमांड ट्रिगर करना चाहते हैं? :./myscript.py
अगर आपको मेरा काम पसंद आता है तो आप मुझे यहाँ एक कॉफी खरीद सकते हैं।

Buy Me A Coffee


🤝 मुझसे जुड़ें

Instagram: souravbaghz GitHub souravbaghz Twitter souravbaghz Medium souravbaghz


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    345
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    340
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    292

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






