 soteria-security/365inspect
एक PowerShell स्क्रिप्ट जो Microsoft 365 वातावरणों की सुरक्षा मूल्यांकन को स्वचालित करती है।

माइक्रोसॉफ्ट 365 वातावरणों की सुरक्षा मूल्यांकन को स्वचालित करने वाला एक PowerShell स्क्रिप्ट लिखकर माइक्रोसॉफ्ट 365 सुरक्षा की स्थिति को आगे बढ़ाना।
Soteria Inspect 365Inspect प्रोजेक्ट से उत्पन्न हुआ है और यह सोटेरिया का SaaS समाधान है जो Microsoft 365 सेवाओं के पूरे सूट में 200 से अधिक निरीक्षण बिंदुओं के साथ Microsoft 365 टेनेंट की सुरक्षा का मूल्यांकन करने में सहायता करता है।
Microsoft 365 के लिए Soteria Inspect ग्राहकों को समय के साथ प्रत्येक निष्कर्ष के प्रभावित ऑब्जेक्ट्स में परिवर्तनों के साथ-साथ सुधार प्रयासों को ट्रैक करने की अनुमति देता है, और अब MSP और मूल संगठनों के लिए मल्टी-टेनेंसी शामिल करता है ताकि वे अपने चाइल्ड टेनेंट्स की नब्ज पर नजर रख सकें।
Microsoft 365 के लिए Soteria Inspect सीधे Soteria या Azure Marketplace के माध्यम से उपलब्ध है
हमारे सभी Microsoft 365 के लिए Soteria Inspect ऑफ़र देखें
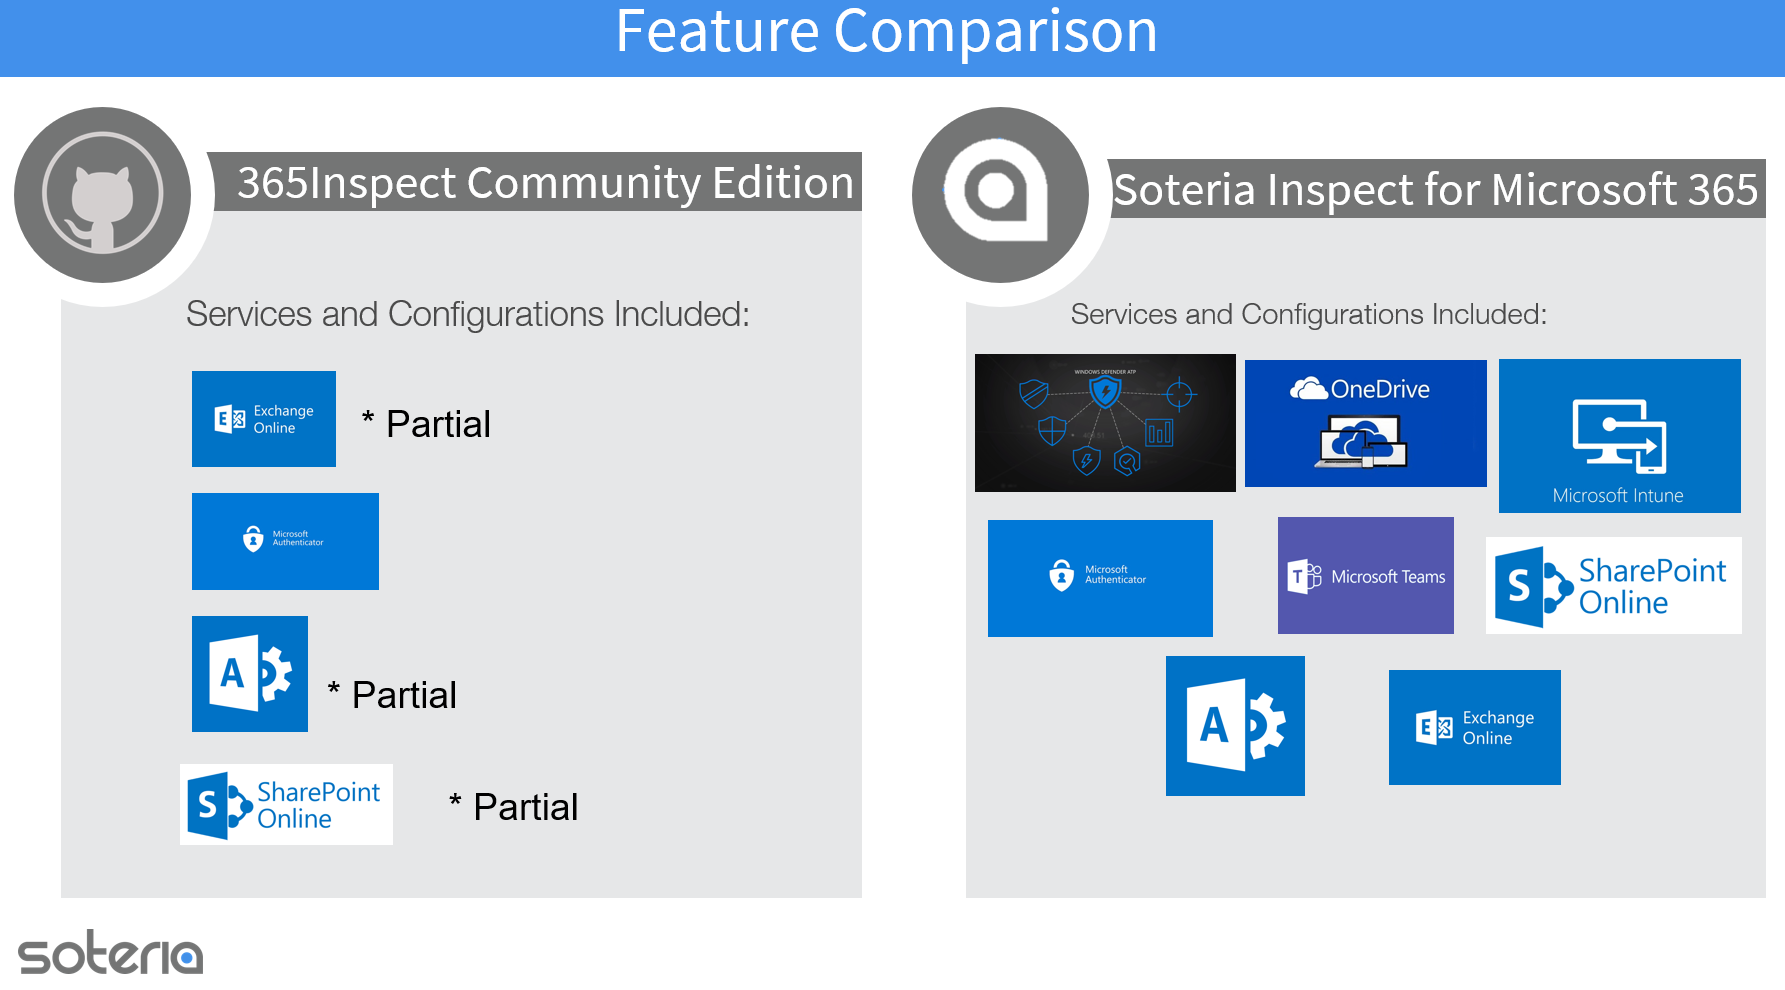
365Inspect कम्युनिटी संस्करण को Exchange प्रशासन, Microsoft Graph, Microsoft Teams और SharePoint प्रशासन मॉड्यूल के लिए प्रशासनिक PowerShell मॉड्यूल की आवश्यकता है।
365Inspect अब PowerShell Core (6+) के साथ संगत है, और आवश्यक मॉड्यूल निर्भरताओं के कारण Microsoft Windows ऑपरेटिंग सिस्टम की आवश्यकता है।
365Inspect.ps1 PowerShell स्क्रिप्ट स्थापित मॉड्यूल और इंस्पेक्टरों के कार्य करने के लिए आवश्यक मॉड्यूल के न्यूनतम संस्करण को मान्य करेगी।
यदि आपके पास ये मॉड्यूल स्थापित नहीं हैं, तो आपको उन्हें स्थापित करने के लिए संकेत दिया जाएगा, और आपकी अनुमति से, स्क्रिप्ट स्थापना का प्रयास करेगी। अन्यथा, आप उन्हें एक प्रशासनिक PowerShell प्रॉम्प्ट में निम्नलिखित कमांड के साथ, या नीचे दिए गए संदर्भों में दिए गए निर्देशों का पालन करके स्थापित कर सकते हैं:
Install-Module -Name ExchangeOnlineManagement -AllowClobber -Force

Install-Module -Name PnP.PowerShell -AllowClobber -Force

Install-Module -Name Microsoft.Graph -AllowClobber -Force

Install-Module -Name MicrosoftTeams -AllowClobber -Force
एक्सचेंज ऑनलाइन PowerShell स्थापित करें
SharePoint PnP PowerShell मॉड्यूल स्थापित करें
Microsoft Graph SDK स्थापित करें
उपरोक्त स्थापित होने के बाद, अपने ब्राउज़र का उपयोग करके या git clone का उपयोग करके Github से 365Inspect स्रोत कोड फ़ोल्डर डाउनलोड करें।
9 सितंबर, 2024 तक, PnP.PowerShell को टेनेंट एडमिन को SharePoint/PnP सेवा के उपयोग के लिए अपना स्वयं का एप्लिकेशन पंजीकृत करने की आवश्यकता है। आवश्यक चरणों के लिए निम्नलिखित PnP.PowerShell दस्तावेज़ देखें। PnP PowerShell के साथ उपयोग करने के लिए एक Entra ID एप्लिकेशन पंजीकृत करें अनुमतियाँ निर्धारित करें प्रमाणीकरण
नोट: यदि आप PowerShell 5.1 का उपयोग कर रहे हैं तो PnP PowerShell अब संगत नहीं है और रन टाइम पर सभी SharePoint इंस्पेक्टर बाहर रखे जाएंगे।
एक कमांड है जिसे इस चरण को स्वचालित करने के लिए चलाया जा सकता है।```powershell Register-PnPEntraIDAppForInteractiveLogin -ApplicationName "PnP Rocks" -Tenant [yourtenant].onmicrosoft.com -Interactive
__बनाए गए एप्लिकेशन का नाम या एप्लिकेशन/क्लाइंट आईडी याद रखें। अब प्रमाणीकरण के लिए इसकी आवश्यकता है और आपको AppID के लिए संकेत दिया जाएगा!__

# मॉड्यूल संगतता
वर्तमान में Microsoft.Graph और Microsoft.Graph.Beta मॉड्यूल संस्करण 2.23.0, ExchangeOnlineManagement संस्करण 3.5.1 के साथ असंगत हैं
निम्नलिखित संस्करण संगत हैं:
- Microsoft.Graph संस्करण 2.21.1
- Microsoft.Graph.Beta संस्करण 2.21.1
- ExchangeOnlineManagement संस्करण 3.5.0

संगत संस्करण स्थापित करने के लिए निम्नलिखित कमांड का उपयोग किया जा सकता है:```powershell
Install-Module -Name Microsoft.Graph -Scope CurrentUser -RequiredVersion 2.21.1 -AllowClobber -Force
Install-Module -Name Microsoft.Graph.Beta -Scope CurrentUser -RequiredVersion 2.21.1 -AllowClobber -Force
Install-Module -Name ExchangeOnlineManagement -Scope CurrentUser -RequiredVersion 3.5.0 -AllowClobber -Force
जैसा कि आप 365Inspect को प्रशासनिक अधिकारों के साथ चलाएँगे, आपको इसे एक तार्किक स्थान पर रखना चाहिए और सुनिश्चित करना चाहिए कि फ़ोल्डर की सामग्री केवल प्रशासनिक उपयोगकर्ता द्वारा पढ़ने और लिखने योग्य हो। यह विशेष रूप से महत्वपूर्ण है यदि आप 365Inspect को ऐसे स्थान पर स्थापित करने का इरादा रखते हैं जहाँ इसे बार-बार निष्पादित किया जाएगा या किसी स्वचालित प्रक्रिया के भाग के रूप में उपयोग किया जाएगा। नोट: 365Inspect को कार्य करने के लिए प्रशासनिक PowerShell विंडो में चलाने की आवश्यकता नहीं है।
365Inspect चलाने के लिए, एक PowerShell कंसोल खोलें और उस फ़ोल्डर पर जाएँ जहाँ आपने 365Inspect डाउनलोड किया है:
cd 365Inspect
आप PowerShell कमांड प्रॉम्प्ट से मुख्य स्क्रिप्ट फ़ाइल, 365Inspect.ps1, को निष्पादित करके 365Inspect से इंटरैक्ट करेंगे।
आपके M365 टेनेंट का निरीक्षण करने के लिए 365Inspect को केवल उचित अनुमतियों वाले M365 खाते के माध्यम से पहुंच की आवश्यकता है, इसलिए अधिकांश कमांड लाइन पैरामीटर मूल्यांकन किए जा रहे संगठन और प्रमाणीकरण की विधि से संबंधित हैं।
.\365Inspect.ps1 -OutPath <value> -UserPrincipalName [email protected] -Auth <MFA|DEVICE|ALREADY_AUTHED|APP> -pnpPowerShellApplicationId <Your Pnp PowerShell Application/Client ID>
उदाहरण के लिए, MFA समर्थन वाले ब्राउज़र में अपनी क्रेडेंशियल दर्ज करके लॉग इन करने के लिए:
.\365Inspect.ps1 -OutPath ..\365_report -UserPrincipalName [email protected] -Auth MFA
सरकारी या अन्य राष्ट्रीय क्लाउड डिप्लॉयमेंट (चीन, जर्मनी, आदि) में लॉग इन करने के लिए, -Environment पैरामीटर को इस प्रकार निर्दिष्ट किया जाना चाहिए:
.\365Inspect.ps1 -OutPath ..\365_report -UserPrincipalName [email protected] -Auth MFA -Environment USGovGCCHigh
-Environment के लिए वैध तर्क हैं:
एप्लिकेशन प्रमाणीकरण निम्नलिखित पैरामीटर के साथ स्क्रिप्ट निष्पादित करके प्राप्त किया जा सकता है:
.\365Inspect.ps1 -OutPath ..\365_report -UserPrincipalName [email protected] -Auth APP
सरकारी या अन्य राष्ट्रीय क्लाउड डिप्लॉयमेंट (चीन, जर्मनी, आदि) में लॉग इन करने के लिए, -Environment पैरामीटर को इस प्रकार निर्दिष्ट किया जाना चाहिए:
.\365Inspect.ps1 -OutPath ..\365_report -UserPrincipalName [email protected] -Auth APP -Environment USGovGCCHigh
