 snovvcrash/usbrip
GNU/Linux पर USB घटनाओं के इतिहास को ट्रैक करना



usbrip ("USB Ripper" से विरासत में मिला, "USB R.I.P." नहीं) एक सरल फोरेंसिक उपकरण है जिसमें कमांड लाइन इंटरफ़ेस है जो आपको लिनक्स मशीनों पर USB उपकरण कलाकृतियों (अर्थात, USB घटना इतिहास) पर नज़र रखने देता है।
विषय सूची:
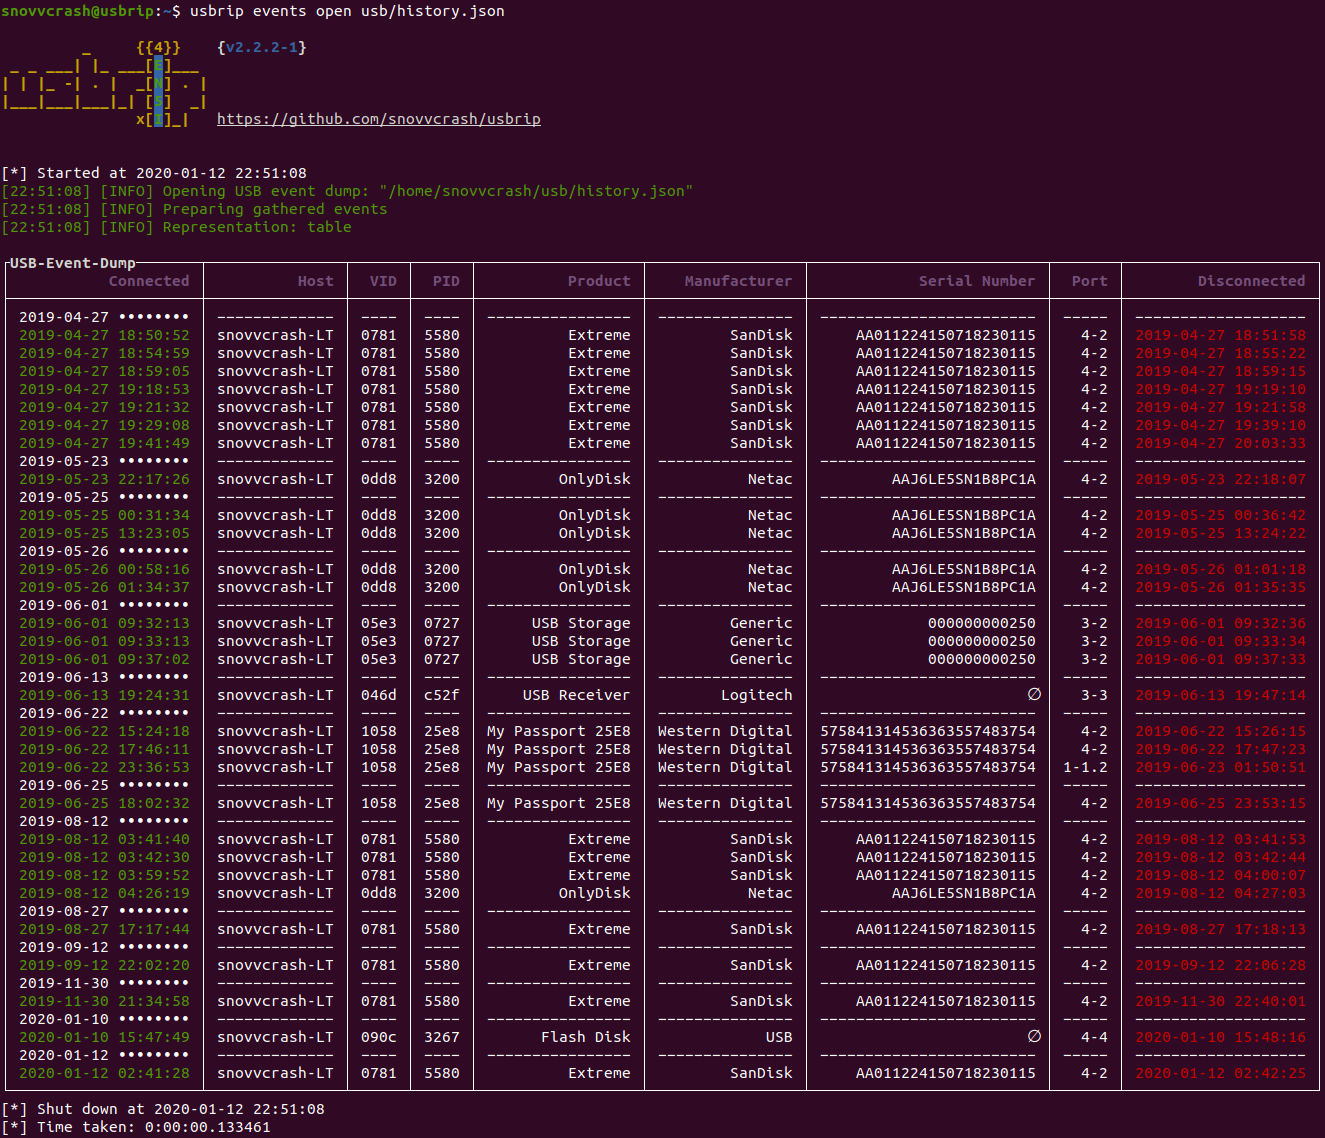
usbrip एक छोटा सॉफ्टवेयर है जो लिनक्स लॉग डेटा का विश्लेषण करता है: journalctl आउटपुट या /var/log/syslog* (या /var/log/messages*) फ़ाइलों की सामग्री। एकत्रित डेटा के आधार पर usbrip निम्नलिखित स्तंभों के साथ USB घटना इतिहास तालिकाएँ बना सकता है:
इसके अलावा, यह यह भी कर सकता है:
-s ध्वज के साथ स्थापित किया जाता है* क्रॉन शेड्यूलर की सहायता से USB घटनाओं का स्वचालित रूप से बैकअप और संचय करने के लिए संरक्षित भंडार (7-Zip संग्रह) बनाएँ।तरीका 1. pip से स्थापित करें:
~$ sudo -H python3 -m pip install -U usbrip
~$ usbrip -h
तरीका 2. ब्लीडिंग-एज को install.sh से स्थापित करें (अनुशंसित, अतिरिक्त सुविधाएँ उपलब्ध):
~$ sudo apt install python3-venv p7zip-full -y
~$ git clone https://github.com/snovvcrash/usbrip && cd usbrip
~/usbrip$ sudo -H installers/install.sh
~/usbrip$ cd
~$ usbrip -h
डॉकर (*केवल डेमो!*)
~$ docker run --rm -it snovvcrash/usbrip
usbrip सिस्टम लॉग फ़ाइलों में पार्स करने के लिए दो प्रकार के टाइमस्टैम्प का समर्थन करता है:
"%b %d %H:%M:%S", उदा. "Jan 1 00:00:00")। इस प्रकार का टाइमस्टैम्प वर्ष के बारे में जानकारी प्रदान नहीं करता है।"%Y-%m-%dT%H:%M:%S.%f%z", उदा. "1970-01-01T00:00:00.000000-00:00")।यदि आपके पास journalctl स्थापित है, तो चिंता करने की कोई बात नहीं है क्योंकि यह टाइमस्टैम्प को तुरंत रूपांतरित कर सकता है। अन्यथा, rsyslog कॉन्फ़िगरेशन में RSYSLOG_FileFormat प्रारूप सेट करके वांछित syslog संरचना प्राप्त की जा सकती है।
/etc/rsyslog.conf में निम्नलिखित पंक्ति को टिप्पणी करें:$ActionFileDefaultTemplate RSYSLOG_TraditionalFileFormat
.conf फ़ाइल जोड़ें:~$ echo '$ActionFileDefaultTemplate RSYSLOG_FileFormat' | sudo tee /etc/rsyslog.d/usbrip.conf
~$ sudo rm -f /var/log/syslog* /var/log/messages*
~$ sudo systemctl restart rsyslog
सबसे पहले, usbrip जाँचेगा कि क्या सबसे पोर्टेबल विकल्प के रूप में journalctl का उपयोग करके सिस्टम ईवेंट को डंप करने का कोई मौका है। यदि नहीं – यह /var/log/syslog* या /var/log/messages* सिस्टम लॉग फ़ाइलों की खोज और पार्स करेगा।
storage मॉड्यूल द्वारा उपयोग किया जाता है)सरलता के लिए, मान लें कि ~/usbrip$ उपसर्ग के साथ प्रकट होने वाले सभी कमांड ~/usbrip निर्देशिका में निष्पादित होते हैं जो git क्लोन के परिणामस्वरूप बनाई गई है:
~$ git clone https://github.com/snovvcrash/usbrip
~$ cd usbrip
~/usbrip$ pwd
install.shpip के साथ स्थापित करने के अलावा, usbrip को कस्टम installers/install.sh स्क्रिप्ट के साथ भी स्थापित किया जा सकता है।
install.sh का उपयोग करते समय कुछ अतिरिक्त सुविधाएँ उपलब्ध हो जाती हैं:
storage मॉड्यूल का उपयोग कर सकते हैं – शेड्यूल पर USB घटनाओं का बैकअप लेने के लिए एक क्रॉन जॉब सेट करें (क्रॉन जॉब का एक उदाहरण usbrip/cron/usbrip.cron में पाया जा सकता है)।⚠️ चेतावनी: यदि आप क्रॉन शेड्यूलिंग का उपयोग कर रहे हैं, तो आप storage update सबमॉड्यूल को रूट के रूप में चलाने के लिए sudo crontab -e के साथ क्रॉनटैब को कॉन्फ़िगर करना चाहते हैं। भंडार पासवर्ड /var/opt/usbrip/usbrip.ini में रखे जाते हैं और डिफ़ॉल्ट रूप से केवल रूट द्वारा सुलभ होते हैं।
install.sh के साथ usbrip स्थापित करने के लिए उपयोग करें:
~/usbrip$ sudo -H installers/install.sh [-l/--local] [-s/--storages]
~/usbrip$ cd
~$ usbrip -h
-l स्विच सक्षम होता है, तो PyPI के बजाय स्थानीय .tar पैकेज (3rdPartyTools निर्देशिका) से पायथन निर्भरताएँ हल की जाती हैं।-s स्विच सक्षम होता है, तो न केवल usbrip परियोजना स्थापित होती है बल्कि विश्वसनीय USB उपकरणों की सूची, इतिहास और उल्लंघन भंडार भी बनाए जाते हैं।स्थापना पूर्ण होने के बाद ~/usbrip निर्देशिका को हटाने के लिए स्वतंत्र महसूस करें।
जब install.sh के साथ स्थापित किया जाता है, तो usbrip निम्नलिखित पथों का उपयोग करता है:
/opt/usbrip/ – परियोजना की मुख्य निर्देशिका।/var/opt/usbrip/log/ – usbrip क्रॉन लॉग।/var/opt/usbrip/storage/ – USB घटना भंडार (history.7z और violations.7z, स्थापना प्रक्रिया के दौरान बनाए गए)।/var/opt/usbrip/trusted/ – विश्वसनीय USB उपकरणों की सूची (auth.json, स्थापना प्रक्रिया के दौरान बनाई गई)।/var/opt/usbrip/usbrip.ini – usbrip कॉन्फ़िगरेशन फ़ाइल (7-Zip भंडारों के लिए पासवर्ड शामिल हैं)।/usr/local/bin/usbrip – /opt/usbrip/venv/bin/usbrip स्क्रिप्ट का सिमलिंक।क्रॉन जॉब निम्नानुसार सेट किए जा सकते हैं:
