
Thefatrat एक बड़ा शोषण उपकरण: बैकडोर उत्पन्न करने का आसान उपकरण और पोस्ट एक्सप्लॉइटेशन हमले जैसे ब्राउज़र अटैक आदि के लिए आसान उपकरण। यह उपकरण लोकप्रिय पेलोड के साथ एक मैलवेयर संकलित करता है और फिर संकलित मैलवेयर को विंडोज, एंड्रॉइड, मैक पर निष्पादित किया जा सकता है। इस उपकरण से बनाया गया मैलवेयर अधिकांश AV सॉफ़्टवेयर सुरक्षा को बायपास करने की क्षमता भी रखता है।


TheFatRat एक शोषण उपकरण है जो प्रसिद्ध पेलोड के साथ एक मैलवेयर संकलित करता है, और फिर संकलित मैलवेयर को लिनक्स, विंडोज, मैक और एंड्रॉइड पर निष्पादित किया जा सकता है। TheFatRat बैकडोर और पेलोड बनाने का एक आसान तरीका प्रदान करता है जो अधिकांश एंटी-वायरस को बायपास कर सकता है।
यह उपकरण केवल शैक्षिक उद्देश्य के लिए है, पूर्व आपसी सहमति के बिना लक्ष्यों पर हमला करने के लिए TheFatRat का उपयोग अवैध है। डेवलपर्स कोई देयता नहीं मानते हैं और इस प्रोग्राम द्वारा होने वाले किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं।
TheFatRat स्थापित करने के निर्देश
git clone https://github.com/Screetsec/TheFatRat.git
cd TheFatRat
chmod +x setup.sh && ./setup.sh
cd TheFatRat
./update && chmod +x setup.sh && ./setup.sh
chk_tools स्क्रिप्ट का उपयोग fatrat के setup.sh में समस्या होने पर करें यह स्क्रिप्ट जांचेगी कि क्या सब कुछ सही संस्करण में है ताकि fatrat चल सके और यह आपको समस्या का समाधान भी प्रदान करेगी
cd TheFatRat
chmod +x chk_tools
./chk_tools
| सामने का दृश्य | नमूना सुविधा |
|---|---|
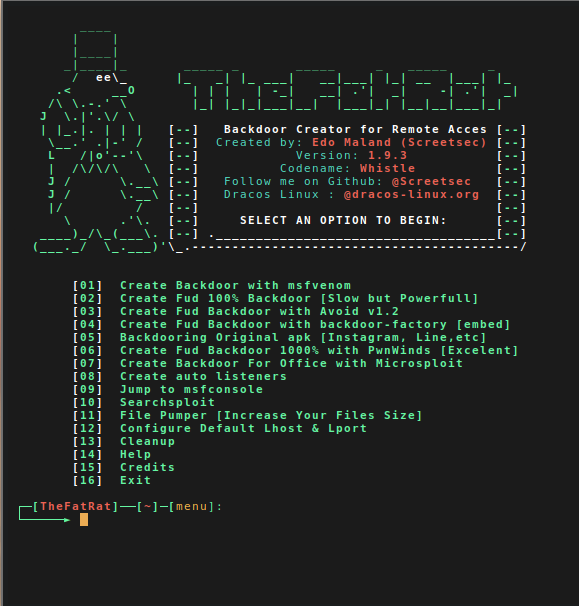 | 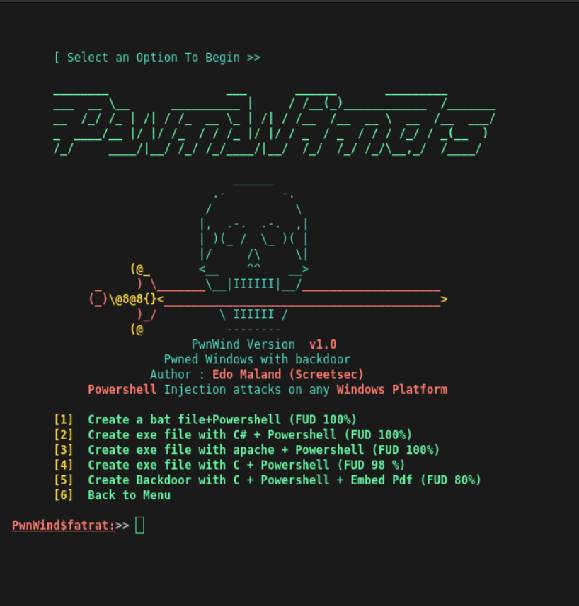 |
इस परियोजना में सभी उल्लेखनीय परिवर्तन इस फ़ाइल में दर्ज किए जाएंगे।
TheFatRat को 🖤 से Edo Maland और सभी योगदानकर्ताओं द्वारा बनाया गया है। अधिक जानकारी के लिए License फ़ाइल देखें।

