 samyk/slipstream
NAT स्लिपस्ट्रीमिंग एक हमलावर को पीड़ित मशीन से बंधी किसी भी TCP/UDP सेवाओं तक दूरस्थ रूप से पहुंचने की अनुमति देता है, पीड़ित के NAT/फायरवॉल को बायपास करते हुए, केवल पीड़ित के नेटवर्क पर कोई व्यक्ति किसी वेबसाइट पर जाकर।

NAT Slipstreaming एक हमलावर को पीड़ित के NAT/फ़ायरवॉल को बायपास करते हुए, पीड़ित के NAT के पीछे किसी भी सिस्टम पर बाउंड किसी भी TCP/UDP सेवा तक दूरस्थ रूप से पहुँचने की अनुमति देता है (रिमोट आर्बिट्ररी फ़ायरवॉल पिनहोल कंट्रोल), बस पीड़ित द्वारा किसी वेबसाइट पर विज़िट करने मात्र से।
v1 विकसित किया: @SamyKamkar // https://samy.pl
v2 विकसित किया: Samy Kamkar && (Ben Seri && Gregory Vishnipolsky of Armis)।
यहाँ पढ़ें Ben और Gregory का v2 पर उत्कृष्ट तकनीकी लेख जो v2 के उनके अपडेट में गहराई से जाता है और इसमें बहुत सारे अतिरिक्त विवरण हैं।
v1 रिलीज़ हुआ: 31 अक्टूबर, 2020
v2 रिलीज़ हुआ: 26 जनवरी, 2021
स्रोत कोड: https://github.com/samyk/slipstream
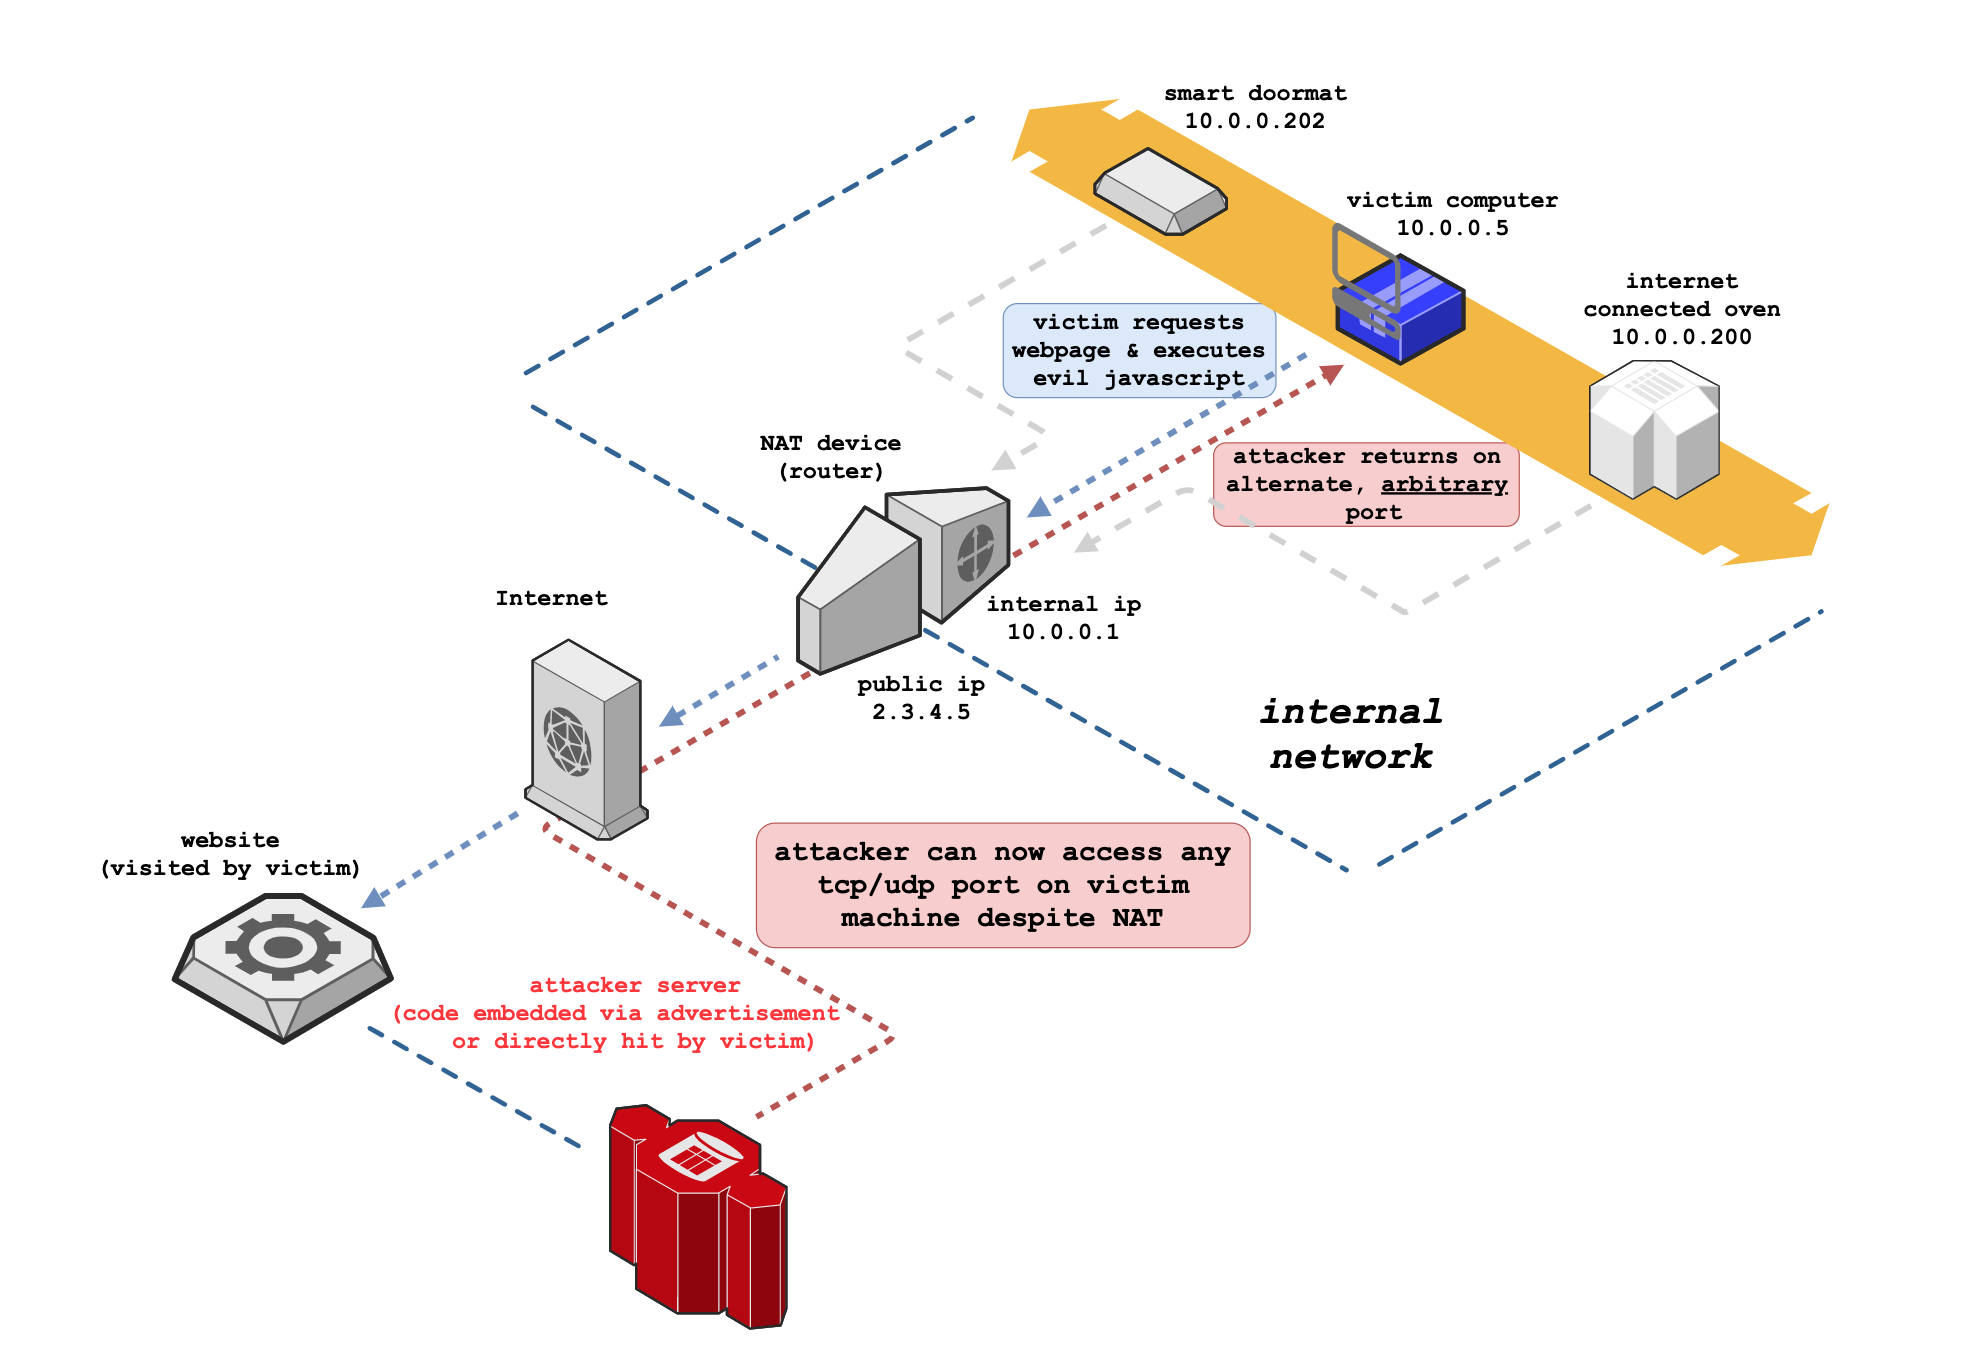 एनिमेटेड संस्करण यहाँ draw.io के मेरे फोर्क से जनरेट किया गया, जो एनिमेशन में एक्सपोर्टेबल एज कॉन्टेक्स्ट फ्लो और कंट्रोल की अनुमति देता है
NAT Slipstreaming उपयोगकर्ता के ब्राउज़र का शोषण करता है, साथ ही NATs, राउटर और फ़ायरवॉल में निर्मित एप्लीकेशन लेवल गेटवे (ALG) कनेक्शन ट्रैकिंग मैकेनिज़्म का उपयोग करता है, जो टाइमिंग अटैक या WebRTC के माध्यम से आंतरिक IP निष्कर्षण, स्वचालित रिमोट MTU और IP फ़्रैग्मेंटेशन डिस्कवरी, TCP पैकेट साइज़ मसाजिंग, TURN प्रमाणीकरण दुरुपयोग, सटीक पैकेट बाउंड्री नियंत्रण, और ब्राउज़र दुरुपयोग के माध्यम से प्रोटोकॉल कन्फ्यूज़न को श्रृंखलाबद्ध करता है। चूँकि NAT या फ़ायरवॉल ही गंतव्य पोर्ट को खोलता है, यह ब्राउज़र-आधारित किसी भी पोर्ट प्रतिबंध को बायपास करता है।
यह हमला कुछ TCP और UDP पैकेटों के डेटा भाग पर बिना HTTP या अन्य हेडर शामिल किए मनमाना नियंत्रण का लाभ उठाता है; हमला सभी प्रमुख आधुनिक (और पुराने) ब्राउज़रों में इस नई पैकेट इंजेक्शन तकनीक को करता है, और यह मेरी मूल 2010 की NAT Pinning तकनीक (DEFCON 18 + Black Hat 2010 में प्रस्तुत) का एक आधुनिक संस्करण है। इसके अतिरिक्त, स्थानीय IP पता डिस्कवरी के लिए नई तकनीकें शामिल हैं।
इस हमले के लिए आवश्यक है कि NAT/फ़ायरवॉल ALG (एप्लीकेशन लेवल गेटवे) का समर्थन करे, जो उन प्रोटोकॉल के लिए अनिवार्य हैं जो कई पोर्ट का उपयोग कर सकते हैं (कंट्रोल चैनल + डेटा चैनल) जैसे SIP और H323 (VoIP प्रोटोकॉल), FTP, IRC DCC, आदि।
उच्च स्तर पर, NAT Slipstreaming इस प्रकार काम करता है:
