 salesforce/policy_sentry
न्यूनतम विशेषाधिकार वाली AWS IAM नीतियाँ संसाधन ARNs और पहुँच स्तरों के आधार पर उत्पन्न करता है, क्लाउड बुनियादी ढाँचे के लिए सुरक्षित नीति निर्माण को स्वचालित करता है।

IAM न्यूनतम विशेषाधिकार नीति जनरेटर।



वॉकथ्रू और पूर्ण दस्तावेज़ीकरण के लिए, कृपया ReadTheDocs पर प्रोजेक्ट पर जाएँ।
Policy Sentry पर Salesforce Engineering Blog पोस्ट देखें।
हाथ से सुरक्षा-जागरूक IAM नीतियां लिखना बहुत थकाऊ और अक्षम हो सकता है। कई Infrastructure as Code डेवलपर्स ने कुछ इस तरह का अनुभव किया है:
ऐसी प्रक्रिया सुरक्षा या Infrastructure as Code डेवलपर्स के लिए आदर्श नहीं है। हमें IAM नीतियों को सुरक्षित रूप से लिखना आसान बनाने और न्यूनतम-विशेषाधिकार IAM नीतियां लिखने की जटिलता को सारगर्भित करने की आवश्यकता है। यही कारण है कि मैंने यह उपकरण बनाया।
Policy Sentry उपयोगकर्ताओं को सेकंडों में न्यूनतम-विशेषाधिकार IAM नीतियां बनाने की अनुमति देता है, न कि हाथ से थकाऊ IAM नीतियां लिखने में घंटों बिताने के बजाय। ये नीतियां एक्सेस स्तरों और संसाधनों के अनुसार स्कोप्ड डाउन होती हैं। उल्लंघन की स्थिति में, यह समझौता किए गए क्रेडेंशियल्स के ब्लास्ट रेडियस को सीमित करने में मदद करता है, केवल IAM प्रिंसिपलों को वही एक्सेस देता है जिसकी उन्हें आवश्यकता है।
इस उपकरण से पहले, संसाधन ARN बाधाओं के साथ IAM नीति तैयार करने में घंटों लग सकते थे — लेकिन अब इसमें सेकंड लग सकते हैं। इस तरह, डेवलपर्स को केवल उन संसाधनों को निर्धारित करना होता है जिन तक उन्हें पहुँच की आवश्यकता है, और Policy Sentry IAM नीतियों की जटिलता को उनकी विकास प्रक्रियाओं से दूर करता है।
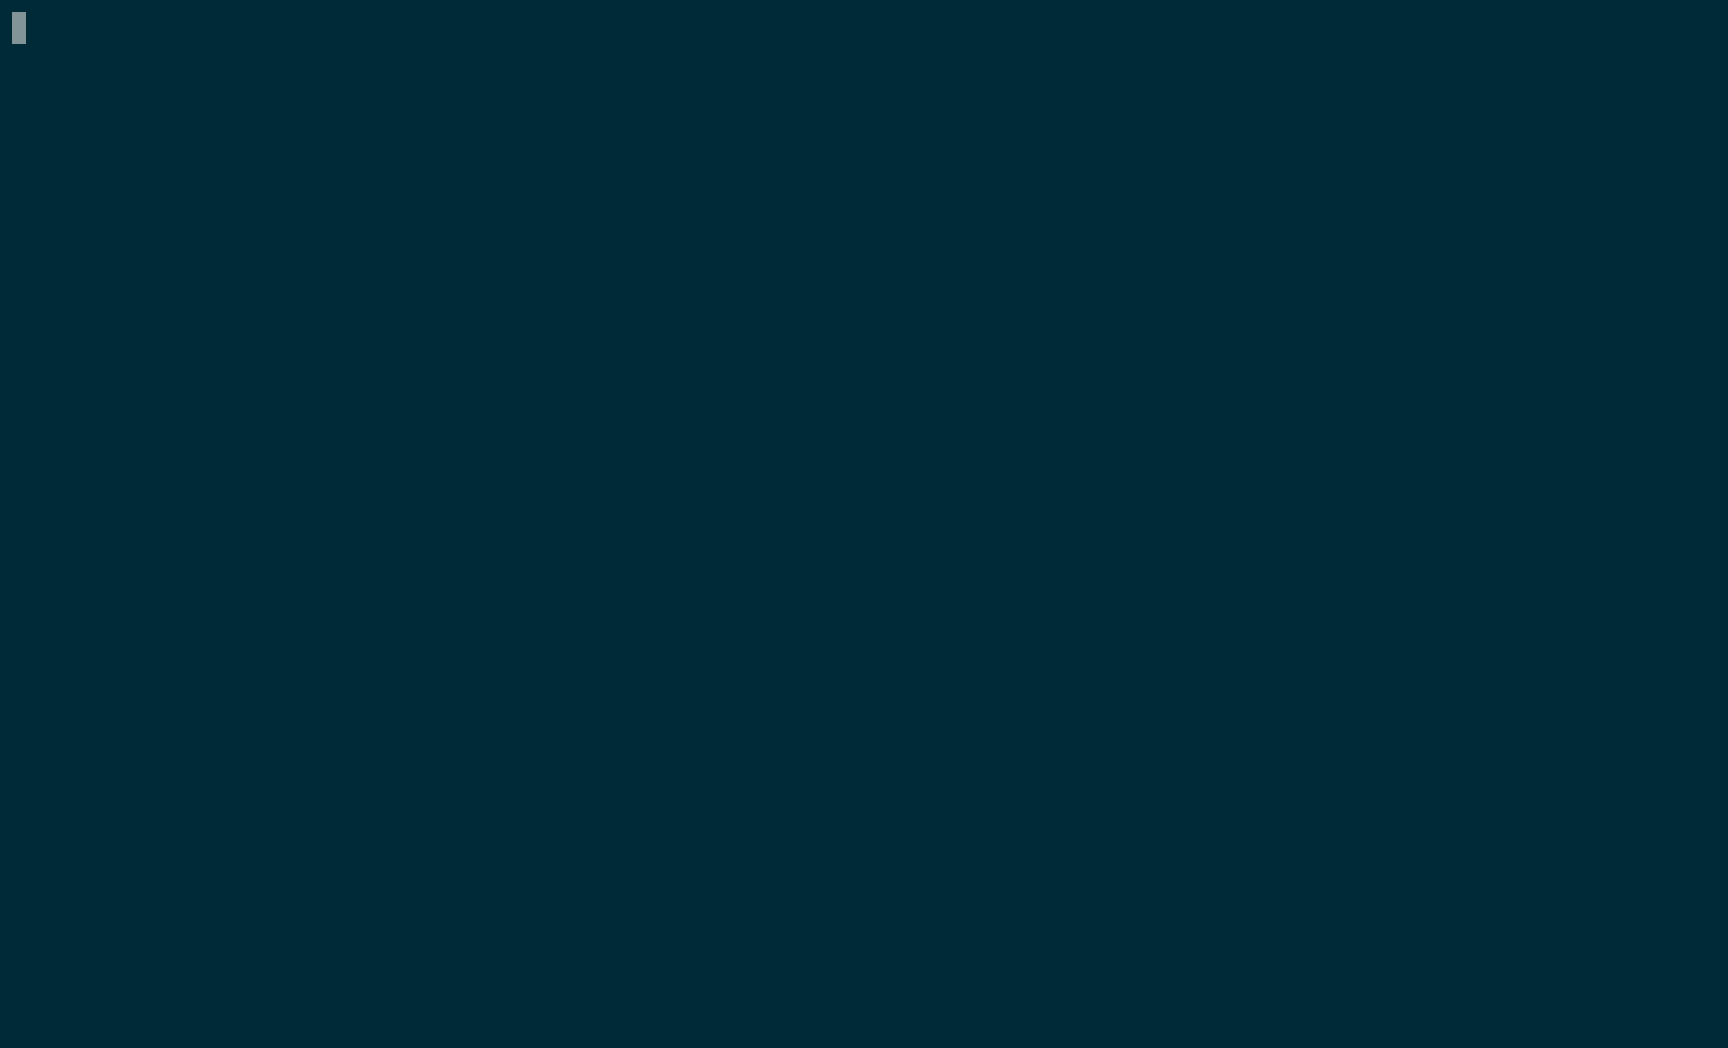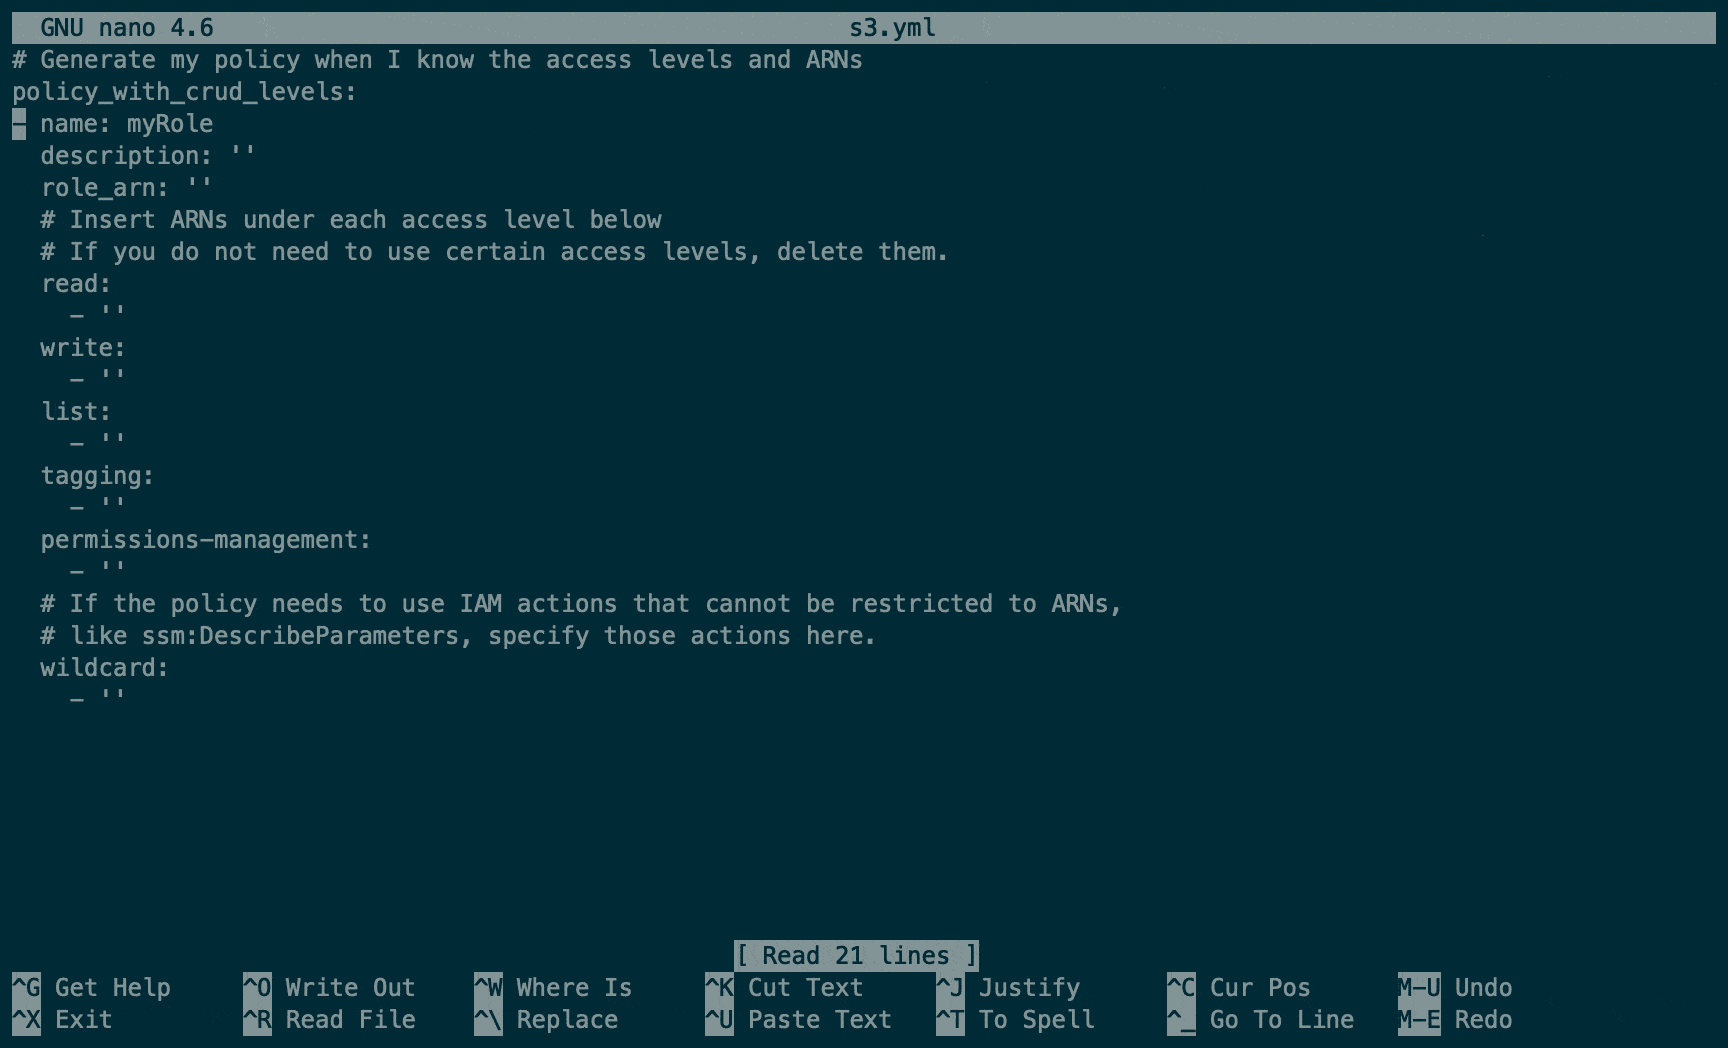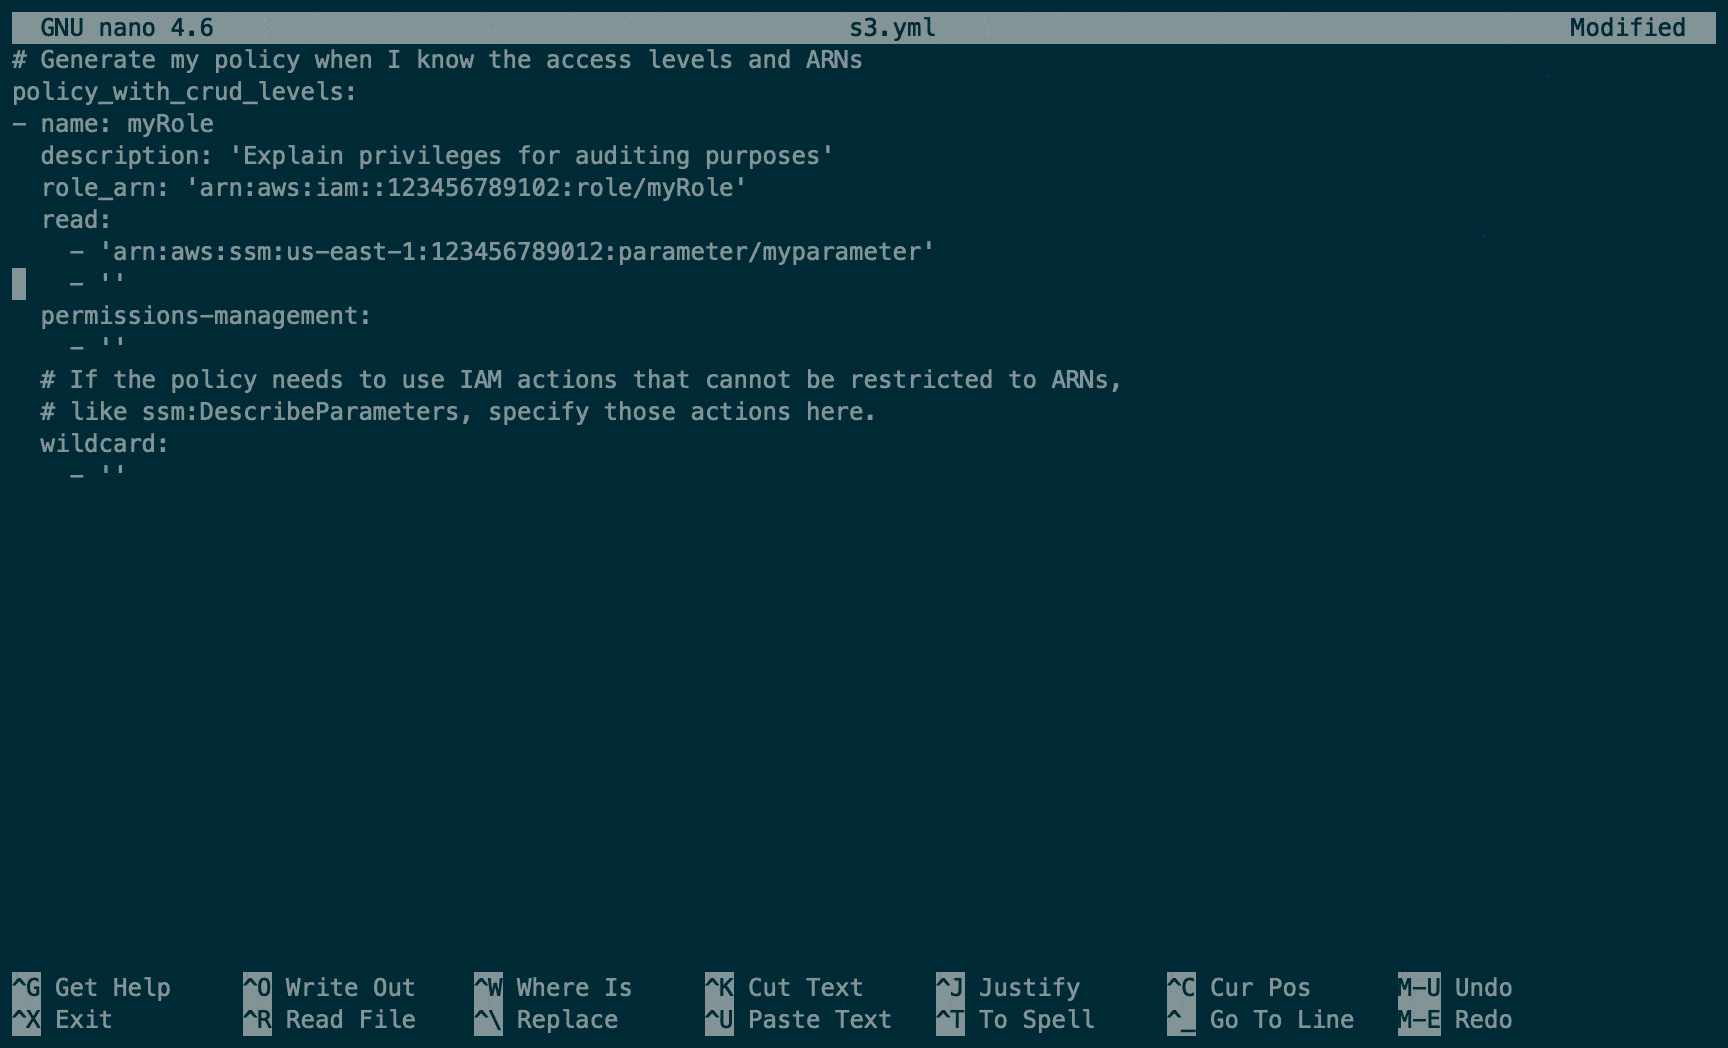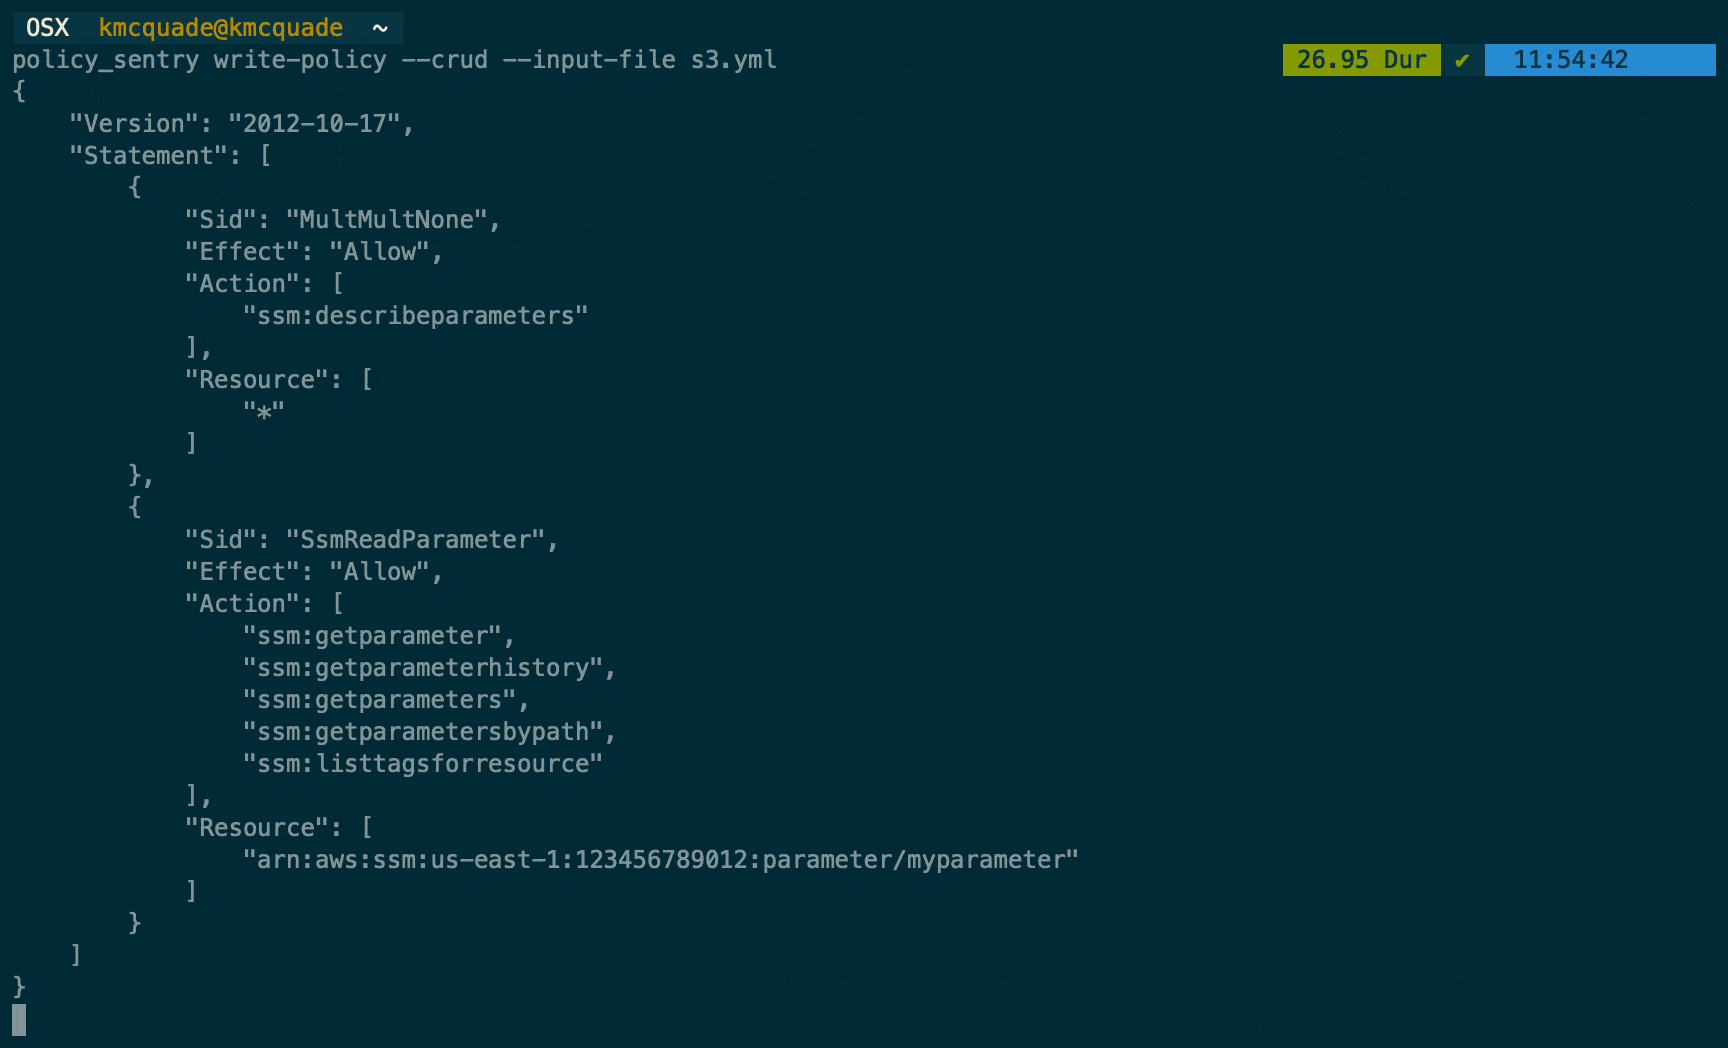
Policy Sentry की प्रमुख विशेषता यह है कि यह संसाधन ARNs और एक्सेस स्तरों के आधार पर IAM नीतियां बना सकता है। हमारी CRUD कार्यक्षमता इस राय पर आधारित है कि IAC डेवलपर्स को AWS IAM की जटिलताओं को समझने की आवश्यकता नहीं होनी चाहिए - हमें उनके लिए जटिलता को सारगर्भित करना चाहिए। वास्तव में, डेवलपर्स को केवल यह कहने में सक्षम होना चाहिए...
arn:aws:s3:::example-org-sbx-vmimport पर Read/Write/List एक्सेस चाहिए"arn:aws:secretsmanager:us-east-1:123456789012:secret:mysecret पर Permissions Management एक्सेस चाहिए"arn:aws:ssm:us-east-1:123456789012:parameter/test पर Tagging एक्सेस चाहिए"...और हमारे ऑटोमेशन को उन एक्सेस स्तरों के अनुरूप नीतियां बनानी चाहिए।
हम यह कैसे करते हैं? खैर, Policy Sentry [क्रियाओं, संसाधनों और शर्तों की कुंजियाँ][1] पर AWS दस्तावेज़ीकरण का लाभ उठाकर क्रियाओं, एक्सेस स्तरों और संसाधन प्रकारों को देखता है, और ARNs और एक्सेस स्तरों के अनुसार नीतियां उत्पन्न करता है। नीचे दी गई तालिका स्निपेट पर विचार करें:
| क्रियाएँ | एक्सेस स्तर | संसाधन प्रकार |
|---|---|---|
| ssm:GetParameter | पढ़ें | पैरामीटर |
| ssm:DescribeParameters | सूची | पैरामीटर |
| ssm:PutParameter | लिखें | पैरामीटर |
| secretsmanager:PutResourcePolicy | अनुमतियाँ प्रबंधन | गुप्त |
| secretsmanager:TagResource | टैगिंग | गुप्त |
Policy Sentry उस सभी दस्तावेज़ीकरण को एक एकल डेटाबेस में एकत्र करता है और क्रियाओं, संसाधनों और एक्सेस स्तरों के अनुसार नीतियां उत्पन्न करने के लिए उस डेटाबेस का उपयोग करता है।
brew tap salesforce/policy_sentry https://github.com/salesforce/policy_sentry
brew install policy_sentry
pip3 install --user policy_sentry
Bash पूर्णता सक्षम करने के लिए, इसे अपने .bashrc में डालें:
eval "$(_POLICY_SENTRY_COMPLETE=bash_source policy_sentry)"
ZSH पूर्णता सक्षम करने के लिए, इसे अपने .zshrc में डालें:
eval "$(_POLICY_SENTRY_COMPLETE=zsh_source policy_sentry)"
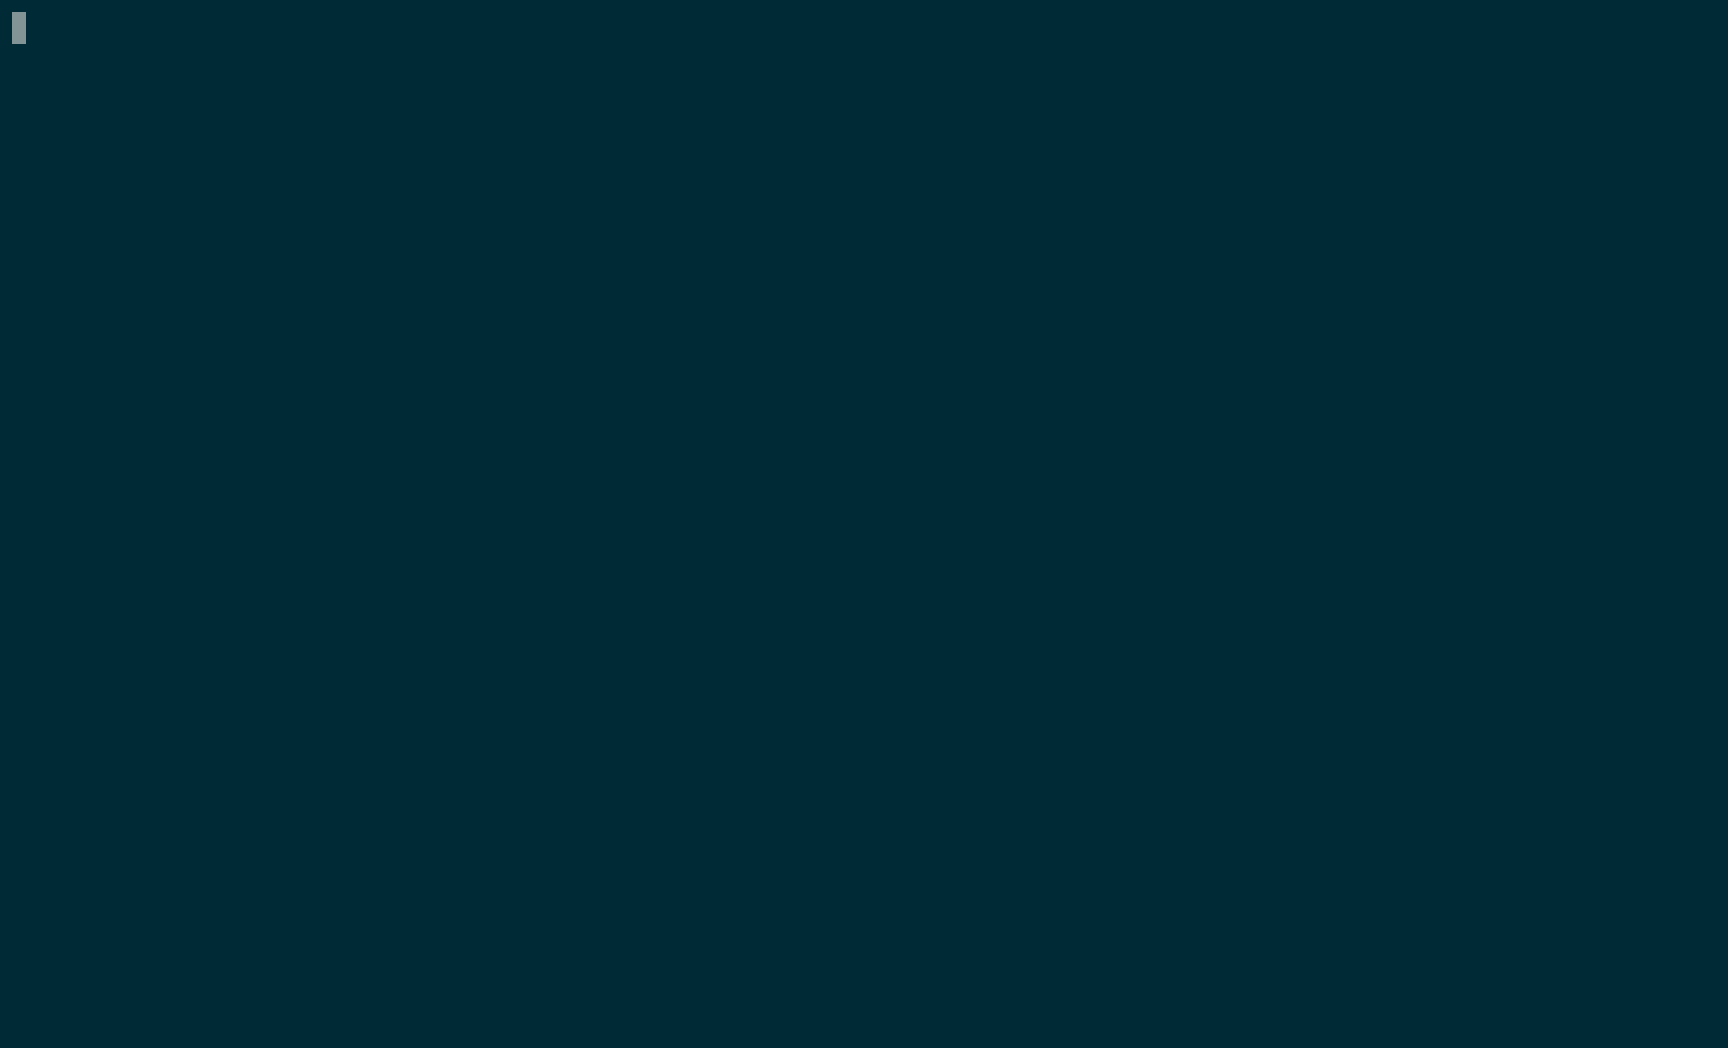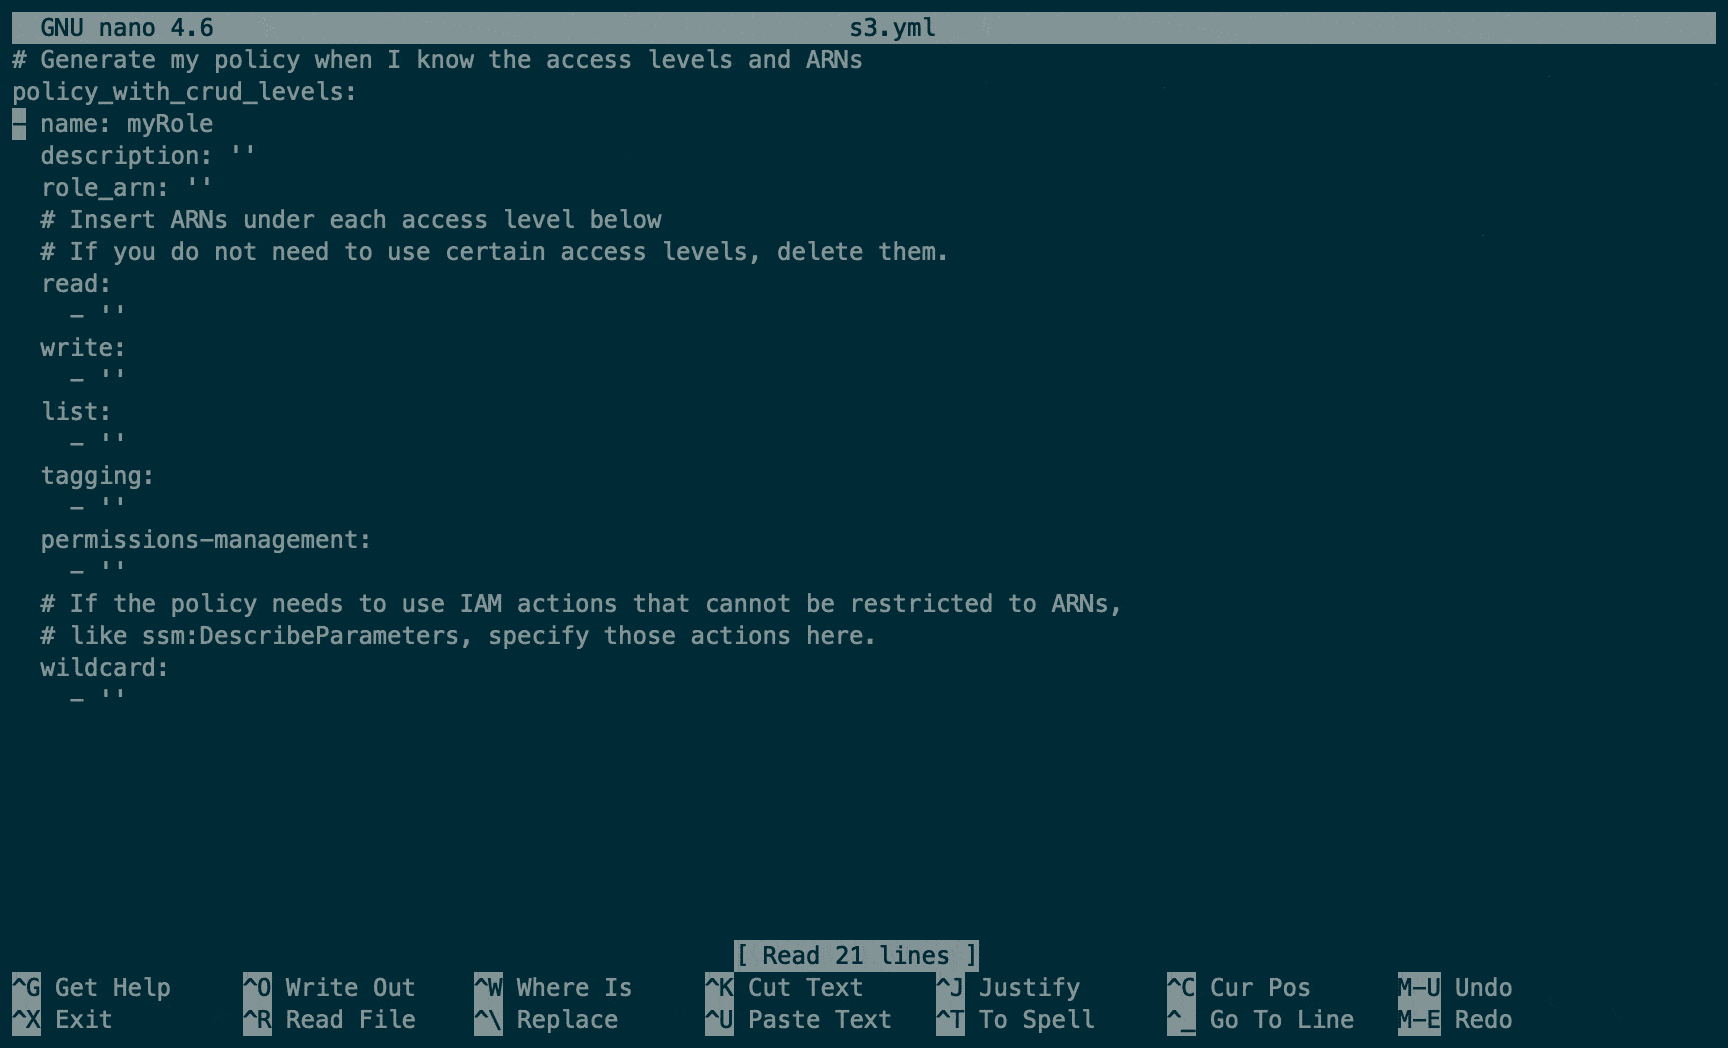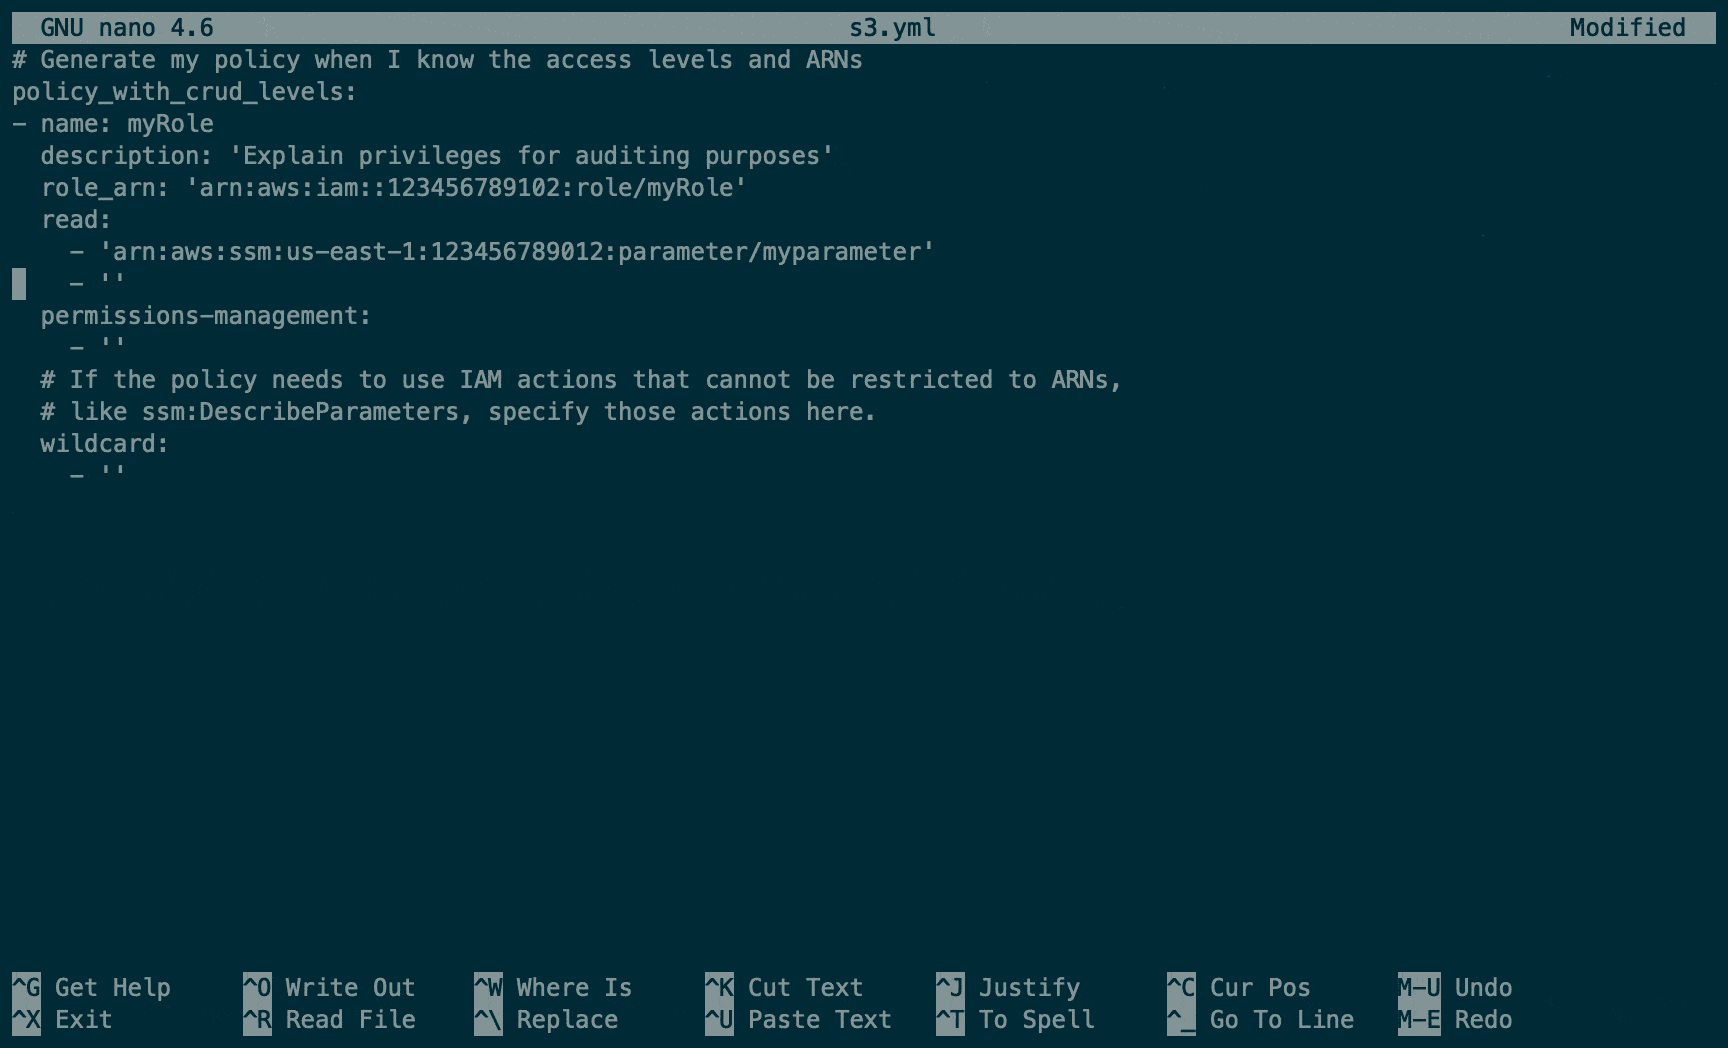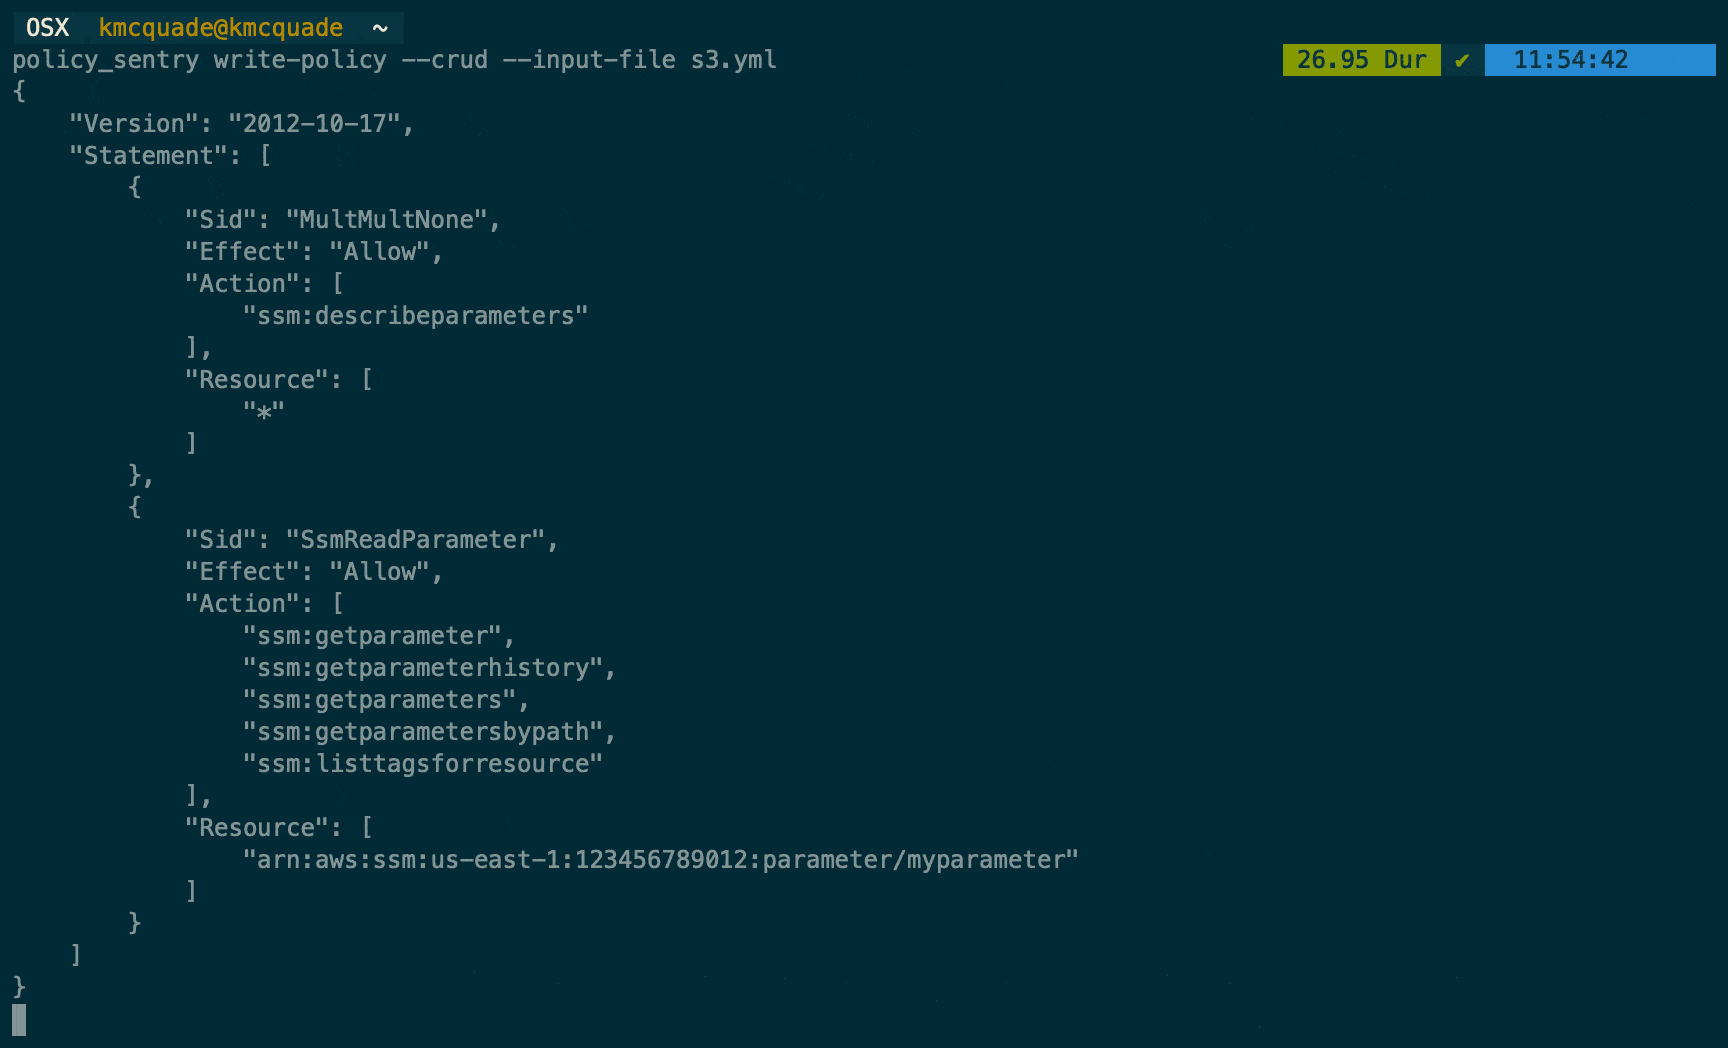
policy_sentry create-template --output-file crud.yml --template-type crud