Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
sqlmate — SQLmap का एक मित्र जो वही करेगा जो आपने हमेशा SQLmap से उम्मीद की थी। | Kitploit

उपकरण/GitHubGitHub/s0md3v/sqlmate
पासवर्ड क्रैकिंगटोहीभेद्यता स्कैनरहैश विश्लेषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगक्रॉलरArchived
GitHubs0md3v/sqlmate

sqlmate

SQLmap का एक मित्र जो वही करेगा जो आपने हमेशा SQLmap से उम्मीद की थी।
4531231027 साल पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें

sqlmate

कुछ ऐसी विशेषताएँ हैं जो हमें लगता है कि SQLMap में होनी चाहिए। जैसे लक्ष्य का एडमिन पैनल ढूंढना, बेहतर हैश क्रैकिंग आदि। यदि आप भी ऐसा सोचते हैं, तो SQLMate आपके लिए है।

यह क्या करता है?

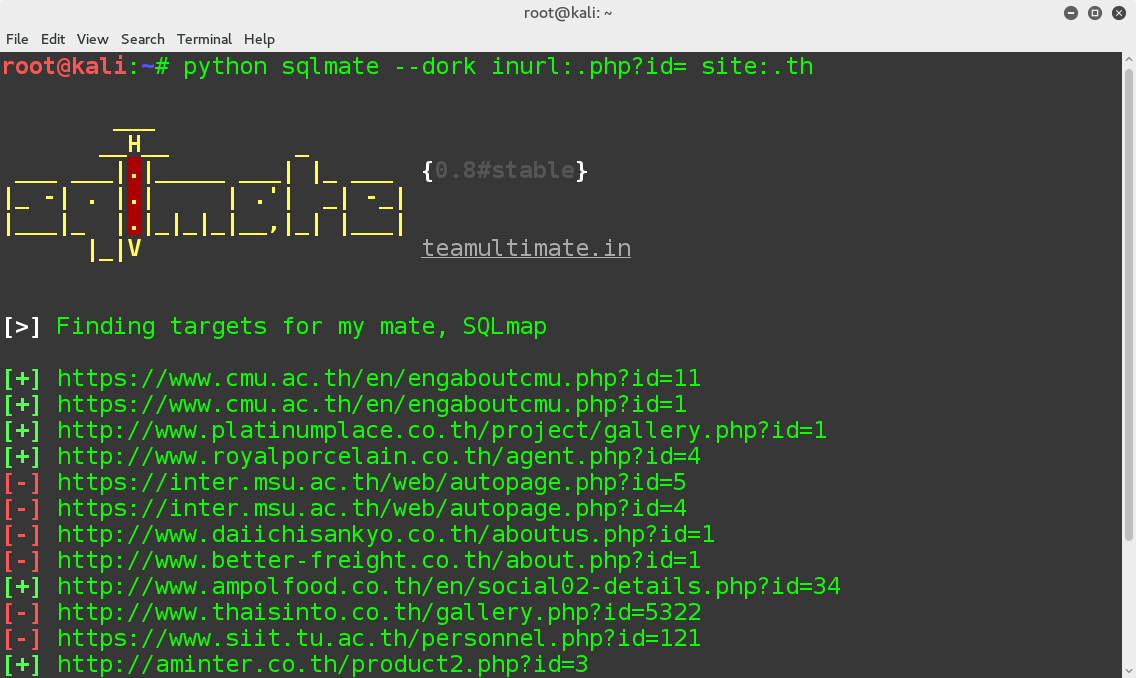
  • इसे --dork विकल्प के माध्यम से SQL इंजेक्शन डॉर्क दें और यह आपके लिए संवेदनशील साइटें ढूंढेगा। उसके बाद, यह उनके एडमिन पैनल ढूंढने का प्रयास करेगा और SQL क्वेरीज़ के साथ उन्हें बायपास करने का भी प्रयास करेगा।

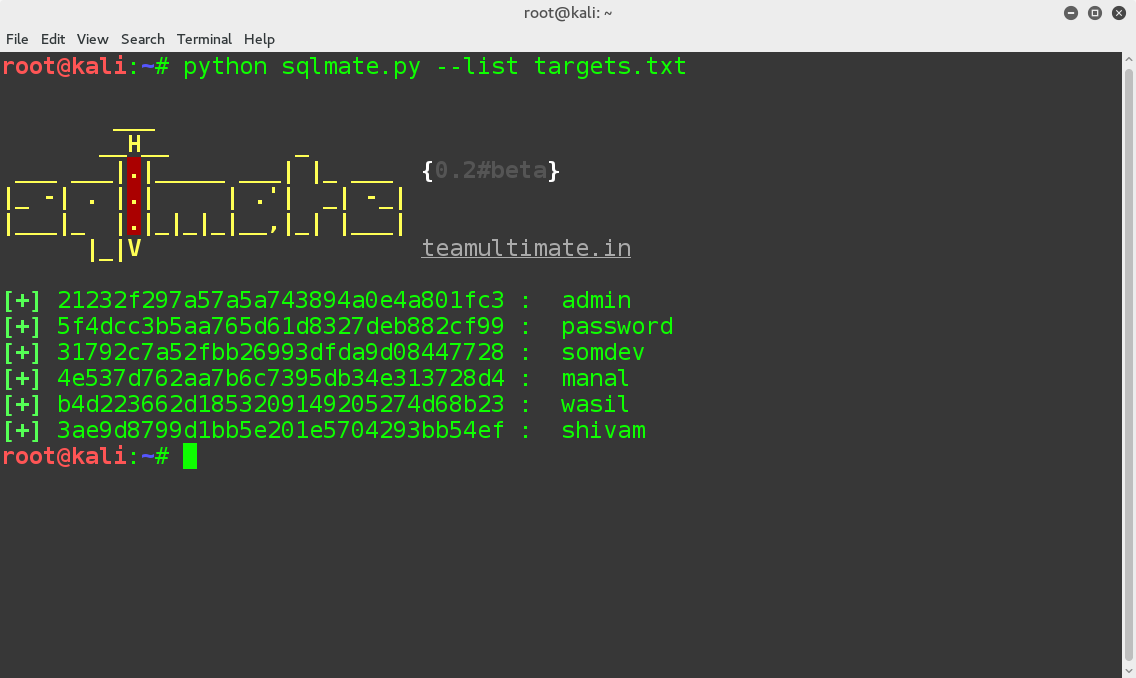
  • यह MD5, SHA1 और SHA2 के लिए बहुत तेज़ हैश लुकअप कर सकता है। आप --hash विकल्प के साथ एक हैश प्रदान कर सकते हैं। औसत लुकअप में 2 सेकंड से भी कम समय लगता है।

  • आप हैश क्रैक करने के लिए --list विकल्प के साथ एक txt फ़ाइल भी प्रदान कर सकते हैं जिसमें हैश हों।

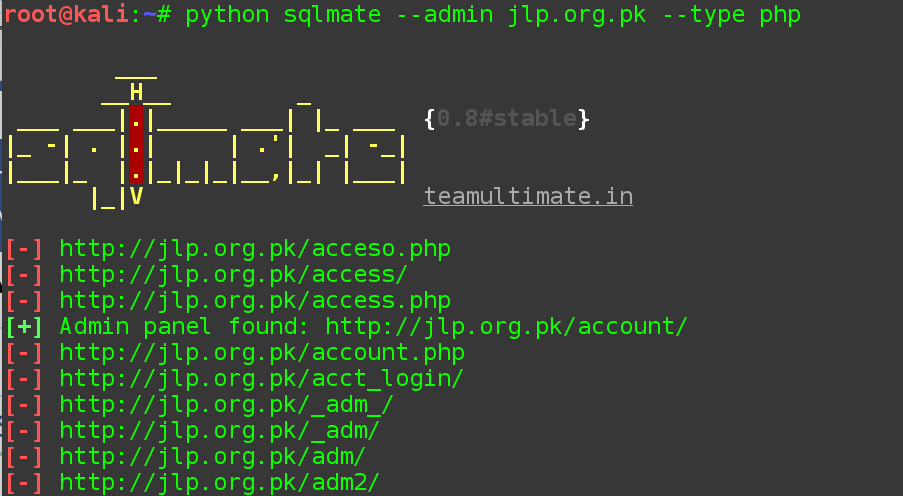
  • पहला मोड केवल 13 सबसे सामान्य एडमिन पैनल स्थानों की जाँच करता है, लेकिन यदि आप --admin विकल्प के माध्यम से कोई वेबसाइट प्रदान करते हैं, तो आप 482 पथों का उपयोग करके पूर्ण स्कैन कर सकते हैं।

  • SQLMate में डॉर्क स्क्रैप करने की क्षमता भी है। --dump विकल्प के माध्यम से डंपिंग स्तर निर्दिष्ट करें। --dump 1 का उपयोग करने से लगभग 20 डॉर्क डंप होंगे, इसलिए अपनी आवश्यकता के अनुसार स्तर 1-184 के बीच कहीं भी सेट करें। SQLMate स्वचालित रूप से डॉर्क को एक txt फ़ाइल में सहेजता है ताकि आप बाद में उनका उपयोग कर सकें।

अधिक जानकारी के लिए नीचे स्क्रॉल करें।

स्क्रीनशॉट्स

SQLMate चलाना

SQLMate डाउनलोड करने के लिए टर्मिनल में निम्नलिखित कमांड दर्ज करें

git clone https://github.com/UltimateHackers/sqlmate

फिर इस कमांड को दर्ज करके sqlmate निर्देशिका में जाएं

cd sqlmate

अब आवश्यक मॉड्यूल इंस्टॉल करें

pip install -r requirements.txt

अब sqlmate चलाएँ

python sqlmate
उपलब्ध कमांड लाइन विकल्प
usage: sqlmate [-h] [--dork DORK] [--hash HASH] [--list <path>]
 [--dump 1-184] [--admin URL] [--type PHP,ASP,HTML]

optional arguments:
  -h, --help            show this help message and exit
  --dork DORK           Supply a dork and let SQLMate do its thing
  --hash HASH           'Crack' a hash in 5 secs
  --list <path>         Import and crack hashes from a txt file
  --dump 1-184          Get dorks. Specify dumping level. Level 1 = 20 dorks
  --admin URL           Find admin panel of website
  --type PHP,ASP,HTML   Choose extension to scan (Use with --admin option,
          		Default is all)

योगदान देना चाहते हैं?

ठीक है, शामिल हो जाएँ! बग ढूंढें या इन सुविधाओं को जोड़ने में मेरी मदद करें:

  • डॉर्क स्कैन परिणामों में डुप्लिकेट से बचना
  • sqlmap कमांड के उदाहरणों की एक सूची जो कुछ उपयोगी और कम ज्ञात sqlmap विकल्पों का प्रदर्शन करती है
  • जो भी आपको पसंद हो

SQLMate का उपयोग करने के लिए धन्यवाद।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    355
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    315
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    285

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →