
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/s0md3v/bolt
भेद्यता स्कैनरवेब सुरक्षा
GitHubs0md3v/bolt

Bolt

CSRF स्कैनर

रिपॉजिटरी देखें
592127404 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें


Bolt
Bolt

एक मूर्ख CSRF स्कैनर

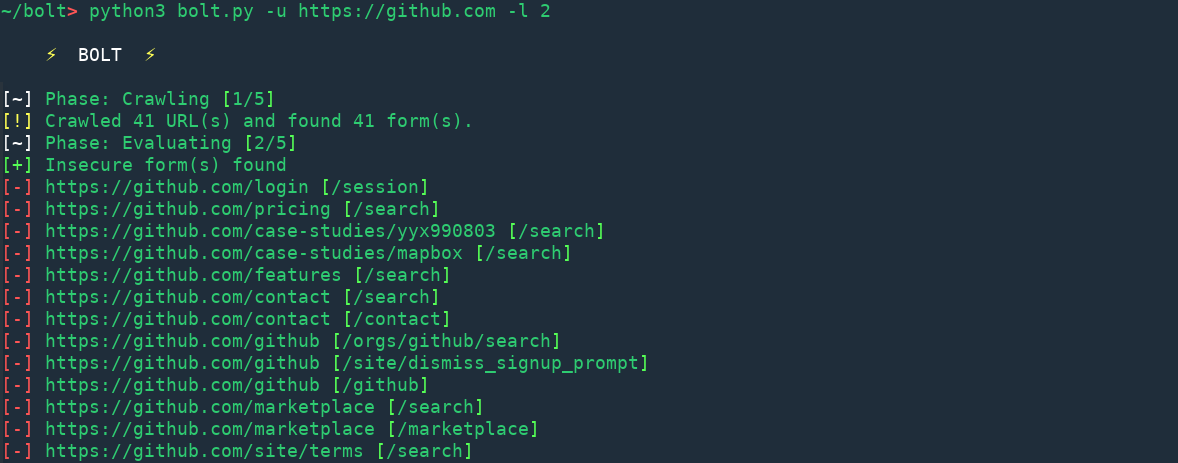
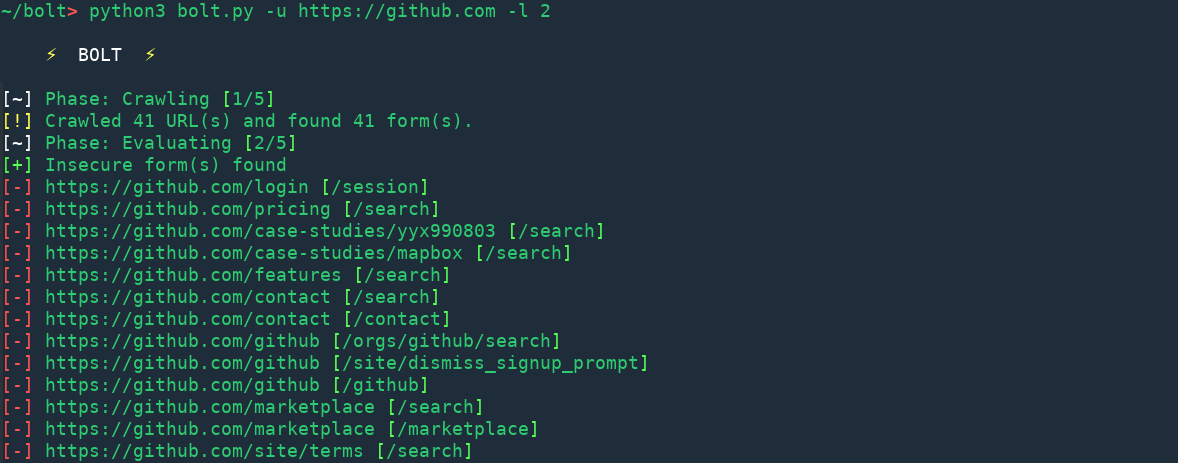
demo

महत्वपूर्ण

Bolt विकास के बीटा चरण में है, जिसका अर्थ है कि इसमें बग हो सकते हैं। इस उपकरण के किसी भी उत्पादन उपयोग को हतोत्साहित किया जाता है। पुल अनुरोध और मुद्दों का स्वागत है। मैं यह भी सुझाव देता हूं कि यदि आप इसमें रुचि रखते हैं तो इस रेपो को देखते रहें।

कार्यप्रवाह

क्रॉलिंग

Bolt लक्ष्य वेबसाइट को निर्दिष्ट गहराई तक क्रॉल करता है और आगे की प्रक्रिया के लिए पाए गए सभी HTML फ़ॉर्म को डेटाबेस में संग्रहीत करता है।

मूल्यांकन

इस चरण में, Bolt उन टोकन की पहचान करता है जो पर्याप्त मजबूत नहीं हैं और उन फ़ॉर्म जो सुरक्षित नहीं हैं।

तुलना

यह चरण रीप्ले अटैक परिदृश्यों का पता लगाने पर केंद्रित है और इसलिए जांचता है कि कोई टोकन एक से अधिक बार जारी किया गया है या नहीं। यह सभी टोकन के बीच औसत लेवेनश्टीन दूरी की भी गणना करता है ताकि यह देखा जा सके कि वे समान हैं या नहीं। टोकन की तुलना 250+ हैश पैटर्न के डेटाबेस से भी की जाती है।

अवलोकन

इस चरण में, एक ही वेबपेज पर 100 समवर्ती अनुरोध किए जाते हैं ताकि यह देखा जा सके कि अनुरोधों के लिए समान टोकन उत्पन्न होते हैं या नहीं।

परीक्षण

यह चरण CSRF सुरक्षा तंत्र के सक्रिय परीक्षण के लिए समर्पित है। इसमें मोबाइल ब्राउज़रों के लिए सुरक्षा मौजूद है या नहीं, स्व-निर्मित टोकन के साथ अनुरोध सबमिट करना, और यह जांचना शामिल है कि टोकन की एक निश्चित लंबाई तक जांच की जा रही है या नहीं।

विश्लेषण

इस चरण में यह देखने के लिए विभिन्न सांख्यिकीय जाँचें की जाती हैं कि टोकन वास्तव में यादृच्छिक है या नहीं। इस चरण के दौरान निम्नलिखित परीक्षण किए जाते हैं:

  • मोनोबिट आवृत्ति परीक्षण
  • खंड आवृत्ति परीक्षण
  • रन परीक्षण
  • स्पेक्ट्रल परीक्षण
  • गैर-अतिव्यापी टेम्पलेट मिलान परीक्षण
  • अतिव्यापी टेम्पलेट मिलान परीक्षण
  • सीरियल परीक्षण
  • संचयी योग परीक्षण
  • सन्निकट एंट्रॉपी परीक्षण
  • यादृच्छिक विचरण भिन्नता परीक्षण
  • रैखिक जटिलता परीक्षण
  • सबसे लंबे रन का परीक्षण
  • मॉरर का सार्वभौमिक सांख्यिकी परीक्षण
  • यादृच्छिक विचरण परीक्षण

उपयोग

Bolt का उपयोग करके CSRF के लिए किसी वेबसाइट को स्कैन करना इतना आसान है:

python3 bolt.py -u https://github.com -l 2

जहाँ -u का उपयोग URL प्रदान करने के लिए और -l का उपयोग क्रॉलिंग की गहराई निर्दिष्ट करने के लिए किया जाता है।

अन्य विकल्प और स्विच:

  • -t थ्रेड्स की संख्या
  • --delay अनुरोधों के बीच विलंब
  • --timeout HTTP अनुरोध टाइमआउट
  • --headers HTTP हेडर प्रदान करें

श्रेय

हैश का पता लगाने के लिए रेगुलर एक्सप्रेशन hashID से लिए गए हैं। बिट स्तर के एंट्रॉपी परीक्षण highfestiva के सांख्यिकीय परीक्षणों के पायथन कार्यान्वयन से लिए गए हैं।


टूल डाउनलोड करें





