 rtcatc/packer-fuzzer
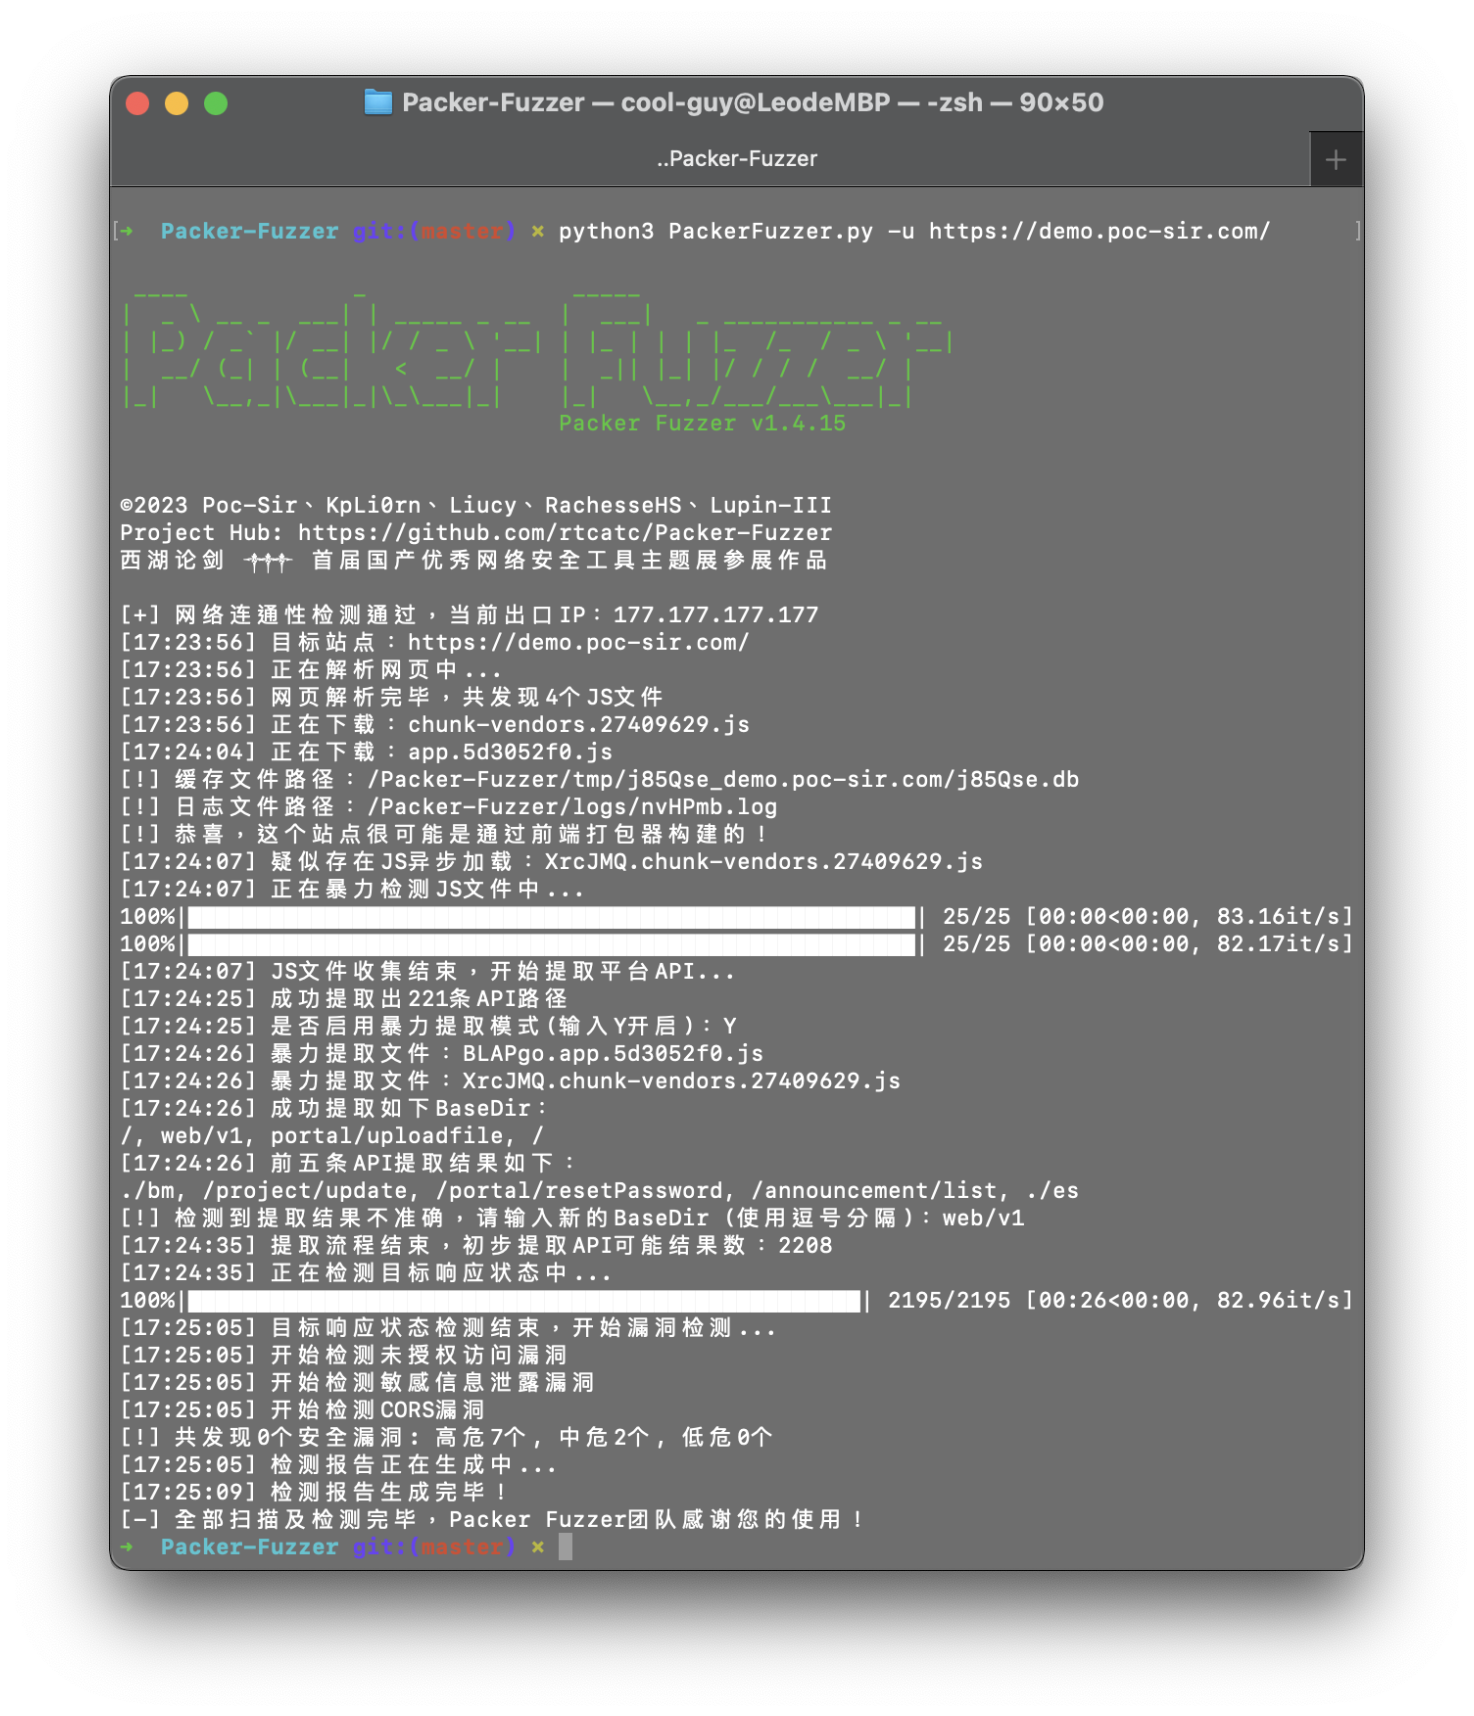
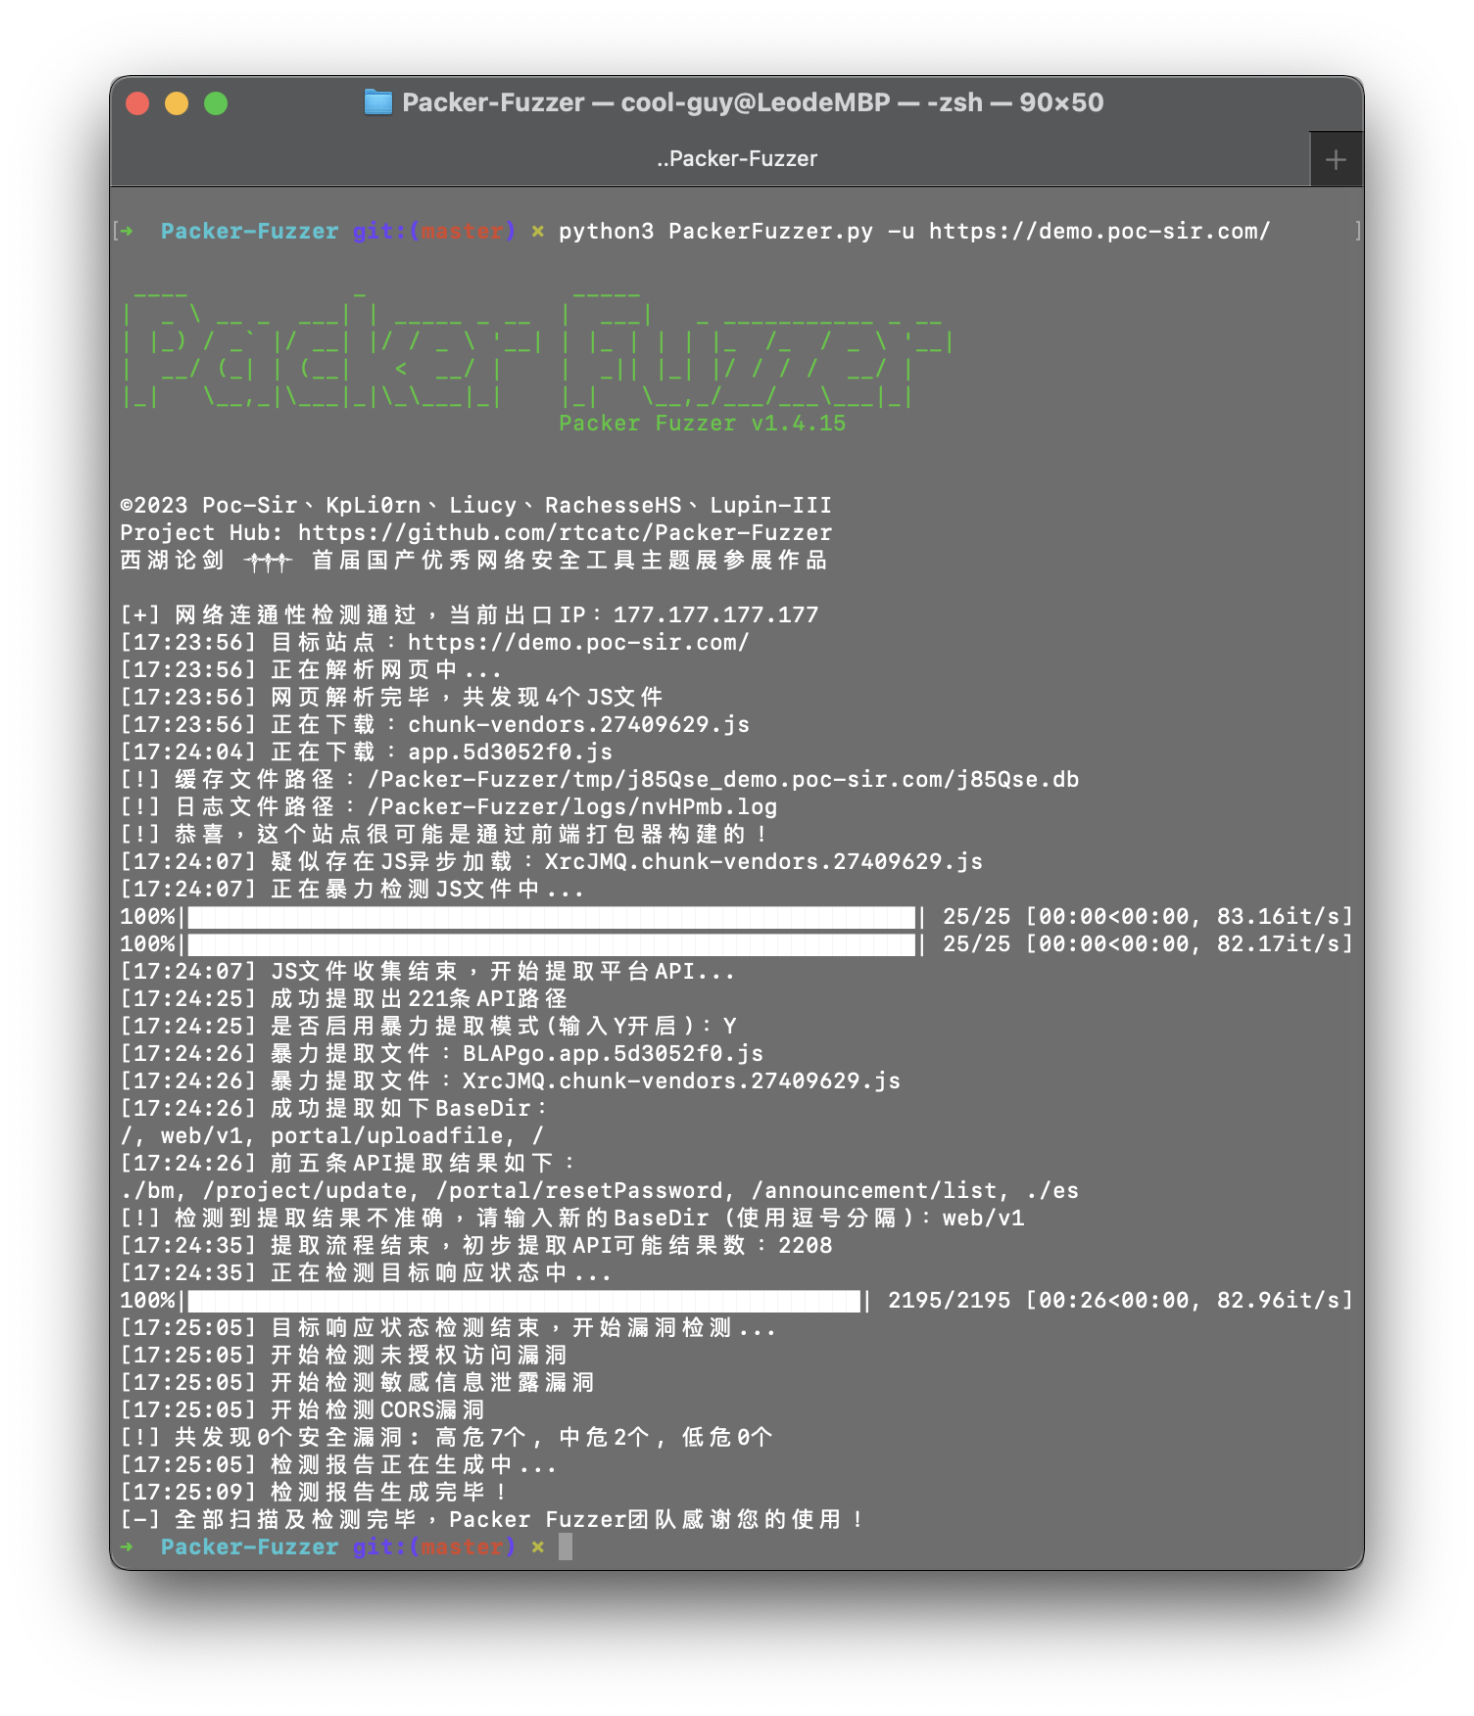
Packer Fuzzer एक तेज़ और कुशल स्कैनर है जो वेबपैक जैसे जावास्क्रिप्ट मॉड्यूल बंडलर द्वारा निर्मित वेबसाइटों की सुरक्षा जाँच के लिए है।


Packer Fuzzer उपकरण (इसके बाद "इस उपकरण" कहा जाएगा) द्वारा प्रदान की गई पहचान सुविधाओं के प्रसार या उपयोग के कारण होने वाले किसी भी प्रत्यक्ष या अप्रत्यक्ष परिणाम और हानि के लिए उपयोगकर्ता स्वयं जिम्मेदार होगा, और Packer Fuzzer विकास टीम (इसके बाद "हमारी टीम" कहा जाएगा) किसी भी जिम्मेदारी को स्वीकार नहीं करती।
यह उपकरण स्वचालित रूप से उपयोगकर्ता के पहचान परिणामों के आधार पर एक स्कैन रिपोर्ट उत्पन्न करेगा। यह रिपोर्ट सामग्री और इससे प्राप्त कोई भी अन्य सामग्री हमारी टीम के दृष्टिकोण या स्थिति का प्रतिनिधित्व नहीं करती।
कृपया इस उपकरण का उपयोग करते समय उपयोगकर्ता और लक्ष्य प्रणाली के देश के प्रासंगिक कानूनों और विनियमों का पालन करें। कोई भी अनधिकृत परीक्षण अनुमति योग्य नहीं है। यदि कोई संबंधित अवैध गतिविधि होती है, तो हम आपके कानूनी दायित्वों को लागू करने का अधिकार सुरक्षित रखते हैं और संबंधित संस्थानों के साथ पूर्ण सहयोग करेंगे।
वेब फ्रंट-एंड बंडलिंग टूल्स के लोकप्रिय होने के साथ, क्या आप दैनिक पैठ परीक्षण और सुरक्षा सेवाओं में अधिक से अधिक वेबसाइटों का सामना करते हैं जो Webpack बंडलर का उपयोग करती हैं? ऐसे बंडलर पूरी साइट के API और API पैरामीटर को एक साथ पैकेज करते हैं ताकि वेब द्वारा केंद्रीय रूप से कॉल किया जा सके। यह हमें साइट की कार्यक्षमता और API सूची को जल्दी से खोजने में मदद करता है। लेकिन अक्सर इन बंडलरों द्वारा उत्पन्न JS फ़ाइलों की संख्या और कुल JS कोड की मात्रा बहुत अधिक होती है (हज़ारों पंक्तियाँ), जो मैन्युअल परीक्षण को अत्यधिक कठिन बना देती है। Packer Fuzzer सॉफ़्टवेयर इसी आवश्यकता से बनाया गया है।
यह उपकरण लक्ष्य साइट के API और API पैरामीटर को स्वचालित रूप से निकालने के लिए फ़ज़िंग का समर्थन करता है, और सात प्रमुख कमजोरियों के लिए तेज़ और कुशल पहचान का समर्थन करता है: अनधिकृत पहुँच, संवेदनशील जानकारी का रिसाव, CORS, SQL इंजेक्शन, क्षैतिज विशेषाधिकार वृद्धि, कमज़ोर पासवर्ड, और मनमाना फ़ाइल अपलोड। स्कैन समाप्त होने के बाद, यह उपकरण स्वचालित रूप से स्कैन रिपोर्ट उत्पन्न करता है। आप विश्लेषण के लिए HTML संस्करण, और अधिक औपचारिक doc, pdf, txt संस्करण चुन सकते हैं।
आपको अंतर्राष्ट्रीयकरण के कारण भाषा संबंधी समस्याओं के बारे में चिंता करने की आवश्यकता नहीं है। यह उपकरण पाँच प्रमुख भाषा पैकेज (रिपोर्ट टेम्पलेट सहित) के साथ आता है: सरलीकृत चीनी, फ्रेंच, स्पेनिश, अंग्रेज़ी, जापानी (अनुवाद सटीकता के क्रम में), जो हमारी बहुत गैर- पेशेवर टीम द्वारा अनुवादित हैं।
नोट: वर्तमान में पहला संस्करण केवल Webpack बंडलर के नियमों के लिए अनुकूलित है। अन्य बंडलरों के नियम जल्द ही आने वाले हैं।
यह उपकरण Python3 भाषा में विकसित है। इसे चलाने से पहले सुनिश्चित करें कि आपके पास Python3.X सॉफ़्टवेयर और pip3 सॉफ़्टवेयर स्थापित हैं। यदि आपने संबंधित वातावरण स्थापित नहीं किया है, तो निम्नलिखित गाइड का पालन करें: https://www.runoob.com/python3/python3-install.html
MacOS उपयोगकर्ता निम्नलिखित कमांड का उपयोग करके जल्दी से स्थापित कर सकते हैं:
brew install python3 # pip3 स्वचालित रूप से स्थापित हो जाएगा
Ubuntu उपयोगकर्ता निम्नलिखित कमांड का उपयोग करके जल्दी से स्थापित कर सकते हैं:
sudo apt-get install -y python3 && sudo apt install -y python3-pip
CentOS उपयोगकर्ता निम्नलिखित कमांड का उपयोग करके जल्दी से स्थापित कर सकते हैं:
sudo yum -y install epel-release && sudo yum install python3 && yum install -y python3-setuptools && easy_install pip
यह उपकरण node_vm2 के माध्यम से मूल NodeJS कोड चलाएगा, इसलिए हम NodeJS वातावरण स्थापित करने की अनुशंसा करते हैं (अन्य JS रनटाइम वातावरण अनुशंसित नहीं हैं, क्योंकि इससे पार्सिंग विफल हो सकती है)। यदि आपने संबंधित वातावरण स्थापित नहीं किया है, तो निम्नलिखित गाइड का पालन करें: https://www.runoob.com/nodejs/nodejs-install-setup.html
MacOS उपयोगकर्ता निम्नलिखित कमांड का उपयोग करके जल्दी से स्थापित कर सकते हैं:
brew install node
Ubuntu उपयोगकर्ता निम्नलिखित कमांड का उपयोग करके जल्दी से स्थापित कर सकते हैं:
sudo apt-get install nodejs && sudo apt-get install npm
CentOS उपयोगकर्ता निम्नलिखित कमांड का उपयोग करके जल्दी से स्थापित कर सकते हैं:
sudo yum -y install nodejs
निम्नलिखित कमांड का उपयोग करके एक क्लिक में इस उपकरण के लिए आवश्यक Python रनटाइम लाइब्रेरी स्थापित करें:
pip3 install -r requirements.txt
आप python3 PackerFuzzer.py [options] कमांड का उपयोग करके इस उपकरण को चला सकते हैं। options का विवरण इस प्रकार है:
-h (--help)
सहायता कमांड, बिना अतिरिक्त पैरामीटर के, इस उपकरण द्वारा समर्थित सभी पैरामीटर और उनके संक्षिप्त विवरण देखें;
-u (--url)
स्कैन की जाने वाली वेबसाइट का URL पथ, अनिवार्य विकल्प, उदाहरण: -u https://demo.poc-sir.com;
-c (--cookie)
अतिरिक्त कुकीज़ सामग्री, वैकल्पिक, यदि भरा जाता है तो वैश्विक रूप से पास किया जाएगा, उदाहरण: -c "POC=666;SIR=233";
-d (--head)
अतिरिक्त HTTP हेडर सामग्री, वैकल्पिक, यदि भरा जाता है तो वैश्विक रूप से पास किया जाएगा, डिफ़ॉल्ट Cache-Control:no-cache, उदाहरण: -d "Token:3VHJ32HF0";
-l (--lang)
भाषा विकल्प, जब खाली हो तो स्वचालित रूप से सिस्टम की संबंधित भाषा चुनें, यदि कोई संबंधित भाषा पैकेज नहीं है तो स्वचालित रूप से अंग्रेज़ी इंटरफ़ेस पर स्विच करें। उपलब्ध भाषा पैकेज: सरलीकृत चीनी (zh), फ्रेंच (fr), स्पेनिश (es), अंग्रेज़ी (en), जापानी (ja), उदाहरण: -l zh;
-t (--type)
बेसिक और एडवांस्ड संस्करण में विभाजित, जब खाली हो तो डिफ़ॉल्ट रूप से बेसिक संस्करण का उपयोग करें। एडवांस्ड संस्करण सभी API को पुनः स्कैन करेगा और API के लिए पैरामीटर निकालने के लिए फ़ज़िंग करेगा, और SQL इंजेक्शन, क्षैतिज विशेषाधिकार वृद्धि, कमज़ोर पासवर्ड, और मनमाना फ़ाइल अपलोड कमजोरियों का पता लगाएगा। एडवांस्ड संस्करण में प्रवेश करने के लिए adv विकल्प का उपयोग करें, उदाहरण: -t adv;
-p (--proxy)
वैश्विक प्रॉक्सी, वैकल्पिक, यदि भरा जाता है तो वैश्विक रूप से प्रॉक्सी IP का उपयोग करें, उदाहरण: -p https://hack.cool:8080;
-j (--js)
अतिरिक्त JS फ़ाइलें, वैकल्पिक, जब आपको लगता है कि इस उपकरण द्वारा विश्लेषण करने के लिए और JS फ़ाइलें हैं, तो इस विकल्प का उपयोग करें, उदाहरण: -j https://demo.poc-sir.com/js/index.js,https://demo.poc-sir.com/js/vue.js;
-b (--base)
API के मध्य भाग को निर्दिष्ट करें (उदाहरण के लिए, यदि कोई API है: https://demo.poc-sir.com/v1_api/login, तो इसका basedir है: v1_api), वैकल्पिक, जब आपको लगता है कि उपकरण द्वारा स्वचालित रूप से निकाला गया basedir सटीक नहीं है, तो इस विकल्प का उपयोग करें, उदाहरण: -b v1_api;
-r (--report)
उत्पन्न की जाने वाली रिपोर्ट का प्रारूप निर्दिष्ट करें, जब खाली हो तो डिफ़ॉल्ट रूप से HTML और DOC प्रारूप में रिपोर्ट उत्पन्न करें। उपलब्ध रिपोर्ट प्रारूप: html, doc, pdf, txt, उदाहरण: -r html,pdf;
-e (--ext)
