 rodhnin/argus-wp-watcher
WordPress सुरक्षा स्कैनर जिसमें AI-संचालित विश्लेषण, नैतिक अनुपालन ढांचा और पेशेवर रिपोर्टिंग शामिल है।



नैतिक वर्डप्रेस भेद्यता स्कैनर — वास्तविक-समय CVE सहसंबंध, OWASP मैपिंग, AI-संचालित विश्लेषण और सहमति-आधारित परीक्षण।
त्वरित प्रारंभ · दस्तावेज़ीकरण · डॉकर · AI विशेषताएं · गिटहब पर स्टार
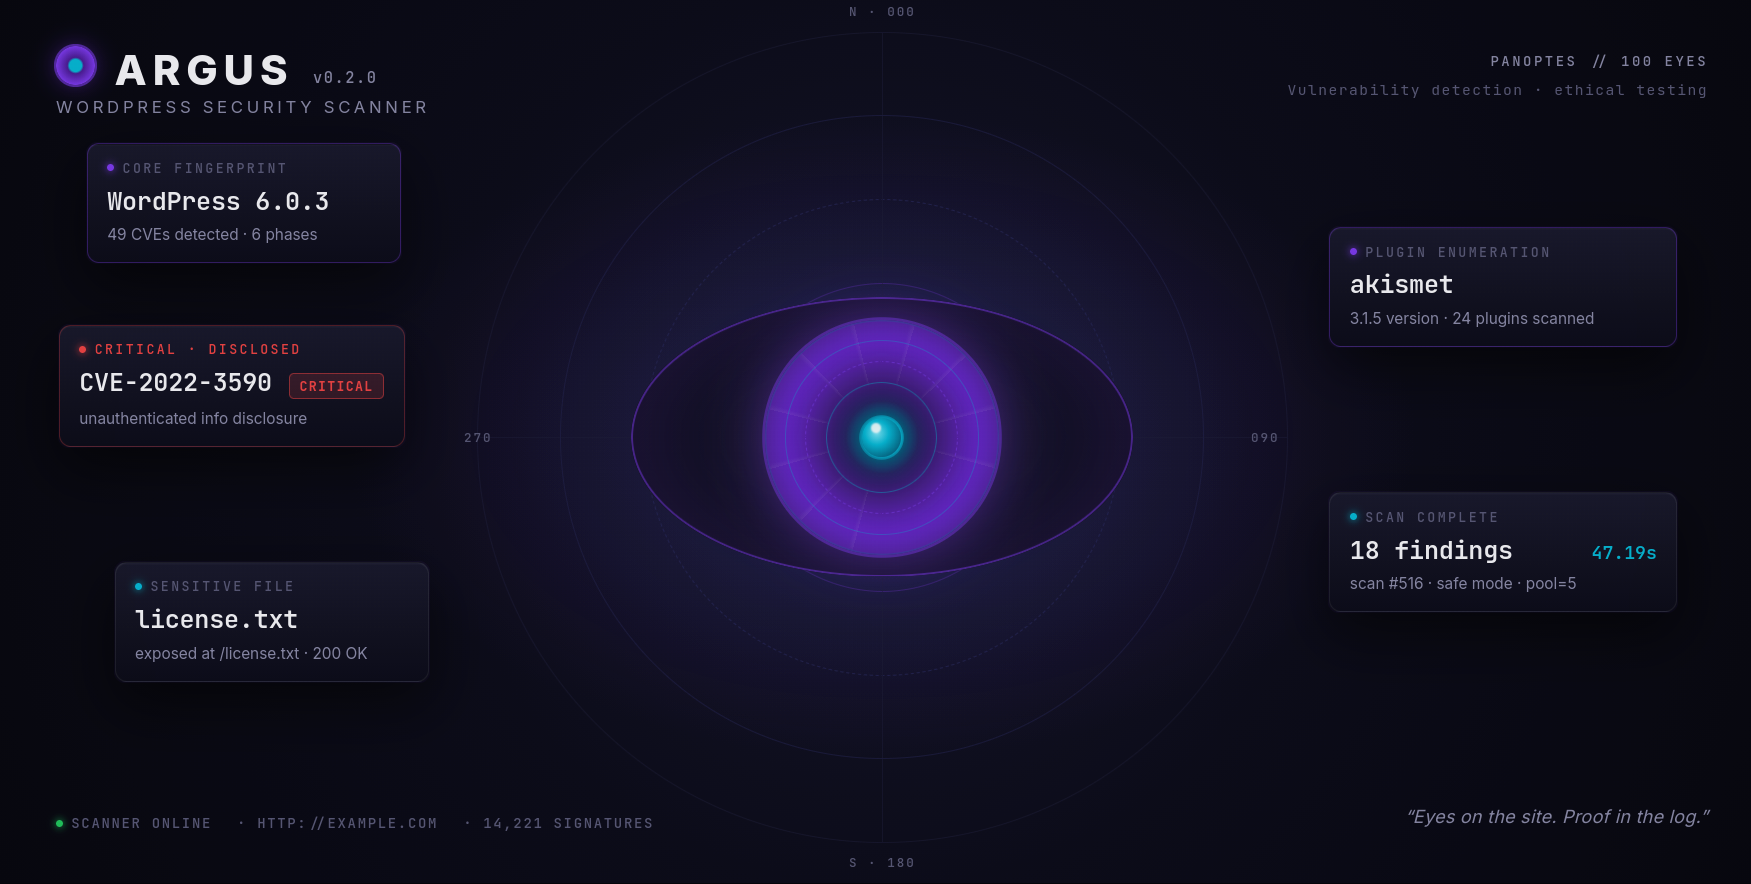
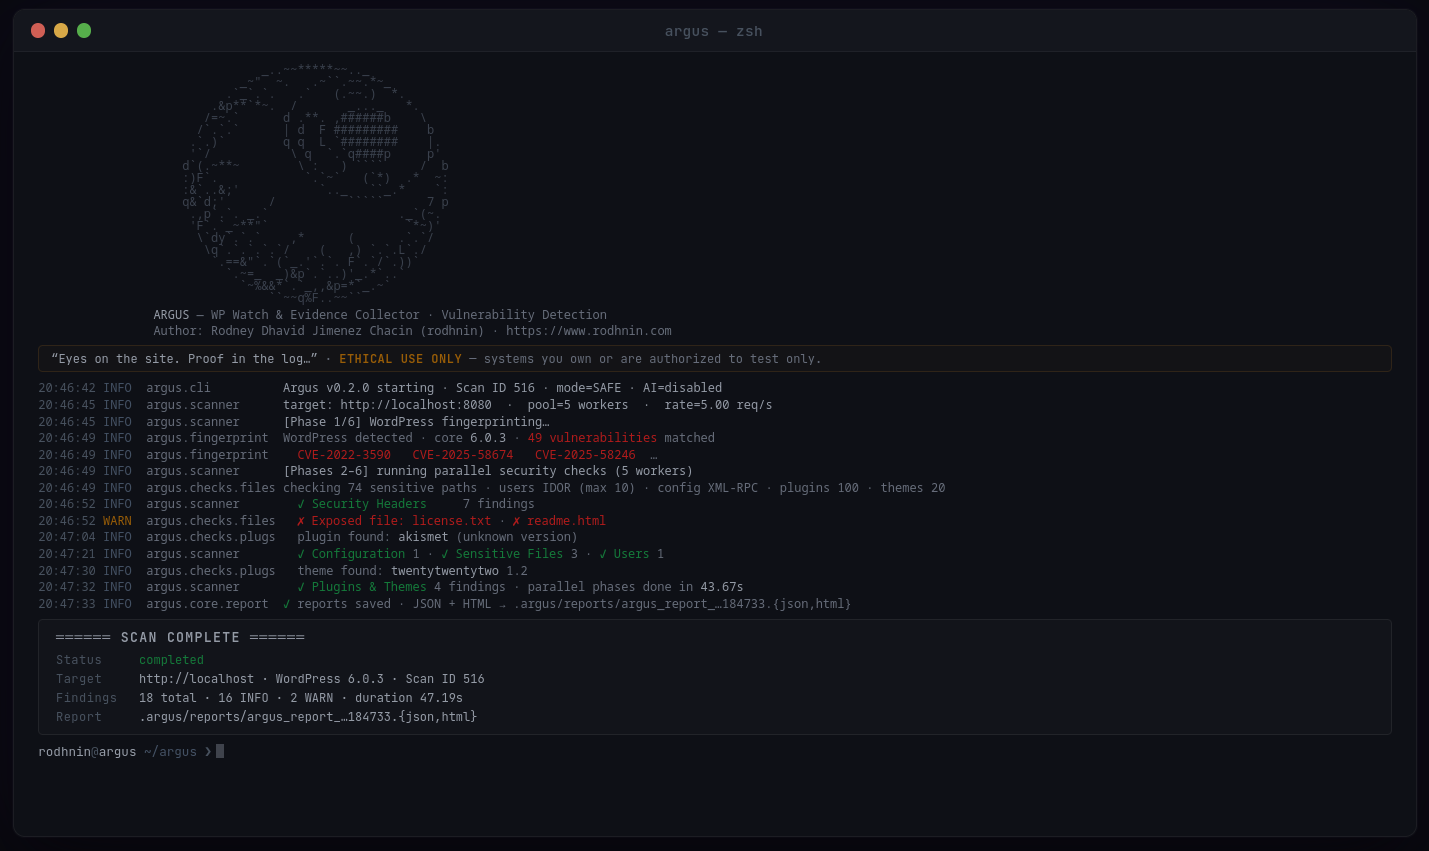
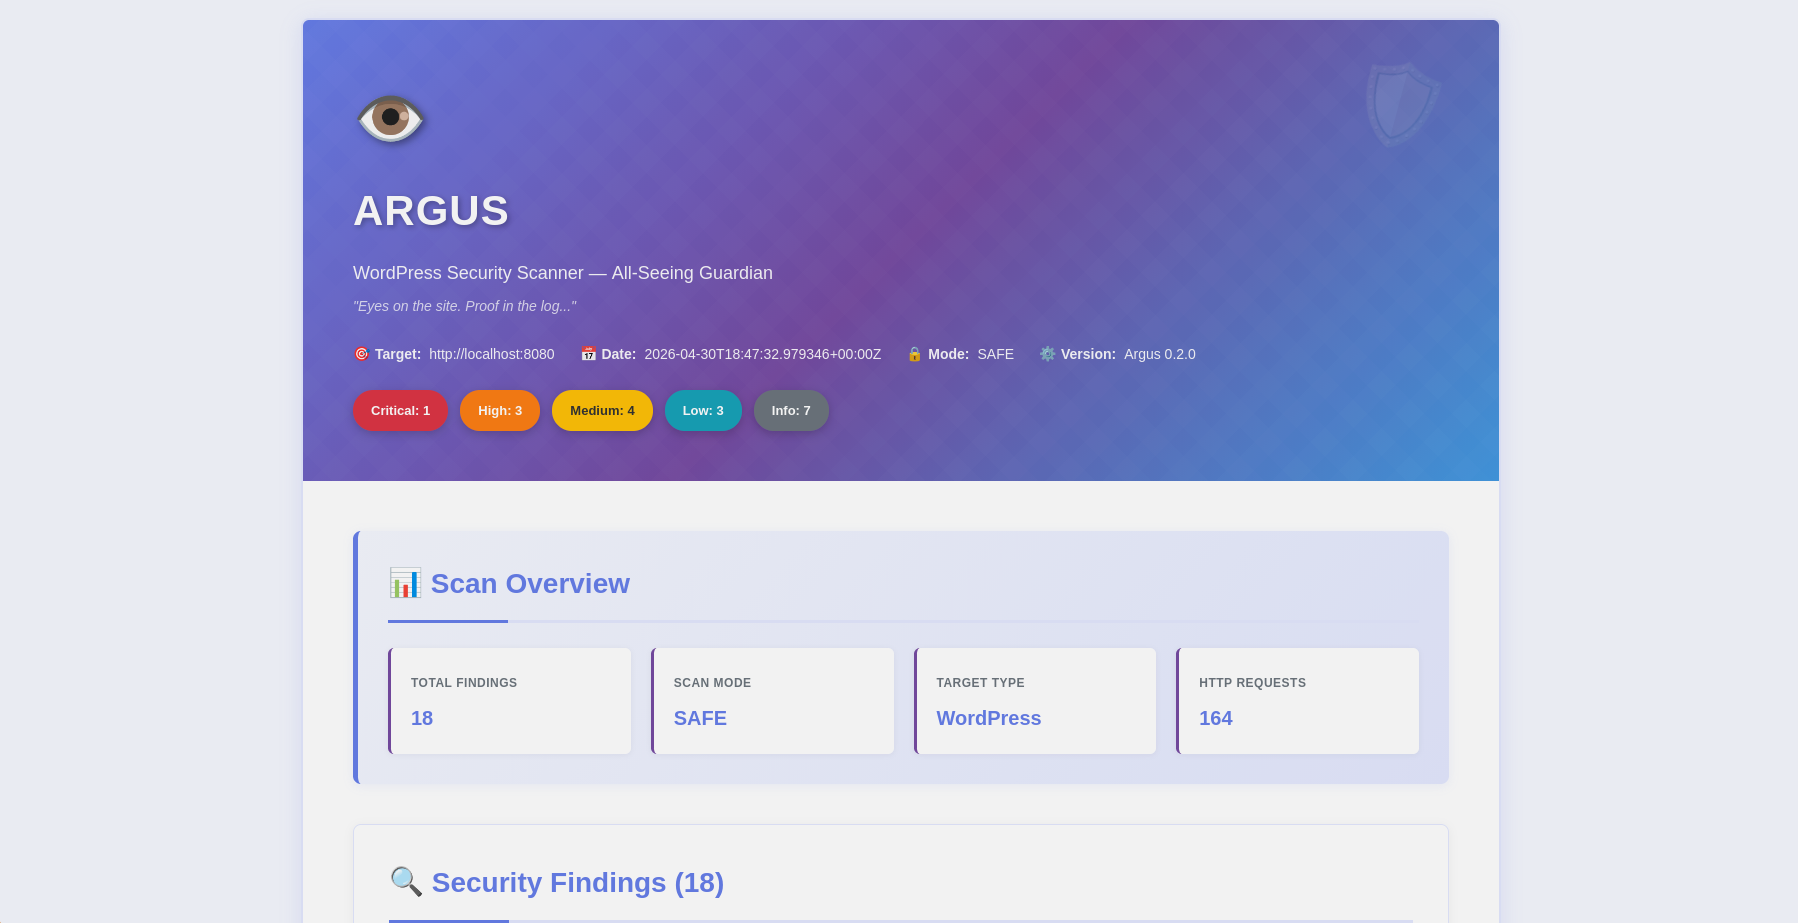
स्कैन अवलोकन · गंभीरता विभाजन |
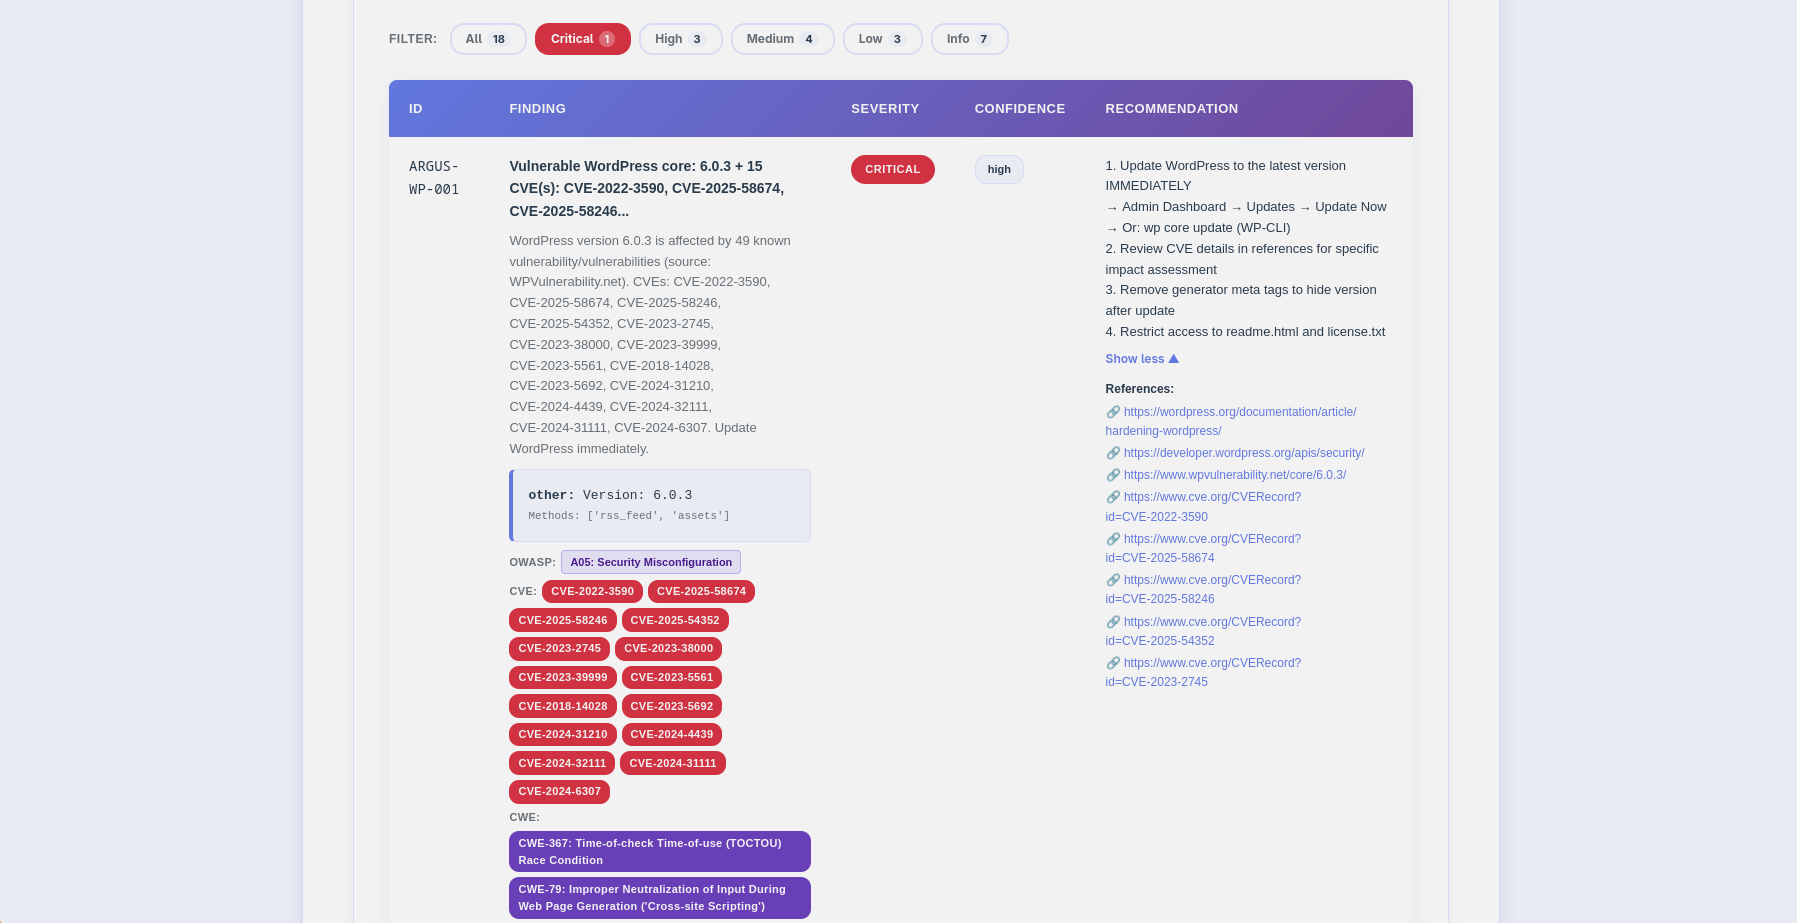
निष्कर्ष · CVE/OWASP बैज · फ़िल्टर बार |
आर्गस एक उत्पादन-तैयार वर्डप्रेस सुरक्षा स्कैनर है जो नैतिकता को पहले रखता है। पैठ परीक्षकों, सुरक्षा शोधकर्ताओं और वर्डप्रेस प्रशासकों के लिए निर्मित, यह पारंपरिक भेद्यता स्कैनिंग को अत्याधुनिक AI विश्लेषण के साथ जोड़कर कार्रवाई योग्य अंतर्दृष्टि प्रदान करता है।
--diff last उपचार प्रगति को ट्रैक करने के लिए स्कैन की तुलना करता है| जाँच श्रेणी | सुरक्षित मोड | आक्रामक मोड | विवरण |
|---|---|---|---|
| वर्डप्रेस पहचान | ✅ | ✅ | मेटा टैग, readme, RSS, एसेट्स के माध्यम से संस्करण फिंगरप्रिंटिंग |
| प्लगइन्स और थीम्स | 100 प्लगइन्स | 447 प्लगइन्स | संस्करण पहचान (4 विधियाँ) + वास्तविक-समय CVE/CVSS सहसंबंध |
| संवेदनशील फ़ाइलें | 74 पथ | 437 पथ | wp-config बैकअप, .env, SQL डंप, .git, डिबग लॉग, PHP टूल्स |
| उपयोगकर्ता गणना | 3 विधियाँ | 6 विधियाँ | लेखक IDOR, REST API, HTML पार्सिंग + oEmbed, लॉगिन त्रुटि, XML-RPC |
| सुरक्षा हेडर | ✅ | ✅ | HSTS, CSP, X-Frame-Options, Referrer-Policy, Permissions-Policy |
| गलत विन्यास | ✅ | ✅ | XML-RPC, डिबग मोड, निर्देशिका लिस्टिंग, फ़ाइल संपादक |
| लॉगिन सुरक्षा | ❌ | ✅ | 2FA, CAPTCHA, ब्रूट-फोर्स सुरक्षा, खुला पंजीकरण, पासवर्ड नीति |
| वेब क्रॉल | ❌ | ✅ | robots.txt, sitemap.xml, HTML टिप्पणियाँ, लिंक खोज (गहराई 1) |
python -m argus --target https://example.com --html
- **मल्टी-मेथड फिंगरप्रिंटिंग**: शून्य गलत सकारात्मकता के साथ WordPress 4.x-6.x का पता लगाता है
- **रियल-टाइम CVE सहसंबंध**: प्रत्येक पहचाने गए प्लगइन, थीम और कोर संस्करण को WPVulnerability.net (मुफ़्त, कोई API कुंजी नहीं) के विरुद्ध जांचता है
- **CVSS स्कोरिंग**: प्रत्येक CVE के लिए NVD से स्कोर प्राप्त करता है (क्रिटिकल ≥9.0, उच्च ≥7.0, मध्यम ≥4.0)
- **नवीनतम संस्करण का पता लगाना**: WordPress.org API पहचाने गए संस्करण के साथ वर्तमान स्थिर संस्करण दिखाता है
- **OWASP टॉप 10 2021**: प्रत्येक निष्कर्ष को उसकी OWASP श्रेणी (A01–A10) में मैप किया गया है
- **समवर्ती स्कैनिंग**: तेज़ और सम्मानजनक स्कैन के लिए थ्रेड पूल + दर सीमित करना
- **स्मार्ट डिटेक्शन**: गैर-WordPress साइटों के लिए जल्दी रद्दीकरण (99% तेज़ अस्वीकृति)
- **साक्ष्य संग्रहण**: HTTP प्रतिक्रियाएँ, हेडर और फ़ाइल सामग्री संरक्षित

### 📈 स्कैन अंतर रिपोर्ट (v0.2.0)

स्कैन के बीच सुधार प्रगति को ट्रैक करें:```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42
डिफ अनुभाग दिखाता है:
अपनी आवश्यकताओं के अनुसार अपना AI प्रदाता चुनें:
| प्रदाता | सर्वोत्तम के लिए | गति | लागत/स्कैन | गोपनीयता |
|---|---|---|---|---|
| OpenAI gpt-4o-mini (डिफ़ॉल्ट) | सर्वोत्तम मूल्य | ⚡ ~40s | 💰 ~$0.006 | 🔒 मानक |
| OpenAI gpt-4o | उत्पादन गुणवत्ता | ⚡ ~40s | 💰 ~$0.05 | 🔒 मानक |
| Anthropic claude-3-5-haiku | गोपनीयता-केंद्रित | ⚡ ~55s | 💰 ~$0.02 | 🔒 उन्नत |
| Ollama (Local) | पूर्ण गोपनीयता | 🐢 ~28min | 💰 मुफ़्त | 🔐 100% ऑफलाइन |
विश्लेषण मोड:
--ai-agent): लाइव NVD CVE डेटा और WPVulnerability.net लुकअप (मुफ्त API) से समृद्ध--ai-compare): समानांतर में कई प्रदाताओं से साथ-साथ विश्लेषण--ai-stream): AI द्वारा उत्पन्न होने पर रीयल-टाइम टोकन आउटपुट--ai-budget): कॉन्फ़िगर करने योग्य रद्दीकरण सीमा के साथ लागत सीमा प्रवर्तन
