 redr0nin/cve-2026-63563
Sharp MX/BP मल्टीफंक्शन प्रिंटर पर बिना प्रमाणीकरण के पता पुस्तिका संशोधन

विक्रेता सलाह: शार्प प्रोडक्ट सिक्योरिटी एडवाइज़री 2026-004 (31 जुलाई, 2026 को प्रकाशित)
शार्प MX/BP सीरीज़ के मल्टीफंक्शन प्रिंटर डिफ़ॉल्ट कॉन्फ़िगरेशन में बिना प्रमाणीकरण की आवश्यकता के डिवाइस वेब इंटरफ़ेस के माध्यम से एड्रेस बुक को उजागर करते हैं। एक दूरस्थ अनधिकृत हमलावर संग्रहीत क्रेडेंशियल्स को जाने या बदले बिना कॉन्फ़िगर किए गए स्कैन गंतव्यों जैसे SMB नेटवर्क फ़ोल्डर, FTP, डेस्कटॉप और ई-मेल को देख और संशोधित कर सकता है।
दो प्राथमिक हमले के वैक्टर मौजूद हैं, परिणामस्वरूप:
दोनों एक ही मूल कारण से उत्पन्न होते हैं: शिप किए गए कॉन्फ़िगरेशन में डिवाइस वेब पेज के लिए पासवर्ड सुरक्षा लागू नहीं की जाती है।
परीक्षण के दौरान पुष्टि की गई: MX-3071, MX-M3070, BP-70C45। यह व्यवहार सामान्यतः MX और BP मॉडलों में एक जैसा प्रतीत हुआ। शार्प की सलाह में प्रभावित मॉडल और फ़र्मवेयर की पूरी सूची दी गई है।
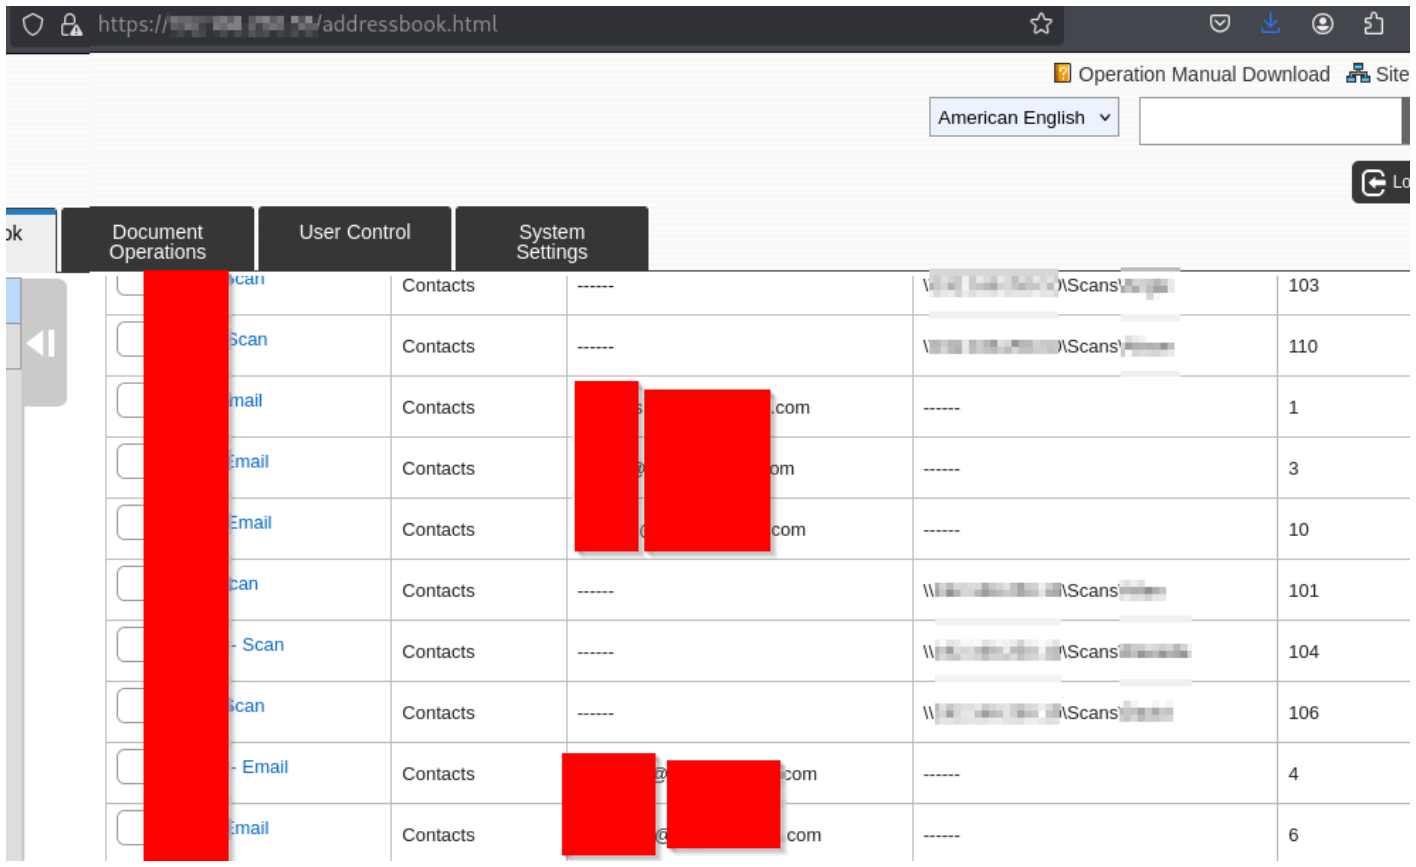
/addressbook.html पर जाने पर बिना किसी प्रमाणीकरण संकेत के डिवाइस की एड्रेस बुक लौट आती है। यह अकेले ही आंतरिक ई-मेल पते और अक्सर आंतरिक SMB पथ और होस्टनाम लीक कर देता है।
किसी प्रविष्टि को खोलने पर गंतव्य प्रकार और यह पता चलता है कि कौन सा गंतव्य डिफ़ॉल्ट के रूप में सेट है। नेटवर्क फ़ोल्डर टैब चुनने पर पहले से भरा हुआ नेटवर्क पथ, उपयोगकर्ता नाम और एक मास्क किया हुआ पासवर्ड फ़ील्ड दिखाई देता है। क्रेडेंशियल सामग्री सर्वर-साइड पर बनी रहती है और पथ संपादित करने पर साफ़ नहीं होती, इस प्रकार पासवर्ड दिए या जाने बिना पथ बदला जा सकता है।

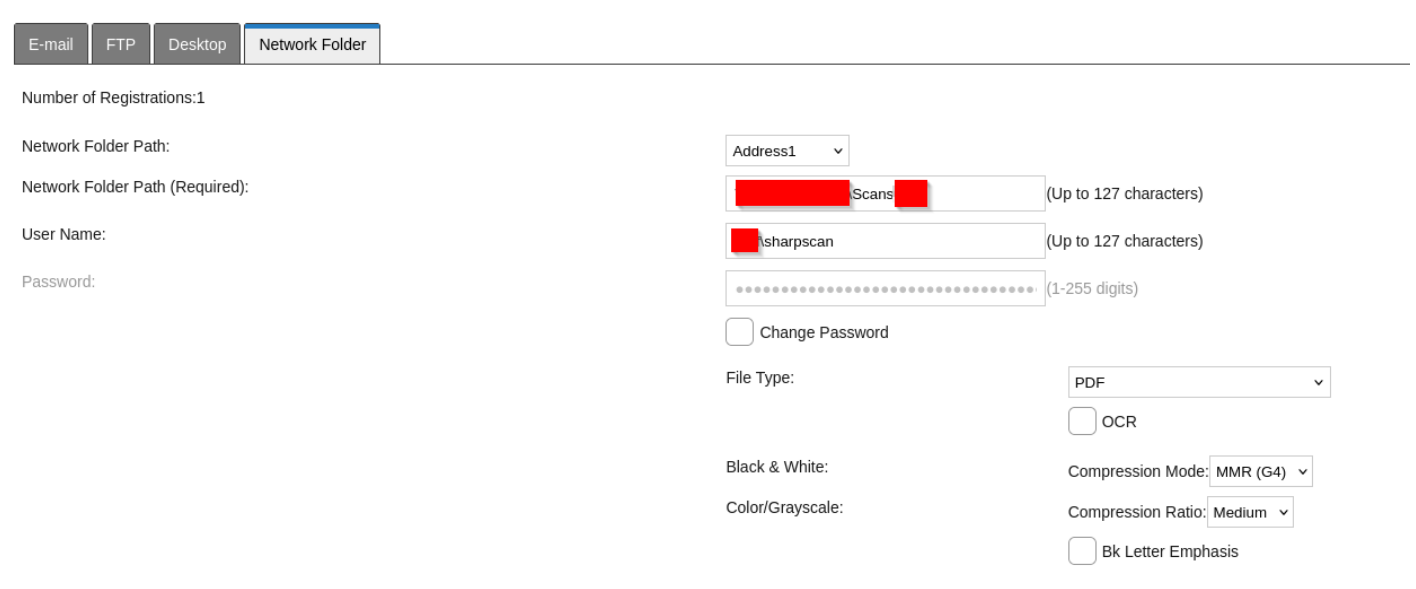
चूँकि संग्रहीत क्रेडेंशियल पथ के संशोधन के बाद भी बना रहता है, एक हमलावर नेटवर्क फ़ोल्डर गंतव्य को एक दुष्ट SMB शेयर की ओर इंगित कर सकता है। अगली बार जब कोई उपयोगकर्ता स्कैन करता है, प्रिंटर हमलावर के होस्ट के लिए आउटबाउंड प्रमाणीकरण करता है:
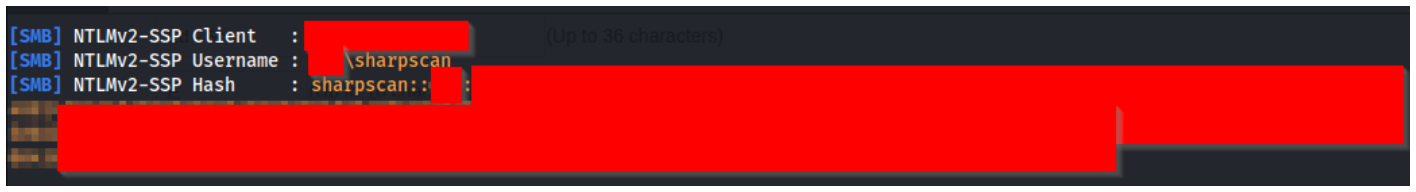
बाह्य रूप से, यह एक NTLMv2 हैश उत्पन्न करता है जो पासवर्ड की लंबाई के आधार पर क्रैक हो सकता है। आंतरिक रूप से, यह और भी बुरा है: Responder और एक रिले टूल सामग्री को बिना SMB साइनिंग वाले होस्ट्स को सीधे पास कर देते हैं, जिससे कुछ भी क्रैक करने की आवश्यकता समाप्त हो जाती है। स्कैन गंतव्य से बंधे सेवा खाते के विशेषाधिकारों के आधार पर, यह डोमेन समझौते तक बढ़ सकता है, और यह तकनीक सहकर्मियों द्वारा पहले ही पुष्टि और उपयोग की जा चुकी है।
यही पैटर्न FTP और डेस्कटॉप टैब पर भी लागू होता है। संग्रहीत क्रेडेंशियल बने रहते हैं और गंतव्य IP या पथ को फिर से लिखा जा सकता है।
पथ संशोधन बिना किसी कीमत के नहीं आता: यह वास्तविक डिलीवरी को तोड़ देता है, इसलिए उपयोगकर्ता को यह ध्यान देने से पहले कि उनके स्कैन नहीं आ रहे हैं, एक सीमित समय-सीमा होती है।
ई-मेल वेरिएंट इससे बचता है। यदि किसी प्रविष्टि में नेटवर्क फ़ोल्डर डिफ़ॉल्ट गंतव्य के रूप में सेट है, तो एक हमलावर ई-मेल टैब के अंतर्गत एक ई-मेल पता जोड़ सकता है और उसे भी डिफ़ॉल्ट के रूप में चिह्नित कर सकता है।
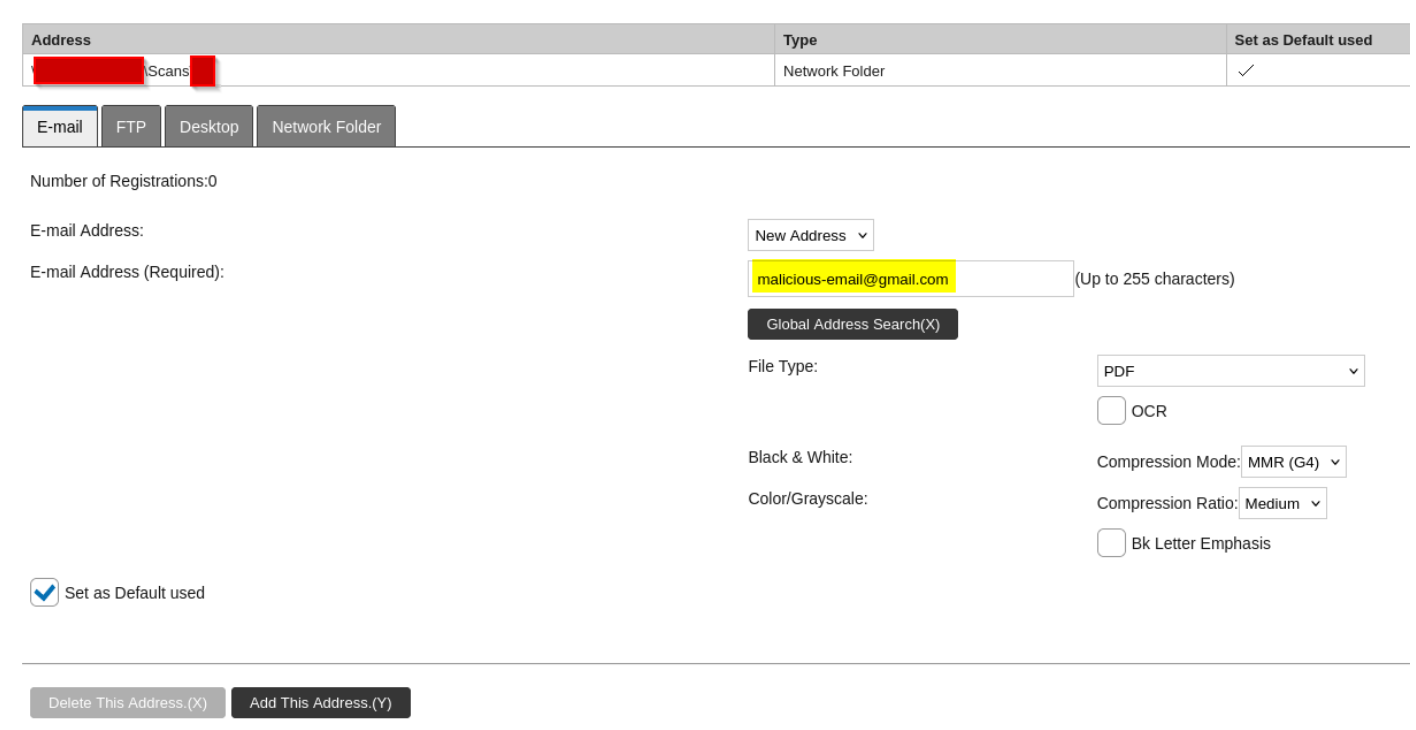
अब दोनों गंतव्य प्रविष्टि पर मौजूद हैं, प्रत्येक डिफ़ॉल्ट के रूप में चिह्नित:

स्कैन इच्छित SMB शेयर पर आते रहते हैं, और हमलावर को हर दस्तावेज़ की एक प्रति मिलती है। इस तरह कोई क्रेडेंशियल प्राप्त नहीं होते, लेकिन उपयोगकर्ता को यह बताने के लिए कोई कार्यात्मक संकेत नहीं होता कि कुछ बदला है। प्रत्येक एड्रेस बुक प्रविष्टि पर दोहराए जाने पर, यह संगठन-व्यापी दस्तावेज़ प्रवाह को बैकडोर कर देता है।
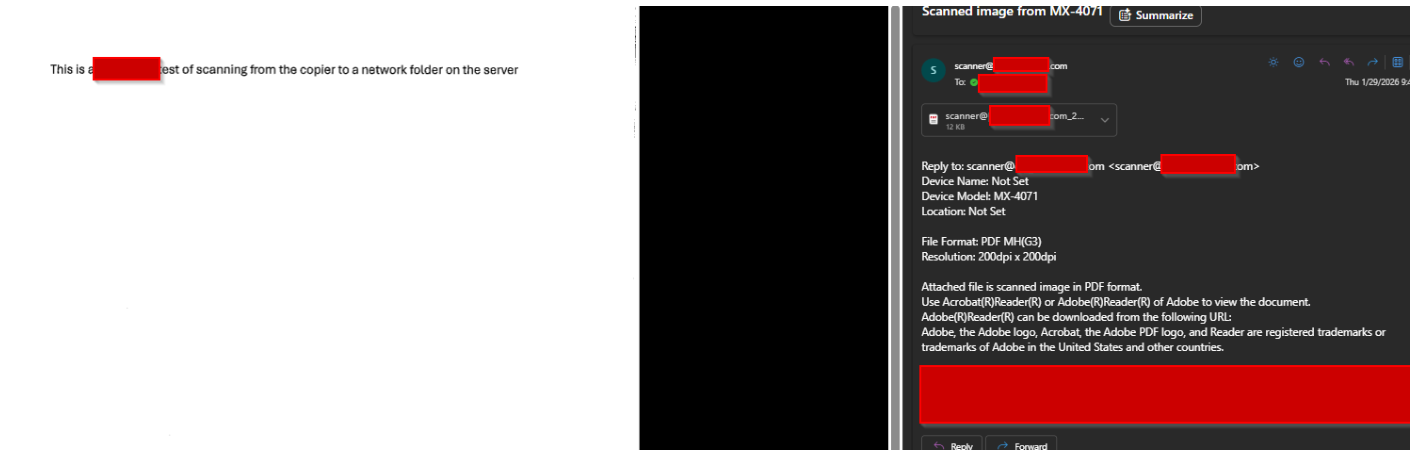
https://<printer>/addressbook.html पर ब्राउज़ करें — कोई प्रमाणीकरण अनुरोध नहीं किया जाता। आंतरिक ई-मेल पते और SMB पथ दिखाई देते हैं।| तारीख | घटना |
|---|---|
| फ़रवरी 2026 | समस्याएँ विवरण और प्रूफ ऑफ कॉन्सेप्ट के साथ शार्प को सूचित की गईं |
| मार्च 2026 | शार्प ने कमजोरियों की पुष्टि की |
| 31 जुलाई 2026 | शार्प ने सलाह/सार्वजनिक प्रकटीकरण प्रकाशित किया |
