 redhat-infosec/priority-intelligence-requirements-dev
यह मार्गदर्शिका साइबर थ्रेट इंटेलिजेंस प्रायोरिटी इंटेलिजेंस रिक्वायरमेंट्स विकसित करने की प्रक्रिया का वर्णन करती है।

साइबर खतरा खुफिया (CTI) के तेजी से विकसित होते परिदृश्य में, प्रायोरिटी इंटेलिजेंस आवश्यकताओं (PIRs) का निर्माण आपके CTI कार्यक्रम और खुफिया चक्र के योजना एवं दिशा चरण का एक महत्वपूर्ण घटक है। एक साइबर खतरा खुफिया विश्लेषक के रूप में, आप छोटी CTI टीमों के भीतर सीमित संसाधनों को निर्णय-निर्माताओं और हितधारकों तक प्रासंगिक, कार्रवाई योग्य जानकारी पहुंचाने के विशाल कार्य के सामने संतुलित करने की चुनौती से शायद परिचित हैं। यह दुविधा अक्सर टीमों को एक विकल्प से जूझने के लिए छोड़ देती है: क्या उन्हें प्रतिक्रियात्मक रुख अपनाना चाहिए, उभरते खतरों का जवाब देते हुए, या क्या उन्हें अधिक सक्रिय दीर्घकालिक प्राथमिकताओं की ओर झुकना चाहिए। PIRs का एक मार्गदर्शक सिद्धांत के रूप में एकीकरण आपके कार्यक्रम को आपकी प्रतिक्रियात्मक क्षमताओं को त्यागे बिना सक्रिय रणनीतिक प्राथमिकताओं को अधिक आत्मविश्वास से आगे बढ़ाने में सहायता करेगा। यह दृष्टिकोण न केवल अनुसंधान, जांच, विश्लेषण और रिपोर्टिंग जैसे पारंपरिक कार्यों को बेहतर बनाता है, बल्कि थ्रेट हंटिंग और डिटेक्शन इंजीनियरिंग सहित थ्रेट-इन्फॉर्म्ड डिफेंस जैसी उन्नत प्रथाओं को भी बढ़ाता है। इस ब्लॉग पोस्ट में, हम इस महत्वपूर्ण प्रक्रिया में गहराई से उतरते हैं, क्योंकि हम एक अधिक प्रभावी और रणनीतिक CTI कार्य को आकार देने में PIRs के महत्व को उजागर करते हैं, जिससे आपकी टीम आपके संगठन के भीतर अधिक ठोस प्रभाव डाल सके।
मूल Red Hat प्रक्रिया दो अलग-अलग जोखिम मूल्यांकन अभ्यासों के इर्द-गिर्द संरचित थी, एक आंतरिक कारकों पर केंद्रित था और दूसरा बाहरी कारकों पर। इन अभ्यासों को फिर एक मैपिंग अभ्यास में संयोजित किया गया, जिससे हमने PIRs का एक सुसंगत समूह प्राप्त किया। लक्ष्य महत्वाकांक्षी था: खतरे के परिदृश्य के 'क्या', 'कौन' और 'कैसे' को संबोधित करना। 'क्या' हमारे संगठन के डेटा और बुनियादी ढांचे को संदर्भित करता था; 'कौन' में राज्य-प्रायोजित अभिनेता, संगठित अपराध, या हैक्टिविस्ट जैसे खतरा अभिनेताओं का उच्च-स्तरीय विवरण शामिल था; और 'कैसे' में आंशिक रूप से प्रारंभिक पहुंच वेक्टर के प्रकार शामिल थे।
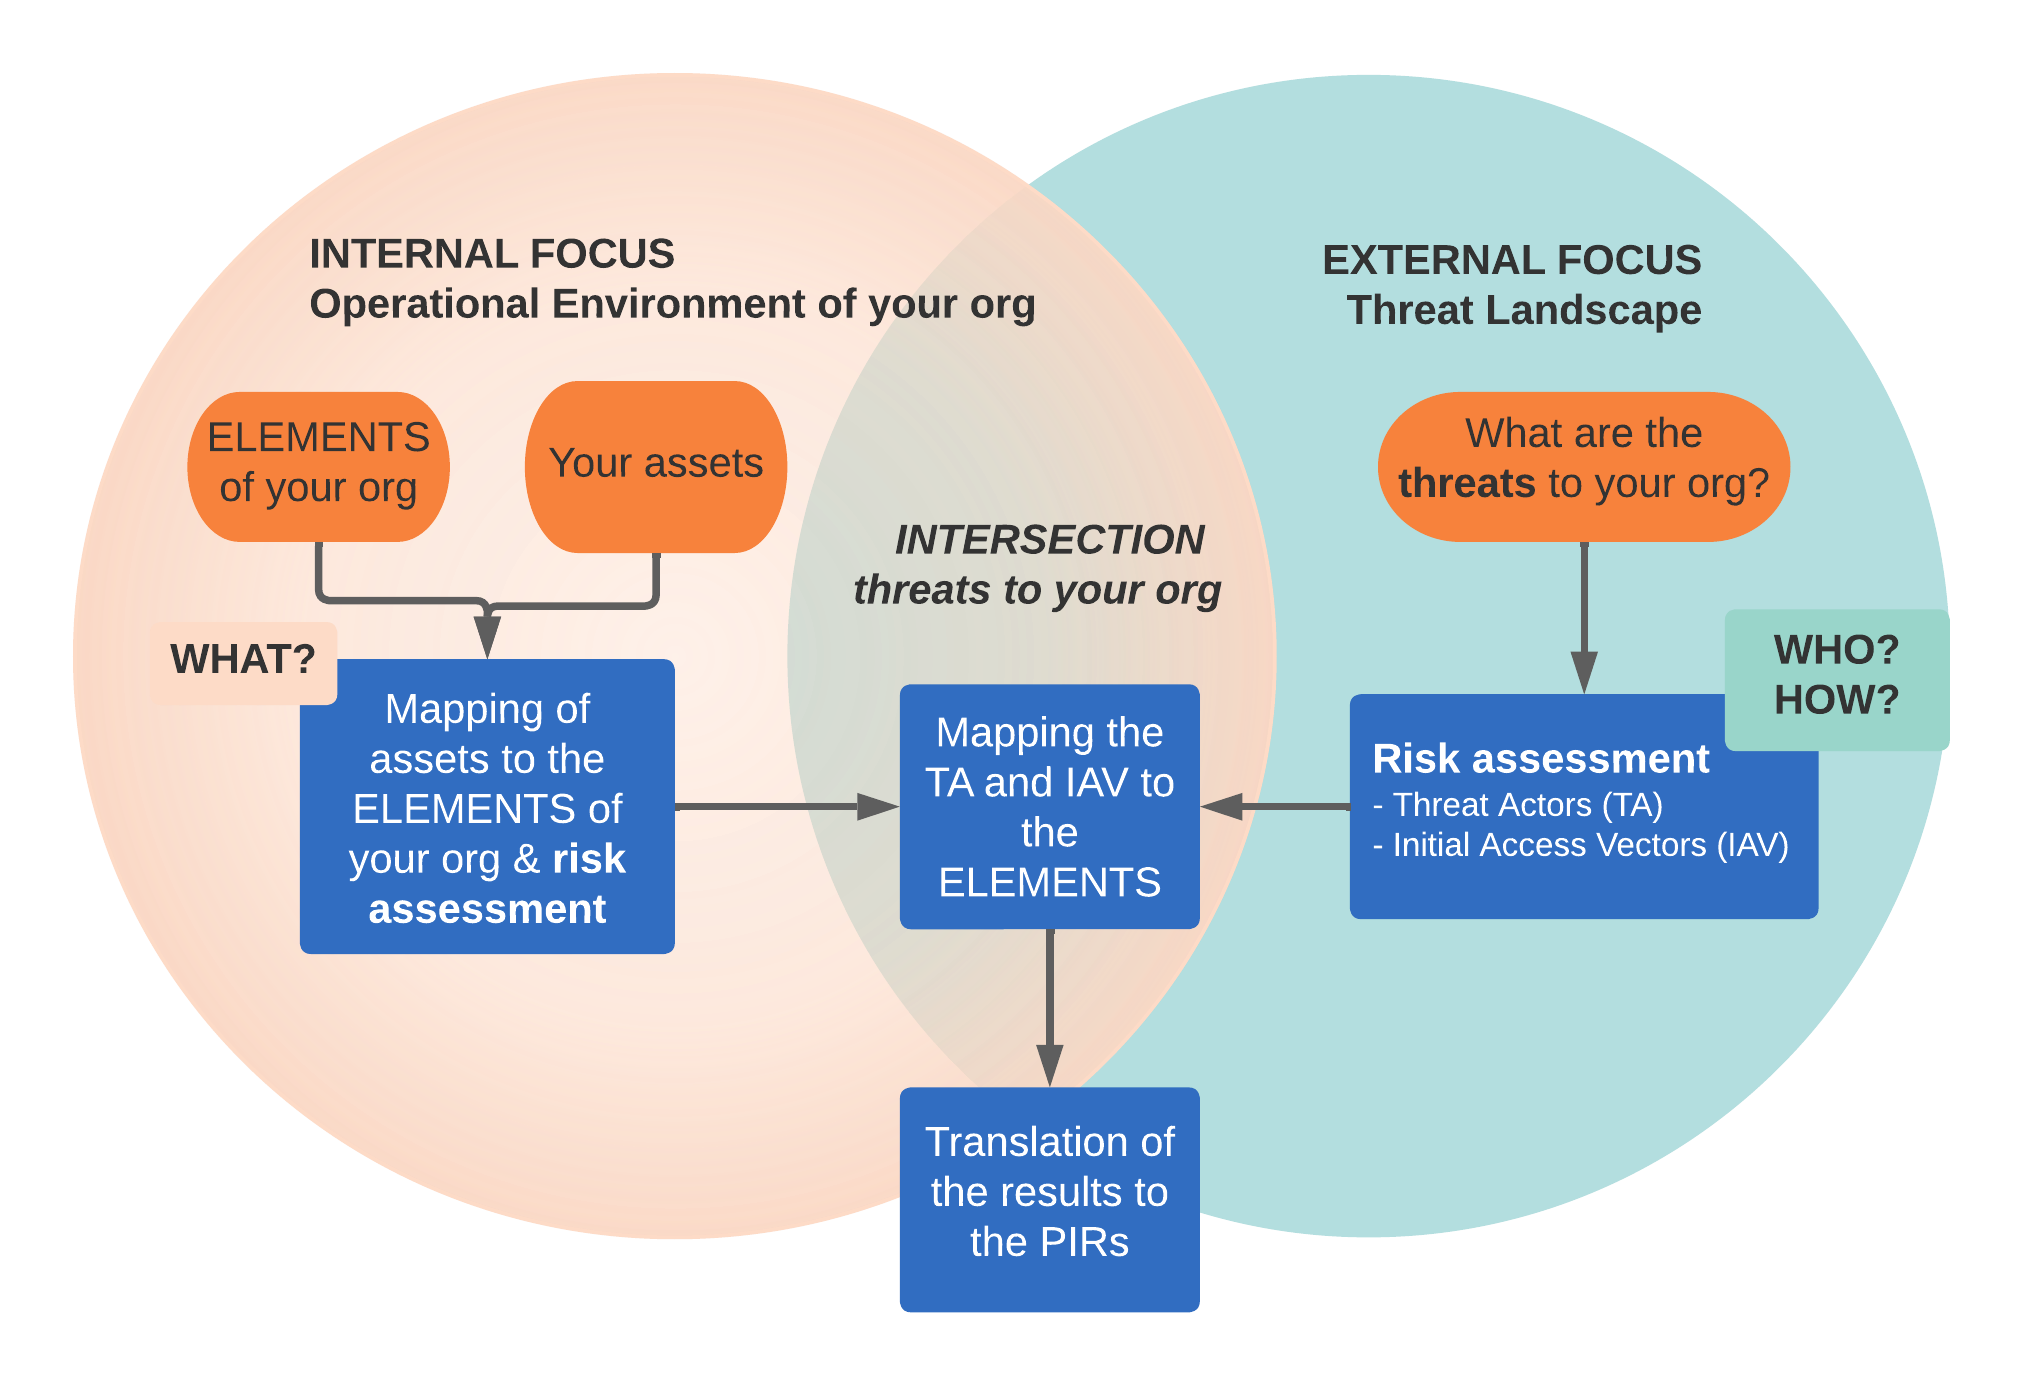
कागज पर, खतरा अभिनेता (TA) वर्गीकरण और प्रारंभिक पहुंच वेक्टर (IAV) अच्छे प्रस्तुत हुए, जो हितधारकों को PIRs प्रस्तुत करते समय एक प्रतीत होने वाली व्यापक कहानी पेश करते थे। हालाँकि, जैसे-जैसे हमने इस अभ्यास को संगठनों में बार-बार विस्तारित किया, हमें महत्वपूर्ण चुनौतियों का सामना करना पड़ा। यह प्रक्रिया श्रम-गहन थी, जिससे टीम के लिए हफ्तों का काम और दर्जनों घंटे जुड़ गए, फिर भी परिचालनीकरण में इससे अपेक्षित मूल्य नहीं मिला। हमने यह भी पाया कि खतरा अभिनेताओं और प्रारंभिक पहुंच वैक्टर के सामान्य वर्गीकरण में परिचालनीकरण के लिए आवश्यक गहराई का अभाव था। जो गायब था वह बारीक ग्रैन्युलैरिटी थी, जैसे रणनीति, तकनीक और प्रक्रियाएं (TTPs), और संबद्ध MITRE ATT&CK वर्गीकरण। इस अंतर को पहचानते हुए, हमने अपना ध्यान उन पहलुओं पर केंद्रित किया जो PIRs के परिचालनीकरण के लिए अधिक ठोस इनपुट प्रदान करते थे।
यह एक पांच-चरणीय प्रक्रिया है: चरण 1, रणनीतिक दस्तावेज़ों से प्रमुख संगठनात्मक तत्वों की पहचान करना; चरण 2, इन तत्वों को सहायक परिसंपत्तियों से मैप करना; चरण 3, एक कस्टम वर्गीकरण का उपयोग करके तत्वों को प्रतिकूल संचालन के प्रकारों से जोड़ना; चरण 4, हमलावरों के लिए तत्वों के आकर्षण को निर्धारित करने के लिए संभावना/प्रभाव मैट्रिक्स का उपयोग करके जोखिमों का आकलन करना; और अंत में, चरण 5, PIRs को कार्रवाई योग्य खुफिया आवश्यकताओं में अनुकूलित करना।
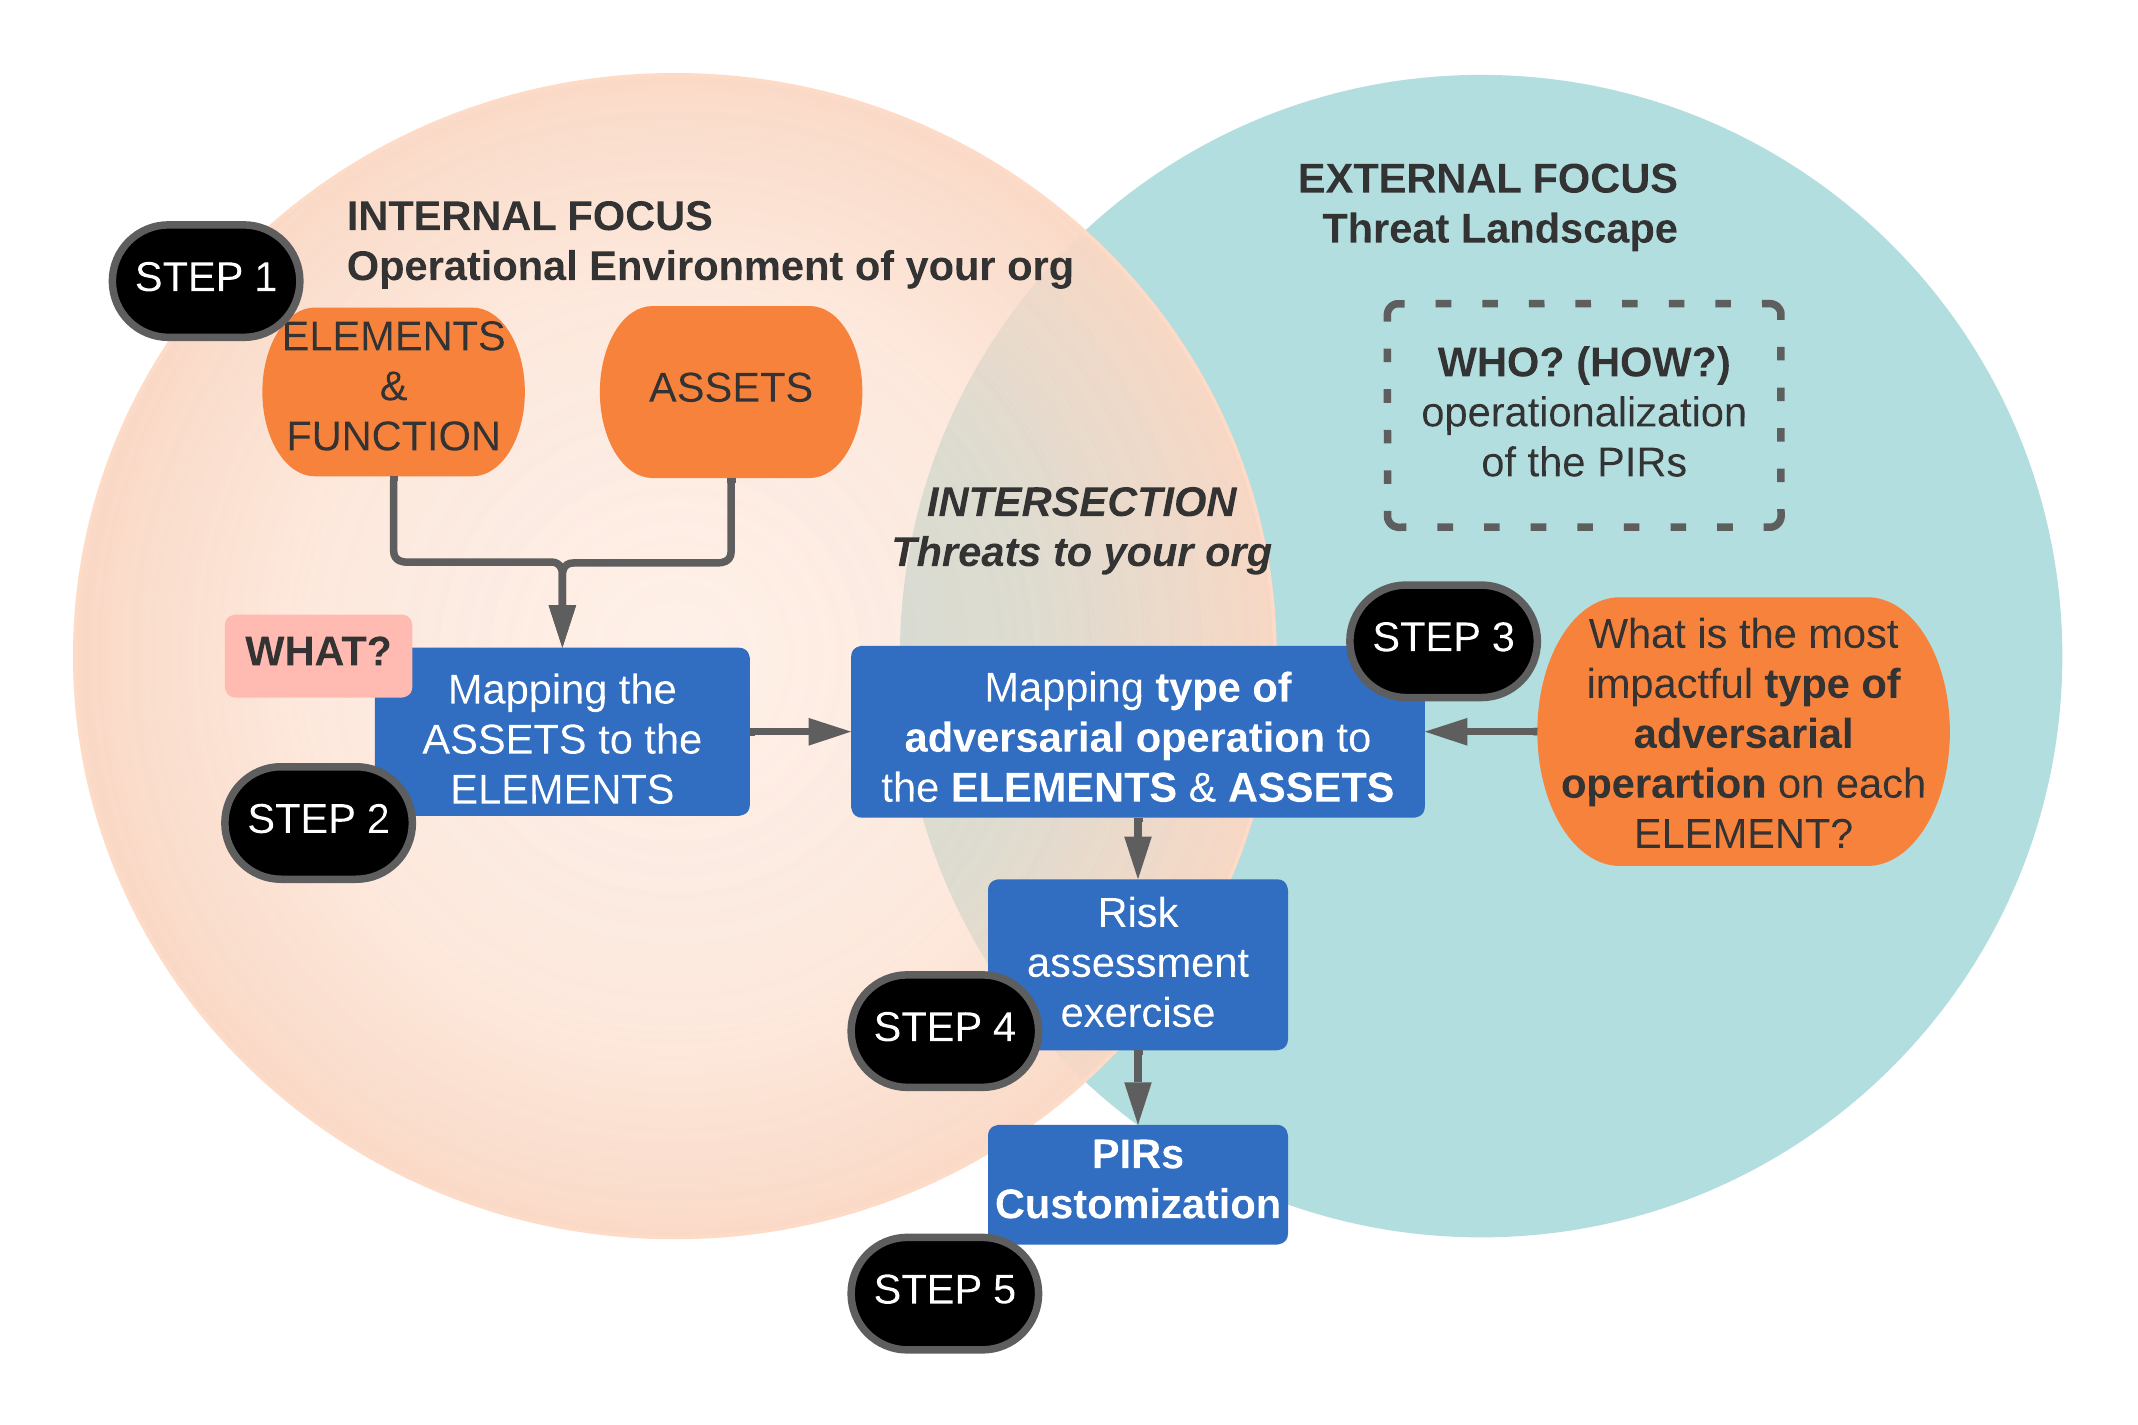
प्रारंभिक चरण में आपके संगठन के मूल तत्वों की पहचान करना शामिल है। ये तत्व सूचना सुरक्षा से सीधे संबंधित नहीं हैं, लेकिन आपके संगठन की पहचान को परिभाषित करने में महत्वपूर्ण हैं। वे उच्च-स्तरीय रणनीतिक दस्तावेज़ों से प्राप्त होते हैं, जैसे वार्षिक रिपोर्ट, व्यावसायिक रणनीतियाँ, वरिष्ठ नेतृत्व संचार, और यहाँ तक कि आपकी वेबसाइट का 'About' अनुभाग भी। इन दस्तावेज़ों में कीवर्ड, विषय, या छोटे वाक्य होते हैं जो आपके संगठन की रणनीति, मिशन और दृष्टिकोण को समाहित करते हैं।
आपके संगठनों के तत्वों को परिभाषित करने में सहायक प्रश्न:
इन तत्वों को आपके संगठन के सार का वर्णन करना चाहिए, जिसमें स्पष्ट और सूक्ष्म दोनों पहलू शामिल हों। वे परिभाषित करते हैं कि आपके संगठन को क्या अद्वितीय बनाता है, ग्राहक आपके उत्पाद या सेवाएं क्यों चुनते हैं, और क्या आपको प्रतिस्पर्धियों से अलग करता है। इसमें स्वामित्व वाली जानकारी, R&D, साझेदार संबंध और संवेदनशील कॉर्पोरेट जानकारी जैसे मूल्यवान डेटा भी शामिल हैं।
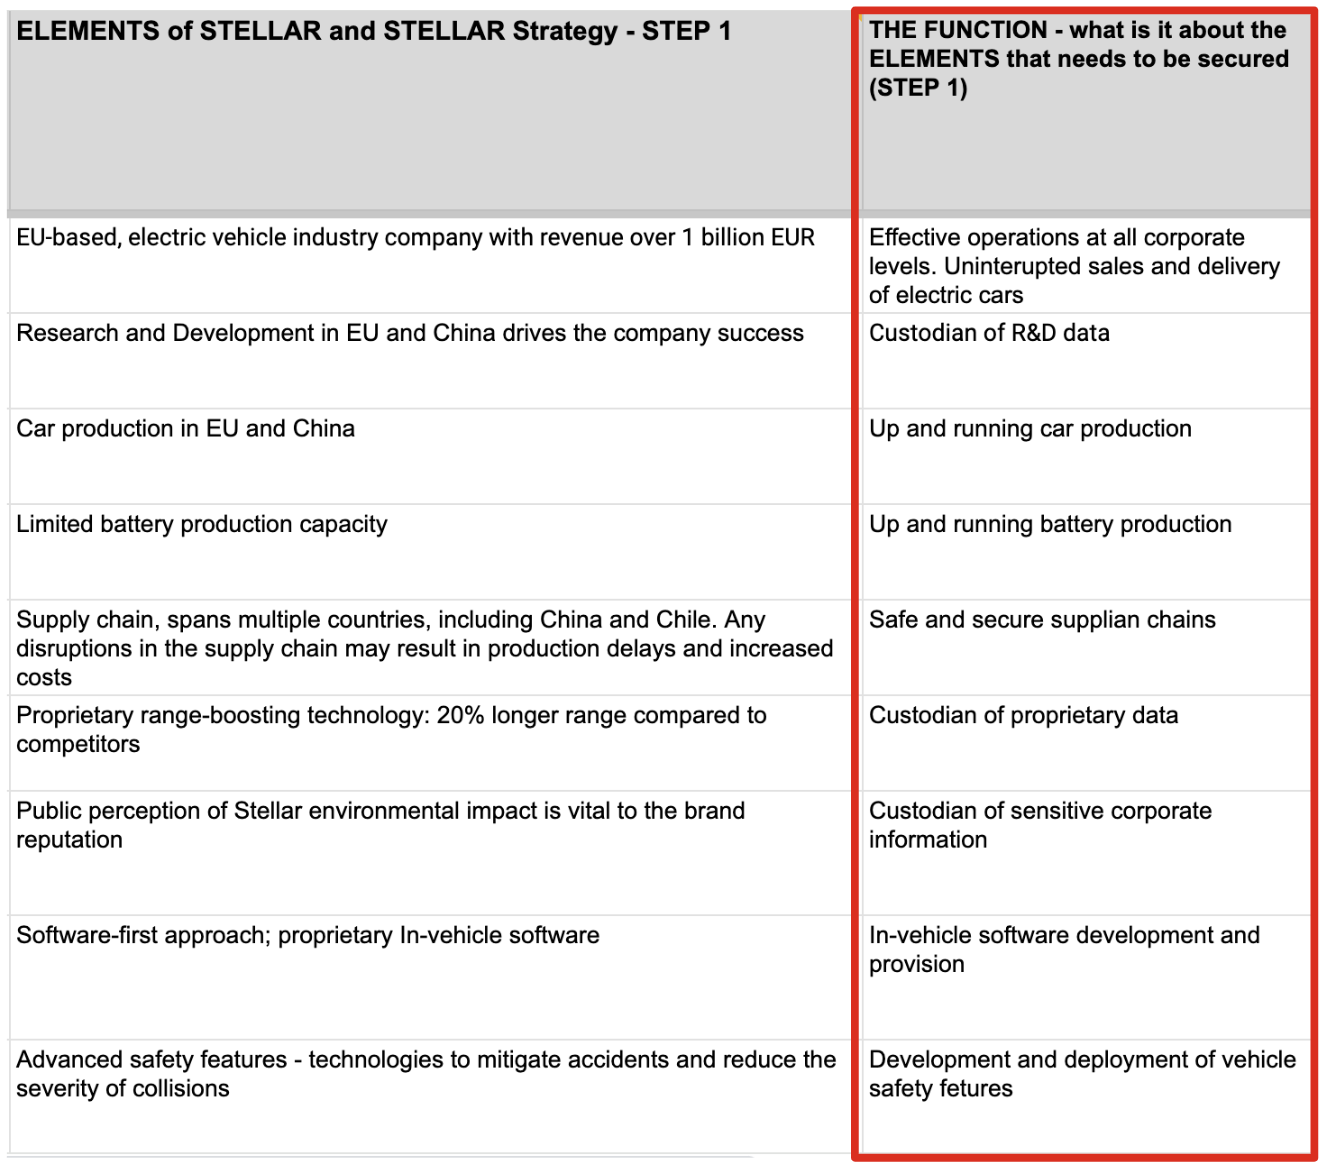
एक काल्पनिक इलेक्ट्रिक वाहन निर्माता Stellar Electric[^1] के तत्वों के उदाहरण:
उप-चरण: कार्य
इन तत्वों से जुड़ा एक उप-चरण है जिसे 'कार्य' कहा जाता है। यह सूचना सुरक्षा के दृष्टिकोण से क्या संरक्षित करने की आवश्यकता है, यह स्पष्ट करके तत्वों को वापस सूचना सुरक्षा से जोड़ता है। उदाहरण के लिए, यदि कोई तत्व 'सीमित बैटरी उत्पादन' है, तो इसका कार्य निरंतर बैटरी उत्पादन सुनिश्चित करना हो सकता है। यह संदर्भ तत्व को सूचना सुरक्षा परिप्रेक्ष्य से समझने में मदद करता है और बाद के जोखिम मूल्यांकन अभ्यास का मार्गदर्शन करता है।
आउटपुट: आपके संगठन के तत्वों और तत्वों के कार्य की सूची वाली शीट
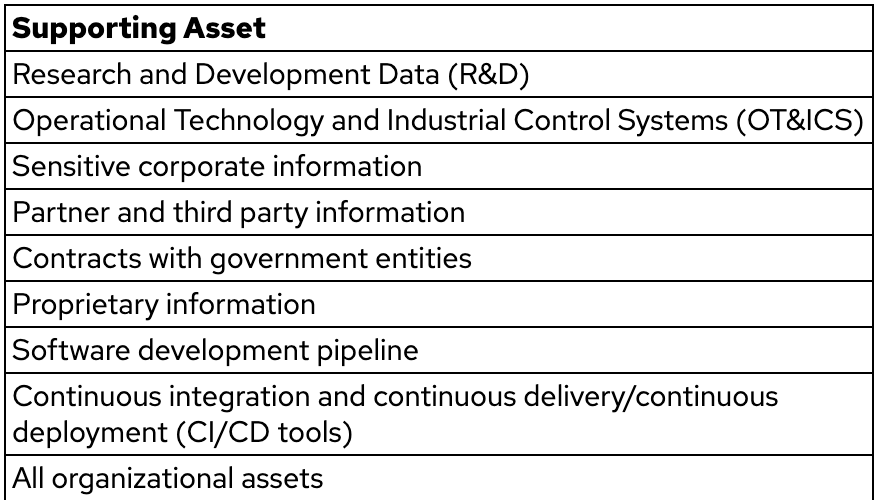
एक बार जब आप अपने संगठनात्मक तत्वों को परिभाषित कर लेते हैं, तो अगला चरण सहायक तकनीक, डेटा, या जानकारी को इन तत्वों से मैप करना है। यह चरण आपके दृष्टिकोण के आधार पर उच्च-स्तरीय या विस्तृत हो सकता है। उदाहरण के लिए, यदि आपका तत्व बैटरी उत्पादन का समर्थन करने वाली परिचालन तकनीक है, तो प्रमुख परिसंपत्ति परिचालन तकनीक और औद्योगिक नियंत्रण प्रणाली हो सकती है जो उत्पादन को चालू रखती हैं। स्वामित्व वाली तकनीकों के लिए, महत्वपूर्ण परिसंपत्ति स्वामित्व वाली जानकारी वाले दस्तावेज़ हो सकते हैं। यह चरण आपके संगठन के अमूर्त तत्वों को मूर्त परिसंपत्तियों से जोड़ने के बारे में है। यह आपके संगठन की सैद्धांतिक समझ और इसे सुरक्षित करने के व्यावहारिक पहलुओं के बीच एक महत्वपूर्ण सेतु है। Red Hat में PIRs विकसित करते समय, हमने इसे उच्च-स्तरीय रखा, कॉन्फ़िगरेशन प्रबंधन डेटाबेस या समान दस्तावेज़ों के अत्यधिक विशिष्ट विवरणों से परहेज किया, जो इस अभ्यास के लिए बोझिल और बहुत विस्तृत हो सकते हैं।
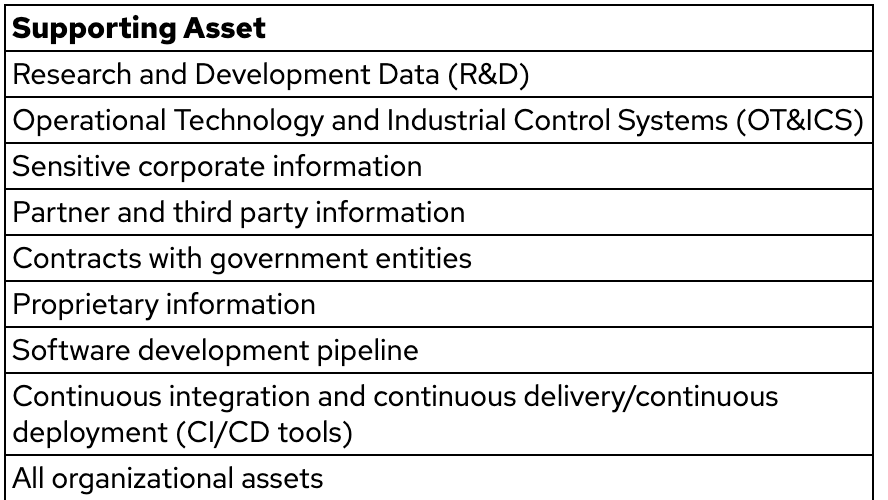
ये दो चरण एक मजबूत CTI प्रक्रिया की नींव बनाते हैं, आपके संगठन के सार को उसकी सुरक्षा आवश्यकताओं के साथ संरेखित करते हैं, और अगले चरणों में प्रतिकूल खतरे के संचालन और जोखिम मूल्यांकन की मैपिंग के लिए मंच तैयार करते हैं।

आउटपुट: आपके संगठन के तत्वों की सूची वाली शीट में "सहायक परिसंपत्तियाँ" कॉलम
