 razvandimescu/numa
रस्ट में पोर्टेबल DNS रिज़ॉल्वर — .numa स्थानीय डोमेन, विज्ञापन अवरोधन, डेवलपर ओवरराइड



DNS जो आपका अपना है। हर जगह, जहाँ भी आप जाएँ। · numa.rs
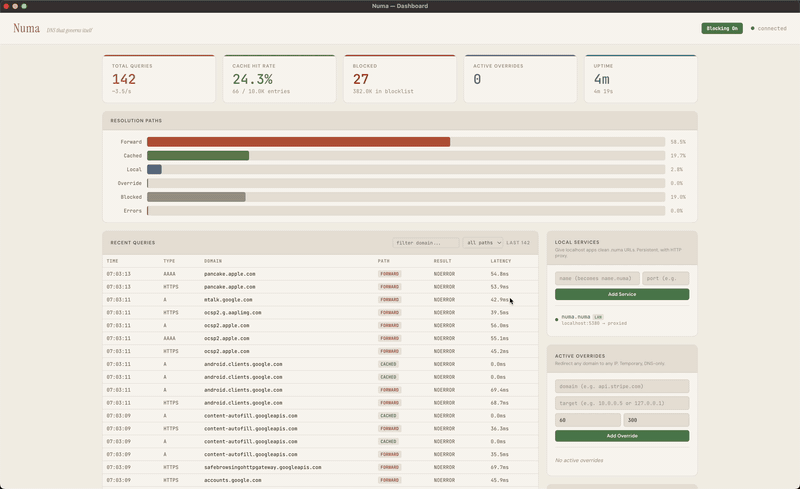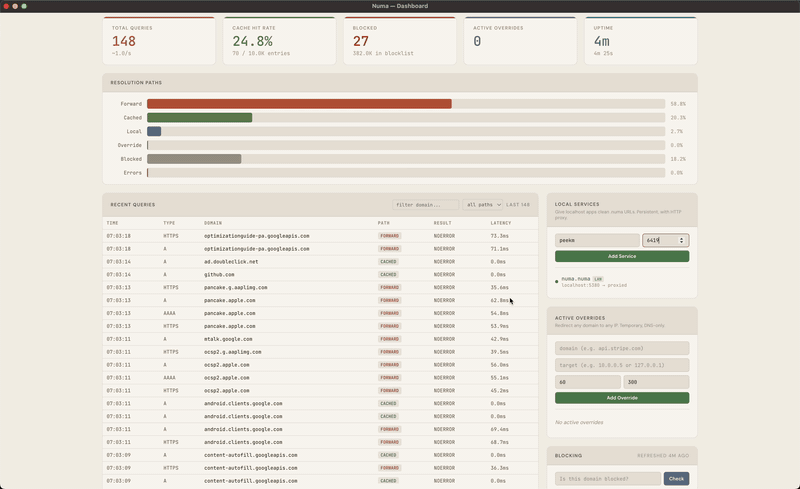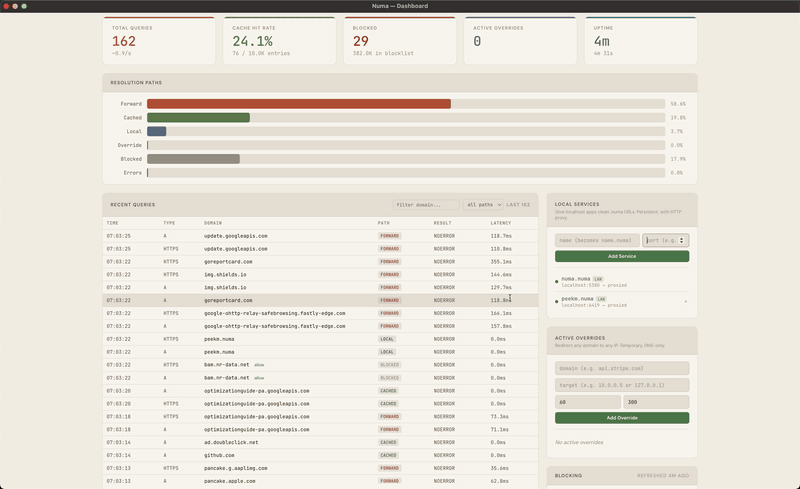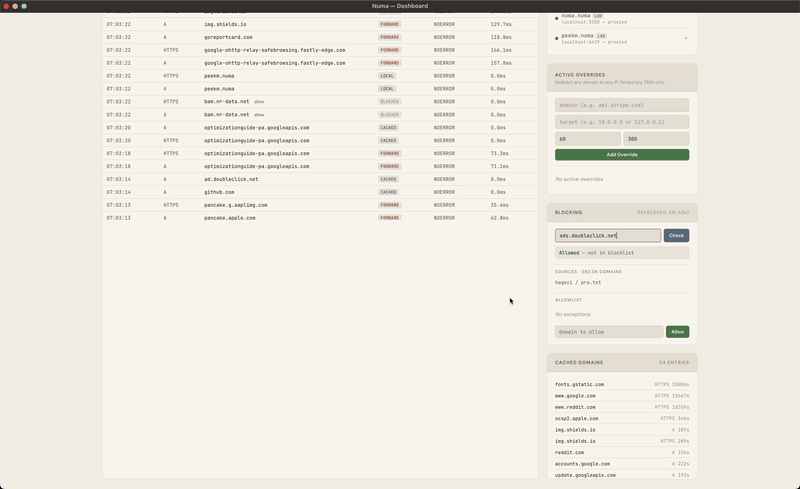
एक सिंगल बाइनरी में एक पोर्टेबल DNS रिज़ॉल्वर। किसी भी नेटवर्क पर विज्ञापन ब्लॉक करें, अपनी लोकल सेवाओं को नाम दें (frontend.numa), ऑटो-रिवर्ट के साथ किसी भी होस्टनेम को ओवरराइड करें, और वैकल्पिक रूप से हर आउटबाउंड क्वेरी को ODoH (RFC 9230) से सील करें, ताकि कोई भी एकल पक्ष यह न देख सके कि आप कौन हैं और आपने क्या पूछा। यह सब आपके लैपटॉप पर चलता है, किसी क्लाउड अकाउंट या Raspberry Pi की आवश्यकता नहीं।
Rust में शुरू से बनाया गया, बिना किसी DNS लाइब्रेरी के। Numa DNSSEC वैलिडेशन के साथ रिकर्सिव रूप से रिज़ॉल्व भी कर सकता है, DoT और DoH क्लाइंट्स को सर्व कर सकता है, और एक सार्वजनिक ODoH रिले (numa relay) के रूप में चल सकता है।
DNS वायर-प्रोटोकॉल पार्सर हाथ से लिखा गया है। बाद का अधिकांश कोड AI के साथ तैयार किया गया और हाथ से समीक्षित किया गया।
docker run -d --name numa -p 127.0.0.1:5553:53/udp -p 127.0.0.1:5553:53/tcp \
  -p 127.0.0.1:5380:5380 ghcr.io/razvandimescu/numa
dig @127.0.0.1 -p 5553 example.com
docker exec numa numa token            # API token for the dashboard login
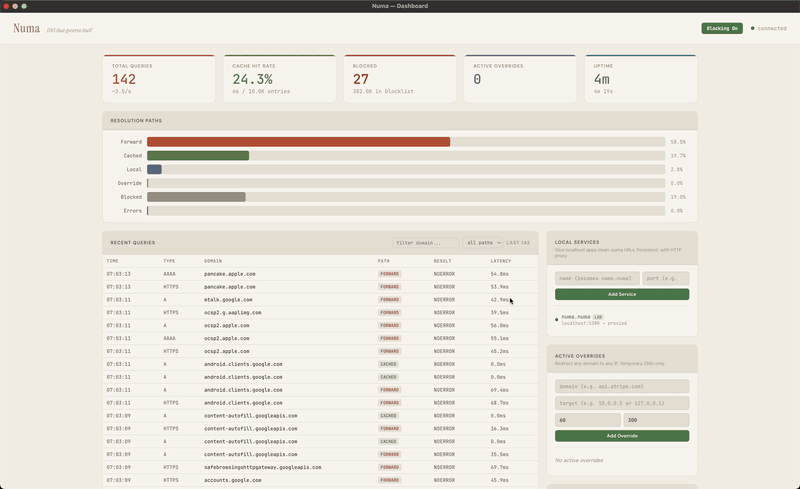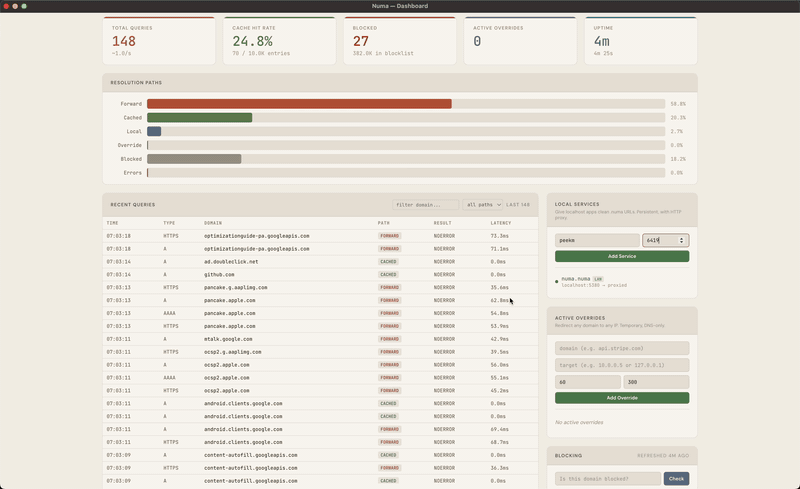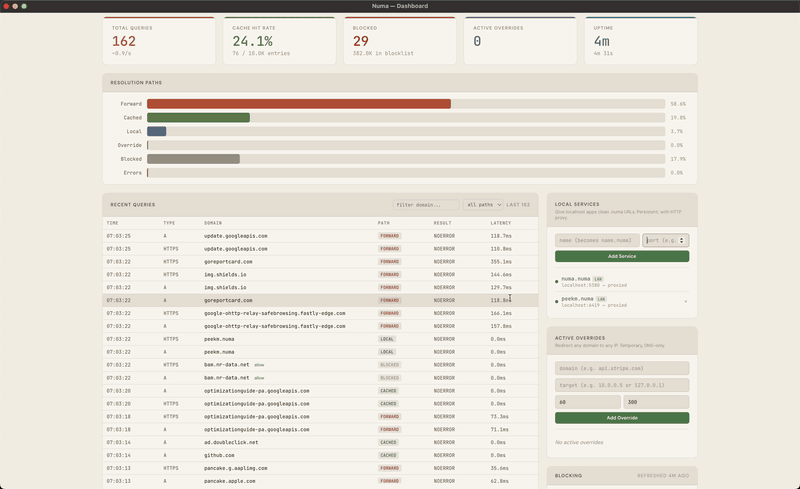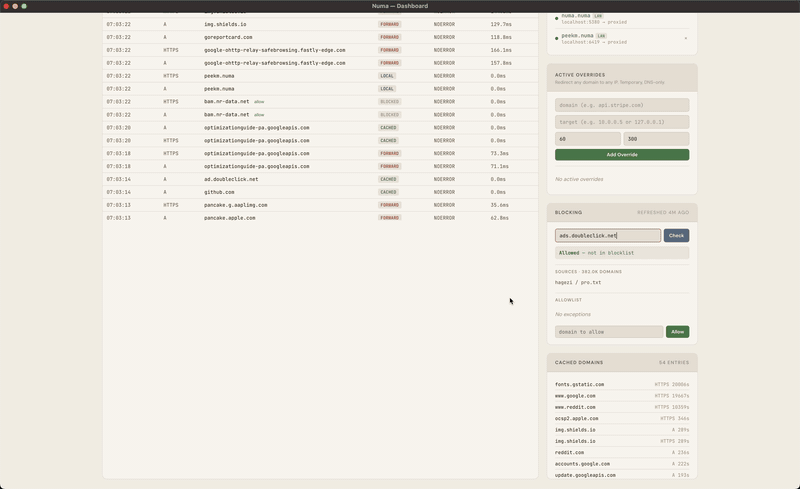
http://localhost:5380 खोलें और किसी भी username और उस token के साथ लॉग इन करें। Port 5553 उस चीज़ से बचता है जो पहले से host पर port 53 को रोके हुए है। numa.numa यहाँ resolve नहीं होता, क्योंकि host DNS के लिए Numa का उपयोग नहीं करता। docker rm -f numa से साफ़-सफ़ाई करें।
Binary प्राप्त करें:
# macOS
brew install razvandimescu/tap/numa

# Linux
curl -fsSL https://raw.githubusercontent.com/razvandimescu/numa/main/install.sh | sh

# Arch Linux
pacman -S numa

# Windows: download from GitHub Releases
# All platforms
cargo install numa

# Nix
nix profile install github:razvandimescu/numa
Linux पर, sudo ~/.cargo/bin, ~/.nix-profile/bin या Linuxbrew को नहीं खोजता है। यदि numa इनमें से किसी एक में है, तो जहाँ भी यह पृष्ठ sudo numa कहता है, वहाँ sudo "$(command -v numa)" का उपयोग करें।
sudo numa # Ctrl-C to stop (port 53 requires root/admin)
dig @127.0.0.1 example.com से इसका परीक्षण करें (Windows पर @127.0.0.2)। डैशबोर्ड http://localhost:5380 पर है। डिफ़ॉल्ट रूप से, आपके नेटवर्क पर अन्य डिवाइस भी Numa से क्वेरी कर सकते हैं। इसे सीमित करने के लिए, [server] allow_from को उन नेटवर्क पर सेट करें जिन पर आप भरोसा करते हैं।
| प्लेटफ़ॉर्म | इंस्टॉल | अपग्रेड | अनइंस्टॉल |
|---|---|---|---|
| macOS | sudo numa install | बाइनरी अपडेट करें, फिर sudo numa install | sudo numa uninstall |
| Linux | sudo numa install | बाइनरी अपडेट करें, फिर sudo "$(command -v numa)" install | sudo numa uninstall |
| Windows | numa install (व्यवस्थापक) + रीबूट | नया numa.exe install चलाएँ (व्यवस्थापक) | numa uninstall (व्यवस्थापक) + रीबूट |
install एक सेवा पंजीकृत करता है, सिस्टम DNS को Numa पर इंगित करता है और इसके स्थानीय CA पर भरोसा करता है। uninstall तीनों को उलट देता है। इंस्टॉल की जाँच करने के लिए, http://numa.numa खोलें। यदि डैशबोर्ड लोड होता है, तो Numa आपका सिस्टम DNS है।
बाइनरी को उसी तरह अपडेट करें जैसे आपने इंस्टॉल किया था (brew upgrade, cargo install numa, या install.sh फिर से चलाएँ)। install को फिर से चलाने से सेवा नई बाइनरी पर पुनः आरंभ होती है और टोकन और CA बने रहते हैं।
Linux पर, install एक drop-in फ़ाइल के साथ systemd-resolved को पुनः कॉन्फ़िगर करता है। uninstall इसे हटा देता है। इंस्टॉल करने से पहले पोर्ट 53 रखने वाली किसी अन्य प्रक्रिया (dnsmasq, जिसमें NetworkManager का भी शामिल है) को रोक दें।
लूपबैक (localhost, 127.0.0.1, numa.numa) पर, डैशबोर्ड और API को किसी लॉगिन की आवश्यकता नहीं होती। किसी भी अन्य पते से, जिसमें Docker पोर्ट मैपिंग और इस मशीन का LAN पता शामिल है, वे API टोकन मांगते हैं। Numa पहली बार शुरू होने पर टोकन बनाता है। इसे sudo numa token से प्रिंट करें (Windows पर एक व्यवस्थापक शेल)। किसी भी उपयोगकर्ता नाम और उस टोकन के साथ लॉग इन करें। अपना स्वयं का टोकन सेट करने के लिए, [server] api_token या NUMA_API_TOKEN का उपयोग करें।
uninstall DNS को पुनर्स्थापित करता है लेकिन डेटा निर्देशिका रखता है, इसलिए पुनः इंस्टॉल करने पर वही टोकन और CA बने रहते हैं। सब कुछ हटाने के लिए, पहले uninstall चलाएँ, फिर हटाएँ:
| प्लेटफ़ॉर्म | पीछे छूटा |
|---|---|
| macOS | बाइनरी, /usr/local/var/numa, /usr/local/var/log/numa.log |
| Linux | बाइनरी और /usr/local/bin/numa पर कोई भी प्रति, /var/lib/numa |
| Windows | बाइनरी, %PROGRAMDATA%\numa |
| iPhone | "Numa DNS" प्रोफ़ाइल (Settings → General → VPN & Device Management) |
यदि आपने उपयोगकर्ता कॉन्फ़िग बनाया है तो ~/.config/numa भी हटा दें। यदि आपने [server] data_dir सेट किया है, तो उस पथ को भी हटा दें।
| Pi-hole | AdGuard Home | Unbound | Numa | |
|---|---|---|---|---|
| स्थानीय सेवा प्रॉक्सी + ऑटो TLS | नहीं | नहीं | नहीं | .numa डोमेन, HTTPS, WebSocket |
| LAN सेवा खोज | नहीं | नहीं | नहीं | mDNS (numa lan on) |
| ऑटो-रिवर्ट के साथ ओवरराइड | नहीं | नहीं | नहीं | REST API, स्क्रिप्ट करने योग्य |
| पुनरावर्ती रिज़ॉल्वर | नहीं | नहीं | हाँ | हाँ |
| DNSSEC सत्यापन | हाँ | अपस्ट्रीम पर निर्भर | हाँ | हाँ (पुनरावर्ती मोड) |
| विज्ञापन अवरोधन | हाँ | हाँ | नहीं | हाँ (Hagezi Pro डिफ़ॉल्ट, कस्टम सूचियाँ) |
| प्रति-क्लाइंट नियम | समूह | हाँ | व्यू / टैग | CIDR द्वारा ([[client_policy]]), केवल कॉन्फ़िग फ़ाइल |
| वेब एडमिन UI | पूर्ण | पूर्ण | नहीं | डैशबोर्ड |
| एन्क्रिप्टेड अपस्ट्रीम | cloudflared आवश्यक | DoH, DoT, DoQ, DNSCrypt | DoT | DoH, DoT, ODoH |
| एन्क्रिप्टेड क्लाइंट (DoT लिसनर) | stunnel साइडकार आवश्यक | हाँ | हाँ | हाँ (RFC 7858) |
| DoH सर्वर एंडपॉइंट | नहीं | हाँ | हाँ | हाँ (RFC 8484) |
| समानांतर अपस्ट्रीम क्वेरी | dnsmasq all-servers | समानांतर मोड | नहीं | रिक्वेस्ट हेजिंग (UDP, DoH, DoT) |
| सर्व-स्टेल + प्रीफ़ेच | नहीं | ऑप्टिमिस्टिक कैश | हाँ (RFC 8767, प्रीफ़ेच) | हाँ (RFC 8767, प्रीफ़ेच) |
| सशर्त फ़ॉरवर्डिंग | हाँ | हाँ | हाँ | हाँ (प्रति-सफ़िक्स नियम) |
| परिपक्वता | परिपक्व | परिपक्व | परिपक्व | नया |
Numa क्या नहीं करता। कोई DHCP नहीं, कोई क्लस्टरिंग नहीं, इंस्टेंस के बीच कोई कॉन्फ़िग सिंक नहीं। अधिकांश सेटिंग्स कॉन्फ़िग फ़ाइल में रहती हैं, डैशबोर्ड में नहीं।
सेटिंग्स एक TOML फ़ाइल में रहती हैं। numa config path प्रिंट करता है कि आपका इंस्टॉल कौन सी फ़ाइल उपयोग करता है। numa config edit इसे खोलता है। बदलाव के बाद, sudo numa service restart चलाएँ। numa -c FILE आपके द्वारा चुनी गई फ़ाइल पर Numa, या इन कमांडों को चलाता है। numa.toml प्रत्येक विकल्प को इनलाइन दस्तावेज़ित करता है।
Windows पर, Numa 127.0.0.2:53 पर सुनता है, क्योंकि DNS Client सेवा (Dnscache) 127.0.0.1:53 का स्वामित्व रखती है। bind_addr को संपादित करते समय 127.0.0.2 रखें।
पोर्ट नंबर याद रखने के बजाय अपनी डेव सेवाओं को नाम दें:
curl -X POST localhost:5380/services -H 'Content-Type: application/json' \
  -d '{"name":"frontend","target_port":5173}'
एक बार Numa आपका सिस्टम DNS बन जाने के बाद (numa install), https://frontend.numa आपके ब्राउज़र में काम करता है, एक वैध प्रमाणपत्र और HMR के लिए WebSocket passthrough के साथ। कोई mkcert नहीं, कोई nginx नहीं, कोई /etc/hosts नहीं।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
