
 quevatech/challenge_repo
एक संरचित चुनौती भंडार जो NIST SP 800-22 और SP 800-90B मानकों के विरुद्ध मान्य एक तंत्रिका-नेटवर्क-आधारित यादृच्छिक संख्या जनरेटर को तोड़ने के लिए पुरस्कार प्रदान करता है।

English · Türkçe
हमने एक रैंडम नंबर जनरेटर बनाया है जो RF शोर लेता है, उसे एक स्वामित्व वाले न्यूरल कंडीशनिंग चरण से गुज़ारता है, और परिणाम को SHA-3 / SHAKE-256 से पोस्ट-प्रोसेस करता है। हमारा दावा है कि आउटपुट एक आदर्श रैंडम स्रोत से अलग नहीं पहचाना जा सकता — कि कोई भी सांख्यिकीय या सीखा हुआ विभेदक इस पर संयोग को नहीं हरा सकता।
हम आउटपुट और सत्यापन रिपोर्ट प्रकाशित करते हैं। हम जनरेटर प्रकाशित नहीं करते।
माँग एक पंक्ति में है: हमें गलत साबित करो।
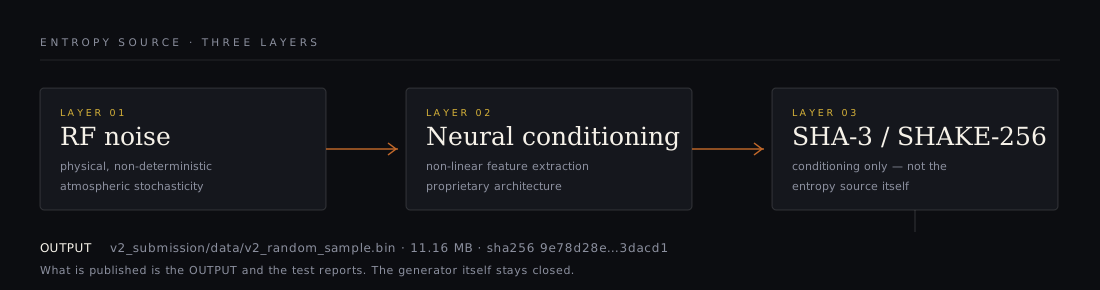
| परत | घटक | भूमिका | प्रकाशित |
|---|---|---|---|
| 01 | RF शोर | भौतिक, गैर-नियतात्मक स्रोत (वायुमंडलीय स्टोकेस्टिसिटी) | ✗ |
| 02 | न्यूरल कंडीशनिंग | कच्चे RF सिग्नल से गैर-रैखिक विशेषता निष्कर्षण | ✗ |
| 03 | SHA-3 / SHAKE-256 | क्रिप्टोग्राफ़िक कंडीशनिंग और व्हाइटनिंग (SP 800-90B शैली) | ✗ |
| → | नमूना फ़ाइल | 11.16 MB आउटपुट, प्रमाणित रन के बिट-समान | ✓ |
यहाँ SHA-3 का उपयोग केवल एक कंडीशनिंग घटक के रूप में किया गया है, एंट्रॉपी स्रोत के रूप में कभी नहीं। कंडीशनिंग केवल एंट्रॉपी घटा सकती है; यह उसे उत्पन्न नहीं कर सकती।
| मद | मान |
|---|---|
| नमूना | v2_submission/data/v2_random_sample.bin |
| आकार | 11,702,528 बाइट्स · 93,620,224 बिट्स |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| प्रमाणन | TEST_REPORT.md — SP 800-22, SP 800-90B, Dieharder, AIS 31 |
| पाइपलाइन | .github/workflows/nist-tests.yml |
| मीट्रिक | मान | पठन |
|---|---|---|
| NIST SP 800-22 (आधिकारिक C STS) | 180 / 188 उप-परीक्षण पास | 95.7 %; विफलताएँ अपेक्षित ~1 % प्रति-परीक्षण दर के भीतर |
| SP 800-90B, IID मूल्यांकन | H = 7.9675 बिट/बाइट | IID धारणा की पुष्टि |
| SP 800-90B, गैर-IID (रूढ़िवादी) | न्यूनतम-एंट्रॉपी 7.5739 बिट/बाइट → 0.9467 बिट/बिट | वह संख्या जिसका हम बचाव करेंगे |
| मार्कोव पूर्वानुमान हमला | सर्वश्रेष्ठ 50.06 % | एक सिक्के से अलग नहीं पहचाना जा सकता |
| ML विभेदक (GBM, RF) | सर्वश्रेष्ठ 51.25 %, p = 0.36 | कोई महत्वपूर्ण लाभ नहीं |
| ऑटोकोरिलेशन, लैग 1–1000 | 2 महत्वपूर्ण लैग (अपेक्षित ~2.7) | कोई आवधिकता नहीं |
रूढ़िवादी संख्या पढ़ें। 0.9996 बिट/बिट IID MCV अनुमान है; 0.9467 बिट/बिट गैर-IID बाउंड है जो t-tuple अनुमानक द्वारा संचालित है। एक कंडीशन्ड स्ट्रीम IID परीक्षणों के लिए आदर्श दिखनी चाहिए — यह बहुत कम साबित करता है। जिस बाउंड के पीछे हम खड़े रहेंगे वह 0.9467 बिट/बिट है।
दावा नहीं, एक कमांड:
python tools/verify_sample.py
| जाँच | देखा गया | गेट |
|---|---|---|
| SHA-256 / आकार | प्रमाणित रिपोर्ट से मेल खाता है | सटीक |
| बिट संतुलन | 49.999 % एक, मोनोबिट p = 0.847 | p > 0.01 |
| बाइट एकरूपता | χ² = 248.39 (df 255), p = 0.605 | p > 0.01 |
| बाइट माध्य / मानक विचलन | 127.49 / 73.906 | 127.5 / 73.90 |
| क्रमिक सहसंबंध, लैग 1–8 | अधिकतम |ρ| = 0.00031 | < 0.000877 (3σ) |
| सबसे लंबा समान रन | 28 बिट | ≈ log₂(93.6 M) ≈ 26.5 |
| डुप्लिकेट 16-बाइट ब्लॉक | 731,408 में से 0 | 0 |
| संपीड़न सीमा | 8.0024 बिट/बाइट | > 7.99 |
सभी आठ गेट पास होते हैं, और यदि कोई भी पास होना बंद हो जाए तो स्क्रिप्ट गैर-शून्य के साथ बाहर निकलती है। यह जानबूझकर सबसे सस्ता संभव परीक्षण सेट है: इसका उद्देश्य चलाना आसान होना है, प्रमाणन को प्रतिस्थापित करना नहीं।
तीन स्तर, इस क्रम में बढ़ते हुए कि सफलता क्या सिद्ध करेगी।
| स्तर | प्रश्न | स्वीकृति मानदंड | मान्यता |
|---|---|---|---|
| 🥇 L1 · प्रेडिक्टर | क्या आप बिट N+1 का पूर्वानुमान लगा सकते हैं? | N = 100,000 होल्ड-आउट बिट्स पर: सटीकता ≥ 50.52 % (दो-पक्षीय p < 0.001)। अधिक N की अनुमति है; सीमा द्विपद परीक्षण से निकलती है। | हॉल ऑफ़ फ़ेम + प्रमाणपत्र |
| 🥈 L2 · विभेदक | क्या आप हमें os.urandom से अलग बता सकते हैं? | प्रति वर्ग ≥ 100,000 नमूने, p < 0.001 पर लाभ > 0.01, उस स्ट्रीम पर मूल्यांकित जिसे आपने कभी नहीं देखा। | हॉल ऑफ़ फ़ेम, नाम सहित उल्लेख |
| 🥉 L3 · पैटर्न खोजक | क्या हर मानक परीक्षण से कुछ छूट गया? | कोई पूर्वाग्रह या आवर्त जो p < 1e-6 पर बहु-तुलना सुधार के बाद टिका रहे और दूसरे नमूने पर पुनरुत्पादित हो। | हॉल ऑफ़ फ़ेम, सार्वजनिक स्वीकृति |
os.urandom सहित।tools/referee.py आपकी स्थिर विधि को होल्ड-आउट स्ट्रीम के विरुद्ध चलाती है और results.json लिखती है। उस फ़ाइल के बिना कोई निष्कर्ष निष्कर्ष नहीं है।| तिथि | शोधकर्ता | स्तर | परिणाम | साक्ष्य |
|---|---|---|---|---|
| — | आपका नाम | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/

# 4. attack suite: Markov prediction, ML distinguisher, autocorrelation, leakage
python tests/security_tests.py --file v2_submission/data/v2_random_sample.bin
एक संक्षिप्त सूची कि यह रिपॉज़िटरी क्या सिद्ध नहीं करती। इसे छिपाना वह पहली चीज़ होगी जो एक गंभीर समीक्षक नोटिस करेगा, इसलिए इसे यहाँ रखा गया है।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
