ODAT
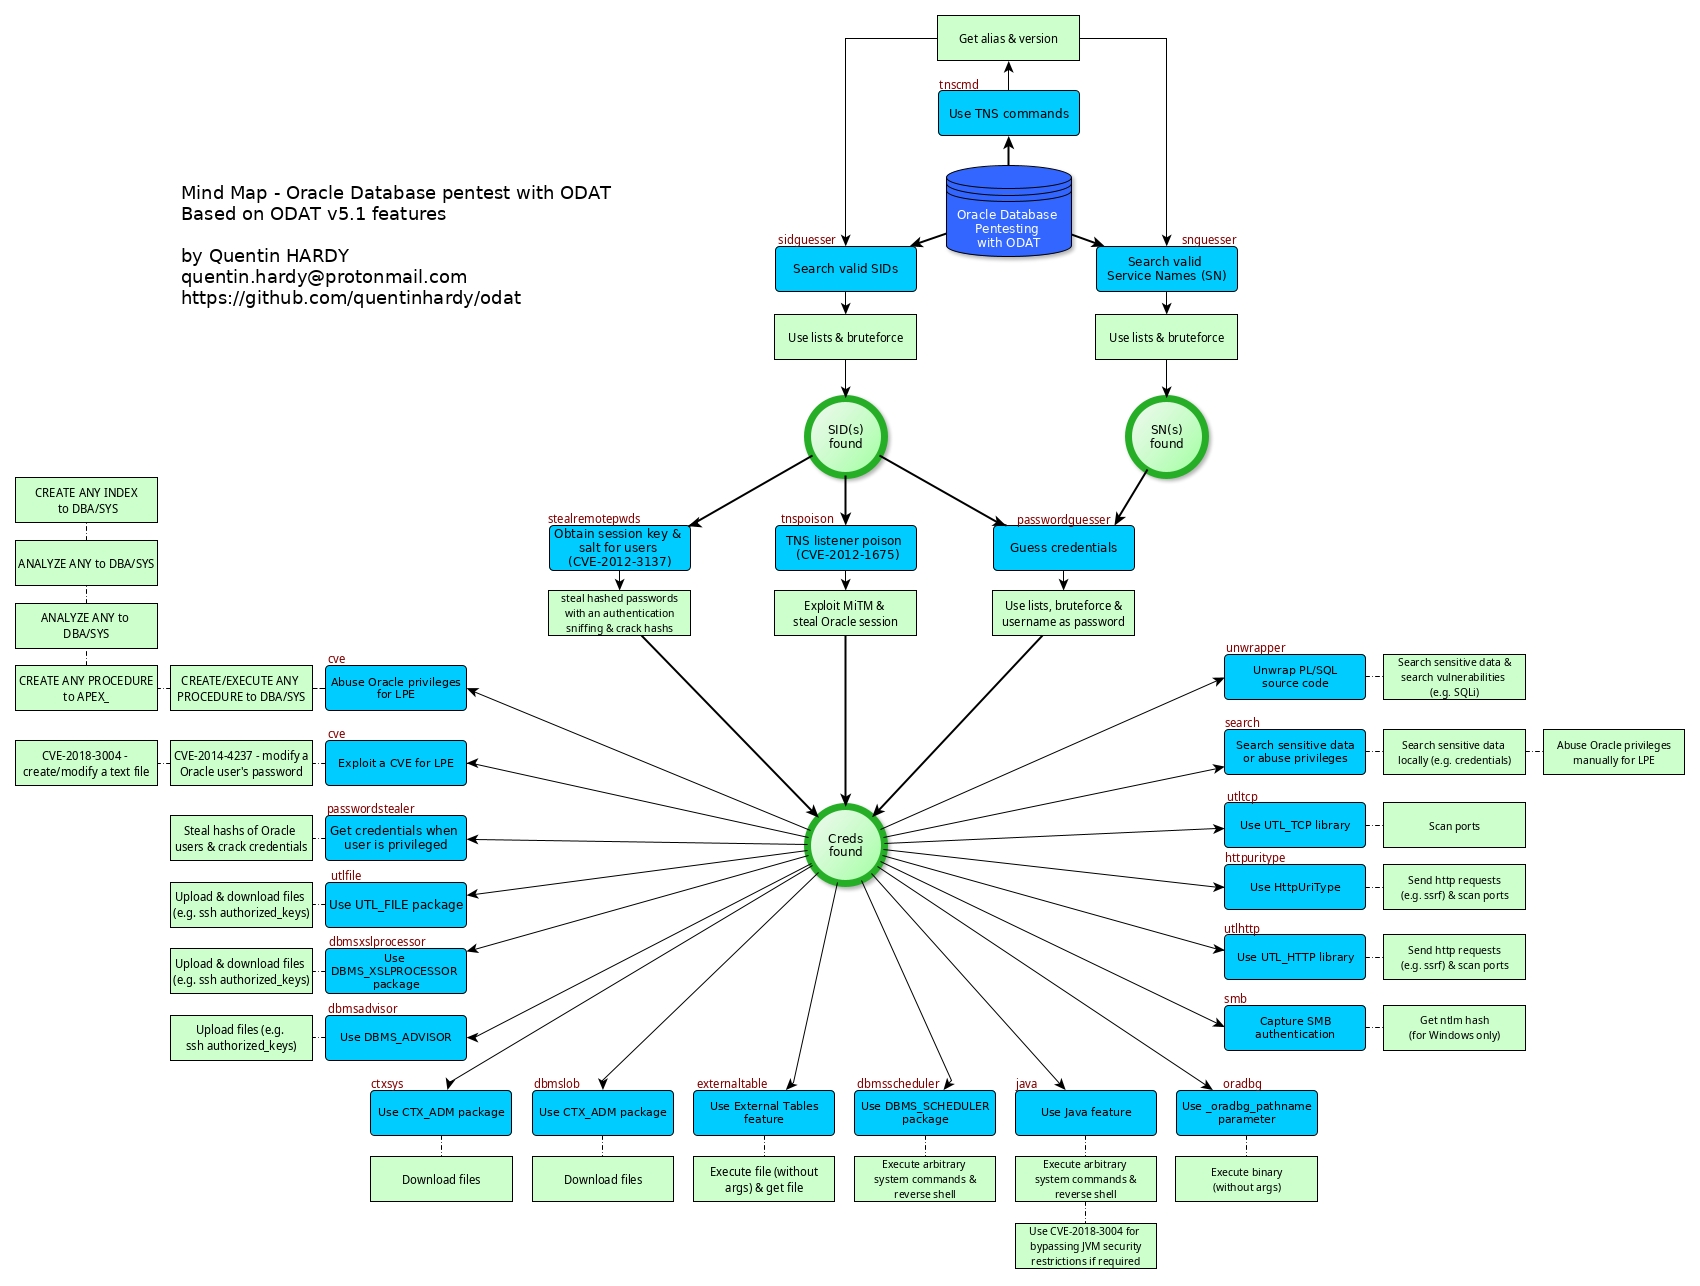
ODAT (Oracle Database Attacking Tool) एक ओपन सोर्स पेनिट्रेशन टेस्टिंग टूल है जो ओरेकल डेटाबेस की सुरक्षा का रिमोटली परीक्षण करता है।
ODAT के उपयोग के उदाहरण:
- आपके पास एक ओरेकल डेटाबेस रिमोटली सुन रहा है और आप डेटाबेस से कनेक्ट करने के लिए मान्य SIDs और क्रेडेंशियल्स ढूंढना चाहते हैं
- आपके पास एक डेटाबेस पर एक मान्य ओरेकल खाता है और आप DBA या SYSDBA बनने के लिए अपने विशेषाधिकारों को बढ़ाना चाहते हैं
- आपके पास एक ओरेकल खाता है और आप डेटाबेस होस्ट करने वाले ऑपरेटिंग सिस्टम पर आगे बढ़ने के लिए सिस्टम कमांड निष्पादित करना चाहते हैं (जैसे रिवर्स शेल)
परीक्षण ओरेकल डेटाबेस 10g, 11g, 12c, 18c और 19c पर किया गया है।
ODAT linux स्टैंडअलोन संस्करण https://github.com/quentinhardy/odat/releases/ पर उपलब्ध है। ध्यान दें कि विकास संस्करण (git clone), master-python3 शाखा (पायथन 3 संस्करण) का उपयोग करने की अनुशंसा की जाती है।
परिवर्तन लॉग
- संस्करण 5.1.1 (27/04/2022):
- जब "ORA-12519 - TNS:no appropriate service handler found" होता है तो एक चेतावनी संदेश प्रिंट करें। यह त्रुटि डेटाबेस सर्वर (लिसनर) द्वारा तब ट्रिगर हो सकती है जब बहुत अधिक कनेक्शन स्थापित हो गए हों (जैसे क्रेडेंशियल्स ब्रूटफोर्स करते समय)। इस स्थिति में, --sleep विकल्प का उपयोग किया जाना चाहिए (जैसे --sleep 0.2)।
- संस्करण 5.1 (12/03/2021):
- all मॉड्यूल में नया विकल्प: --nmap-file nmap XML आउटपुट फ़ाइल से सभी ओरेकल डेटाबेस लोड करने के लिए
- all मॉड्यूल में नया विकल्प: -l एक टेक्स्ट फ़ाइल से सभी लक्ष्य लोड करने के लिए (प्रत्येक पंक्ति पर ip:port या ip)
- all मॉड्यूल में, ODAT परीक्षण शुरू करने से पहले प्रत्येक लक्ष्य पर एक TCP कनेक्शन का परीक्षण किया जाता है। --timeout-tcp-check का उपयोग टाइमआउट मान प्रबंधित करने के लिए किया जा सकता है।
- all मॉड्यूल में, अब प्रत्येक लक्ष्य पर यह जाँचने के लिए एक परीक्षण किया जाता है कि TNS लिसनर सही ढंग से कॉन्फ़िगर किया गया है या नहीं। यह परीक्षण TCP कनेक्शन परीक्षण के बाद किया जाता है।
- नया वैश्विक विकल्प: --client-driver. डेटाबेस कनेक्शन के लिए क्लाइंट नाम सेट करने की अनुमति देता है (V$SESSION_CONNECT_INFO से client_driver)। उन अनुप्रयोगों के लिए उपयोगी जिनके अंतिम उपयोगकर्ता cx_Oracle के उपयोग से अनजान हैं। डिफ़ॉल्ट रूप से, अब 'sql*plus' है।
- ODAT अब एक sqlnet.ora फ़ाइल स्वीकार करता है। एक डिफ़ॉल्ट फ़ाइल conf/ में है। TCP और OUTBOUND (TNS) कनेक्शन का टाइमआउट अब डिफ़ॉल्ट रूप से 60 सेकंड पर सेट है।
- संस्करण 5.0 (08/02/2021):
- महत्वपूर्ण नया मॉड्यूल: Service Name Guesser, मान्य Service Names खोजने के लिए। विशिष्ट मॉड्यूल का नाम snguesser है और all मॉड्यूल में भी एकीकृत है। डिफ़ॉल्ट रूप से, all मॉड्यूल SIDs खोजने के बाद अब सभी मान्य Service Names खोजता है। SIDs Service Name के समान हो सकते हैं। जब कोई Service Name मिलता है लेकिन SID नहीं, तो Service Name का उपयोग कनेक्शन के लिए SID के रूप में किया जा सकता है।
- search मॉड्यूल में --basic-info विकल्प डेटाबेस/इंस्टेंस के बारे में कुछ बुनियादी तकनीकी जानकारी प्राप्त करने के लिए। यह Service Name, SID, डेटाबेस, Oracle Database Vault स्थिति, Java स्थिति, होस्टनाम, सर्वर का IP पता, पासवर्ड नीति, वर्तमान सिस्टम विशेषाधिकार, वर्तमान भूमिकाएं, पैच (जब >= 12c और उपयोगकर्ता विशेषाधिकार प्राप्त है), आदि प्राप्त करता है। बहुत ही रोचक जानकारी के लिए उच्च विशेषाधिकारों की आवश्यकता होती है (जैसे पासवर्ड नीति और लॉक स्थिति)।
- जब लक्ष्य Windows हो तो DbmsScheduler मॉड्यूल में रिवर्स शेल लागू किया गया। एक न्यूनतम http सर्वर शुरू करता है, Oracle Database को PowerShell कोड डाउनलोड करने के लिए बनाता है और इसे रिमोटली निष्पादित करता है। उपयोगकर्ता के पास एक इंटरैक्टिव PS शेल है। डाउनलोड की गई फ़ाइल स्वचालित रूप से हटा दी जाती है।
- DbmsScheduler में --make-download विकल्प लागू किया गया ताकि Windows लक्ष्य को एक स्क्रिप्ट/बाइनरी फ़ाइल डाउनलोड कराया जा सके।
- DbmsScheduler मॉड्यूल में आउटपुट में बग फिक्स (printOSCmdOutput())।
- DbmsScheduler मॉड्यूल में बेहतर स्पष्टीकरण (विकल्प)।
- संस्करण 4.3 (28/06/2020):
- नया विकल्प: --both-ul. प्रत्येक पासवर्ड को लोअर केस और अपर केस में आज़माएं यदि यह क्रेडेंशियल फ़ाइल(फ़ाइलों) में नहीं किया गया है
- नया विकल्प: --random-order. खातों का यादृच्छिक क्रम में परीक्षण करें। डिफ़ॉल्ट रूप से, यह टेक्स्ट फ़ाइल क्रम का उपयोग करता है
- सभी पासवर्ड अब डिफ़ॉल्ट रूप से लोअर केस में परीक्षण किए जाते हैं (खाता फ़ाइलें अपर केस से लोअर केस में संशोधित की गई हैं)
- कुछ नए खाते
- संस्करण 4.2 (04/02/2020):
- search मॉड्यूल में न्यूनतम इंटरैक्टिव SQL शेल
- DbmsXslprocessor मॉड्यूल में DBMS_XSLPROCESSOR.read2clob के साथ फ़ाइलें डाउनलोड करने की नई सुविधा
- प्रमाणीकरण के बाद रिमोट OS प्राप्त करने के लिए सुधार
- बग फिक्स (जैसे टर्मिनल आकार)
- संस्करण 4.1 (01/15/2020):
- SID के बजाय SERVICE NAME के साथ कनेक्शन के लिए विकल्प
- कुछ संचालनों के लिए डिफ़ॉल्ट रूप से UTF-8 एन्कोडिंग सेट (जैसे NVARCHAR2 और NCLOB, VARCHAR2 और CLOB)
- कई बग फिक्स (एन्कोडिंग समस्याएं)
- संस्करण 4.0 (08/10/2019):
- Python 3 के साथ Odat, स्थिर संस्करण
- संस्करण 3.0 (01/09/2019):
- Oracle Database 18c के साथ संगत
- Java मॉड्यूल में शेल के पथ को सेट करने के लिए नया विकल्प (जैसे CentOS पर /usr/bin/sh)
- संस्करण 2.3.2 (16/07/2019):
- बग फिक्स:
- बाहरी तालिका और गलत नकारात्मक
- संस्करण 2.3.1 (10/08/2018):
- संस्करण 2.3 (06/03/2018):
- बग फिक्स:
- कुछ डेटाबेस क्रेडेंशियल्स passwordguesser मॉड्यूल में पहचाने नहीं जा सके (जब यह पहले SYSDBA/SYSOPER के रूप में कनेक्ट करने का प्रयास करता है)। महत्वपूर्ण बग फिक्स!
- smb मॉड्यूल में PPoutput गायब (dirkjanm को धन्यवाद)
- tnspoison मॉड्यूल में गलत सकारात्मक
- कभी-कभी, VSNNUM से संस्करण प्राप्त करना असंभव
- सुधार:
- जब आप खातों को ब्रूटफोर्स करते हैं तो प्रदर्शन में सुधार।
- TNS कनेक्शन स्ट्रिंग के साथ कनेक्शन के लिए विकल्प
- खाता फ़ाइल में नए तुच्छ क्रेडेंशियल्स
- dbmsLob मॉड्यूल में बेहतर फ़ाइल पढ़ने की विधि (omair2084 को धन्यवाद)
- संस्करण 2.2.1 (12/04/2017):
- बग फिक्स:
- tnscmd में संस्करण (जानकारी)
- बाहरी मॉड्यूल (एक Oracle त्रुटि पकड़ें)
- "सर्वर से कनेक्शन विफल" होने पर त्रुटि पकड़ें
- Tnscmd: "सर्वर SID को '-d SID' विकल्प के साथ दिया जाना चाहिए
- tnspoison मॉड्यूल में TypeError बग फिक्स
- जब पोर्ट!=1521 हो तो TNS पॉइज़निंग मॉड्यूल (पूर्णांक बग)
- सुधार:
- संस्करण 2.2 (25/03/2016):
- TNS लिसनर पॉइज़निंग अटैक (CVE-2012-1675) का शोषण करने के लिए एक नया मॉड्यूल (tnspoison)। Joxean Koret और donctl को बहुत-बहुत धन्यवाद।
- कुछ बग फिक्स
- बेहतर सहायता मेनू
- ODAT रिपॉजिटरी में WIKI पृष्ठ
- संस्करण 2.1 (04/03/2016):
- कुछ CVE (Common Vulnerabilities and Exposures) का शोषण करने के लिए एक नया मॉड्यूल (cve)। वर्तमान में CVE-2012-3137 (शायद यह संख्या, मुझे यकीन नहीं है...) लागू किया गया: एक प्रमाणित उपयोगकर्ता उन सभी तालिकाओं को संशोधित कर सकता है जिन्हें वह चुन सकता है, भले ही वह सामान्य रूप से उन्हें संशोधित नहीं कर सकता (कोई ALTER विशेषाधिकार नहीं)।
- रिमोट प्रमाणीकरण हमले के लिए नया विकल्प (--accounts-files) जो 2 अलग-अलग फ़ाइलों का उपयोग करता है: एक लॉगिन सूची और एक पासवर्ड सूची।
- oclHashcat संगतता के लिए 10g पासवर्ड प्रिंट करें।
- बग फिक्स (nc के साथ सुनना)।
- संस्करण 2.0 (21/02/2016):
 quentinhardy/odat

