
 projectdiscovery/dnsx
dnsx एक तेज़ और बहुउद्देशीय DNS टूलकिट है जो आपकी पसंद के कई DNS क्वेरी को उपयोगकर्ता द्वारा प्रदत्त रिज़ॉल्वरों की सूची के साथ चलाने की अनुमति देता है।
<h1 align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/3923/abdf7c5ef50e7d740b96aad5a151b9ac75700de029a681a6b3dc6b51efe45b7d.png" alt="dnsx" width="200px">
  <br>
</h1>

<h4 align="center">DNS क्वेरी चलाने के लिए डिज़ाइन किया गया एक तेज़ और बहुउद्देशीय DNS टूलकिट</h4>

<p align="center">
<a href="https://goreportcard.com/report/github.com/projectdiscovery/dnsx"><img src="https://goreportcard.com/badge/github.com/projectdiscovery/dnsx"></a>
<a href="https://github.com/projectdiscovery/dnsx/issues"><img src="https://img.shields.io/badge/contributions-welcome-brightgreen.svg?style=flat"></a>
<a href="https://github.com/projectdiscovery/dnsx/releases"><img src="https://img.shields.io/github/release/projectdiscovery/dnsx"></a>
<a href="https://twitter.com/pdiscoveryio"><img src="https://img.shields.io/twitter/follow/pdiscoveryio.svg?logo=twitter"></a>
<a href="https://discord.gg/projectdiscovery"><img src="https://img.shields.io/discord/695645237418131507.svg?logo=discord"></a>
</p>

<p align="center">
  <a href="#features">विशेषताएँ</a> •
  <a href="#installation-instructions">इंस्टॉलेशन</a> •
  <a href="#usage">उपयोग</a> •
  <a href="#running-dnsx">`dnsx` चलाना</a> •
  <a href="#wildcard-filtering">वाइल्डकार्ड</a> •
  <a href="#-notes">नोट्स</a> •
  <a href="https://discord.gg/projectdiscovery">Discord से जुड़ें</a>
</p>


---

`dnsx` एक तेज़ और बहुउद्देशीय DNS टूलकिट है जिसे [retryabledns](https://github.com/projectdiscovery/retryabledns) लाइब्रेरी के माध्यम से विभिन्न प्रोब चलाने के लिए डिज़ाइन किया गया है। यह कई DNS क्वेरी, उपयोगकर्ता द्वारा प्रदान किए गए रिज़ॉल्वर, [shuffledns](https://github.com/projectdiscovery/shuffledns) जैसे DNS वाइल्डकार्ड फ़िल्टरिंग आदि का समर्थन करता है।


# विशेषताएँ

<h1 align="left">
  <img src="https://assets.kitploit.com/production/public/readmes/3923/e0be49be16e94055f8ca00845ffa701135d23cba6aca284260e6208fa8c20026.png" alt="dnsx" width="700px"></a>
  <br>
</h1>


 - DNS रिकॉर्ड क्वेरी करने के लिए सरल और उपयोगी यूटिलिटी।
 - **A, AAAA, CNAME, PTR, NS, MX, TXT, SRV, SOA** क्वेरी समर्थन
 - DNS **रिज़ॉल्यूशन** / **ब्रूट-फ़ोर्स** समर्थन
 - कस्टम **रिज़ॉल्वर** इनपुट समर्थन
 - कई रिज़ॉल्वर प्रारूप **(TCP/UDP/DOH/DOT)** समर्थन
 - **stdin** और **stdout** समर्थन
 - स्वचालित **वाइल्डकार्ड** हैंडलिंग समर्थन

# इंस्टॉलेशन निर्देश


`dnsx` को सफलतापूर्वक इंस्टॉल करने के लिए **go1.21** की आवश्यकता है। नवीनतम संस्करण इंस्टॉल करने के लिए निम्नलिखित कमांड चलाएँ:

```sh
go install -v github.com/projectdiscovery/dnsx/cmd/dnsx@latest
```

# उपयोग

```sh
dnsx -h
```

यह टूल के लिए सहायता प्रदर्शित करेगा। यहाँ सभी स्विच दिए गए हैं जिनका यह समर्थन करता है।

```console
INPUT:
   -l, -list string      list of sub(domains)/hosts to resolve (file or stdin)
   -d, -domain string    list of domain to bruteforce (file or comma separated or stdin)
   -w, -wordlist string  list of words to bruteforce (file or comma separated or stdin)

QUERY:
   -a                       query A record (default)
   -aaaa                    query AAAA record
   -cname                   query CNAME record
   -ns                      query NS record
   -txt                     query TXT record
   -srv                     query SRV record
   -ptr                     query PTR record
   -mx                      query MX record
   -soa                     query SOA record
   -any                     query ANY record
   -axfr                    query AXFR
   -caa                     query CAA record
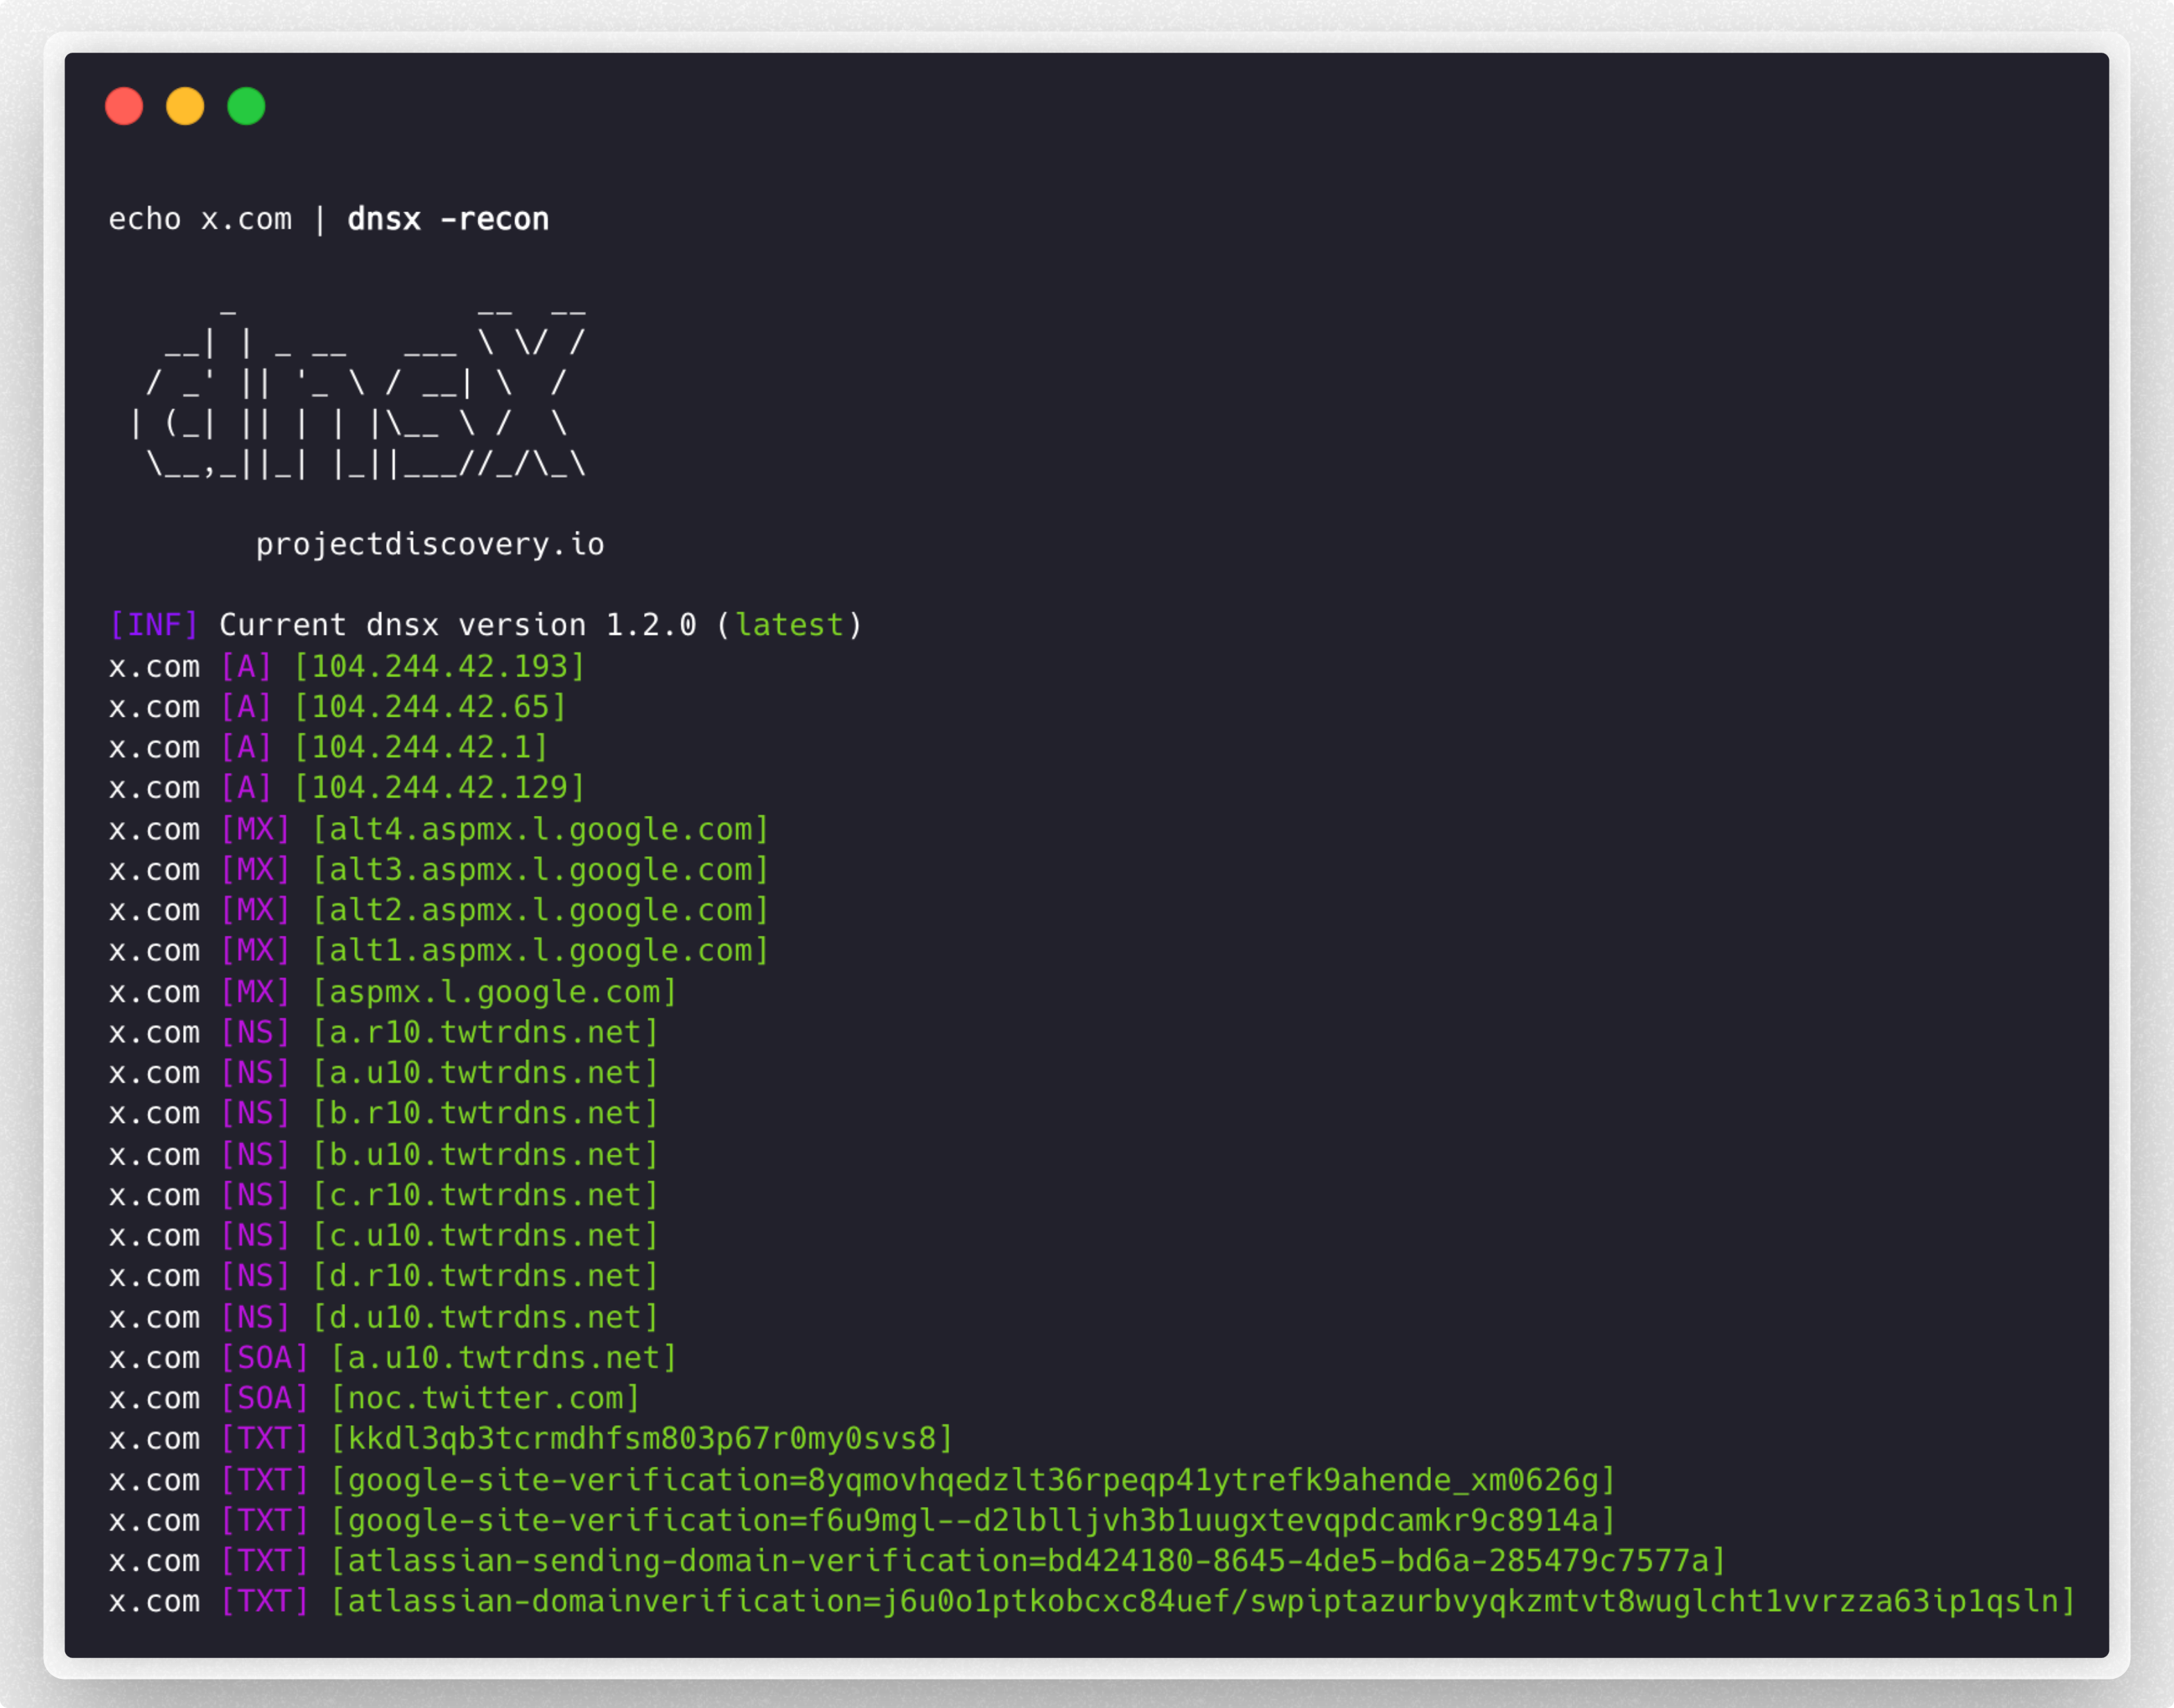
   -recon                   query all the dns records (a,aaaa,cname,ns,txt,srv,ptr,mx,soa,axfr,caa)
   -e, -exclude-type value  dns query type to exclude (a,aaaa,cname,ns,txt,srv,ptr,mx,soa,axfr,caa) (default none)

FILTER:
   -re, -resp          display dns response
   -ro, -resp-only     display dns response only
   -rc, -rcode string  filter result by dns status code (eg. -rcode noerror,servfail,refused)

PROBE:
   -cdn  display cdn name
   -asn  display host asn information

RATE-LIMIT:
   -t, -threads int      number of concurrent threads to use (default 100)
   -rl, -rate-limit int  number of dns request/second to make (disabled as default) (default -1)

UPDATE:
   -up, -update                 update dnsx to latest version
   -duc, -disable-update-check  disable automatic dnsx update check

OUTPUT:
   -o, -output string           file to write output
   -j, -json                    write output in JSONL(ines) format
   -omit-raw, -or               omit raw dns response from jsonl output
   -ot, -output-template string custom output template (e.g. -ot '{{host}} {{a}}')

DEBUG:
   -hc, -health-check  run diagnostic check up
   -silent             display only results in the output
   -v, -verbose        display verbose output
   -raw, -debug        display raw dns response
   -stats              display stats of the running scan
   -version            display version of dnsx
   -nc, -no-color      disable color in output

OPTIMIZATION:
   -retry int                number of dns attempts to make (must be at least 1) (default 2)
   -hf, -hostsfile           use system host file
   -trace                    perform dns tracing
   -trace-max-recursion int  Max recursion for dns trace (default 32767)
   -resume                   resume existing scan
   -stream                   stream mode (wordlist, wildcard, stats and stop/resume will be disabled)
   -timeout value            maximum time to wait for a DNS query to complete (default 3s)

CONFIGURATIONS:
   -auth                         configure projectdiscovery cloud (pdcp) api key (default true)
   -r, -resolver string          list of resolvers to use (file or comma separated)
   -wt, -wildcard-threshold int  wildcard filter threshold (default 5)
   -aw, -auto-wildcard           automatically detect wildcard domains for filtering
   -wd, -wildcard-domain string  domain name for manual wildcard filtering (mutually exclusive with -auto-wildcard; other flags will be ignored - json output recommended)
```

## dnsx चलाना

### DNS रिज़ॉल्विंग

विभिन्न स्रोतों से प्राप्त पैसिव सबडोमेन की सूची से सक्रिय होस्टनाम फ़िल्टर करें:

```console
subfinder -silent -d hackerone.com | dnsx -silent

a.ns.hackerone.com
www.hackerone.com
api.hackerone.com
docs.hackerone.com
mta-sts.managed.hackerone.com
mta-sts.hackerone.com
resources.hackerone.com
b.ns.hackerone.com
mta-sts.forwarding.hackerone.com
events.hackerone.com
support.hackerone.com
```

दिए गए सबडोमेन की सूची के लिए **A** रिकॉर्ड प्रिंट करें:

```console
subfinder -silent -d hackerone.com | dnsx -silent -a -resp

www.hackerone.com [104.16.100.52]
www.hackerone.com [104.16.99.52]
hackerone.com [104.16.99.52]
hackerone.com [104.16.100.52]
api.hackerone.com [104.16.99.52]
api.hackerone.com [104.16.100.52]
mta-sts.forwarding.hackerone.com [185.199.108.153]
mta-sts.forwarding.hackerone.com [185.199.109.153]
mta-sts.forwarding.hackerone.com [185.199.110.153]
mta-sts.forwarding.hackerone.com [185.199.111.153]
a.ns.hackerone.com [162.159.0.31]
resources.hackerone.com [52.60.160.16]
resources.hackerone.com [3.98.63.202]
resources.hackerone.com [52.60.165.183]
resources.hackerone.com [read.uberflip.com]
mta-sts.hackerone.com [185.199.110.153]
mta-sts.hackerone.com [185.199.111.153]
mta-sts.hackerone.com [185.199.109.153]
mta-sts.hackerone.com [185.199.108.153]
gslink.hackerone.com [13.35.210.17]
gslink.hackerone.com [13.35.210.38]
gslink.hackerone.com [13.35.210.83]
gslink.hackerone.com [13.35.210.19]
b.ns.hackerone.com [162.159.1.31]
docs.hackerone.com [185.199.109.153]
docs.hackerone.com [185.199.110.153]
docs.hackerone.com [185.199.111.153]
docs.hackerone.com [185.199.108.153]
support.hackerone.com [104.16.51.111]
support.hackerone.com [104.16.53.111]
mta-sts.managed.hackerone.com [185.199.108.153]
mta-sts.managed.hackerone.com [185.199.109.153]
mta-sts.managed.hackerone.com [185.199.110.153]
mta-sts.managed.hackerone.com [185.199.111.153]
```

दिए गए सबडोमेन की सूची के लिए **A** रिकॉर्ड निकालें:

```console
subfinder -silent -d hackerone.com | dnsx -silent -a -resp-only

104.16.99.52
104.16.100.52
162.159.1.31
104.16.99.52
104.16.100.52
185.199.110.153
185.199.111.153
185.199.108.153
185.199.109.153
104.16.99.52
104.16.100.52
104.16.51.111
104.16.53.111
185.199.108.153
185.199.111.153
185.199.110.153
185.199.111.153
```

दिए गए सबडोमेन की सूची के लिए **CNAME** रिकॉर्ड निकालें:

```console
subfinder -silent -d hackerone.com | dnsx -silent -cname -resp

support.hackerone.com [hackerone.zendesk.com]
resources.hackerone.com [read.uberflip.com]
mta-sts.hackerone.com [hacker0x01.github.io]
mta-sts.forwarding.hackerone.com [hacker0x01.github.io]
events.hackerone.com [whitelabel.bigmarker.com]
```
दिए गए सबडोमेन की सूची के लिए **ASN** रिकॉर्ड निकालें:
```console
subfinder -silent -d hackerone.com | dnsx -silent  -asn

b.ns.hackerone.com [AS13335, CLOUDFLARENET, US]
a.ns.hackerone.com [AS13335, CLOUDFLARENET, US]
hackerone.com [AS13335, CLOUDFLARENET, US]
www.hackerone.com [AS13335, CLOUDFLARENET, US]
api.hackerone.com [AS13335, CLOUDFLARENET, US]
support.hackerone.com [AS13335, CLOUDFLARENET, US]
```

दिए गए (सब)डोमेन की सूची पर [dns स्टेटस कोड](https://github.com/projectdiscovery/dnsx/wiki/RCODE-ID-VALUE-Mapping) का उपयोग करके प्रोब करें:

```console
subfinder -silent -d hackerone.com | dnsx -silent -rcode noerror,servfail,refused

ns.hackerone.com [NOERROR]
a.ns.hackerone.com [NOERROR]
b.ns.hackerone.com [NOERROR]
support.hackerone.com [NOERROR]
resources.hackerone.com [NOERROR]
mta-sts.hackerone.com [NOERROR]
www.hackerone.com [NOERROR]
mta-sts.forwarding.hackerone.com [NOERROR]
docs.hackerone.com [NOERROR]
```

`PTR` क्वेरी का उपयोग करके दिए गए नेटवर्क रेंज से सबडोमेन निकालें:

```console
echo 173.0.84.0/24 | dnsx -silent -resp-only -ptr

cors.api.paypal.com
trinityadminauth.paypal.com
cld-edge-origin-api.paypal.com
appmanagement.paypal.com
svcs.paypal.com
trinitypie-serv.paypal.com
ppn.paypal.com
pointofsale-new.paypal.com
pointofsale.paypal.com
slc-a-origin-pointofsale.paypal.com
fpdbs.paypal.com
```

`PTR` क्वेरी का उपयोग करके दिए गए ASN से सबडोमेन निकालें:
```console
echo AS17012 | dnsx -silent -resp-only -ptr

apiagw-a.paypal.com
notify.paypal.com
adnormserv-slc-a.paypal.com
a.sandbox.paypal.com
apps2.paypal-labs.com
pilot-payflowpro.paypal.com
www.paypallabs.com
paypal-portal.com
micropayments.paypal-labs.com
minicart.paypal-labs.com
```
---------

### कस्टम आउटपुट प्रारूप

`-output-template` (`-ot`) फ़्लैग आपको डिफ़ॉल्ट ब्रैकेटेड लेआउट (जैसे `example.com [A] [104.20.23.154]`) के बजाय टेम्पलेट का उपयोग करके आउटपुट प्रारूप को अनुकूलित करने देता है। आप रिज़ॉल्व किए गए डेटा को कैसे प्रस्तुत किया जाए, इसे नियंत्रित करने के लिए टेम्पलेट को सीधे कमांड लाइन पर निर्दिष्ट करते हैं।

टेम्पलेट वेरिएबल JSONL आउटपुट (`-json`) में उपयोग किए जाने वाले समान फ़ील्ड नामों से मैप होते हैं, इसलिए निम्नलिखित में से किसी को भी `{{field}}` के रूप में संदर्भित किया जा सकता है:

`host`, `a`, `aaaa`, `cname`, `ns`, `txt`, `mx`, `srv`, `ptr`, `soa`, `caa`, `ttl`, `resolver`, `status_code`, `cdn-name`, `cdn-type`, `asn`, `query-time`. एक सुविधाजनक `{{ip}}` उपनाम संयुक्त `A` और `AAAA` रिकॉर्ड रखता है।

कई मानों वाले रिकॉर्ड (जैसे कई `A` रिकॉर्ड) एक ही फ़ील्ड के भीतर कॉमा से जोड़े जाते हैं।

```console
echo example.com | dnsx -silent -a -ot '{{host}} {{a}}'

example.com 104.20.23.154,172.66.147.243
```

```console
echo example.com | dnsx -silent -a -ot '{{ip}} - {{host}}'

104.20.23.154,172.66.147.243 - example.com
```

> [!NOTE]
> यदि निर्दिष्ट फ़ील्ड मौजूद नहीं है या उसमें कोई मान नहीं है, तो इसे आउटपुट से बस छोड़ दिया जाता है। `-output-template` को `-json` या `-raw` के साथ संयोजित नहीं किया जा सकता।

---------

### DNS ब्रूटफ़ोर्स

`d` और `w` फ़्लैग का उपयोग करके दिए गए डोमेन या डोमेन की सूची के लिए सबडोमेन ब्रूटफ़ोर्स करें:

```console
dnsx -silent -d facebook.com -w dns_worldlist.txt

blog.facebook.com
booking.facebook.com
api.facebook.com
analytics.facebook.com
beta.facebook.com
apollo.facebook.com
ads.facebook.com
box.facebook.com
alpha.facebook.com
apps.facebook.com
connect.facebook.com
c.facebook.com
careers.facebook.com
code.facebook.com
```

एकल या एकाधिक कीवर्ड इनपुट का उपयोग करके लक्षित सबडोमेन ब्रूटफ़ोर्स करें, क्योंकि `d` या `w` फ़्लैग फ़ाइल या कॉमा से अलग किए गए कीवर्ड इनपुट का समर्थन करता है:

```console
dnsx -silent -d domains.txt -w jira,grafana,jenkins

grafana.1688.com
grafana.8x8.vc
grafana.airmap.com
grafana.aerius.nl
jenkins.1688.com
jenkins.airbnb.app
jenkins.airmap.com
jenkins.ahn.nl
jenkins.achmea.nl
jira.amocrm.com
jira.amexgbt.com
jira.amitree.com
jira.arrival.com
jira.atlassian.net
jira.atlassian.com
```

सभी इनपुट प्रकारों (`-list`, `-domain`, `-wordlist`) के लिए **stdin** से मान स्वीकार किए जाते हैं। `-list` फ़्लैग डिफ़ॉल्ट रूप से `stdin` पर होता है, लेकिन अन्य इनपुट प्रकारों के लिए पैरामीटर के रूप में `-` (डैश) जोड़कर भी यही प्राप्त किया जा सकता है:

```console
cat domains.txt | dnsx -silent -w jira,grafana,jenkins -d -

grafana.1688.com
grafana.8x8.vc
grafana.airmap.com
grafana.aerius.nl
jenkins.1688.com
jenkins.airbnb.app
jenkins.airmap.com
jenkins.ahn.nl
jenkins.achmea.nl
jira.amocrm.com
jira.amexgbt.com
jira.amitree.com
jira.arrival.com
jira.atlassian.net
jira.atlassian.com
```

#### प्लेसहोल्डर आधारित वर्डलिस्ट के साथ DNS ब्रूटफ़ोर्स

```bash
$ cat tld.txt

com
by
de
be
al
bi
cg
dj
bs
```

```console
dnsx -d google.FUZZ -w tld.txt -resp

      _             __  __
   __| | _ __   ___ \ \/ /
  / _' || '_ \ / __| \  /
 | (_| || | | |\__ \ /  \
  \__,_||_| |_||___//_/\_\ v1.1.2

      projectdiscovery.io

google.de [142.250.194.99]
google.com [142.250.76.206]
google.be [172.217.27.163]
google.bs [142.251.42.35]
google.bi [216.58.196.67]
google.al [216.58.196.68]
google.by [142.250.195.4]
google.cg [142.250.183.131]
google.dj [142.250.192.3]
```

### वाइल्डकार्ड फ़िल्टरिंग

`dnsx` की एक विशेष विशेषता **बहु-स्तरीय DNS आधारित वाइल्डकार्ड** को संभालने की क्षमता है, और यह बहुत कम संख्या में DNS अनुरोधों के साथ करता है। कभी-कभी सभी सबडोमेन रिज़ॉल्व हो जाते हैं, जिससे आउटपुट में बहुत सारा कचरा आ जाता है। `dnsx` इसे इस तरह संभालता है कि यह ट्रैक रखता है कि कितने सबडोमेन किसी IP की ओर इशारा करते हैं और यदि सबडोमेन की संख्या एक निश्चित सीमा से अधिक बढ़ जाती है, तो यह उस IP के लिए होस्ट के सभी स्तरों पर वाइल्डकार्ड की पुनरावृत्त रूप से जाँच करेगा।

```console
dnsx -l subdomain_list.txt -wd airbnb.com -o output.txt
```

एक ही रन में कई डोमेन पर वाइल्डकार्ड DNS को स्वचालित रूप से पहचानने और फ़िल्टर करने के लिए, चयनित आउटपुट मोड को संरक्षित करते हुए:

```console
dnsx -l subdomain_list.txt -auto-wildcard -o output.txt
```

`-auto-wildcard` और `-wd` / `-wildcard-domain` परस्पर अनन्य हैं। जब आप मौजूदा मैनुअल सिंगल-डोमेन वाइल्डकार्ड फ़िल्टरिंग प्रवाह चाहते हैं तो `-wd` का उपयोग करें; जब आप चाहते हैं कि dnsx मिश्रित-डोमेन इनपुट में स्वचालित रूप से वाइल्डकार्ड रूट का पता लगाए तो `-auto-wildcard` का उपयोग करें।

---

### लाइब्रेरी के रूप में Dnsx

अपने golang प्रोग्राम में सीधे लाइब्रेरी का उपयोग करना संभव है। निम्नलिखित कोड स्निपेट golang प्रोग्राम में उपयोग का एक उदाहरण है। विस्तृत पैकेज कॉन्फ़िगरेशन और उपयोग के लिए कृपया [यहाँ](https://pkg.go.dev/github.com/projectdiscovery/[email protected]/libs/dnsx) देखें।

```go
package main

import (
	"fmt"

	"github.com/projectdiscovery/dnsx/libs/dnsx"
)

func main() {
	// Create DNS Resolver with default options
	dnsClient, err := dnsx.New(dnsx.DefaultOptions)
	if err != nil {
		fmt.Printf("err: %v\n", err)
		return
	}

	// DNS A question and returns corresponding IPs
	result, err := dnsClient.Lookup("hackerone.com")
	if err != nil {
		fmt.Printf("err: %v\n", err)
		return
	}
	for idx, msg := range result {
		fmt.Printf("%d: %s\n", idx+1, msg)
	}

	// Query
	rawResp, err := dnsClient.QueryOne("hackerone.com")
	if err != nil {
		fmt.Printf("err: %v\n", err)
		return
	}
	fmt.Printf("rawResp: %v\n", rawResp)

	jsonStr, err := rawResp.JSON()
	if err != nil {
		fmt.Printf("err: %v\n", err)
		return
	}
	fmt.Println(jsonStr)

	return
}
```

# 📋 नोट्स

- डिफ़ॉल्ट रूप से, `dnsx` **A** रिकॉर्ड की जाँच करता है।
- डिफ़ॉल्ट रूप से `dnsx` Google, Cloudflare, Quad9 [रिज़ॉल्वर](https://github.com/projectdiscovery/dnsx/blob/43af78839e237ea8cbafe571df1ab0d6cbe7f445/libs/dnsx/dnsx.go#L31) का उपयोग करता है।
- कस्टम रिज़ॉल्वर सूची को `r` फ़्लैग का उपयोग करके लोड किया जा सकता है।
- `-auto-wildcard` एक ही रन में कई रजिस्ट्रेबल रूट पर वाइल्डकार्ड डोमेन का स्वचालित रूप से पता लगाता है।
- डोमेन नाम (`-wd`) केवल मैनुअल वाइल्डकार्ड फ़िल्टरिंग के लिए आवश्यक है और इसे `-auto-wildcard` के साथ उपयोग नहीं किया जा सकता।
- `-wd` के साथ मैनुअल वाइल्डकार्ड फ़िल्टरिंग का उपयोग करते समय, अन्य DNS रिकॉर्ड फ़्लैग को अनदेखा किया जाता है और JSON आउटपुट की सिफारिश की जाती है।
- DNS रिज़ॉल्यूशन (`l`) और DNS ब्रूट-फ़ोर्सिंग (`w`) का एक साथ उपयोग नहीं किया जा सकता।
- VPN ऑपरेटर उच्च DNS/UDP ट्रैफ़िक को फ़िल्टर करते हैं, इसलिए टूल में पैकेट लॉस हो सकता है (जैसे [Mullvad VPN](https://github.com/projectdiscovery/dnsx/issues/221))। [यह संभावित समाधान](https://github.com/projectdiscovery/dnsx/blob/dev/MULLVAD.md) देखें।

`dnsx` को [projectdiscovery](https://projectdiscovery.io) टीम द्वारा 🖤 के साथ बनाया गया है।