
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
tool-29489 — यह टूल प्रदान किए गए URL में उपलब्ध पेलोड के सेट के साथ CVE-2023-29489 भेद्यता की जाँच करने के लिए उपयोग किया जाता है। | Kitploit
उपकरण/GitHubGitHub/prasad-1808/tool-29489
भेद्यता स्कैनरशोषणजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubprasad-1808/tool-29489

tool-29489

यह टूल प्रदान किए गए URL में उपलब्ध पेलोड के सेट के साथ CVE-2023-29489 भेद्यता की जाँच करने के लिए उपयोग किया जाता है।

रिपॉजिटरी देखें
42 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Tool-29489

image

अवलोकन 🔍:

  • यह टूल CVE-2023-29489 भेद्यता वाले URL की पहचान करने के लिए उपयोग किया जाता है।
  • यह टूल बग की पहचान करने के लिए पेलोड का उपयोग करता है।
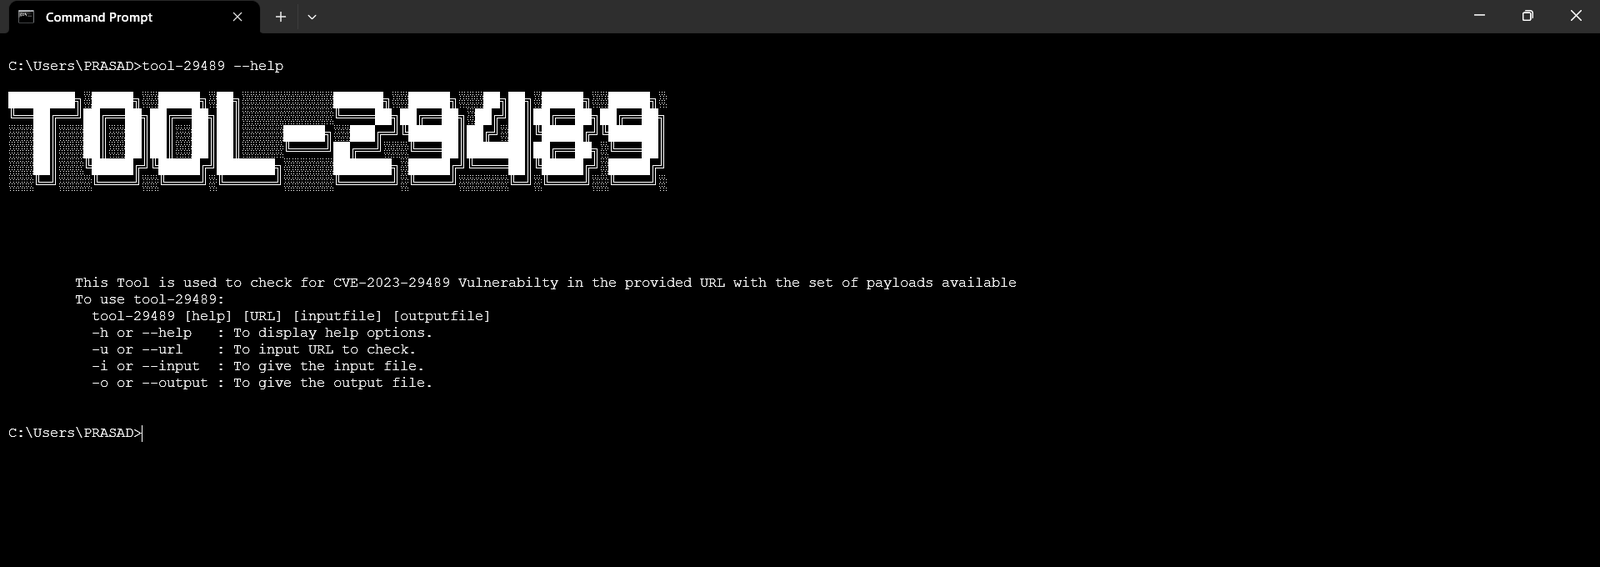
  • tool-29489 का सहायता मेनू:
    • python main.py [help] [URL] [inputfile] [outputfile]
    • -h या --help : सहायता विकल्प प्रदर्शित करने के लिए।
    • -u या --url : जाँचने के लिए URL इनपुट करने हेतु।
    • -i या --input : इनपुट फ़ाइल देने के लिए।
    • -o या --output : आउटपुट फ़ाइल देने के लिए।

CVE-2023-29489 के बारे में 🔍:

  • CVE विवरण:-

    • cPanel 11.109.9999.116 से पहले के संस्करणों में एक समस्या खोजी गई थी। अमान्य webcall ID के माध्यम से cpsrvd त्रुटि पृष्ठ पर क्रॉस-साइट स्क्रिप्टिंग हो सकती है।
  • विवरण:-

    • क्रॉस-साइट स्क्रिप्टिंग (जिसे XSS के रूप में भी जाना जाता है) एक वेब सुरक्षा भेद्यता है जो किसी हमलावर को किसी कमजोर एप्लिकेशन के साथ उपयोगकर्ताओं की अंतःक्रियाओं से समझौता करने की अनुमति देती है। यह हमलावर को समान मूल नीति (same origin policy) को दरकिनार करने की अनुमति देती है, जो विभिन्न वेबसाइटों को एक-दूसरे से अलग करने के लिए डिज़ाइन की गई है। क्रॉस-साइट स्क्रिप्टिंग भेद्यताएँ आमतौर पर हमलावर को पीड़ित उपयोगकर्ता के रूप में प्रस्तुत होने, उपयोगकर्ता द्वारा किए जा सकने वाले किसी भी कार्य को करने और उपयोगकर्ता के किसी भी डेटा तक पहुँचने की अनुमति देती हैं। यदि पीड़ित उपयोगकर्ता के पास एप्लिकेशन के भीतर विशेषाधिकार प्राप्त पहुँच है, तो हमलावर एप्लिकेशन की सभी कार्यक्षमताओं और डेटा पर पूर्ण नियंत्रण प्राप्त कर सकता है।
  • संदर्भ:-

    • https://forums.cpanel.net/threads/cpanel-tsr-2023-0001-full-disclosure.708949/
    • https://nvd.nist.gov/vuln/detail/CVE-2023-29489
    • https://blog.assetnote.io/2023/04/26/xss-million-websites-cpanel/
  • अधिक विवरण:

    • KarthiTheHacker
    • GitHub:
      • https://github.com/karthi-the-hacker
      • https://github.com/cappriciosec
  • अधिक सुविधाएँ:

    • यह टूल आसान पहुँच के लिए pip में उपलब्ध है।

    • इंस्टॉल करने के लिए:

      • pip install -i https://test.pypi.org/simple/ tool-29489==2.0.1
    • tool-29489 का उपयोग करने के लिए:

      • tool-29489 --help
    • संदर्भ चित्र नीचे संलग्न हैं:

      image

    समर्थित ऑपरेटिंग सिस्टम 🖥️

    Windows Linux Mac OS Android Termux

    आवश्यक उपकरण ⚙️

    Python Programming Language Command Line Interface


    मुझसे जुड़ें 📱

    Cybercheck Twitter Cybercheck Linkedin Cybercheck Instagram Cybercheck BlogPage

    टूल डाउनलोड करें