ETERNAL SCANNER 2.4
Eternal scanner एक नेटवर्क स्कैनर है जो Eternal Blue exploit CVE-2017-0144 और Eternal Romance (named pipe) CVE-2017-0145 के लिए है।
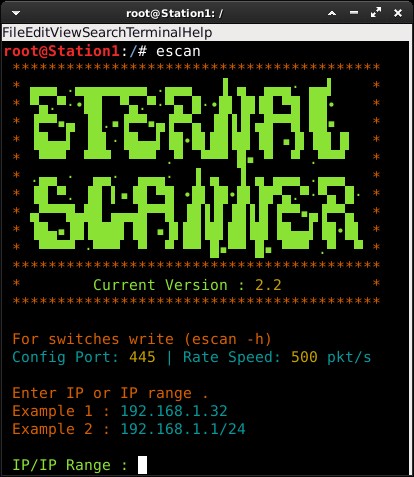
स्क्रीनशॉट

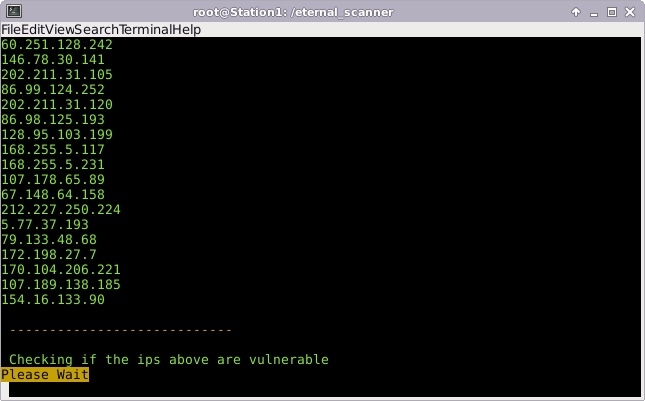

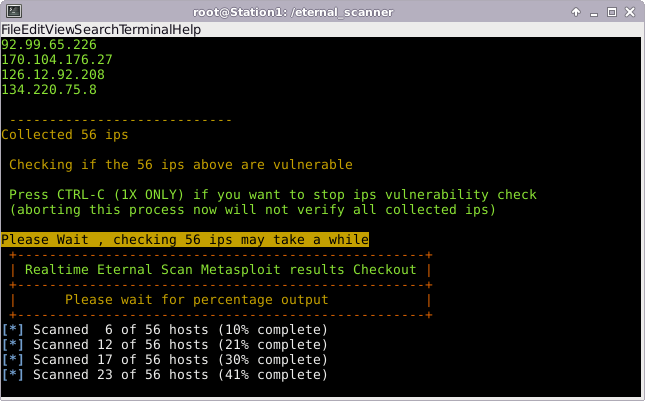
2.2 संस्करण (नए कार्यान्वयन)
- Eternal Romance भेद्यता जाँच (escan -er)

- Escan डेटाबेस विभाजित परिणाम (escan -l)

वीडियो
आवश्यकताएँ
- netcat
- masscan
- metasploit-framework
- wget (To Update Eternal Scanner Directly from github)
- pip (for alternative install of python modules)
- python-crypto (Dependency for Eternal Romance check)
- python-impacket (Dependency for Eternal Romance check)
- python-pyasn1-modules (Dependency for Eternal Romance check)
कैसे स्थापित करें
आवश्यकताएँ स्थापित करें
- apt-get install masscan metasploit-framework wget python-pip python-crypto python-impacket python-pyasn1-modules netcat
पायथन मॉड्यूल के विकल्प के रूप में, पुस्तकालयों को स्थापित करने के लिए pip का उपयोग किया जा सकता है:
- pip install crypto && pip install impacket && pip install pyasn1-modules
नोट्स
- संस्करण 2.0 से शुरू करते हुए, eternal scanner पहली बार चलने पर स्वचालित रूप से आपके सिस्टम पर इंस्टॉल हो जाएगा।
- अब से कमजोर स्कैन किया गया IP डेटा (vuln.txt) /usr/local/share/eternal_scanner में रखा जाएगा।
- एक साथ कई escan सत्र स्क्रिप्ट को तोड़ देंगे, हालांकि, उपयोगकर्ता एक टर्मिनल में escan के साथ स्कैन या जांच कर सकता है और दूसरे escan सत्र टर्मिनल का उपयोग करके (escan -l) लिखकर डेटाबेस में खोज सकता है।
- यदि eternal Romance निर्भरताएँ स्थापित नहीं हैं तो Escan पहले की तरह सामान्य रूप से चलेगा, \n हालांकि उनके बिना (escan -er) काम नहीं करेगा।
- Escan को रूट विशेषाधिकार की आवश्यकता है
 peterpt/eternal_scanner

