

Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PSCF — OWASP ढांचा सॉफ्टवेयर उत्पादों के लिए संरचित सुरक्षा क्षमताएं प्रदान करता है, जो नियामक और उद्योग मानकों के विश्लेषण से व्युत्पन्न है ताकि सुरक्षित उत्पाद प्रबंधन, कार्यान्वयन और अनुपालन का मार्गदर्शन किया जा सके। | Kitploit
उपकरण/GitHubGitHub/owasp/pscf
DevSecOpsआपूर्ति श्रृंखला सुरक्षापेपर और शोधलर्निंग और शिक्षाचयनित संसाधन
GitHubowasp/pscf

PSCF

OWASP ढांचा सॉफ्टवेयर उत्पादों के लिए संरचित सुरक्षा क्षमताएं प्रदान करता है, जो नियामक और उद्योग मानकों के विश्लेषण से व्युत्पन्न है ताकि सुरक्षित उत्पाद प्रबंधन, कार्यान्वयन और अनुपालन का मार्गदर्शन किया जा सके।

रिपॉजिटरी देखें
284421 महीना पहलेKitploit द्वारा समीक्षित
साझा करें

OWASP Labs GitHub Release Follow on Twitter OpenSSF Best Practices

OWASP उत्पाद सुरक्षा क्षमता फ्रेमवर्क (PSCF)

यह आपकी उत्पाद डिलीवरी प्रक्रिया और टीमों में सुरक्षा क्षमताओं के निर्माण के लिए OWASP फ्रेमवर्क है।

PSCF की मुख्य वेबसाइट Prods.ec पर है और इसमें फ्रेमवर्क के बारे में कई और विवरणों के साथ-साथ व्याख्यात्मक वीडियो भी शामिल हैं।

हमने उत्पाद सुरक्षा क्षमता फ्रेमवर्क को सॉफ़्टवेयर उत्पाद सुरक्षा और डिलीवरी गतिविधियों के बारे में सोचने का एक स्पष्ट तरीका प्रदान करने के लिए बनाया है जो आपके ग्राहकों और आपके संगठन के लिए सुरक्षा के सही स्तर के निर्माण और रखरखाव की ओर ले जाती हैं।

यह फ्रेमवर्क निम्नलिखित की नींव बनने के लिए डिज़ाइन किया गया है:

  • वर्तमान सुरक्षा क्षमता के आपके समय-बिंदु मूल्यांकन
  • सुरक्षा नीति जो परिभाषित करती है कि आपका संगठन सुरक्षित उत्पाद बनाने के लिए कैसे काम करता है
  • निरंतर सुधार के लिए आपका रणनीतिक उत्पाद सुरक्षा कार्यक्रम

फ्रेमवर्क में वर्तमान में छह (6) प्रक्रिया क्षेत्र और छत्तीस (36) क्षमताएं शामिल हैं।
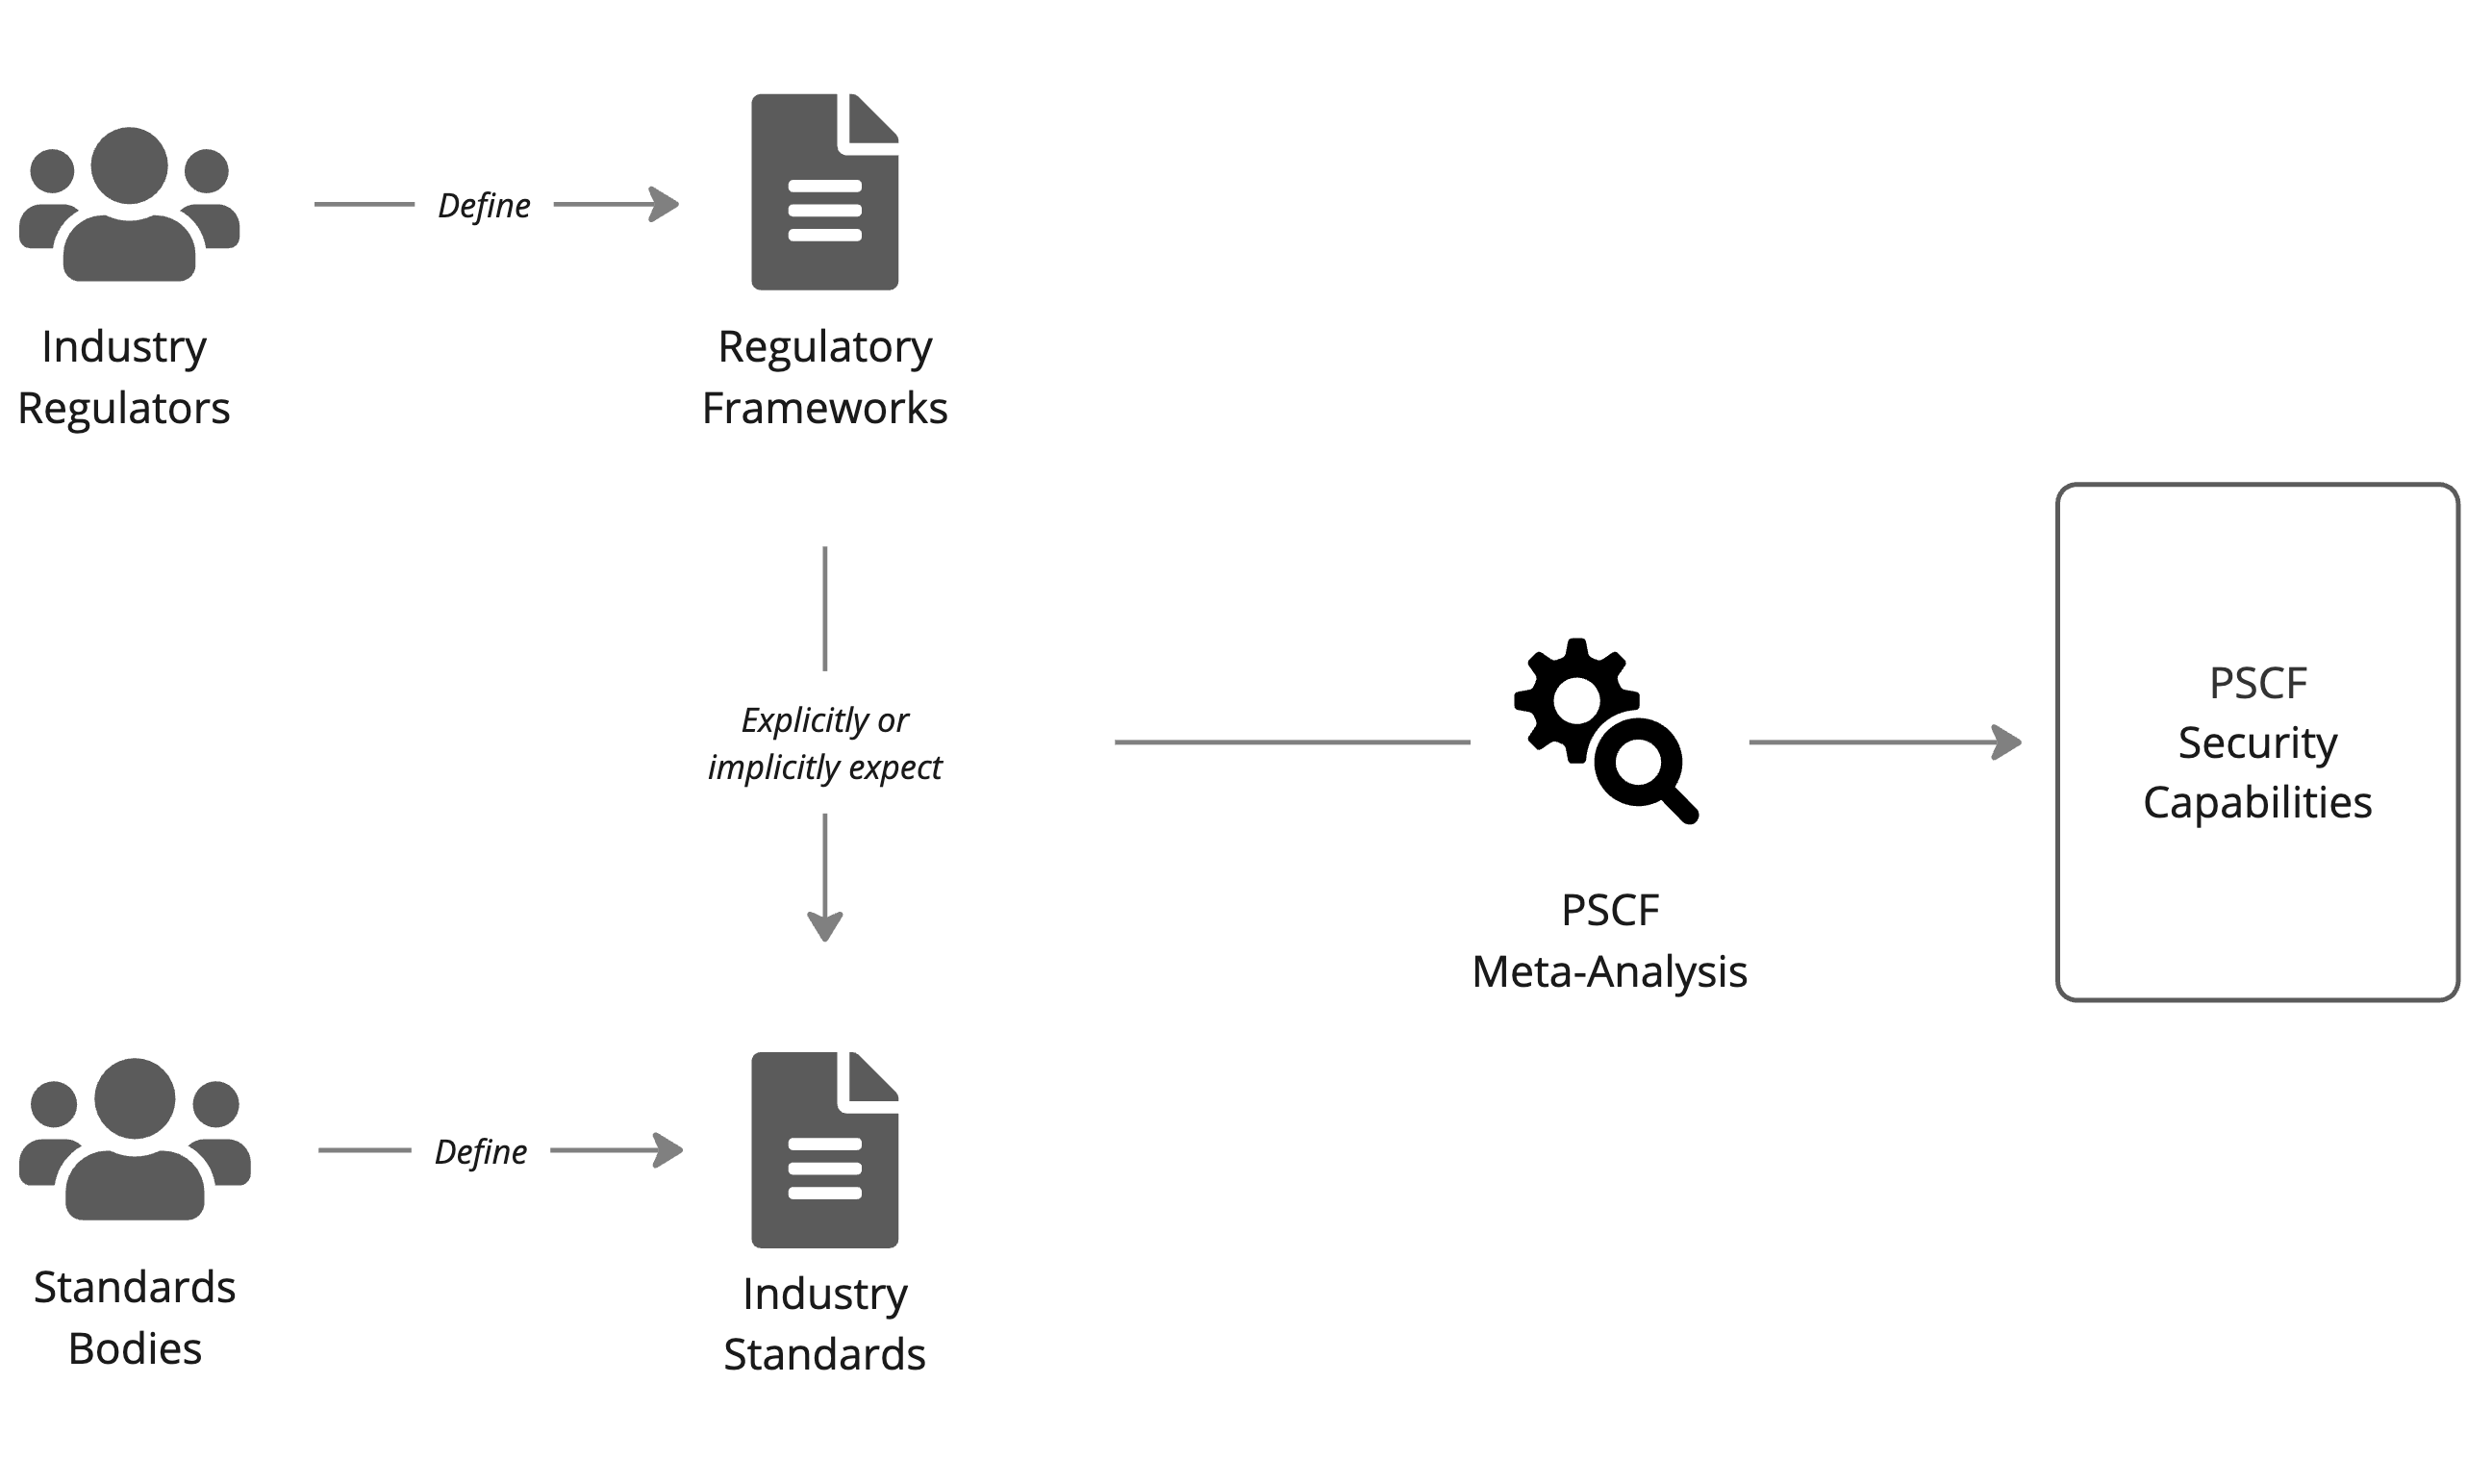

PSCF

फ्रेमवर्क का वर्तमान 1.0 संस्करण यहाँ Google Sheets में उपलब्ध है और वहाँ कोई भी टिप्पणी और योगदान कर सकता है।

यह शीट किसी को अपने संगठन की क्षमताओं का मूल्यांकन करने और एक रिपोर्ट प्राप्त करने की अनुमति देती है।

पूरा पाठ और मल्टीमीडिया साइट Prods.ec पर उपलब्ध है

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    339
  • 4

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    317
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    307
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    294

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





