
 owasp/owasp-open-source-intelligence-standard
एक खुला, विक्रेता-तटस्थ सत्यापन मानक जो पता लगाने योग्य, समीक्षा योग्य और अधिकार-जागरूक ओपन-सोर्स इंटेलिजेंस के लिए है। वर्तमान रिलीज़: OOVS v0.1.0।

प्रत्येक निर्णय अपने मूल तक अनुरेखणीय · प्रत्येक आवश्यकता प्रकाशित मानदंडों के विरुद्ध परीक्षणीय · AI आउटपुट को कभी प्रमाण न समझा जाए




मानक पढ़ें · दस आवश्यकताएँ · मूल्यांकनकर्ताओं के लिए · OWASP परियोजना पृष्ठ
एक इंटेलिजेंस उत्पाद उतना ही अच्छा होता है जितना आप उसका हिसाब दे सकते हैं। अधिकांश ओपन-सोर्स कार्य जाँच के दौरान चार प्रश्नों का उत्तर नहीं दे पाते:
| प्रश्न | OOVS क्या अपेक्षित करता है | |
|---|---|---|
| 01 | यह कहाँ से आया? | मूल, समय, विधि और हैंडलिंग इतिहास प्रत्येक आइटम के साथ चलते हैं, और मूल प्रतियों से अलग पहचाने जा सकते हैं |
| 02 | क्या यह स्वतंत्र रूप से पुष्ट है? | स्वतंत्रता की गणना भिन्न मूलों से होती है, उल्लेखों से नहीं। एक स्रोत की पुनःपोस्टिंग और मशीन पुनर्कथन पुनरावृत्ति से कभी पुष्टि नहीं बनते |
| 03 | निर्णय के लिए कौन जवाबदेह है? | अवलोकन, अनुमान, धारणा और अज्ञात को अलग-अलग बताया जाता है। स्वचालित आउटपुट एक सहायता है, कभी गवाह नहीं, और एक नामित व्यक्ति जवाबदेह रहता है |
| 04 | क्या चेतावनी संपर्क तक पहुँचती है? | विश्वास, सीमाएँ और हैंडलिंग बाधाएँ कार्रवाई के बिंदु तक पहुँचती हैं, और एक सुधार उन सभी तक पहुँच सकता है जिन्हें उत्पाद मिला |
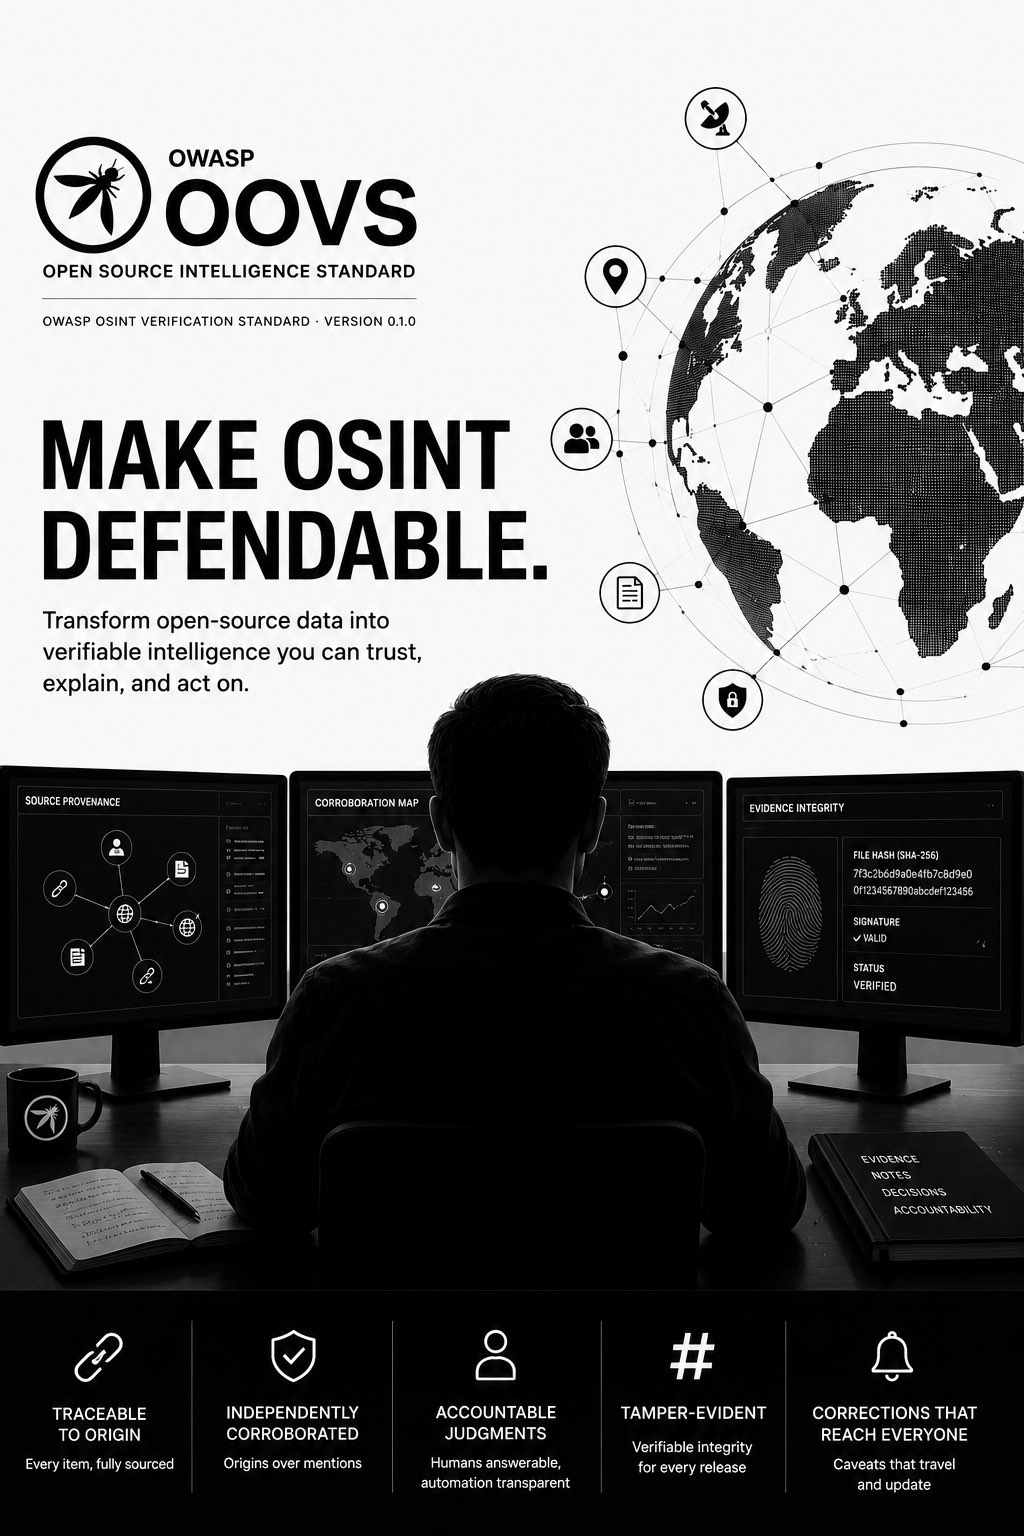
मानक एक कार्यरत विश्लेषक से क्या माँगता है।
मूल तक अनुरेखित उद्गम · स्वतंत्र रूप से स्थापित पुष्टि · एक नामित व्यक्ति को आरोपित निर्णय
रिलीज़ हैशित ताकि प्राप्तकर्ता अपनी प्रति जाँच सके · सुधार जो उन सभी तक पहुँचें जिन्होंने मूल देखा
इसे पढ़ेंमानक पाठ, दस आवश्यकताएँ जिनमें उद्देश्य, प्रमाण, प्रक्रियाएँ और उत्तीर्ण मानदंड हैं। |
इसे स्वचालित करेंआवश्यकताएँ और स्वीकृति परीक्षण डेटा के रूप में प्रकाशित, JSON Schema के साथ, ताकि टूलिंग उन्हें उपभोग कर सके। |
परिणाम रिकॉर्ड करेंएक पोर्टेबल मूल्यांकन प्रारूप, एक कार्यरत सिंथेटिक उदाहरण के साथ जिसे आप कॉपी कर सकते हैं। |
यह भी पढ़ने योग्य: रिलीज़ नोट्स, सुरक्षा, अधिकार और दुरुपयोग नीति, शासन, और OOVS पूर्व कला के विरुद्ध कैसे स्थित है।
प्रत्येक आवश्यकता एक दायित्व बताती है, उसे प्रदर्शित करने वाला प्रमाण, एक मूल्यांकनकर्ता इसे कैसे परीक्षण करता है, और क्या विफलता माना जाता है। कोई भी किसी विशेष टूल, विक्रेता या प्लेटफ़ॉर्म पर निर्भर नहीं है।
| ID | आवश्यकता |
|---|---|
OOVS-v0.1.0-01 | अधिकृत उद्देश्य और आनुपातिकता |
OOVS-v0.1.0-02 | संग्रह सीमा और डेटा न्यूनीकरण |
OOVS-v0.1.0-03 | स्रोत उद्गम और अखंडता |
OOVS-v0.1.0-04 | स्रोत और दावा मूल्यांकन |
OOVS-v0.1.0-05 | पुष्टि और विश्वास |
OOVS-v0.1.0-06 | विश्लेषणात्मक पारदर्शिता और पुनरुत्पादनशीलता |
OOVS-v0.1.0-07 | अधिकार, गोपनीयता और संरक्षण |
OOVS-v0.1.0-08 | AI और स्वचालन आश्वासन |
OOVS-v0.1.0-09 | प्रसार और कार्रवाई नियंत्रण |
OOVS-v0.1.0-10 | शासन, लेखा परीक्षा और सुधार |
किसी आवश्यकता को उसके पहचानकर्ता से उद्धृत करें, उदाहरण के लिए OWASP OOVS v0.1.0, OOVS-v0.1.0-04।
सरल-भाषा मार्गदर्शिका
प्रत्येक को मानक शब्दावली के बिना समझाती है।






