owasp/docksec
AI-संचालित Docker सुरक्षा स्कैनर जो कमजोरियों को सरल अंग्रेजी में समझाता है। एक OWASP लैब प्रोजेक्ट।

DockSec एक OWASP Lab Project है जो जटिल सुरक्षा स्कैन परिणामों और डेवलपर के लिए उपयोगी समाधानों के बीच की खाई को पाटता है। यह उद्योग-मानक स्कैनर (Trivy, Hadolint, Docker Scout) को AI के साथ एकीकृत करके संदर्भ-जागरूक सुरक्षा विश्लेषण प्रदान करता है।
200+ CVE की सूची से आपको अभिभूत करने के बजाय, DockSec:
सब कुछ स्थानीय रूप से स्कैन होता है; आपकी मशीन से केवल एक चीज़ बाहर जाती है - आपके द्वारा चुने गए AI प्रदाता को भेजी गई (गुप्त-संपादित) फ़ाइल सामग्री - और स्थानीय मॉडल या केवल-स्कैन मोड के साथ, कुछ भी बाहर नहीं जाता। देखें डेटा प्रवाह और गोपनीयता।
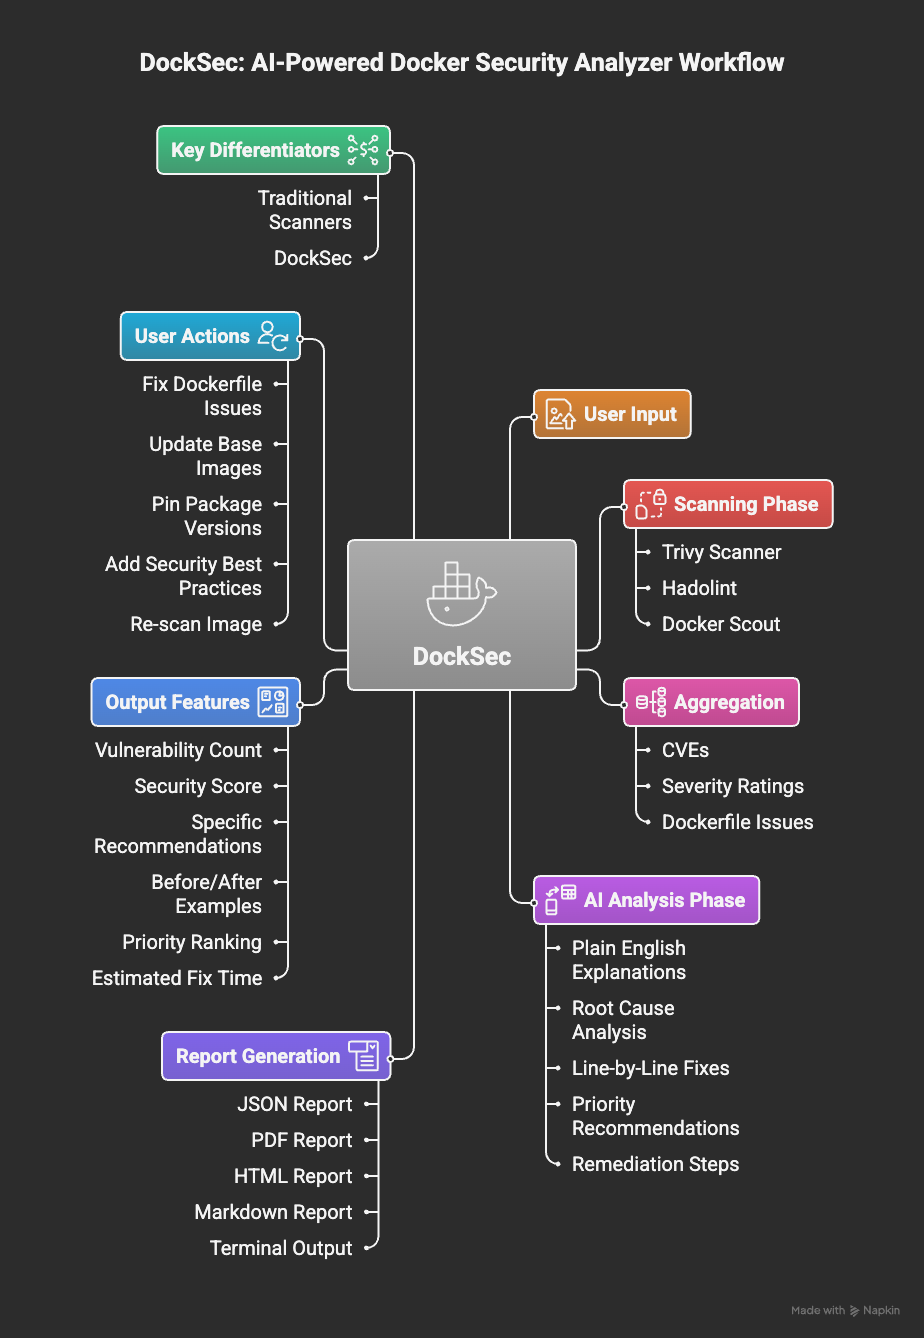
DockSec कार्यप्रवाह: स्कैनिंग से उपयोगी अंतर्दृष्टि तक
DockSec पाँच-चरणीय पाइपलाइन का पालन करता है:
DockSec स्थानीय स्कैनर को ऑर्केस्ट्रेट करता है, इसलिए इसे आवश्यकता है:
| आवश्यकता | किसके लिए आवश्यक | इंस्टॉल |
|---|---|---|
| Python 3.12+ | DockSec स्वयं | python.org |
| Trivy | सभी स्कैन (आवश्यक) | brew install trivy या Trivy docs |
| Hadolint | Dockerfile लिंटिंग | brew install hadolint या Hadolint docs |
| Docker | इमेज स्कैन (-i) | Docker docs |
या DockSec को आपके लिए Trivy और Hadolint इंस्टॉल करने दें:```bash python -m docksec.setup_external_tools
### 2. DockSec इंस्टॉल करें```bash
# Full install with AI analysis support (recommended)
pip install "docksec[ai]"

# Or the slim, scan-only core (no LLM dependencies, no API key needed)
pip install docksec
स्थानीय स्कैनिंग के लिए किसी API key की आवश्यकता नहीं है:```bash docksec Dockerfile --scan-only
हर स्कैन एक परिणाम सारांश के साथ समाप्त होता है: एक गंभीरता तालिका, एक रेटिंग के साथ 0-100 सुरक्षा स्कोर, एक "Quick take" कार्रवाई ब्लॉक, उत्पन्न रिपोर्ट (डिफ़ॉल्ट रूप से `~/.docksec/results/` में सहेजी जाती हैं), और एक सुझाया गया अगला कमांड।

### 4. AI विश्लेषण सक्षम करें

AI विश्लेषण निष्कर्षों की व्याख्या करता है और समाधान सुझाता है। एक प्रदाता चुनें, उसकी API कुंजी सेट करें, और चलाएँ:```bash
# OpenAI (default provider)
export OPENAI_API_KEY="sk-..."
docksec Dockerfile

# Anthropic Claude
export ANTHROPIC_API_KEY="sk-ant-..."
docksec Dockerfile --ai-only --provider anthropic --model claude-sonnet-5

# Google Gemini
export GOOGLE_API_KEY="..."
docksec Dockerfile --ai-only --provider google

# Ollama (fully local, no API key, data never leaves your machine)
docksec Dockerfile --ai-only --provider ollama --model llama3.1
प्रत्येक प्रोवाइडर का एक उपयुक्त डिफ़ॉल्ट मॉडल होता है (OpenAI: gpt-4o, Anthropic:
claude-haiku-4-5, Google: gemini-1.5-pro, Ollama: llama3.1), इसलिए --model वैकल्पिक है। फ़्लैग्स को बार-बार दोहराने से बचने के लिए, एनवायरनमेंट वेरिएबल्स सेट करें (या उन्हें उस डायरेक्टरी में .env फ़ाइल में रखें जहाँ से आप चलाते हैं - DockSec इसे स्वचालित रूप से लोड करता है):```bash
export LLM_PROVIDER=anthropic
export LLM_MODEL=claude-sonnet-5
docksec Dockerfile
किसी भी सामग्री को AI प्रदाता को भेजे जाने से पहले, गुप्त-दिखने वाले मान (पासवर्ड, टोकन,
API कुंजियाँ, निजी कुंजी ब्लॉक) स्वचालित रूप से मास्क कर दिए जाते हैं। देखें
[डेटा प्रवाह और गोपनीयता](#data-flow-and-privacy)।

### 5. या कंटेनर इमेज चलाएँ (कुछ भी इंस्टॉल करने की आवश्यकता नहीं)