

Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
dep-scan — अगली पीढ़ी का निर्भरता भेद्यता स्कैनर जिसमें पहुँच विश्लेषण, SBOM जनरेशन, लाइसेंस ऑडिट, और CI/CD एकीकरण के लिए कंटेनर इमेज स्कैनिंग शामिल है। | Kitploit
उपकरण/GitHubGitHub/owasp-dep-scan/dep-scan
भेद्यता स्कैनरकंटेनर सुरक्षाDevSecOpsआपूर्ति श्रृंखला सुरक्षा
GitHubowasp-dep-scan/dep-scan

dep-scan

अगली पीढ़ी का निर्भरता भेद्यता स्कैनर जिसमें पहुँच विश्लेषण, SBOM जनरेशन, लाइसेंस ऑडिट, और CI/CD एकीकरण के लिए कंटेनर इमेज स्कैनिंग शामिल है।

रिपॉजिटरी देखें
1.3k137249 दिन पहलेKitploit द्वारा समीक्षित
वेबसाइट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

परिचय

OWASP dep-scan एक अगली पीढ़ी का सुरक्षा और जोखिम ऑडिट टूल है जो परियोजना निर्भरताओं के लिए ज्ञात कमजोरियों, सलाहकारों और लाइसेंस सीमाओं पर आधारित है। इनपुट के रूप में स्थानीय रिपॉजिटरी और कंटेनर इमेज दोनों समर्थित हैं, और यह टूल ASPM/VM प्लेटफार्मों और CI वातावरणों में एकीकरण के लिए आदर्श है।
SBOM release

विषय-सूची

  • विशेषताएं
    • सटीक पहुंच योग्य डेटा-प्रवाह
    • पहुंच योग्यता मैट्रिक्स
    • Rust पहुंच योग्यता (rusi के माध्यम से)
    • Go पहुंच योग्यता (golem के माध्यम से)
    • .NET पहुंच योग्यता (dosai के माध्यम से)
    • JVM, JavaScript, Python और PHP पहुंच योग्यता (atom के माध्यम से)
    • कमजोरी डेटा स्रोत
    • Linux वितरण
  • त्वरित आरंभ
    • स्थानीय रूप से परियोजनाओं को स्कैन करना (Python संस्करण)
    • स्टैंडअलोन बाइनरीज़ (Python या Node.js की आवश्यकता नहीं)
    • स्थानीय रूप से कंटेनरों को स्कैन करना (Python संस्करण)
    • स्थानीय रूप से परियोजनाओं को स्कैन करना (Docker कंटेनर)
    • सर्वर मोड
  • स्थानीय विकास
  • दस्तावेज़ीकरण (depscan.readthedocs.io)
  • लाइसेंस

विशेषताएं

  • अधिकांश एप्लिकेशन कोड (स्थानीय रिपॉजिटरी, Linux कंटेनर इमेज, Kubernetes मेनिफेस्ट और OS) को स्कैन करके प्राथमिकता के साथ ज्ञात CVE की पहचान करें
  • कई भाषाओं के लिए उन्नत पहुंच योग्यता विश्लेषण करें (नीचे पहुंच योग्यता मैट्रिक्स देखें)
  • पैकेज कमजोरी स्कैनिंग स्थानीय रूप से की जाती है और काफी तेज होती है। कोई सर्वर उपयोग नहीं किया जाता है
  • कमजोरी प्रकटीकरण रिपोर्ट (VDR) जानकारी के साथ सॉफ्टवेयर सामग्री बिल (SBOM) उत्पन्न करें
  • एक सामान्य सुरक्षा सलाहकार फ्रेमवर्क (CSAF) 2.0/2.1 VEX दस्तावेज़ उत्पन्न करें (CSAF Readme देखें)
  • निर्भरता भ्रम हमलों और रखरखाव जोखिमों के लिए गहन पैकेज जोखिम ऑडिट करें (जोखिम ऑडिट दस्तावेज़ देखें)

सटीक पहुंच योग्य डेटा-प्रवाह

पूर्ण संदर्भ के आधार पर आपके एप्लिकेशन में पहुंच योग्य और गैर-पहुंच योग्य दोनों पथों की पहचान करने के लिए विस्तृत डेटा प्रवाह।
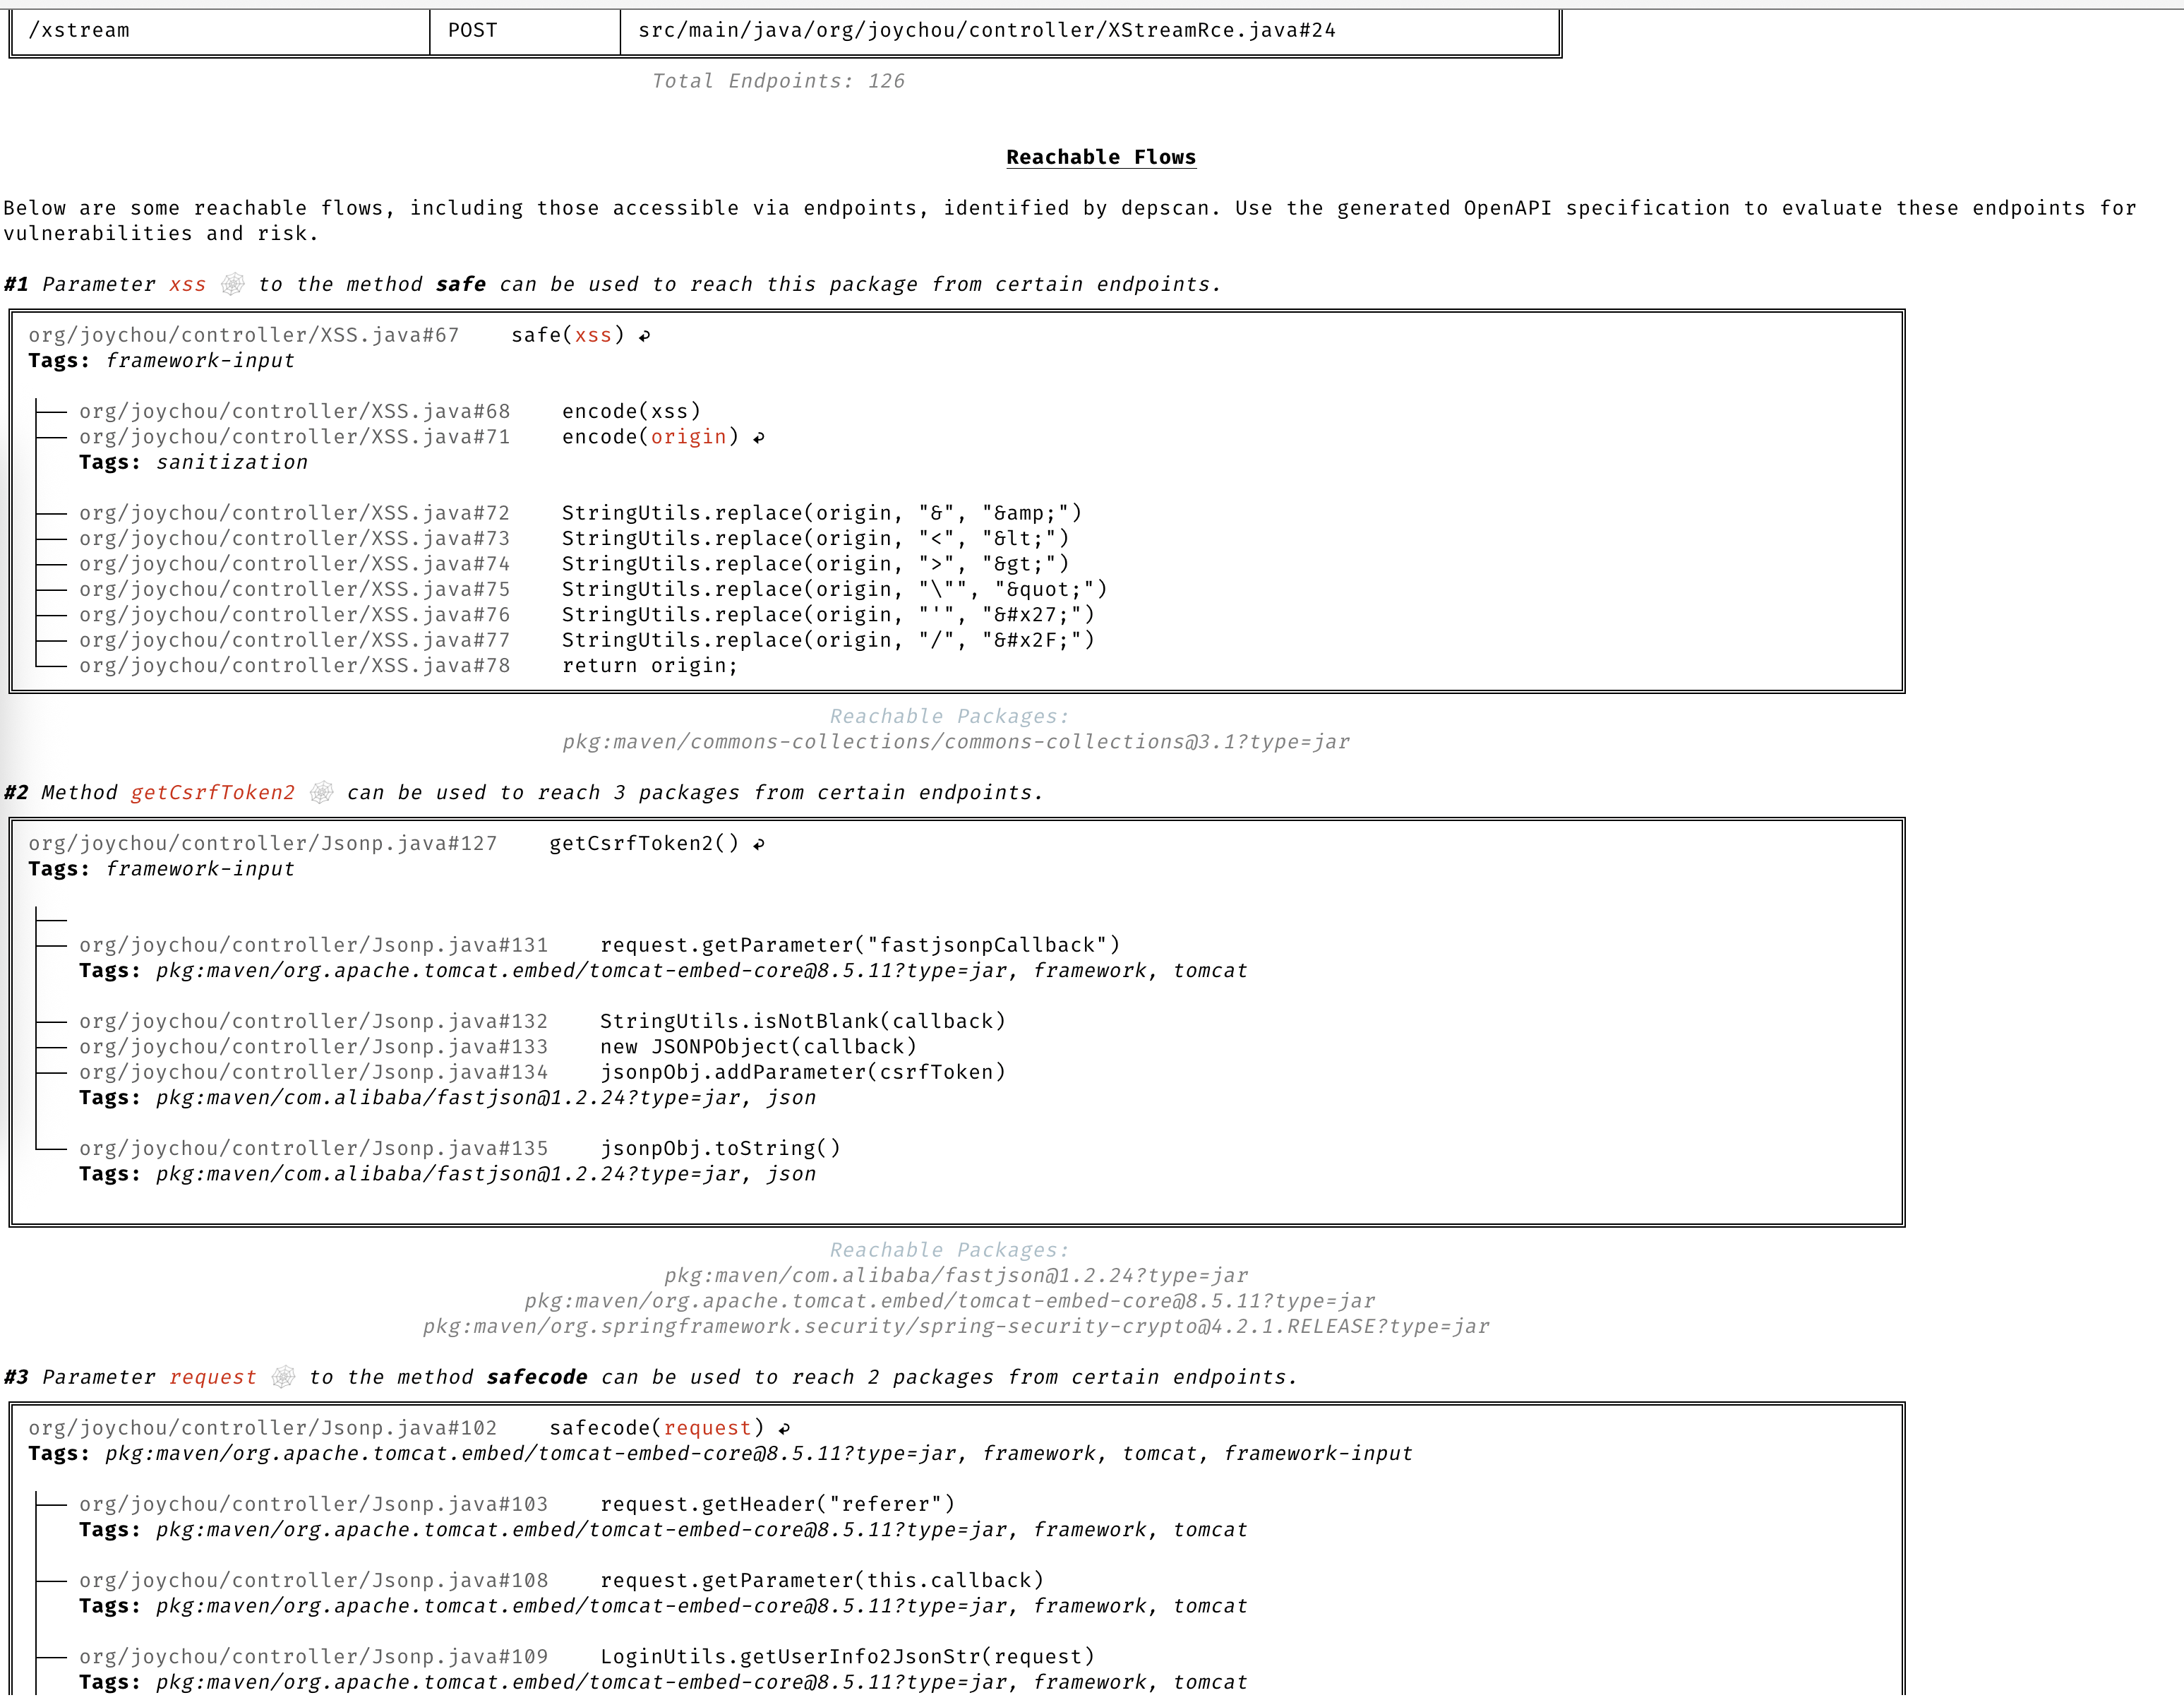
Reachable Flows

पहुंच योग्यता मैट्रिक्स

dep-scan चार स्लाइसर के माध्यम से सात भाषा पारिस्थितिकी प्रणालियों के लिए पहुंच योग्यता की गणना करता है। एक कमजोर पैकेज जिसका कोड वास्तव में निष्पादित पथ पर है, उसे पहुंच योग्य (Reachable) चिह्नित किया जाता है, जबकि एक पैकेज जो केवल BOM में घोषित है लेकिन कभी कॉल नहीं किया गया, वह नहीं है। प्रत्येक स्लाइसर उसी साझा, purl-कीड पहुंच योग्यता इंजन को फीड करता है, इसलिए व्यवहार सभी भाषाओं में एकसमान होता है। पहुंच योग्यता डिफ़ॉल्ट रूप से चालू है (--reachability-analyzer FrameworkReachability); SemanticReachability अतिरिक्त रूप से पहुंची गई सेवाओं, एंडपॉइंट्स और पोस्ट-बिल्ड (बाइनरी/कंटेनर) पहुंच योग्यता को विशेषता देता है।

भाषा / पारिस्थितिकी तंत्रपहुंच योग्यता इंजनडिफ़ॉल्ट विश्लेषक
Java / JVM (Groovy, Kotlin, Scala)atomFrameworkReachability
JavaScript / TypeScriptatomFrameworkReachability
PythonatomFrameworkReachability
PHPatomFrameworkReachability
RustrusiFrameworkReachability
GogolemFrameworkReachability
.NET (C#, VB, F#, R)dosaiFrameworkReachability

पहुंच योग्यता और प्राथमिकता के पीछे की अवधारणाओं के लिए, पहुंच योग्यता मॉडल और प्राथमिकता अध्याय पढ़ें। प्रति-भाषा कार्य उदाहरणों के लिए, भाषा मार्गदर्शिकाएँ देखें। अनुपालन कहानी (VDR और CSAF VEX) के लिए, VDR मार्गदर्शिका और CSAF VEX मार्गदर्शिका देखें।

पहुंच योग्यता --profile research के अंतर्गत डिफ़ॉल्ट रूप से चालू है, जो dep-scan पहुंच योग्यता चालू होने पर उपयोग करता है। नीचे दिए गए कमांड शुरू करने के लिए पर्याप्त हैं; प्रति-भाषा मार्गदर्शिकाएँ बाइनरी समाधान, बैकएंड और नेटवर्क सुरक्षा, पुनर्स्थापना आवश्यकताओं और इन-रेपो फिक्स्चर पर कार्य उदाहरणों को कवर करती हैं।

टूल डाउनलोड करें