 ostorlab/oxo
मॉड्यूलर सुरक्षा स्कैनिंग ऑर्केस्ट्रेटर जो नेटवर्क, वेब ऐप्स, मोबाइल ऐप्स और API में कमजोरी का पता लगाने, टोह लेने और फिंगरप्रिंटिंग के लिए विशेष एजेंटों को जोड़ता है।



OXO एक सुरक्षा स्कैनिंग फ्रेमवर्क है जो मॉड्यूलरिटी, स्केलेबिलिटी और सरलता के लिए बनाया गया है। यह ओपन सोर्स है और Ostorlab द्वारा अनुरक्षित है।
OXO इंजन विशेष उपकरणों को एक साथ मिलाकर काम करता है ताकि कमजोरियों को खोजा जा सके और recon, enumeration, और fingerprinting जैसी कार्रवाइयाँ की जा सकें।
स्थानीय रूप से स्कैन चलाने के लिए Docker आवश्यक है। Docker स्थापित करने के लिए, कृपया इन निर्देशों का पालन करें।
OXO PyPI पर एक Python पैकेज के रूप में उपलब्ध है। इसे स्थापित करने के लिए, यदि आपके पास पहले से pip स्थापित है तो बस निम्नलिखित कमांड चलाएँ।
pip install -U ostorlab
OXO एक स्टोर के साथ आता है जिसमें दर्जनों एजेंट हैं, जिनमें Nmap, Nuclei, या Tsunami जैसे नेटवर्क स्कैनिंग एजेंट, ZAP जैसे वेब स्कैनर, WhatWeb और Wappalyzer जैसे वेब फिंगरप्रिंटिंग टूल, Subfinder और Dnsx जैसे DNS ब्रूट-फोर्सिंग टूल, VirusTotal जैसे मैलवेयर फ़ाइल स्कैनिंग, और बहुत कुछ शामिल हैं।
इन सभी टूल्स को संयोजित रूप से चलाने के लिए, बस निम्नलिखित कमांड चलाएँ:
OXO CLI को
oxoयाostorlabकमांड्स का उपयोग करके एक्सेस किया जा सकता है।
oxo scan run --install --agent agent/ostorlab/nmap --agent agent/ostorlab/tsunami --agent agent/ostorlab/nuclei ip 8.8.8.8
यह कमांड निम्नलिखित स्कैनिंग एजेंटों को डाउनलोड और इंस्टॉल करेगा:
यह लक्ष्य IP पते 8.8.8.8 को स्कैन करेगा।
एजेंट मानक Docker इमेज के रूप में उपलब्ध कराए जाते हैं।
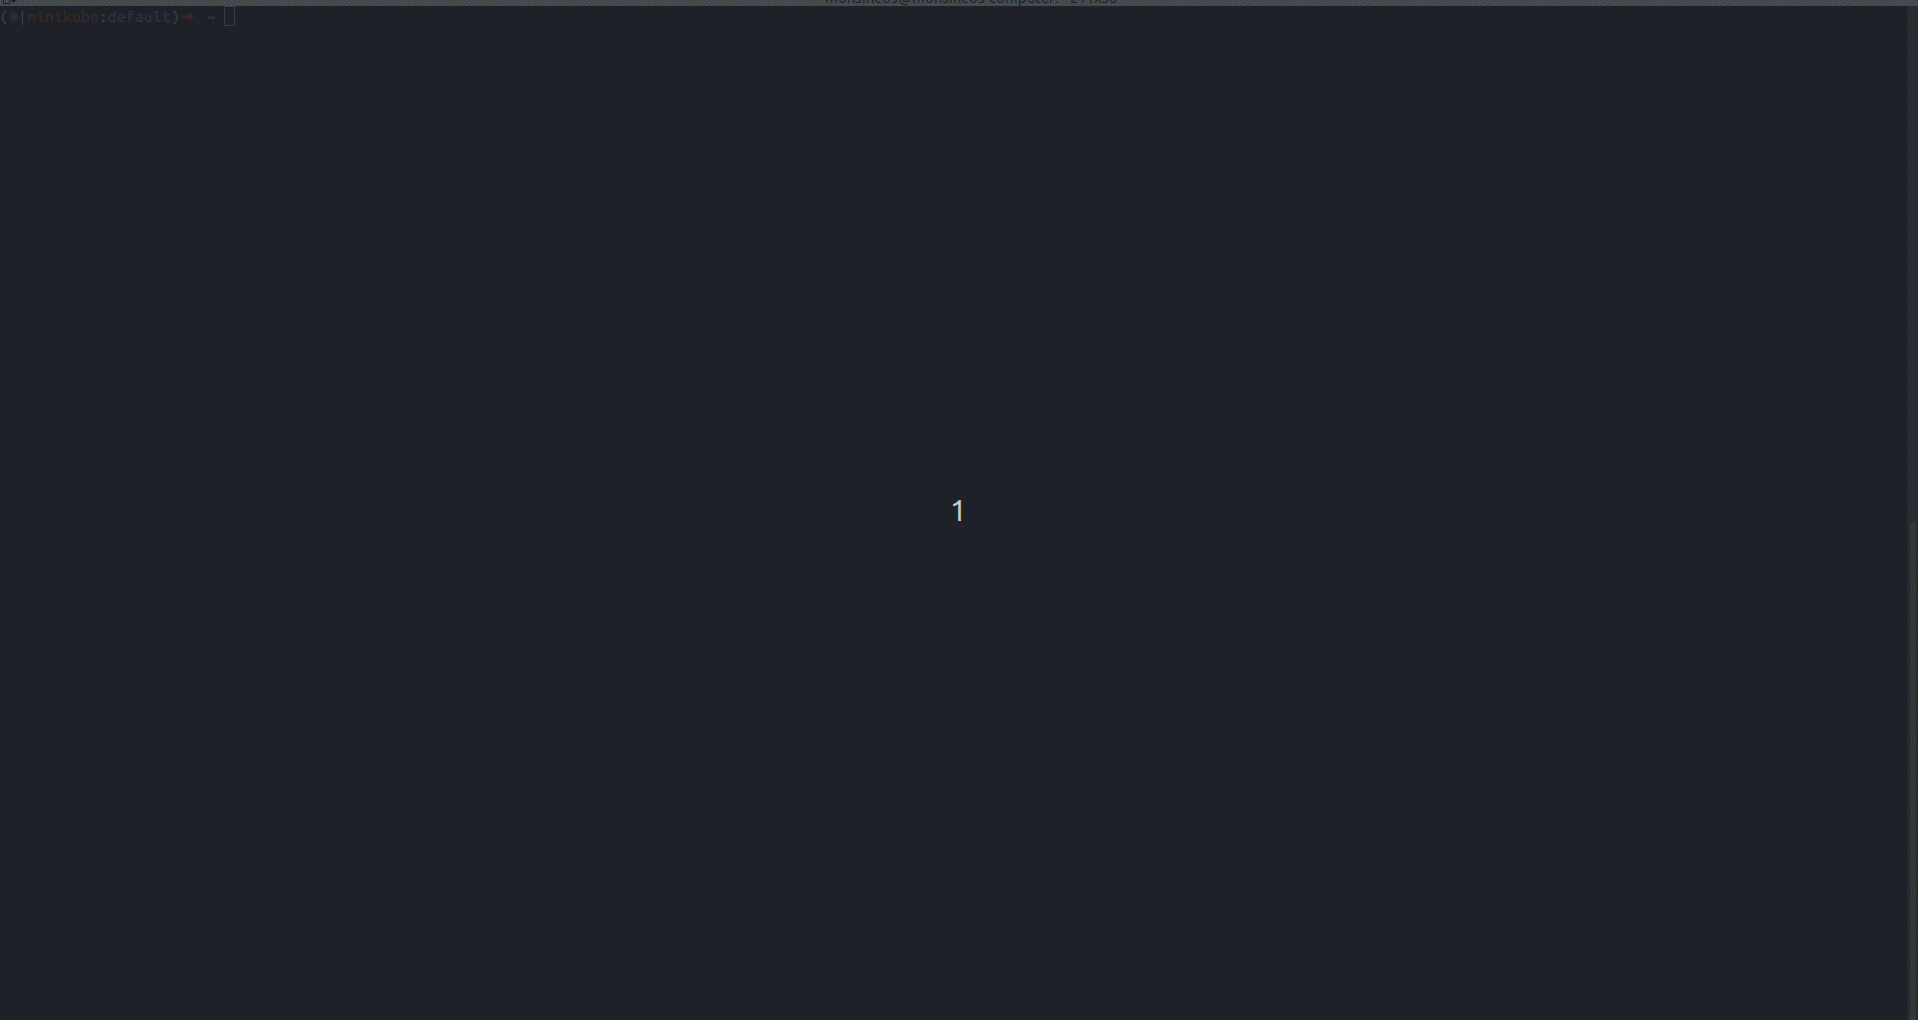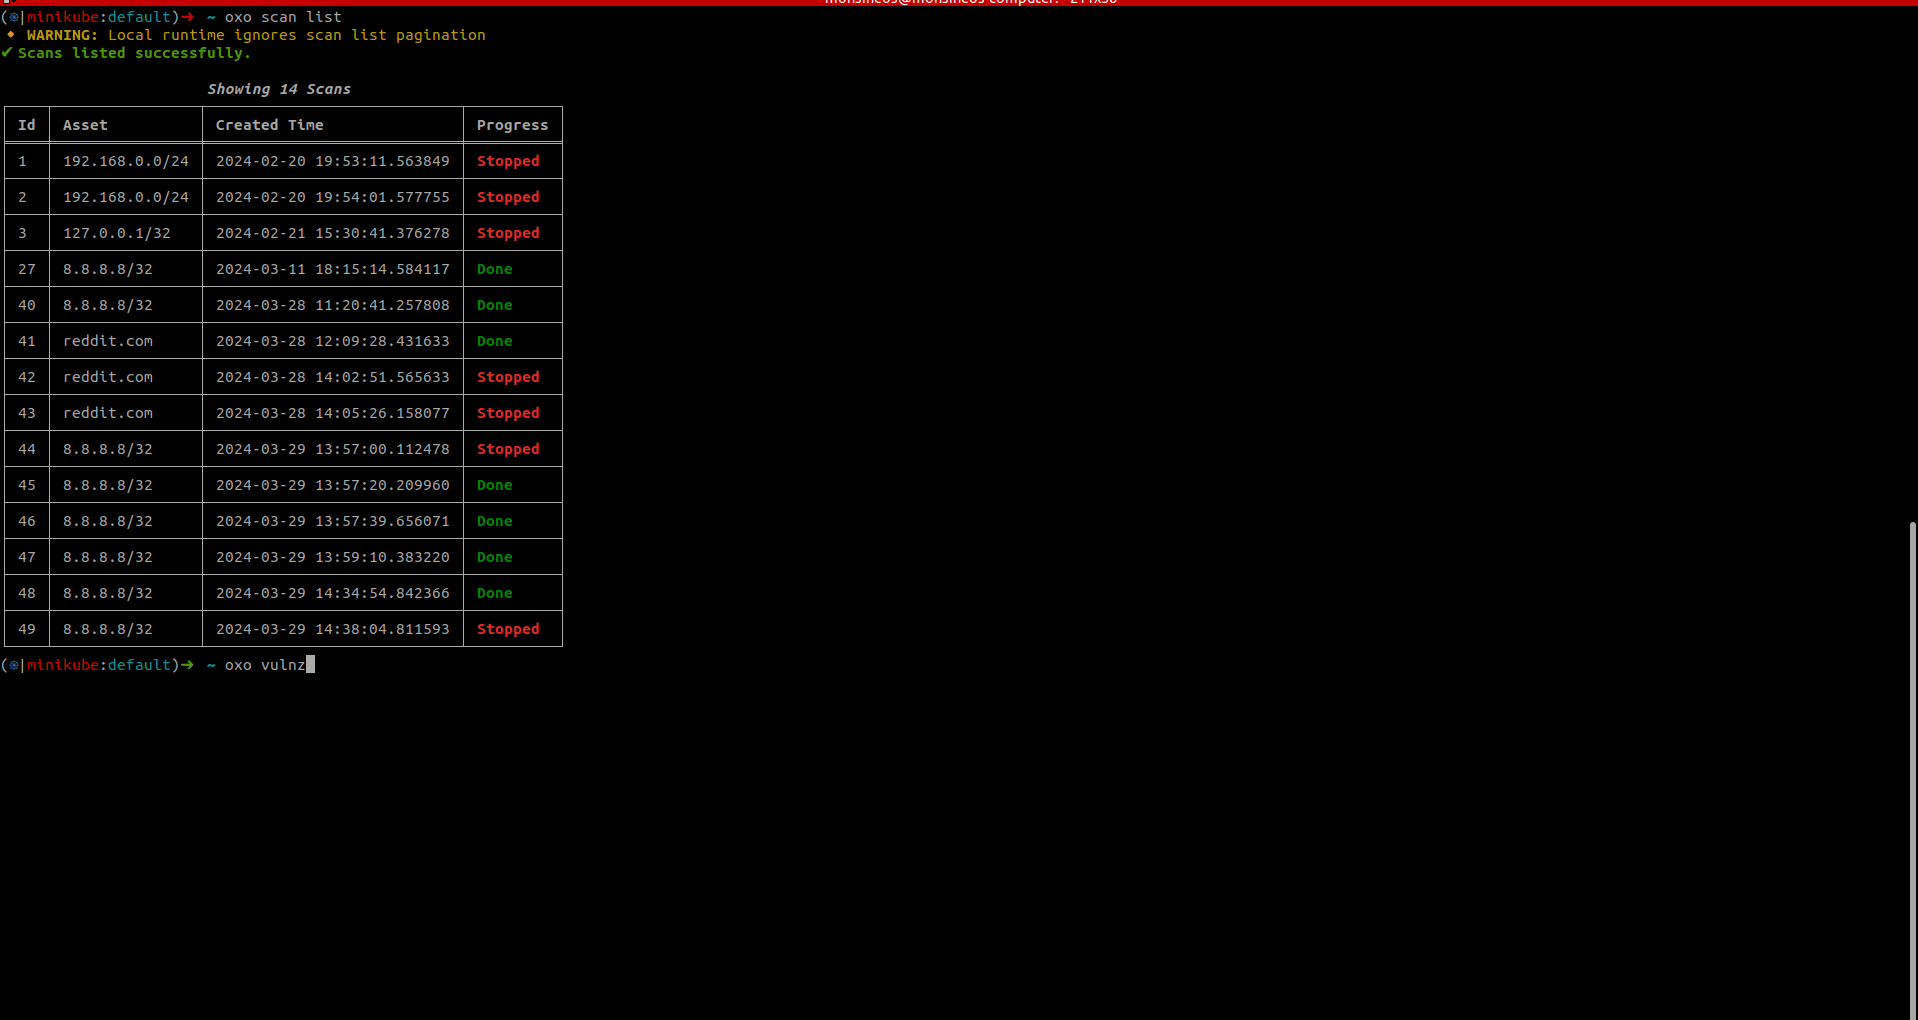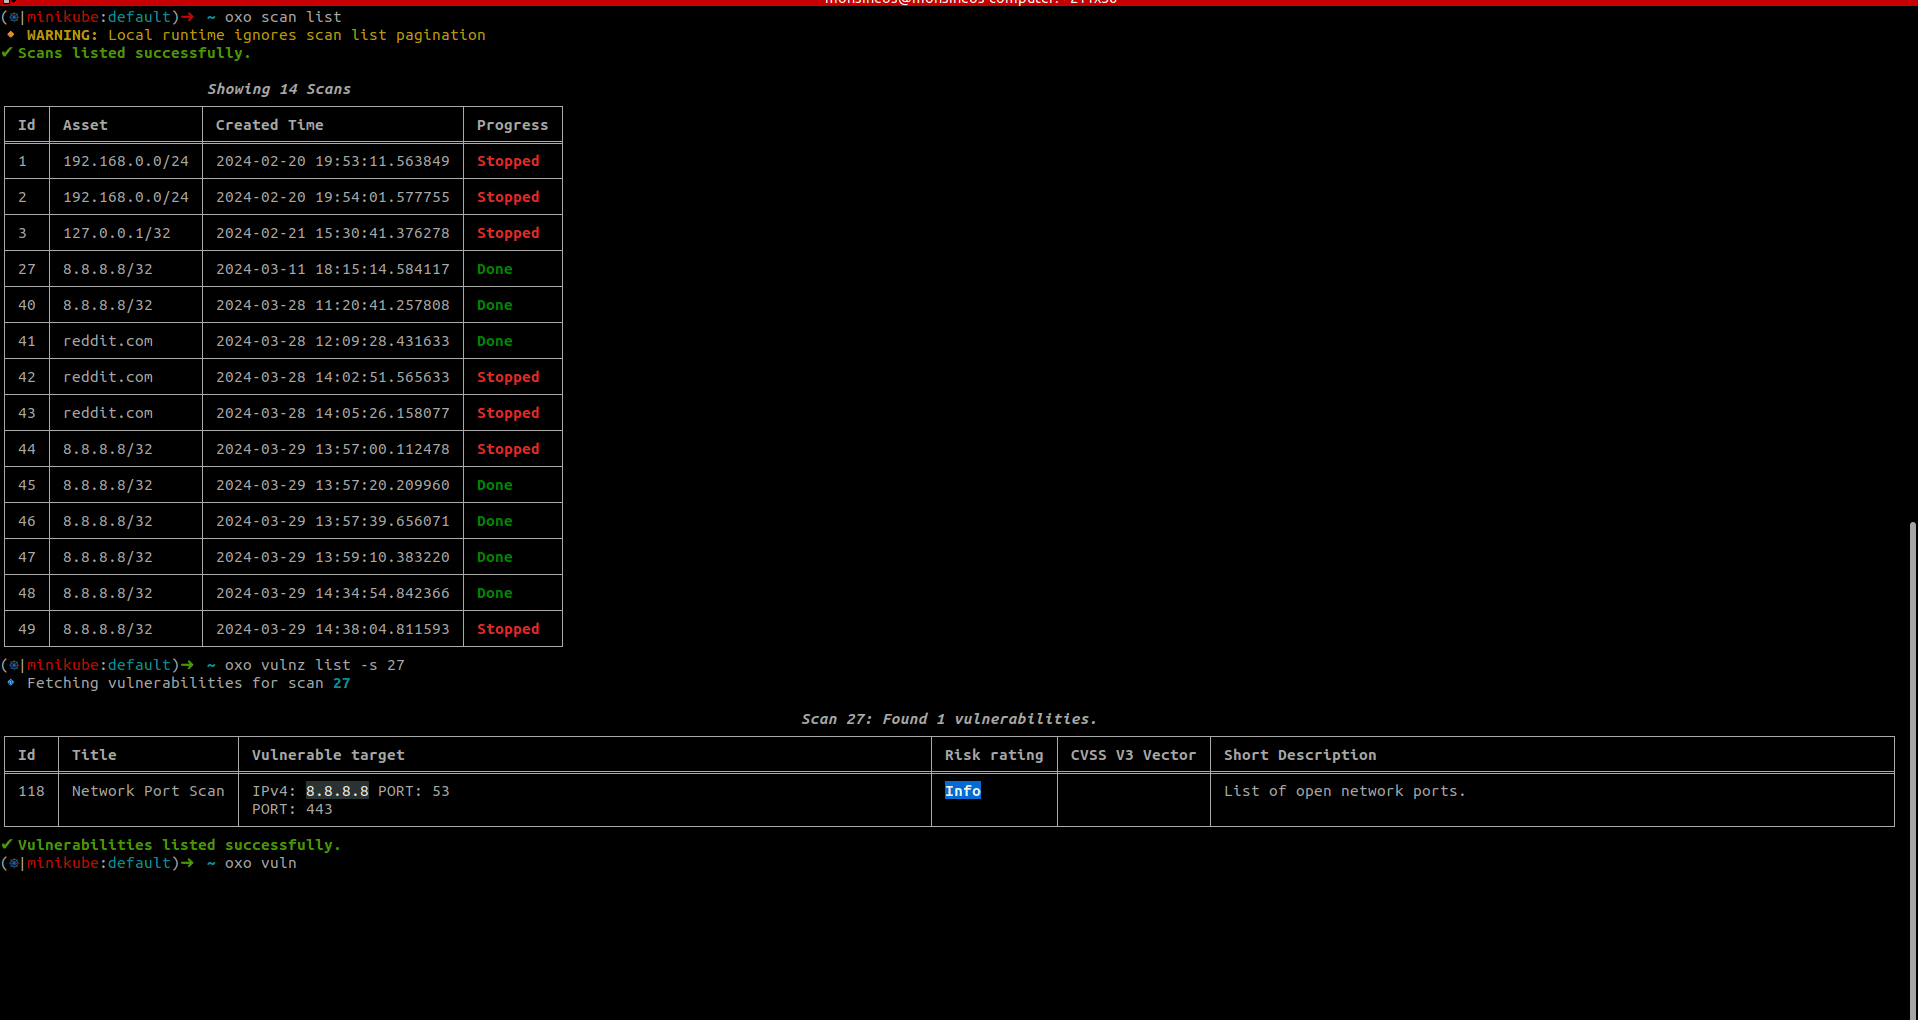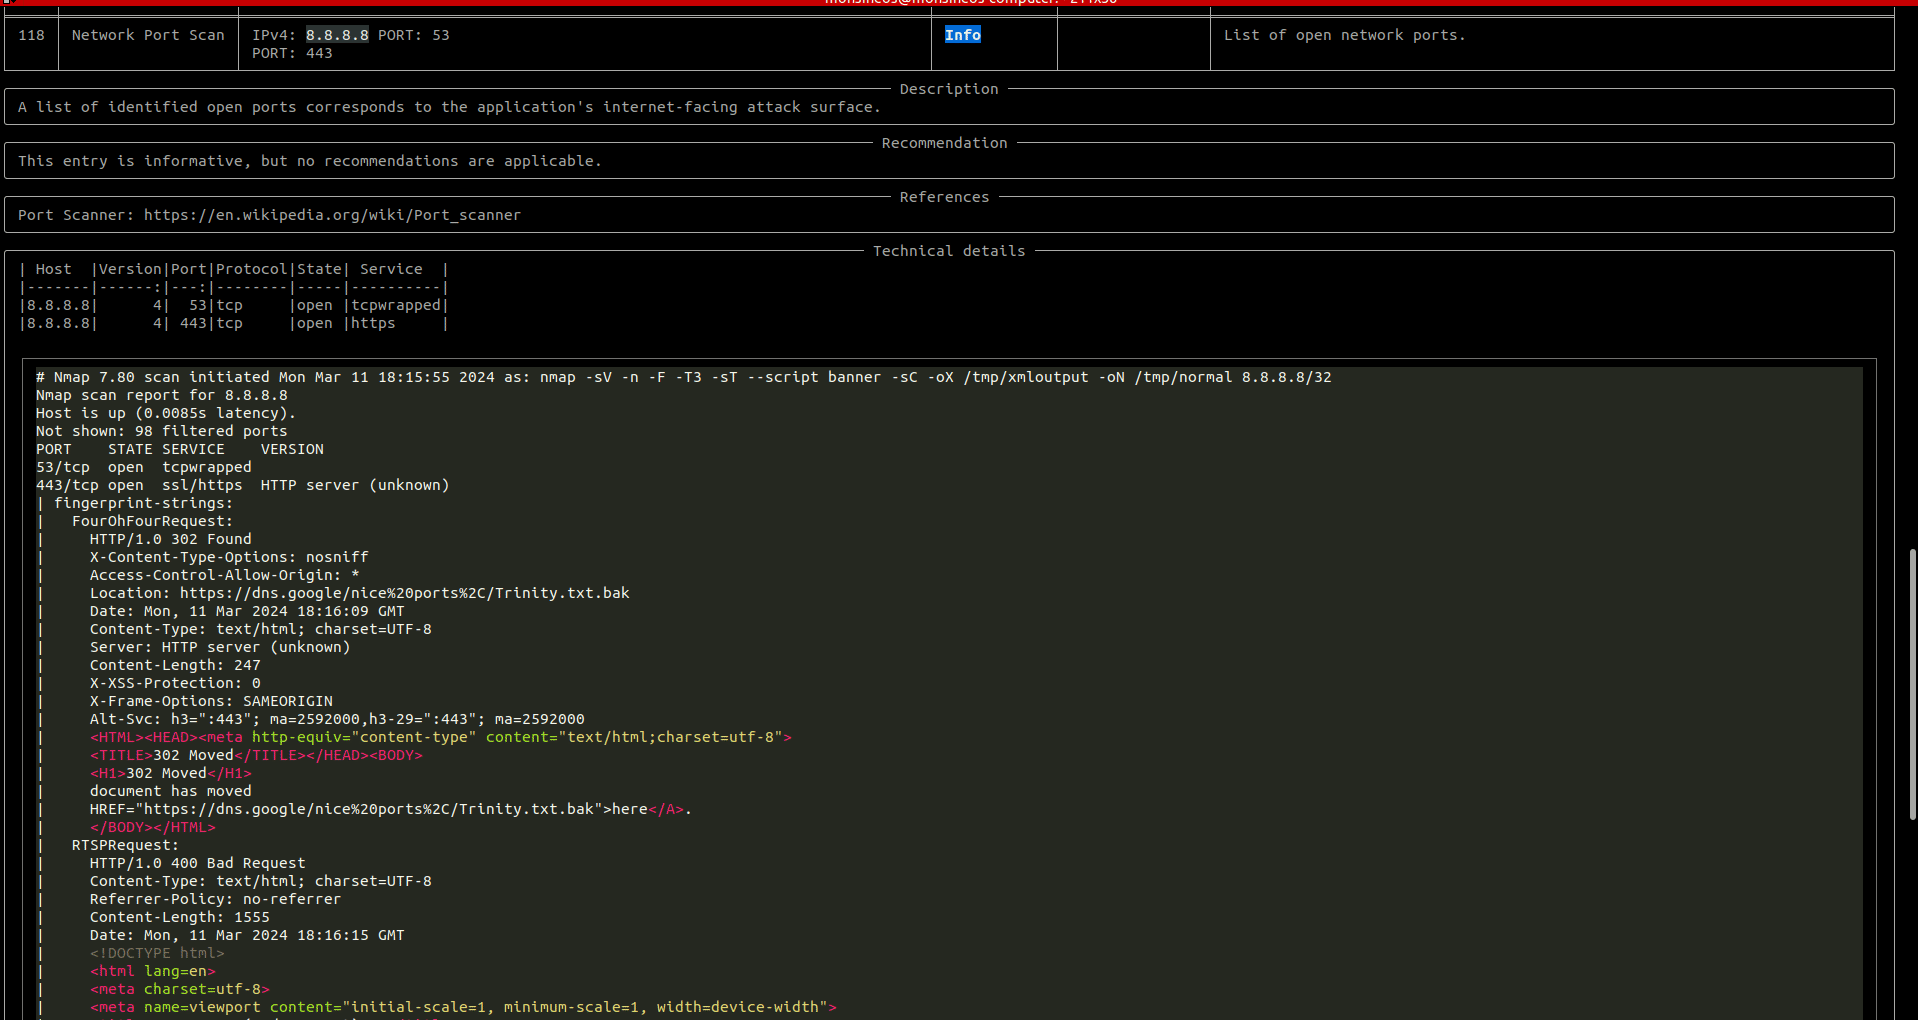
स्कैन स्थिति की जाँच करने के लिए, चलाएँ:
oxo scan list
स्कैन पूरा होने के बाद, स्कैन परिणामों तक पहुँचने के लिए, चलाएँ:
oxo vulnz list --scan-id <scan-id>
oxo vulnz describe --vuln-id <vuln-id>
चल रहे स्कैन को रोकने के लिए, चलाएँ:
oxo scan stop --scan-id <scan-id>
कंटेनर में oxo चलाने के लिए, आप सार्वजनिक रूप से उपलब्ध इमेज का उपयोग कर सकते हैं और निम्नलिखित कमांड चला सकते हैं:
docker run -v /var/run/docker.sock:/var/run/docker.sock ostorlab/oxo:latest scan run --install --agent agent/ostorlab/nmap ip 8.8.8.8
नोट्स:
scan run, ऐसा इसलिए है क्योंकि ostorlab/oxo इमेज में oxo को entrypoint के रूप में सेट किया गया है।OXO को ऑन-प्रेम स्कैनर के रूप में चलाते समय, स्कैनर लॉग्स को डिस्क पर लिखने के लिए --persist-logs का उपयोग करें:
oxo scanner --scanner-id <scanner-uuid> --persist-logs
डिफ़ॉल्ट रूप से, लॉग्स ~/.ostorlab/scanner.log में लिखे जाते हैं। दूसरी फ़ाइल चुनने के लिए:
oxo scanner --scanner-id <scanner-uuid> --persist-logs --log-file /var/log/ostorlab/scanner.log
संग्रहीत लॉग वर्बोसिटी बदलने के लिए:
oxo scanner --scanner-id <scanner-uuid> --persist-logs --log-level DEBUG
OXO कई एसेट प्रकारों को स्कैन करने का समर्थन करता है, जिससे विभिन्न प्लेटफ़ॉर्म और प्रोटोकॉल पर व्यापक सुरक्षा कवरेज संभव होती है।
| श्रेणी | एसेट | विवरण |
|---|---|---|
| नेटवर्क | ip | IP पता या IP रेंज (v4 और v6)। |
domain-name | डोमेन नाम। | |
| वेब | link | वेब लिंक, जिसमें URL, मेथड, हेडर्स, और रिक्वेस्ट बॉडी स्वीकार की जाती है। |
api-schema | API स्कीमा (OpenAPI, GraphQL, आदि)। | |
| मोबाइल | android-apk / android-aab | Android पैकेज फ़ाइलें (.APK, .AAB)। |
android-store | Google Play Store में Android ऐप। | |
ios-ipa | iOS पैकेज फ़ाइल (.IPA)। | |
ios-store | Apple App Store में iOS ऐप। | |
ios-testflight | TestFlight में iOS ऐप। | |
harmonyos-apk / harmonyos-hap | HarmonyOS पैकेज फ़ाइलें। | |
| अन्य | file | सामान्य फ़ाइल। |
phone-number | फ़ोन नंबर। | |
agent | एक एजेंट की मेटा-स्कैनिंग। |
OXO सभी एजेंटों को एक सार्वजनिक स्टोर पर सूचीबद्ध करता है जहाँ आप खोज सकते हैं और अपने स्वयं के एजेंट भी प्रकाशित कर सकते हैं।
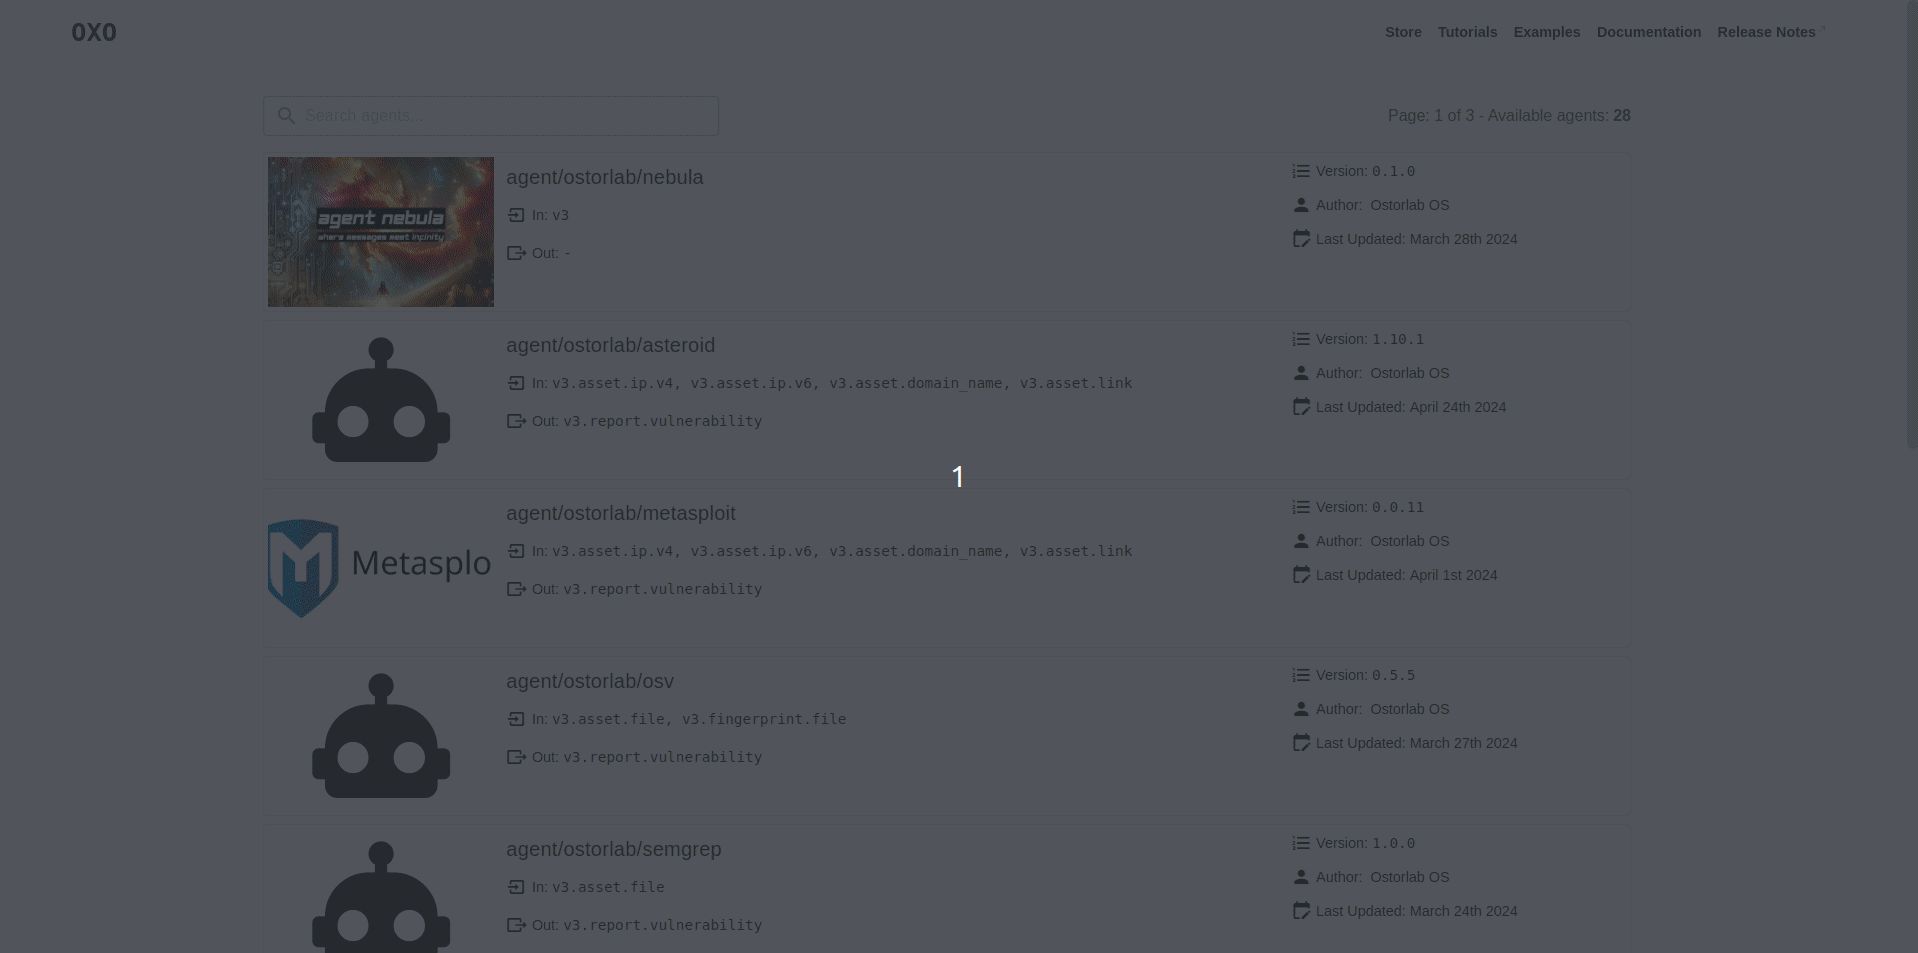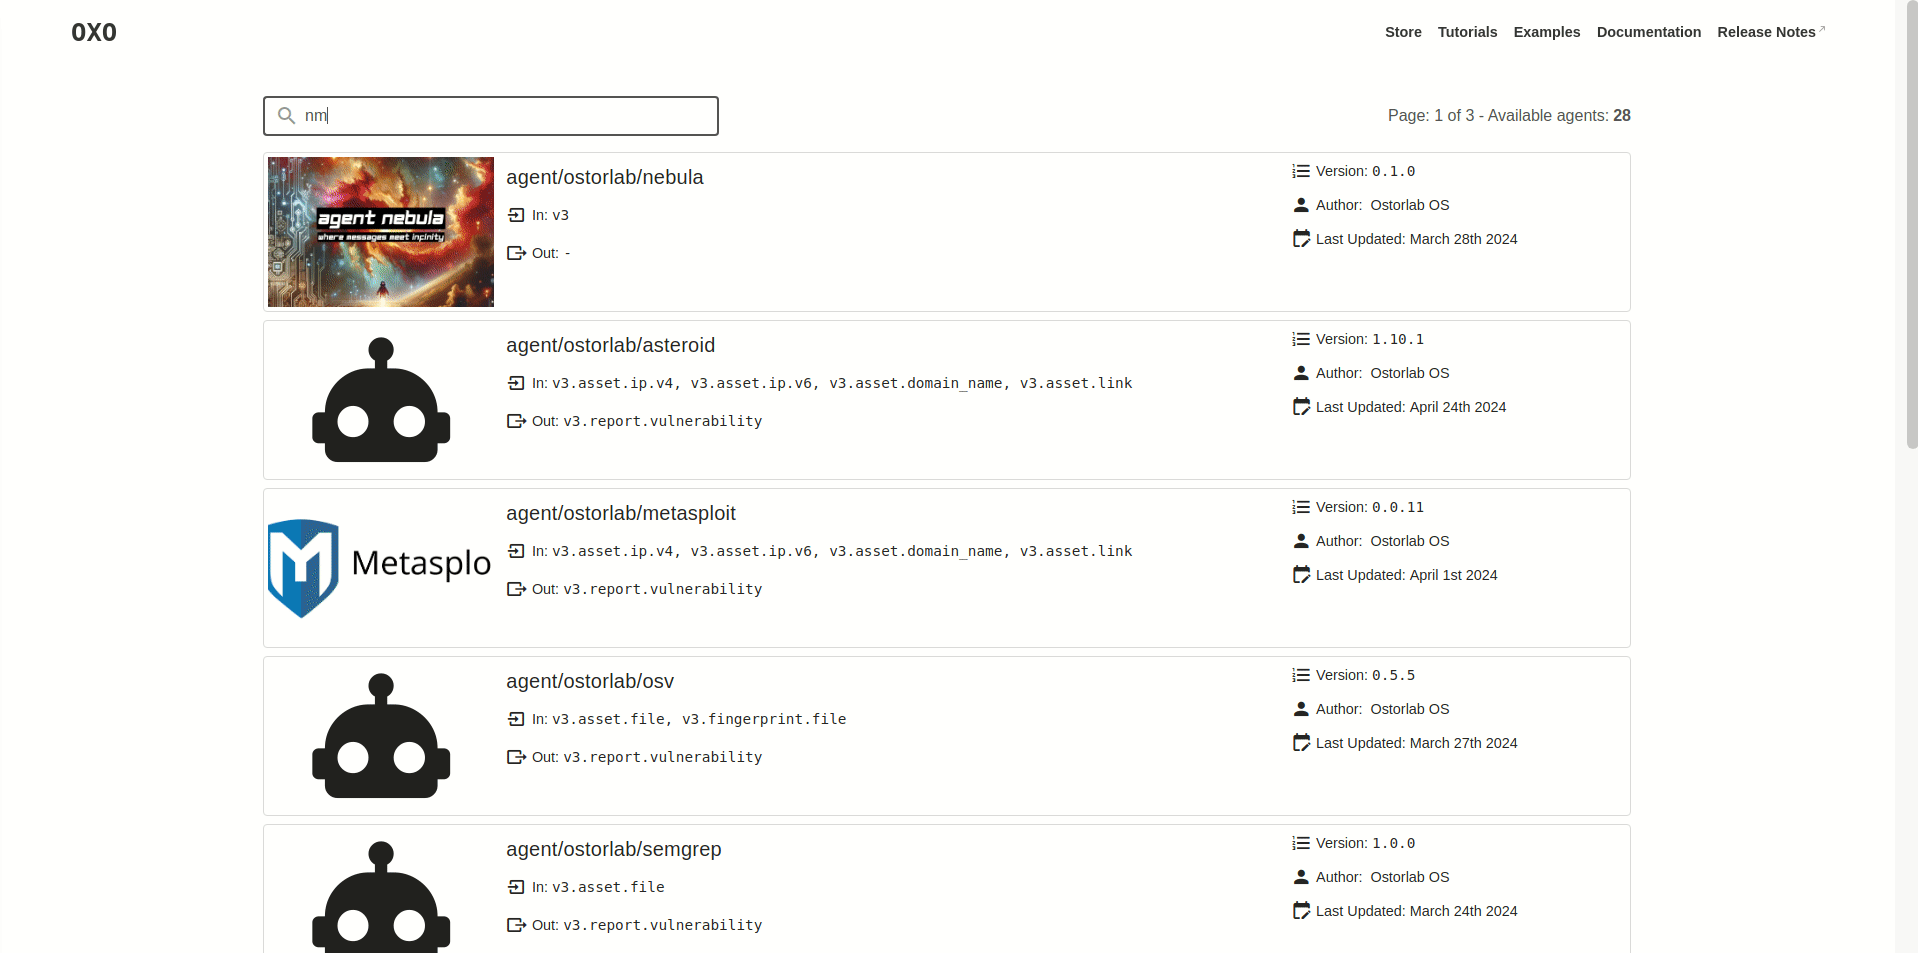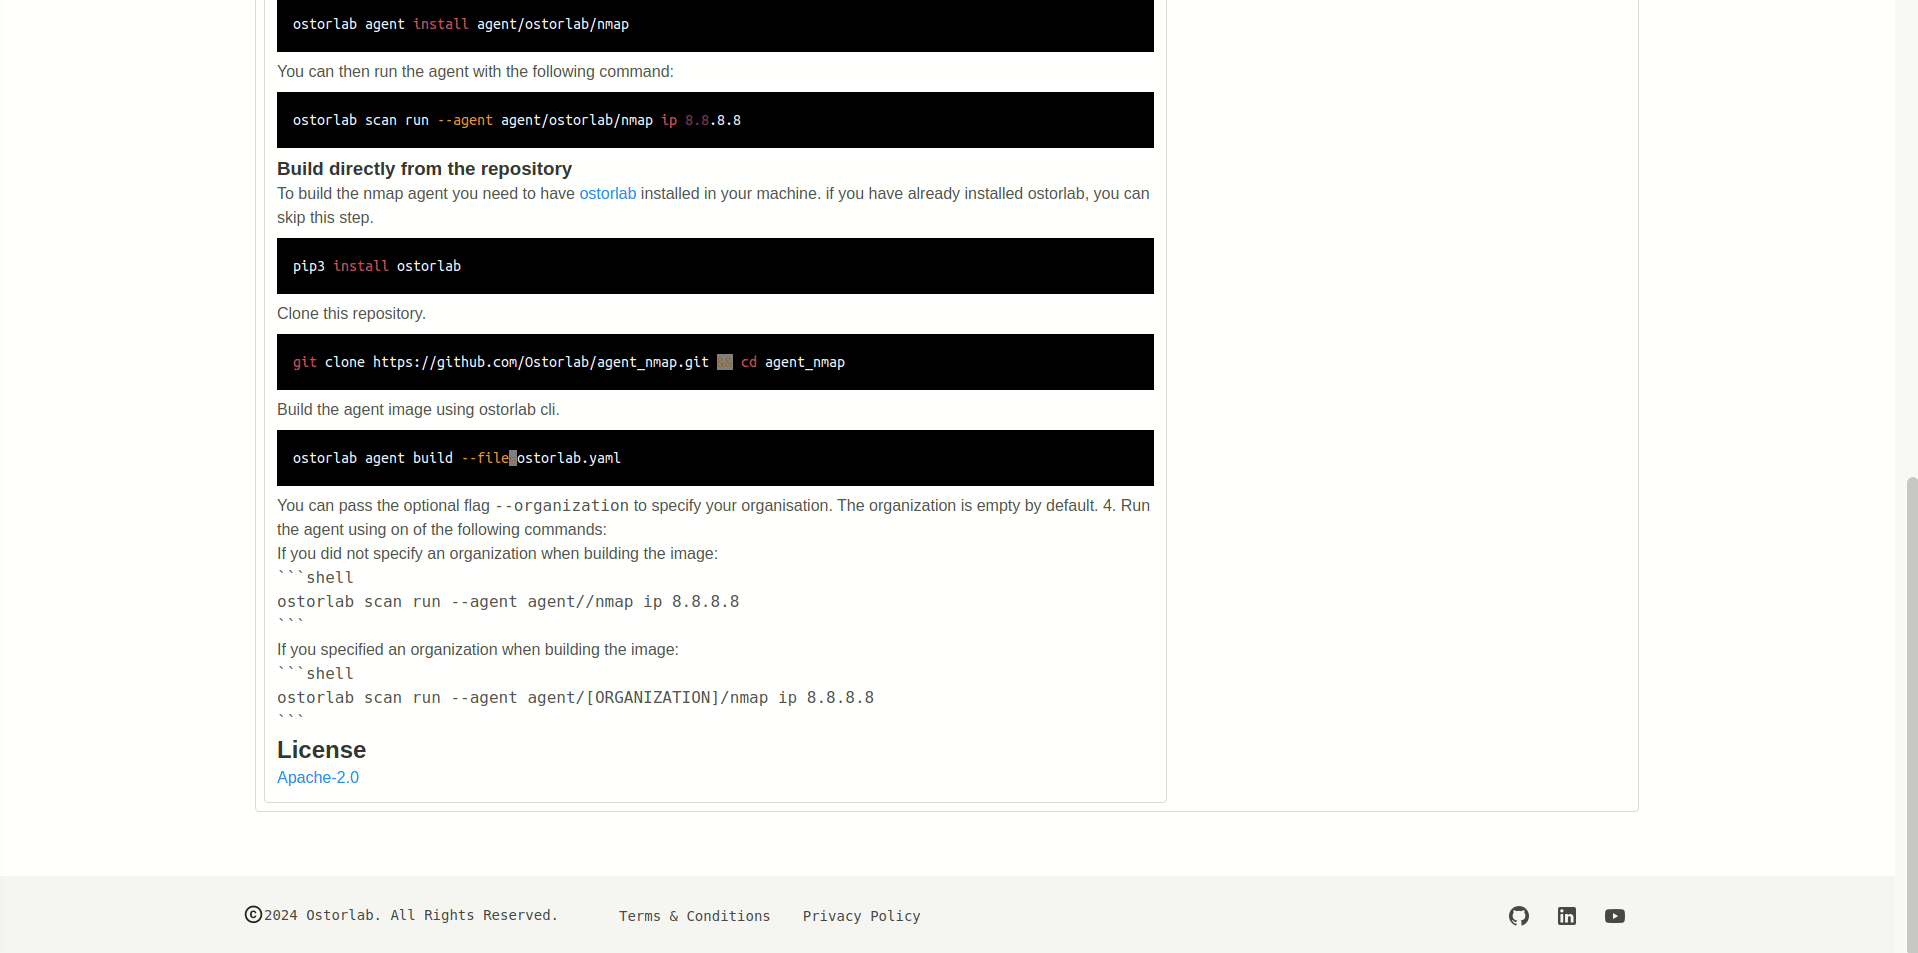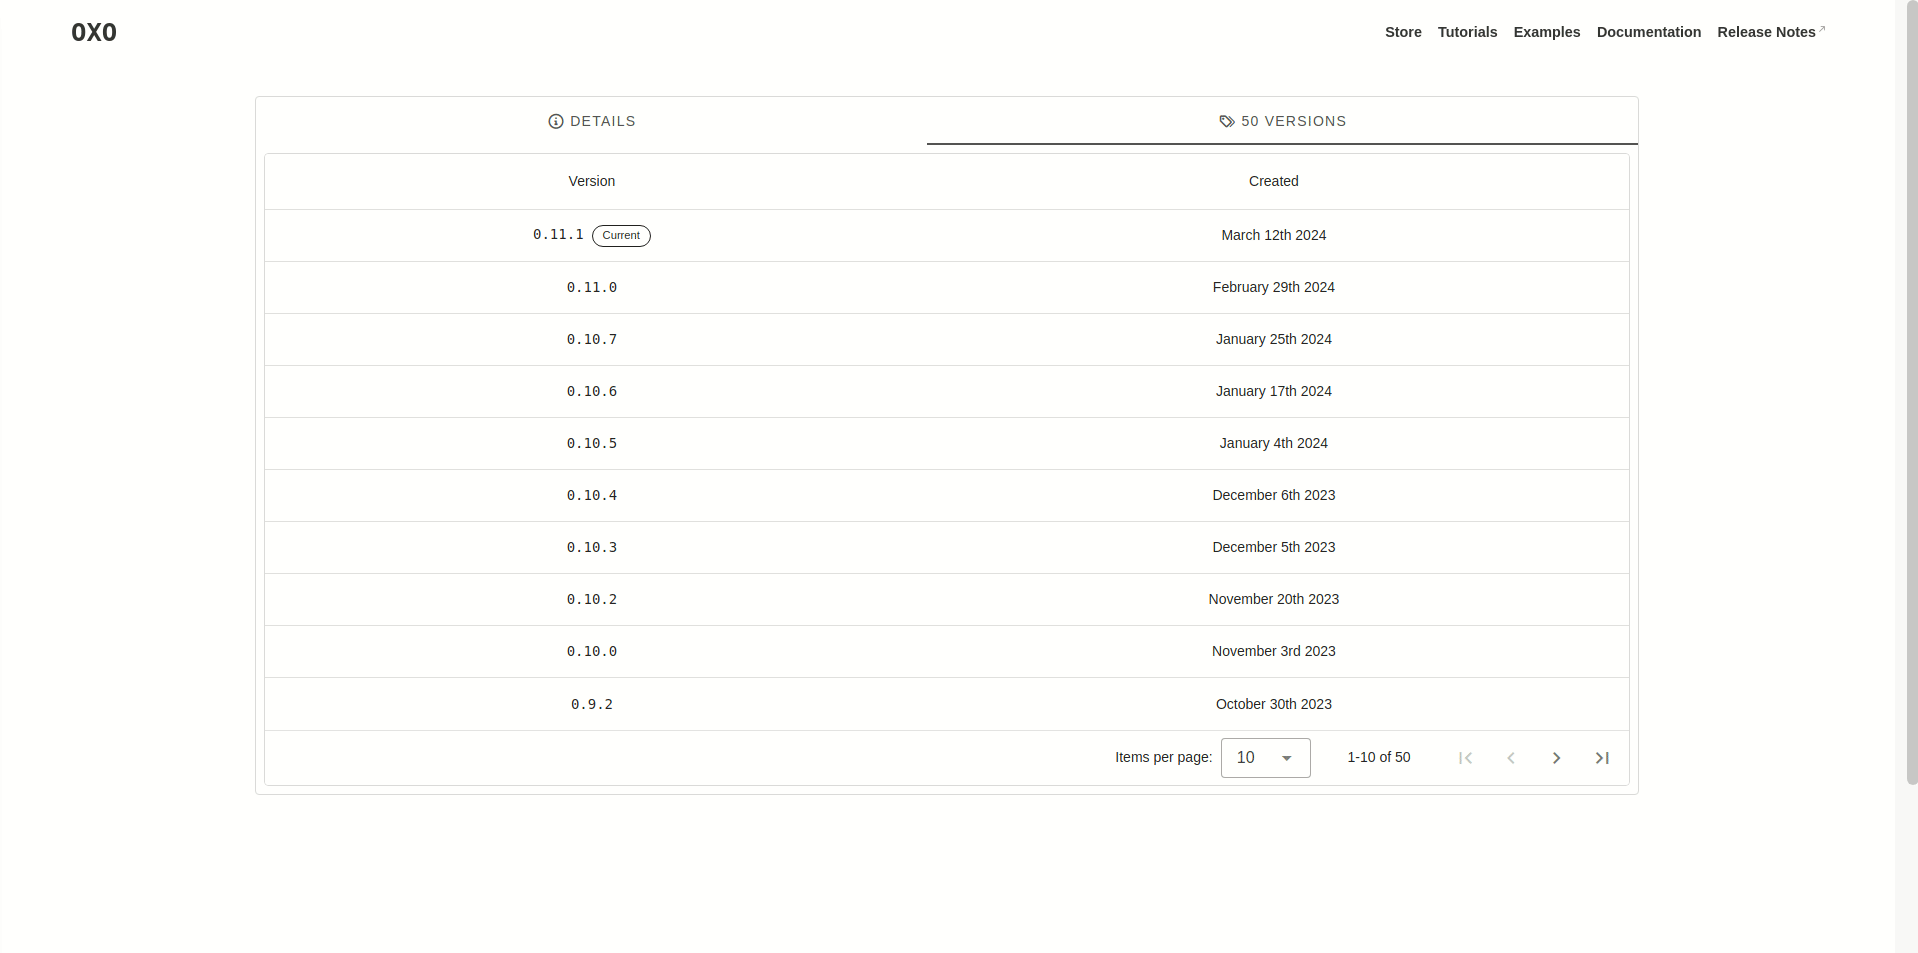
अपना पहला एजेंट लिखने के लिए, आप यहाँ एक पूर्ण ट्यूटोरियल देख सकते हैं यहाँ।
चरण मूल रूप से इस प्रकार हैं:
template_agent.py फ़ाइल बदलें।Dockerfile बदलें।ostorlab.yaml बदलें।एक बार जब आप अपना एजेंट लिख लेते हैं, तो आप इसे स्टोर पर प्रकाशित कर सकते हैं ताकि दूसरे इसे उपयोग और खोज सकें। स्टोर एजेंट बिल्डिंग को संभालेगा और आपके Git रेपो से नए रिलीज़ स्वचालित रूप से उठाएगा।
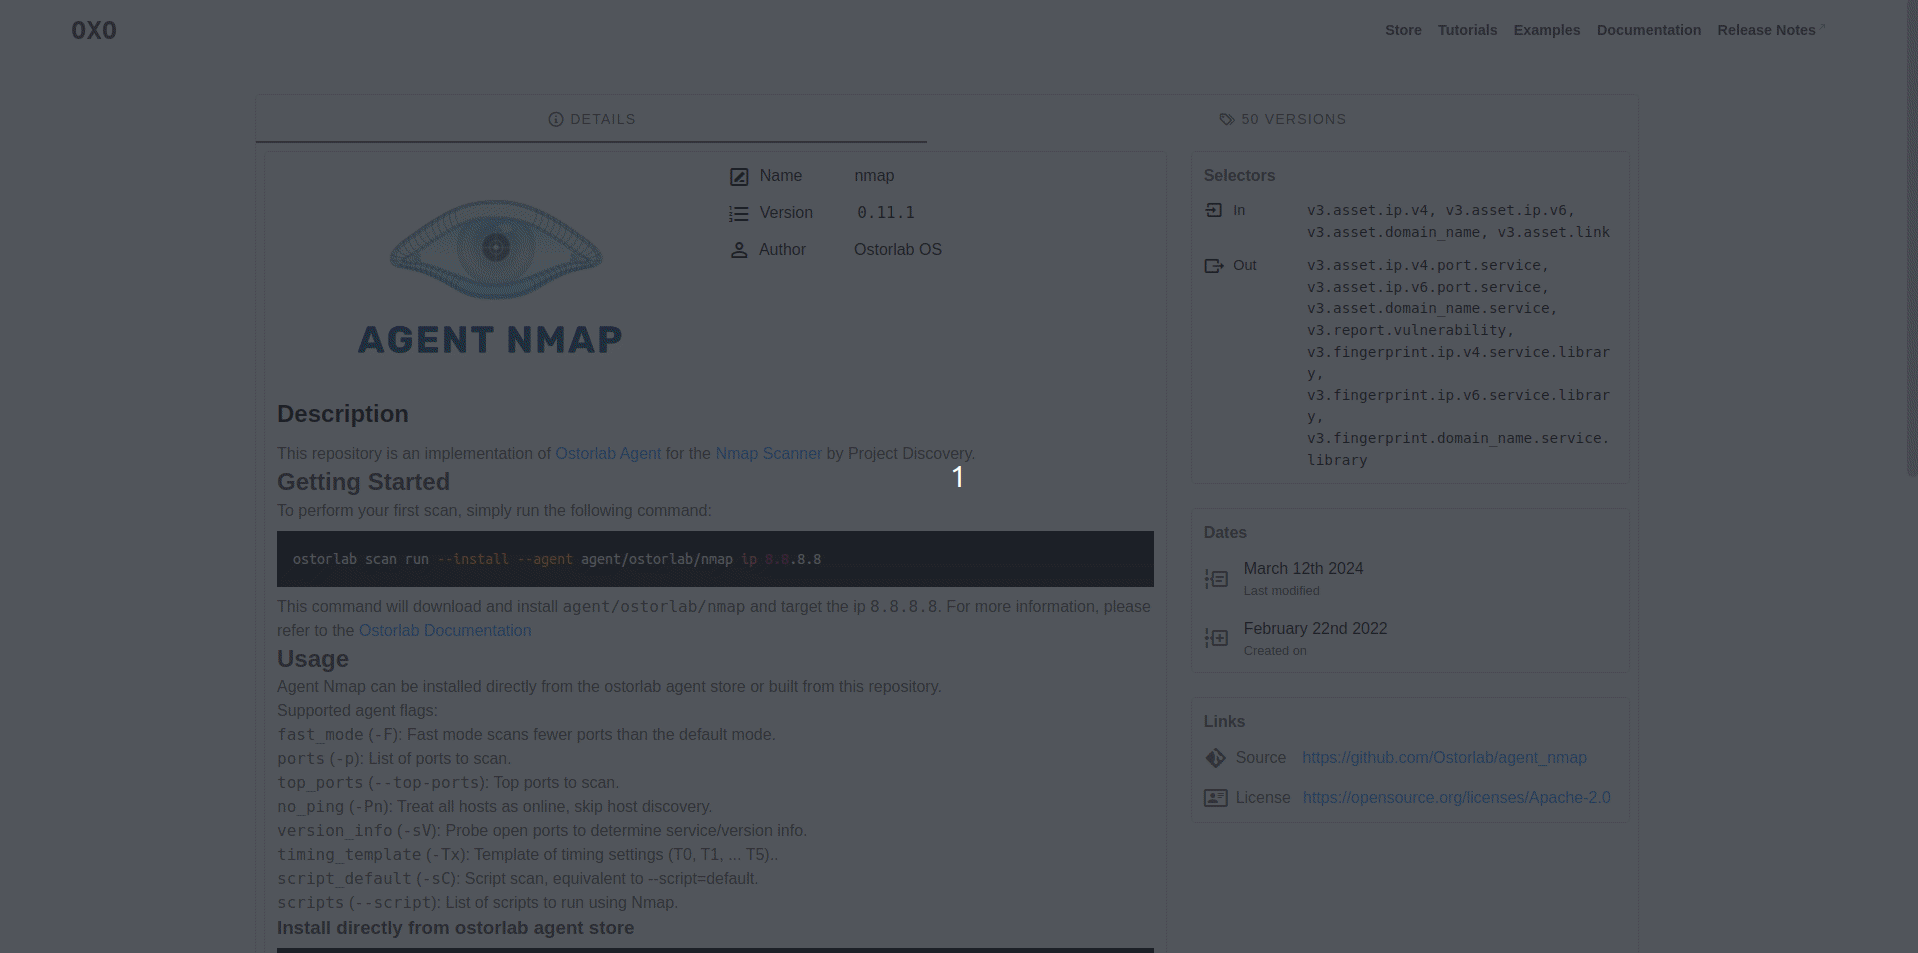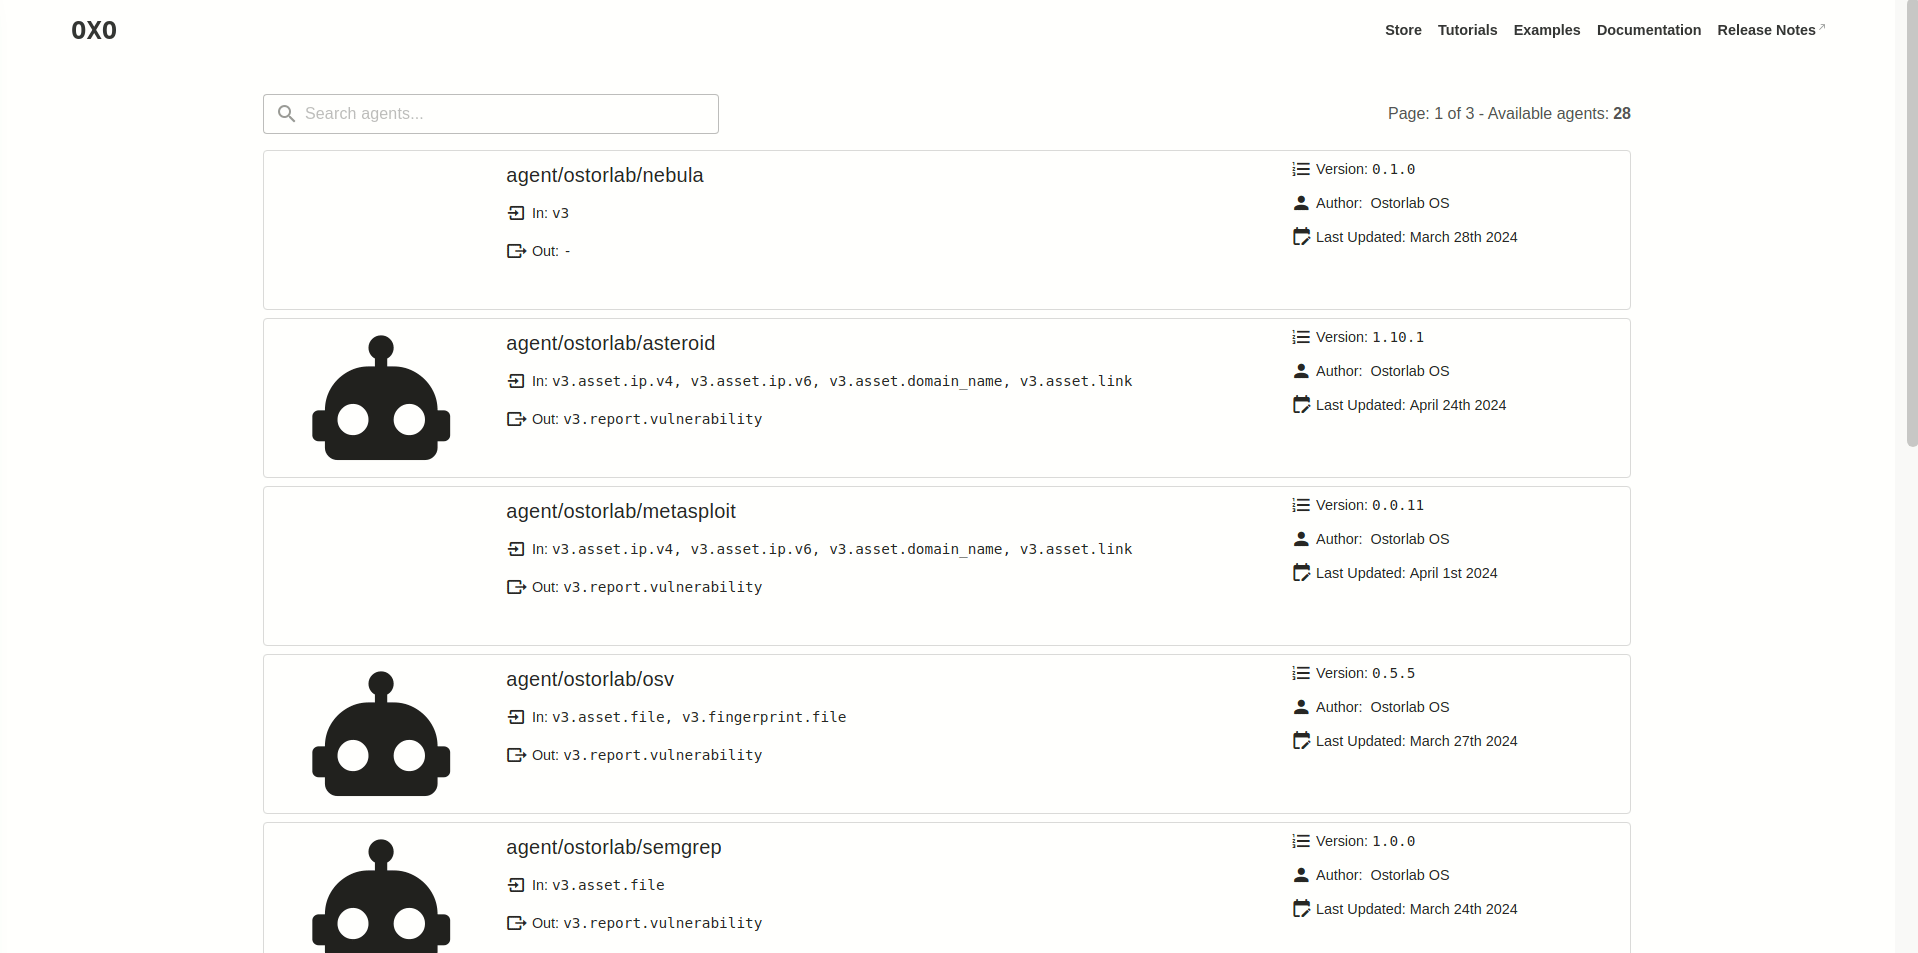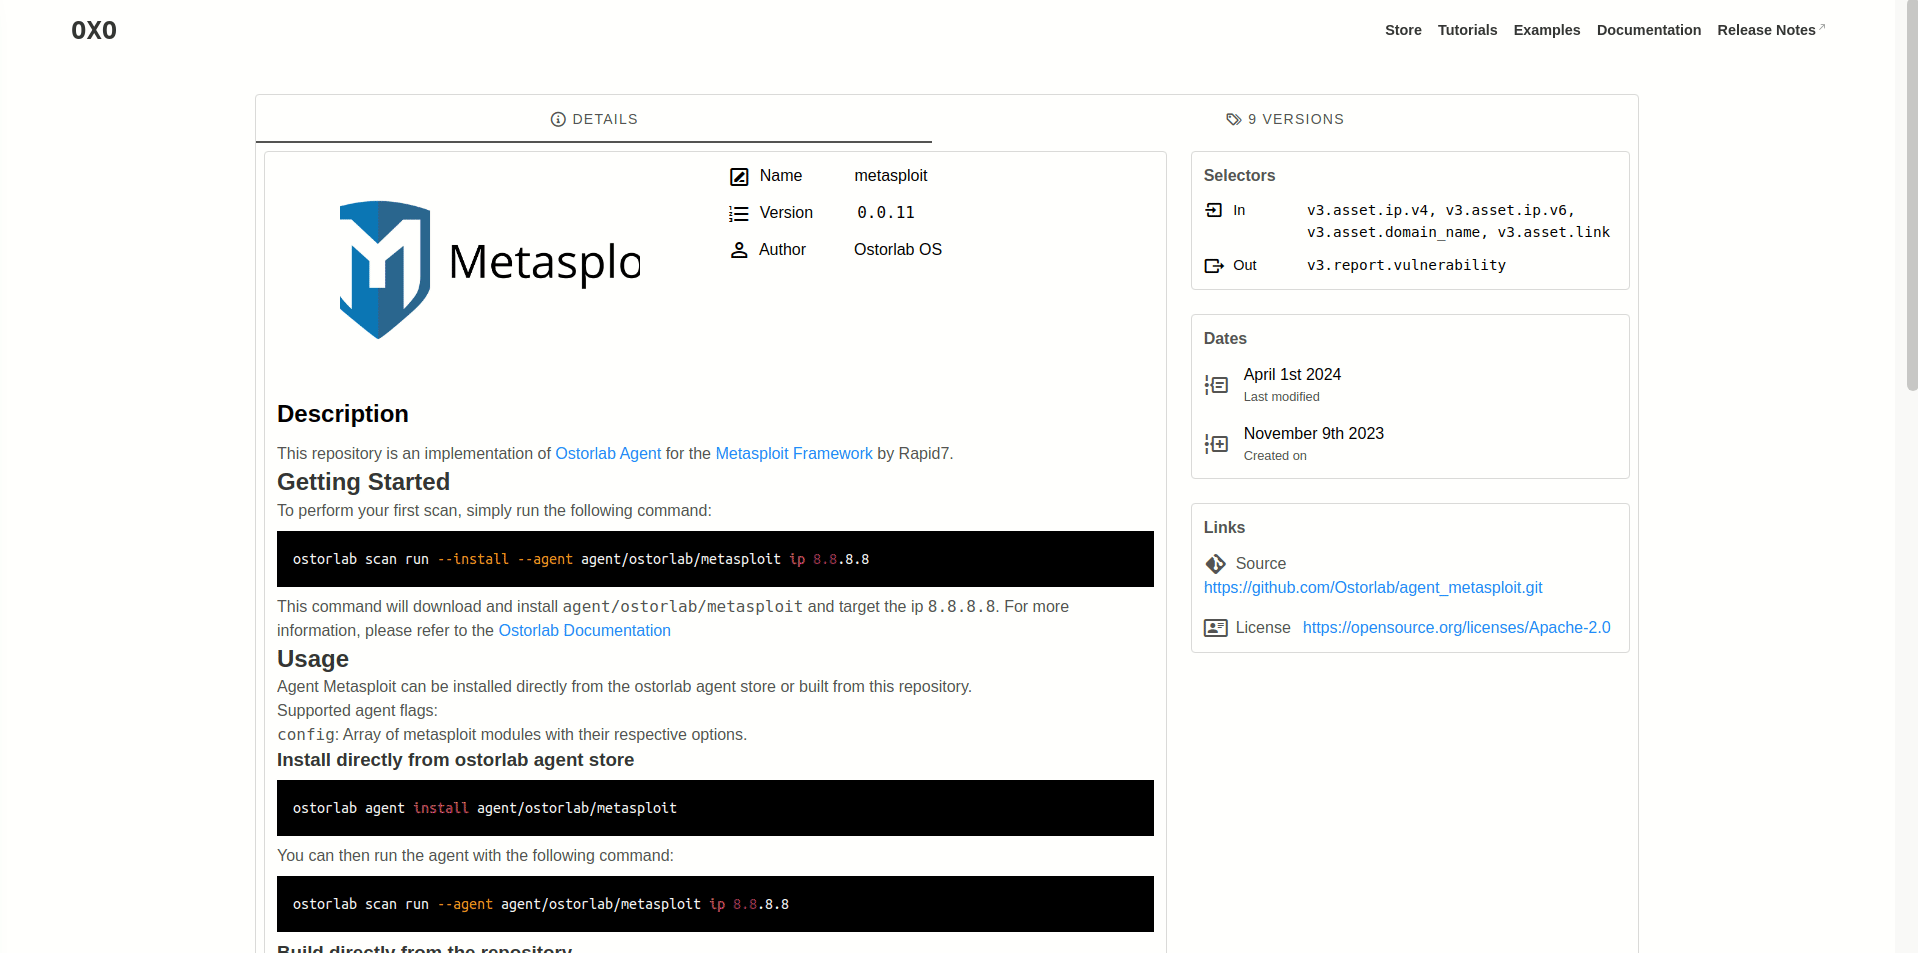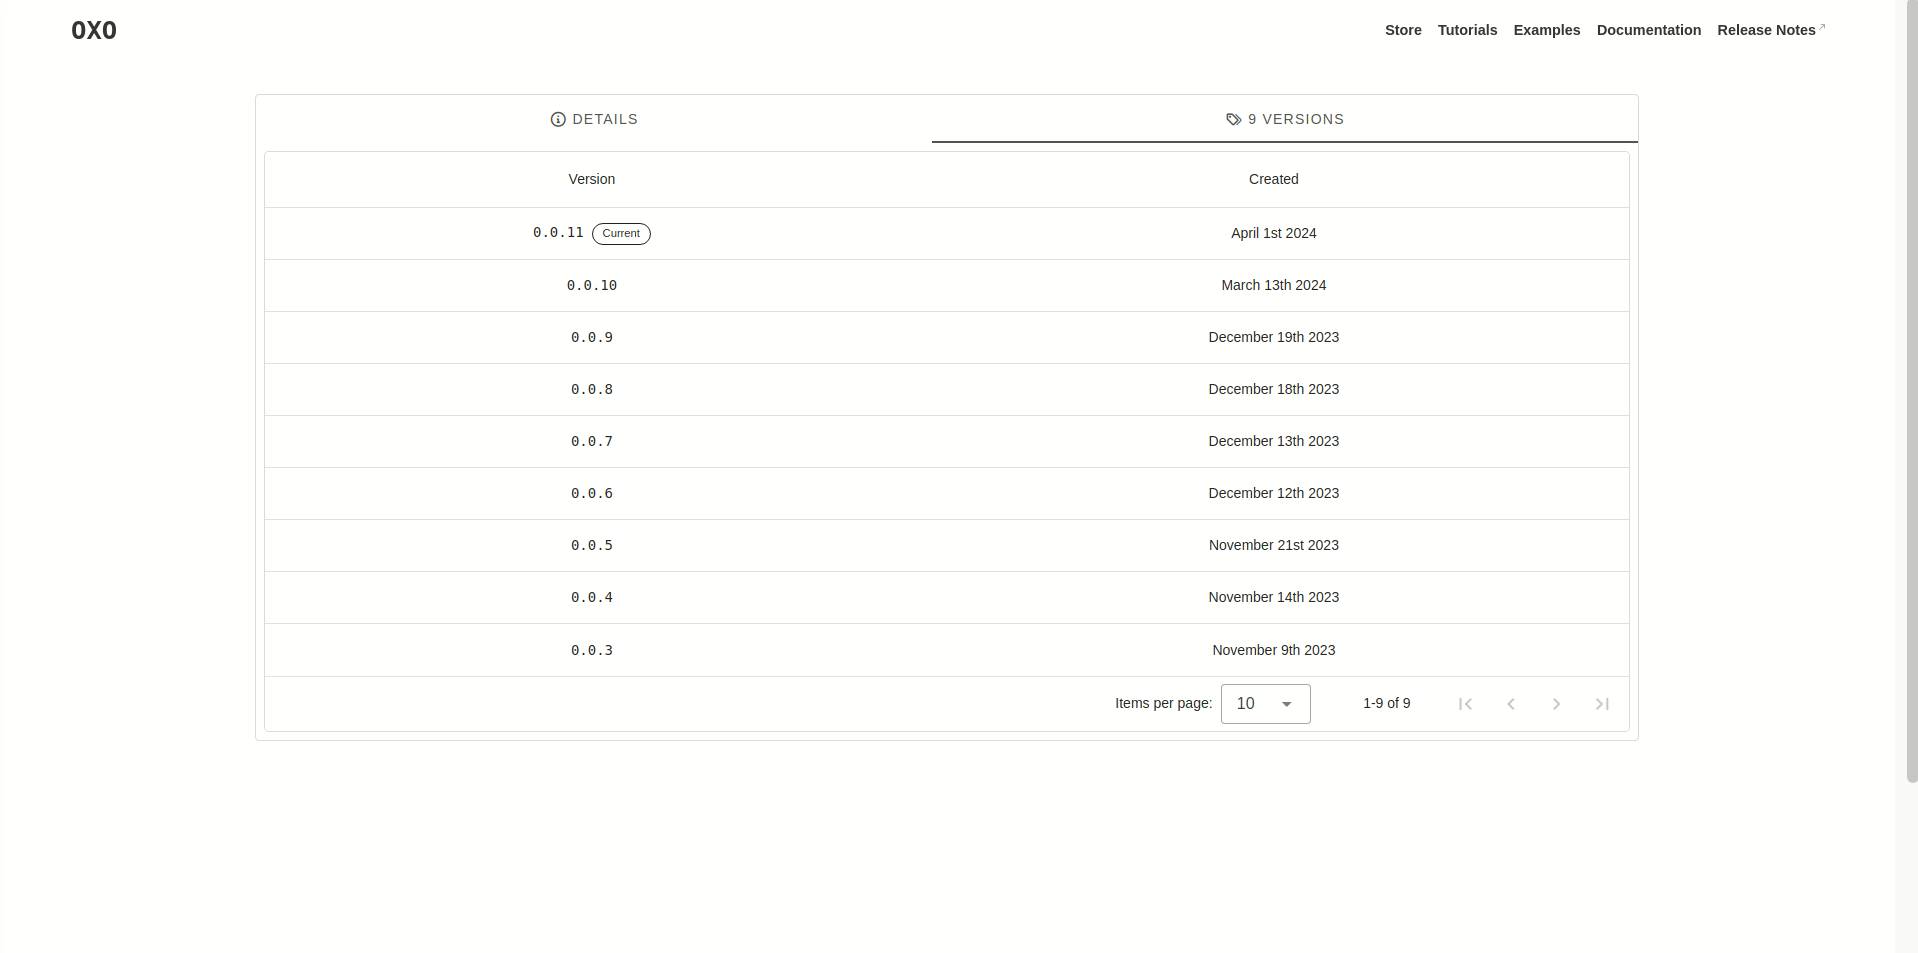
लोकप्रिय टूल्स के कार्यान्वयन जैसे:
