 nybaywatch/agrusscanner
Windows नेटवर्क रिकोनिसेंस स्कैनर, जिसमें ping sweeps, TCP पोर्ट स्कैनिंग, और गहन AI/ML सेवा पहचान शामिल है, ताकि shadow AI, rogue LLM deployments, और GPU infrastructure का पता लगाया जा सके।



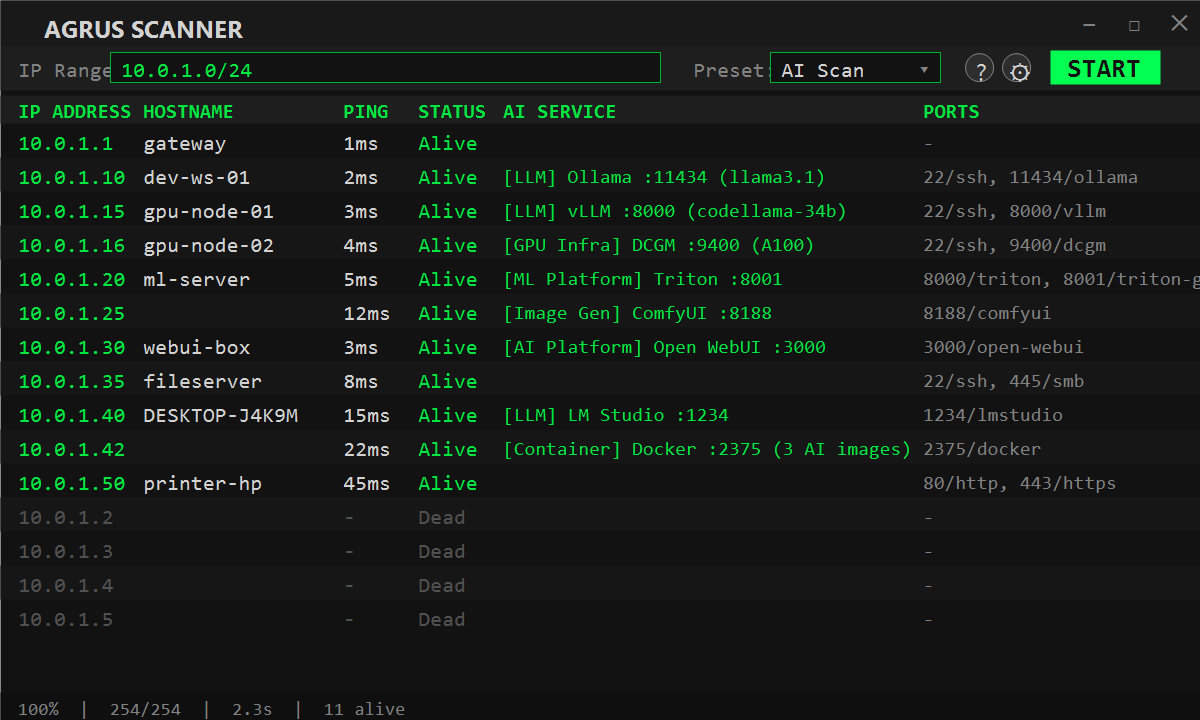
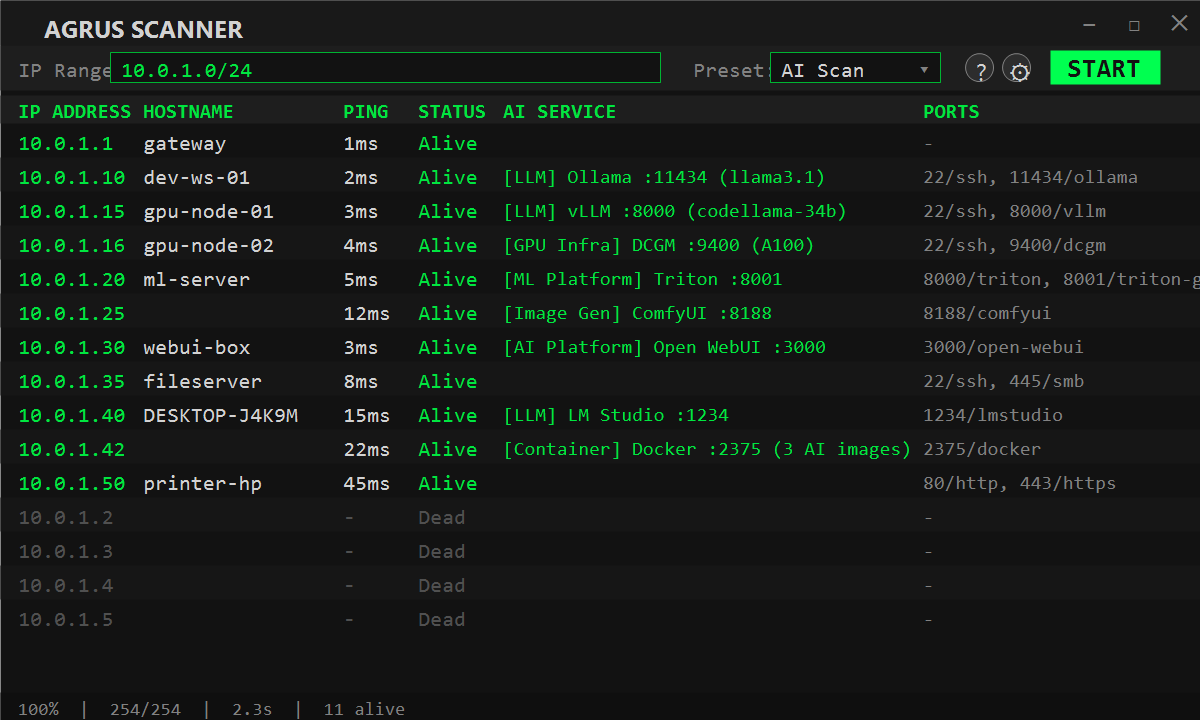
गहन AI/ML सेवा पहचान के साथ नेटवर्क पुनर्ज्ञान उपकरण। होस्ट खोजने, खुले पोर्ट खोजने और आपके पूरे इंफ्रास्ट्रक्चर में चल रही AI सेवाओं की पहचान करने के लिए आपके नेटवर्क को स्कैन करता है।
सुरक्षा टीमों, IT एडमिन और शोधकर्ताओं के लिए बनाया गया है जिन्हें अपने नेटवर्क पर शैडो AI, अनधिकृत LLM परिनियोजन और GPU इंफ्रास्ट्रक्चर पर दृश्यता की आवश्यकता होती है।
शैडो AI को लेकर बढ़ती चिंता है, और यह नेटवर्क स्कैन करने का एक सरल तरीका प्रदान करता है। साथ ही Windows के लिए कई सामान्य स्कैनिंग उपकरण धीमे हैं और उनके इंटरफ़ेस खराब लिखे गए हैं, विशेष रूप से उन लोगों के लिए जो 4k+ मॉनिटर चलाते हैं। Agrus Scanner मूल C#/.NET में WPF के साथ बनाया गया है — कोई Electron नहीं, कोई एम्बेडेड ब्राउज़र नहीं — इसलिए यह तेज़ी से लॉन्च होता है, तेज़ी से स्कैन करता है, और संसाधनों पर हल्का रहता है। मैं छोटे प्रिंट को पढ़ने की कोशिश करते-करते थक गया था, इसलिए जब एक मित्र/क्लाइंट शैडो AI को स्कैन करने का तरीका खोज रहा था, और कोई भी Windows प्रकार का उपकरण उपलब्ध नहीं था, तो यह एक साथ एक स्वाभाविक मेल लगा।
यह एक सीधे नेटवर्क स्कैनर के रूप में भी काम करता है — पिंग स्वीप, पोर्ट स्कैनिंग, और होस्टनेम रिज़ॉल्यूशन सभी अंतर्निहित हैं। बुनियादी पुनर्ज्ञान के लिए आपको एक अलग उपकरण की आवश्यकता नहीं है। लेकिन जहाँ Agrus वास्तव में अलग दिखता है वह AI पहचान है: यह पोर्ट स्कैनिंग से आगे बढ़कर खोजी गई सेवाओं को AI-विशिष्ट API कॉल के साथ सक्रिय रूप से जाँचता है, और मॉडल नाम, GPU विवरण, कंटेनर जानकारी, और संस्करण डेटा वापस लाता है। यदि आपके नेटवर्क पर कोई AI सेवा चला रहा है, तो Agrus उसे ढूंढ लेता है और आपको बताता है कि यह वास्तव में क्या है।
यह एक MCP सर्वर के रूप में भी चलता है, इसलिए Claude Code और OpenClaw जैसे AI एजेंट इसे एक उपकरण के रूप में उपयोग कर सकते हैं — नेटवर्क स्कैन करें, होस्ट जाँचें, और स्वायत्त रूप से परिणाम वापस लाएँ। अपने एजेंट को एंडपॉइंट पर इंगित करें और यह बाकी सब संभाल लेता है।
Releases से नवीनतम इंस्टॉलर डाउनलोड करें:
AgrusScanner-Setup.msi — स्व-निहित, किसी .NET रनटाइम की आवश्यकता नहीं।
Windows 10/11 आवश्यक है। इंस्टॉलर और इंस्टॉल किए गए बाइनरीज़ Authenticode-हस्ताक्षरित हैं (Azure Trusted Signing, प्रकाशक Joseph Fago)। एक बार इंस्टॉल होने के बाद, डिटेक्शन सिग्नेचर स्वयं को अद्यतित रखते हैं; आपको नया इंस्टॉलर केवल तब चाहिए जब ऐप स्वयं बदलता है।
Agrus Scanner 1.0 पहला स्थिर रिलीज़ है। डिटेक्शन इंजन, हस्ताक्षरित सिग्नेचर फ़ीड, और MCP एकीकरण पूर्ण और समर्थित हैं। अब से, नई AI सेवाएँ सिग्नेचर अपडेट के रूप में वितरित की जाती हैं और ऐप संस्करण केवल तब बदलता है जब इंजन, UI, या MCP उपकरण बदलते हैं।
AgrusScanner.exe, और AgrusScanner.dll Azure Trusted Signing के माध्यम से Authenticode-हस्ताक्षरित हैं; यदि कोई भी अहस्ताक्षरित हो तो रिलीज़ रद्द हो जाती है। सिग्नेचर पैकेज एक अलग कुंजी से हस्ताक्षरित होते हैं जिसे ऐप लोड करने से पहले सत्यापित करता है।पॉइंट रिलीज़ (1.0.x) में केवल फ़िक्स होते हैं। सिग्नेचर संस्करण दिनांकित होते हैं (उदाहरण के लिए 2026.09.15.1) और स्टेटस बार में दिखाए जाते हैं।
initialize), 2026-07-28 स्टेटलेस server/discover, और लीगेसी HTTP+SSE। सर्वर का स्व-रिपोर्ट किया गया नाम, संस्करण, क्षमताएँ (tools / resources / prompts), और प्रोटोकॉल संस्करण दिखाता है। डिटेक्शन के दौरान खोले गए सत्र तुरंत बंद कर दिए जाते हैं; कोई भी उपकरण कभी कॉल नहीं किया जाता।signatures/catalog.json में रहती हैं और बेसलाइन के रूप में संकलित की जाती हैं। v0.4.1 के सिग्नेचर फ़ीड की नींव।--mcp-only मोड) अब अक्षम किया जा सकता है/.well-known/serviceinfo एंडपॉइंट के माध्यम से फ़िंगरप्रिंट किया गया (TabbyAPI द्वारा डिफ़ॉल्ट रूप से उजागर एकमात्र अनप्रमाणित रूट)डिटेक्शन पोर्ट स्कैनिंग से आगे बढ़ता है - प्रोबर सेवा-विशिष्ट API एंडपॉइंट को क्वेरी करता है, मॉडल नाम, संस्करण, GPU जानकारी, और कंटेनर विवरण निकालता है।
1.0 से शुरू करते हुए, Agrus जो पहचान सकता है वह ऐप से अलग है, उसी तरह जैसे एक एंटीवायरस अपने इंजन को अपनी परिभाषाओं से अलग करता है।
यह कैसे काम करता है
signatures फ़ीड में प्रकाशित किए जाते हैं, आमतौर पर साप्ताहिक रूप से जैसे ही नई AI सेवाएँ प्रकट होती हैं। ऐप लॉन्च के कुछ सेकंड बाद और उसके बाद दिन में एक बार फ़ीड की जाँच करता है।2026.09.22.1।आपके विकल्प (सेटिंग्स → Updates → Detection signatures)
| मोड | व्यवहार |
|---|---|
| स्वतः-इंस्टॉल (डिफ़ॉल्ट) | नए सिग्नेचर चुपचाप डाउनलोड और सक्रिय हो जाते हैं और अगले जाँचे गए होस्ट से लागू होते हैं |
| केवल सूचित करें | स्टेटस बार में एक लिंक दिखाई देता है; इंस्टॉल करने के लिए उस पर क्लिक करें |
| बंद | फ़ीड से कभी संपर्क नहीं करता; अंतर्निहित बेसलाइन का उपयोग किया जाता है |
यह सुरक्षित कैसे रहता है
initialize / server/discover / ping तक सीमित है)।अभी भी किस ऐप अपडेट की आवश्यकता है
एक बिल्कुल नई सेवा के लिए समृद्ध विवरण निष्कर्षण कोड है, इसलिए एक सिग्नेचर अगली रिलीज़ के विवरण दिखाने से पहले एक सेवा को लेबल कर सकता है। इंजन, UI, और MCP-उपकरण परिवर्तन भी ऐप रिलीज़ हैं, जिनकी घोषणा मौजूदा अपडेट जाँच करती है।
सिग्नेचर का योगदान करना
signatures/catalog.json में एक प्रविष्टि जोड़ें और एक पुल अनुरोध खोलें; CI में कैटलॉग गेट इसे मान्य करते हैं और, एक बार मर्ज होने के बाद, फ़ीड स्वचालित रूप से प्रकाशित हो जाता है। विवरण docs/DEVELOPER.md में हैं।
AI स्कैन परिणाम निकाले गए विवरणों के साथ पहचानी गई सेवाएँ दिखाते हैं:
[LLM] Ollama :11434 (llama3, mistral) | [GPU Infra] NVIDIA DCGM :9400 (RTX 4090)
सिस्टम ट्रे आइकन के साथ स्कैनर को हेडलेस MCP सर्वर के रूप में चलाएँ:
AgrusScanner.exe --mcp-only
यह http://localhost:8999/mcp पर एक Streamable HTTP MCP सर्वर शुरू करता है (पोर्ट सेटिंग्स में कॉन्फ़िगर करने योग्य)। AI एजेंट तब सीधे स्कैनिंग उपकरणों को कॉल कर सकते हैं।
सुरक्षा नोट: MCP सर्वर केवल
localhostसे बाइंड होता है और DNS रीबाइंडिंग हमलों को रोकने के लिए Host हेडर को मान्य करता है। केवल आपकी अपनी मशीन पर मौजूद प्रक्रियाएँ ही कनेक्ट कर सकती हैं। अपनी स्वयं की प्रमाणीकरण परत जोड़े बिना इस सर्वर को रिवर्स प्रॉक्सी या टनल के माध्यम से नेटवर्क पर उजागर न करें।
MCP उपकरण:
| उपकरण | विवरण |
|---|---|
scan_network | एक IP रेंज में पिंग स्वीप + पोर्ट स्कैन + DNS + AI प्रोबिंग |
probe_host | पोर्ट स्कैन और AI डिटेक्शन के साथ एकल IP को गहराई से स्कैन करें |
list_presets | पोर्ट गणना के साथ उपलब्ध स्कैन प्रीसेट की सूची बनाएँ |
प्रोजेक्ट में एक .mcp.json शामिल है जो Claude Code को स्कैनर से जोड़ता है। MCP सर्वर शुरू करें, फिर इस प्रोजेक्ट में Claude Code का उपयोग करें:
// .mcp.json (already included)
{
  "mcpServers": {
    "agrus-scanner": {
      "type": "http",
      "url": "http://localhost:8999/mcp"
    }
  }
}
एक Claude Code स्किल भी .claude/skills/agrus-scanner/SKILL.md पर शामिल है जो एजेंट को सिखाती है कि स्कैनिंग उपकरणों का उपयोग कब और कैसे करना है।
बंडल किया गया OpenClaw प्लगइन इंस्टॉल करें:
openclaw plugins install ./openclaw-plugin
OpenClaw सेटिंग्स में कॉन्फ़िगर करें:
{
  "plugins": {
    "entries": {
      "agrus-scanner": {
        "enabled": true,
        "config": { "mcpUrl": "http://localhost:8999/mcp" }
      }
    }
  }
}
.claude/skills/agrus-scanner/SKILL.md पर स्किल खुले AgentSkills प्रारूप का पालन करती है और किसी भी संगत एजेंट (Cursor, Gemini CLI, OpenClaw, आदि) के साथ काम करती है। अपने उपकरण को MCP एंडपॉइंट पर इंगित करें और स्किल उपयोग निर्देश प्रदान करती है।
Agrus Scanner दो प्रकार के आउटबाउंड अनुरोध करता है, दोनों वैकल्पिक और दोनों सेटिंग्स → Updates में दिखाई देते हैं:
api.jpftech.com पर, केवल ऐप संस्करण और OS संस्करण भेजती है। कोई व्यक्तिगत डेटा, मशीन ID, या IP पते संग्रहीत नहीं किए जाते। टॉगल: Check for app updates on startup।github.com (the signatures release) पर स्टार्टअप पर और दैनिक, एक छोटा मैनिफ़ेस्ट प्राप्त करती है और, जब नया हो, हस्ताक्षरित पैकेज। कोई पहचान डेटा नहीं भेजा जाता। टॉगल: Detection signatures → Off।स्कैन ट्रैफ़िक स्वयं केवल उस IP रेंज पर जाता है जिसे आप दर्ज करते हैं। सेटिंग्स %LOCALAPPDATA%\AgrusScanner\settings.json में संग्रहीत की जाती हैं; एक इंस्टॉल किया गया सिग्नेचर पैकेज इसके साथ signatures.agsig के रूप में रहता है।
1.0 तक कड़ा किया गया:
| श्रेणी | पहचानी गई सेवाएँ |
|---|
| LLM | Ollama, vLLM, HF TGI, llama.cpp, KoboldCpp, LM Studio, LiteLLM, Jan.ai, GPT4All, LocalAI, FastChat, Tabby, Xinference, SGLang, text-generation-webui, NVIDIA NIM, NVIDIA Dynamo, OpenLLM, MLX-LM, llamafile, Aphrodite Engine, llama-swap, LMDeploy, exo, TabbyAPI |
| Image Gen | Stable Diffusion (A1111), ComfyUI, InvokeAI, SD WebUI Forge, Fooocus-API |
| Video Gen | SwarmUI, HunyuanVideo |
| Voice / STT / TTS | Speaches, whisper.cpp, OpenedAI-Speech, F5-TTS, GPT-SoVITS, XTTS-API-Server, Coqui XTTS Streaming, Kokoro-FastAPI, Chatterbox-TTS-Server |
| ML Platform | NVIDIA Triton, TorchServe, TensorFlow Serving, MLflow, Ray Serve, BentoML, KServe, MindsDB |
| AI Platform | Open WebUI, AnythingLLM, LibreChat, Flowise, Dify, SillyTavern, n8n, PrivateGPT, Gradio apps |
| Agent Platform | AutoGen Studio, Letta, OpenHands, CrewAI Studio, Langflow, OpenClaw |
| RAG Platform | Onyx, R2R, kotaemon, RAGFlow, Quivr, Verba, Khoj |
| Embeddings | HF Text Embeddings Inference (TEI), Infinity |
| Vector DB | Qdrant, ChromaDB, Weaviate, Milvus |
| MCP Server | Streamable HTTP (initialize / server/discover) या लीगेसी HTTP+SSE पर कोई भी MCP सर्वर, साथ ही Home Assistant MCP; नाम, संस्करण, और tools/resources/prompts रिपोर्ट करता है |
| GPU Infra | NVIDIA DCGM Exporter, Triton Metrics, TorchServe Metrics |
| Container | 70+ AI इमेज पैटर्न मिलानों के साथ Docker API |