 nirvanaon/antive-behaviorwatch
विंडोज पर माउस मूवमेंट विश्लेषण के माध्यम से रीयल-टाइम मानव व्यवहार सत्यापन के लिए एम्बेडेड GRU तंत्रिका नेटवर्क, जो स्वचालित विश्लेषण प्रणालियों, सैंडबॉक्स और एमुलेशन वातावरण का पता लगाता है।




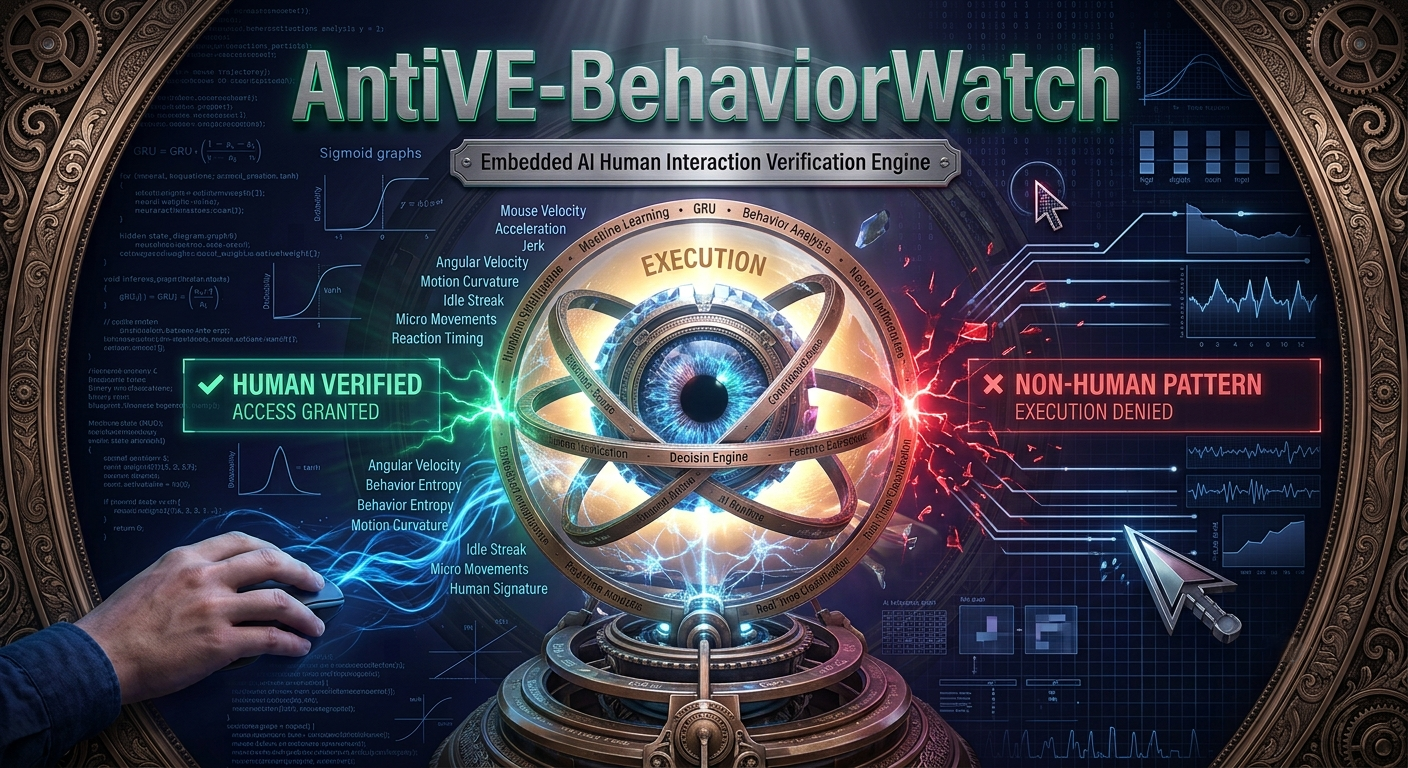
साइबर सुरक्षा अनुसंधान के लिए एम्बेडेड AI-संचालित मानव व्यवहार सत्यापन।
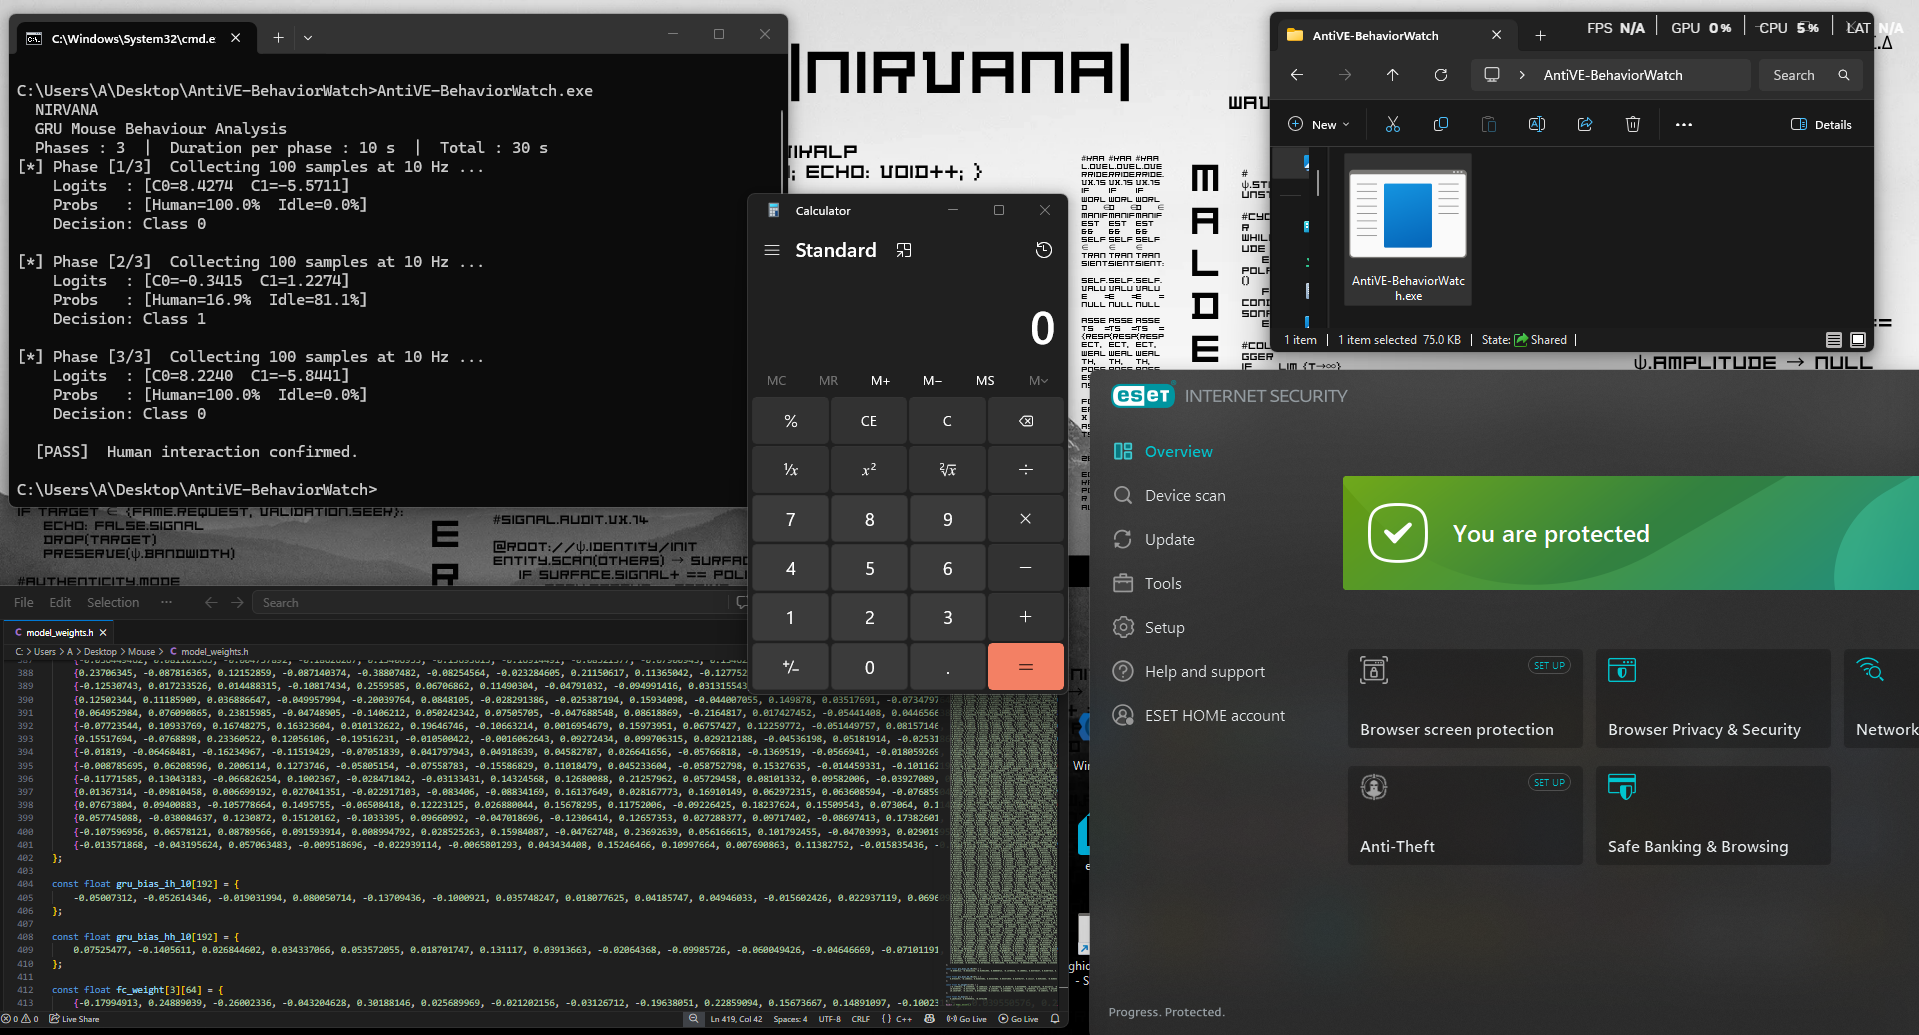
AntiVE-BehaviorWatch एक Windows-आधारित साइबर सुरक्षा अनुसंधान परियोजना है जो एम्बेडेड कृत्रिम बुद्धिमत्ता का उपयोग करके निष्पादन नियंत्रण के लिए एक नया दृष्टिकोण तलाशती है।
पारंपरिक एंटी-विश्लेषण तकनीकों जैसे वर्चुअल मशीन डिटेक्शन, सैंडबॉक्स डिटेक्शन, डिबगर जाँच, या हार्डवेयर फिंगरप्रिंटिंग पर निर्भर होने के बजाय, यह परियोजना यह निर्धारित करने के लिए एक एम्बेडेड GRU (गेटेड रिकरंट यूनिट) तंत्रिका नेटवर्क का उपयोग करती है कि क्या कोई वास्तविक मानव सिस्टम के साथ इंटरैक्ट कर रहा है।
मॉडल रीयल-टाइम माउस व्यवहार का विश्लेषण करता है—जिसमें कर्सर मूवमेंट, वेग, त्वरण, जर्क, कोणीय वेग, निष्क्रिय पैटर्न और गति विशेषताएँ शामिल हैं—संरक्षित निष्पादन पथ को जारी रखने की अनुमति देने से पहले एक बुद्धिमान रनटाइम निर्णय लेने के लिए।
Mouse Movement
       │
       ▼
Feature Extraction
       │
       ▼
Embedded GRU Neural Network
       │
       ▼
Behavior Classification
       │
 ┌─────┴────────┐
 │              │
 ▼              ▼
Human      Idle / Artificial
Verified      Behavior
 │              │
 ▼              ▼
Continue     Abort
Execution
एम्बेडेड मॉडल कई व्यवहारिक विशेषताओं का विश्लेषण करता है:
ये सुविधाएँ अनुमान से पहले कई अवलोकन चरणों में लगातार एकत्र की जाती हैं।
यह परियोजना केवल साइबर सुरक्षा अनुसंधान, मशीन लर्निंग प्रयोग, शिक्षा और अधिकृत सुरक्षा परीक्षण के लिए है।
यह प्रदर्शित करती है कि एम्बेडेड AI का उपयोग व्यवहार सत्यापन और रनटाइम निर्णय लेने के लिए कैसे किया जा सकता है। यह अनधिकृत या दुर्भावनापूर्ण उपयोग के लिए नहीं है।
Nirvana (0xNirSec)
"व्यवहार पर भरोसा करें, पर्यावरण पर नहीं।"

