 nextronsystems/aptsimulator
एक उपकरण सेट जो सिस्टम को ऐसा दिखाने के लिए है जैसे वह APT हमले का शिकार हुआ हो।


महत्वपूर्ण: यदि आप कुछ परीक्षण विकसित करने की योजना नहीं बनाते हैं, तो केवल ZIP डाउनलोड न करें या रेपो को क्लोन न करें। रिलीज़ में दिए गए पैकेज का उपयोग करें, जिसमें एन्क्रिप्टेड आर्काइव्स के साथ एक पैकेज्ड वर्जन होता है जिसमें क्लियरटेक्स्ट सैंपल और टूल्स नहीं होते हैं।
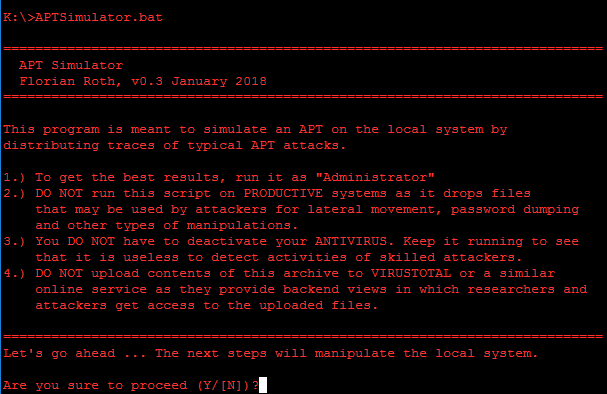
APT Simulator एक Windows Batch स्क्रिप्ट है जो टूल्स और आउटपुट फ़ाइलों के एक सेट का उपयोग करके सिस्टम को ऐसा दिखाती है जैसे कि वह से समझौता किया गया हो। अन्य एडवर्सरी सिमुलेशन टूल्स के विपरीत, APT Simulator एप्लिकेशन को यथासंभव सरल बनाने के लिए डिज़ाइन किया गया है। आपको वेब सर्वर, डेटाबेस या वर्चुअल मशीनों के सेट पर कोई एजेंट चलाने की आवश्यकता नहीं है। बस तैयार आर्काइव डाउनलोड करें, निकालें और समाहित Batch फ़ाइल को Administrator के रूप में चलाएँ। APT Simulator चलाने में आपका एक मिनट से भी कम समय लगता है।
ग्राहकों ने POC में हमारे स्कैनर्स का परीक्षण किया और हमें शिकायत भेजी कि हमारे स्कैनर्स ने उन प्रोग्रामों की रिपोर्ट नहीं की जो उन्होंने अपने परीक्षण सिस्टम पर स्थापित किए थे। उन्होंने Nmap स्थापित किया था, Downloads फ़ोल्डर में PsExec.exe ड्रॉप किया था और उपयोगकर्ता के डेस्कटॉप पर EICAR टेस्ट वायरस रखा था। यही वह क्षण था जब मैंने एक उपकरण बनाने का निर्णय लिया जो वास्तविक खतरे का अधिक उपयुक्त तरीके से अनुकरण करता है।
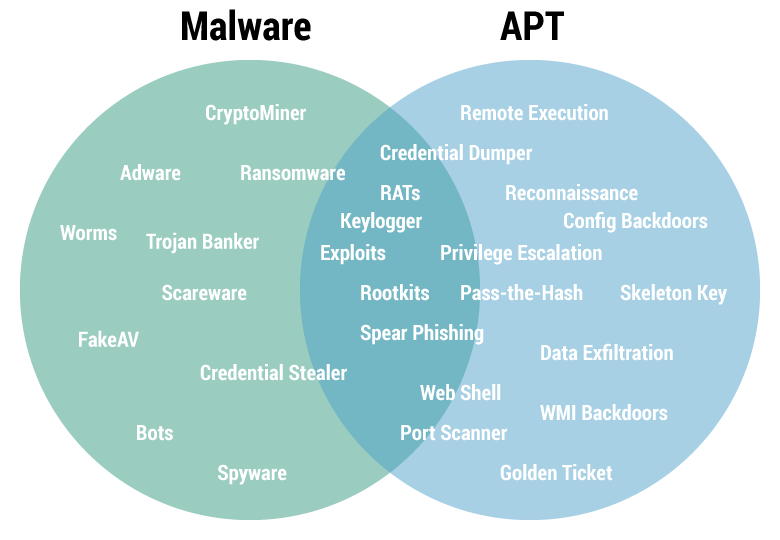
इस उपकरण का फ़ोकस एडवर्सरी गतिविधि का अनुकरण करना है, मैलवेयर का नहीं। एडवर्सरी और मैलवेयर गतिविधि का अनुकरण करने के लिए उन्नत उपकरणों के लिए उन्नत समाधान अनुभाग देखें।
Batch स्क्रिप्ट रनटाइम पर एन्क्रिप्टेड 7z आर्काइव से टूल्स और शेल्स निकालती है। "download as ZIP" बटन का उपयोग करके मास्टर रेपो डाउनलोड न करें। इसके बजाय release अनुभाग से आधिकारिक रिलीज़ का उपयोग करें।
APT Simulator में "AVExcluder" नामक एक मॉड्यूल है जो सामान्य AV समाधानों में उपयोग किए गए %APTDIR% को AV बहिष्करण के रूप में पंजीकृत करने का प्रयास करता है। चूंकि मेरे पास बाजार में सभी AV सॉफ़्टवेयर उत्पादों तक पहुंच नहीं है, कृपया त्रुटियों की रिपोर्ट करें या पुल रिक्वेस्ट के रूप में नए बहिष्करण जोड़ें।
संस्करण 0.4 के बाद से, टेस्ट-सेट श्रेणी फ़ोल्डरों में से एक में एक .bat फ़ाइल जोड़कर टेस्ट सेट का विस्तार करना काफी आसान है।
उदाहरण के लिए, यदि आप "privilege escalation" के लिए एक सरल परीक्षण मामला लिखना चाहते हैं, जो "privesc.exe" नामक एक उपकरण का उपयोग करता है, तो रेपो को क्लोन करें और निम्नलिखित करें:
toolset फ़ोल्डर में जोड़ेंprivesc-1.bat लिखें और इसे ./test-sets/privilege-escalation फ़ोल्डर में जोड़ेंbuild_pack.bat चलाएँयदि आपकी स्क्रिप्ट में एक टूल, वेब शेल, सहायक या आउटपुट फ़ाइल शामिल है, तो उन्हें फ़ोल्डरों ./toolset या ./workfiles में रखें। बिल्ड स्क्रिप्ट build_pack.bat चलाने से वे एन्क्रिप्टेड आर्काइव enc-toolset.7z और enc-files.7z में शामिल हो जाएँगी।
"%ZIP%" e -p%PASS% %TOOLARCH% -aoa -o%APTDIR% toolset\tool.exe > NUL
"%ZIP%" e -p%PASS% %FILEARCH% -aoa -o%APTDIR% workfile\tool-output.txt > NUL
निम्न तालिका विभिन्न परीक्षण मामलों और अपेक्षित डिटेक्शन परिणामों को दर्शाती है।
| परीक्षण मामला | AV | NIDS | EDR | SM | CA |
|---|---|---|---|---|---|
| स्थानीय फ़ाइलें एकत्र करें | X | ||||
| C2 कनेक्शन | (X) | X | X | X | |
| DNS कैश 1 (कैश इंजेक्शन) | (X) | X | X | X | |
| दुर्भावनापूर्ण उपयोगकर्ता एजेंट (मैलवेयर, RATs) | X | X | X | ||
| Ncat बैक कनेक्ट (ड्रॉप और निष्पादित) | X | X | X | X | |
| WMI बैकडोर C2 | X | X | X | ||
| LSASS डंप (Procdump के साथ) | X | X | X | ||
| Mimikatz 1 (ड्रॉप और निष्पादित) | X | X | X | X | |
| WCE 1 (इवेंटलॉग एंट्री) | X | X | X | ||
| सक्रिय अतिथि खाता व्यवस्थापक | X | X | X | ||
| फ़ेक सिस्टम फ़ाइल (ड्रॉप और निष्पादित) | X | X | X | ||
| होस्ट्स फ़ाइल (AV/Win अपडेट ब्लॉक) | (X) | X | X | ||
| अस्पष्ट JS ड्रॉपर | (X) | X | X | X | X |
| अस्पष्टता (JPG एक्सटेंशन के साथ RAR) | (X) | ||||
| Nbtscan खोज (स्कैन और आउटपुट) | X | X | (X) | X | |
| रिकॉन गतिविधि (विशिष्ट कमांड) | X | X | X | ||
| PsExec (ड्रॉप और निष्पादित) | X | X | X | ||
| दूरस्थ निष्पादन उपकरण (ड्रॉप) | (X) | X | |||
| At जॉब | X | X | X | ||
| RUN कुंजी प्रविष्टि निर्माण | X | X | X | ||
| निर्धारित कार्य निर्माण | X | X | X | ||
| StickyKey बैकडोर | X | X | |||
| UserInitMprLogonScript स्थिरता | (X) | X | X | ||
| वेब शेल्स | X | (X) | X | ||
| WMI बैकडोर | X | X |
अब आपको अपने सुरक्षा निगरानी समाधान (SIEM, EDR आदि) में निम्नलिखित कीवर्ड के लिए ईवेंट मिलने चाहिए:
MSSE-1337-servermsagent_fedac123postex_ssh_fedac123334485 (Get System गतिविधि में उपयोग किया गया)नोट: कोई नामित पाइप निगरानी नहीं? आप Sysmon + इस config और इस Sigma नियम का उपयोग करके शुरू कर सकते हैं।
b6a1458f396 (एकाधिक ईवेंट: नई सेवा पंजीकरण और प्रक्रिया निर्माण)नोट: कोई ईवेंट नहीं? आप इस Sigma नियम का उपयोग करके शुरू कर सकते हैं।
http://10.0.2.15/pixel.gifhttps://operaa.net:443/jquery-3.2.2.min.jshttps://23.108.57.148:443/jquery-3.2.2.full.js