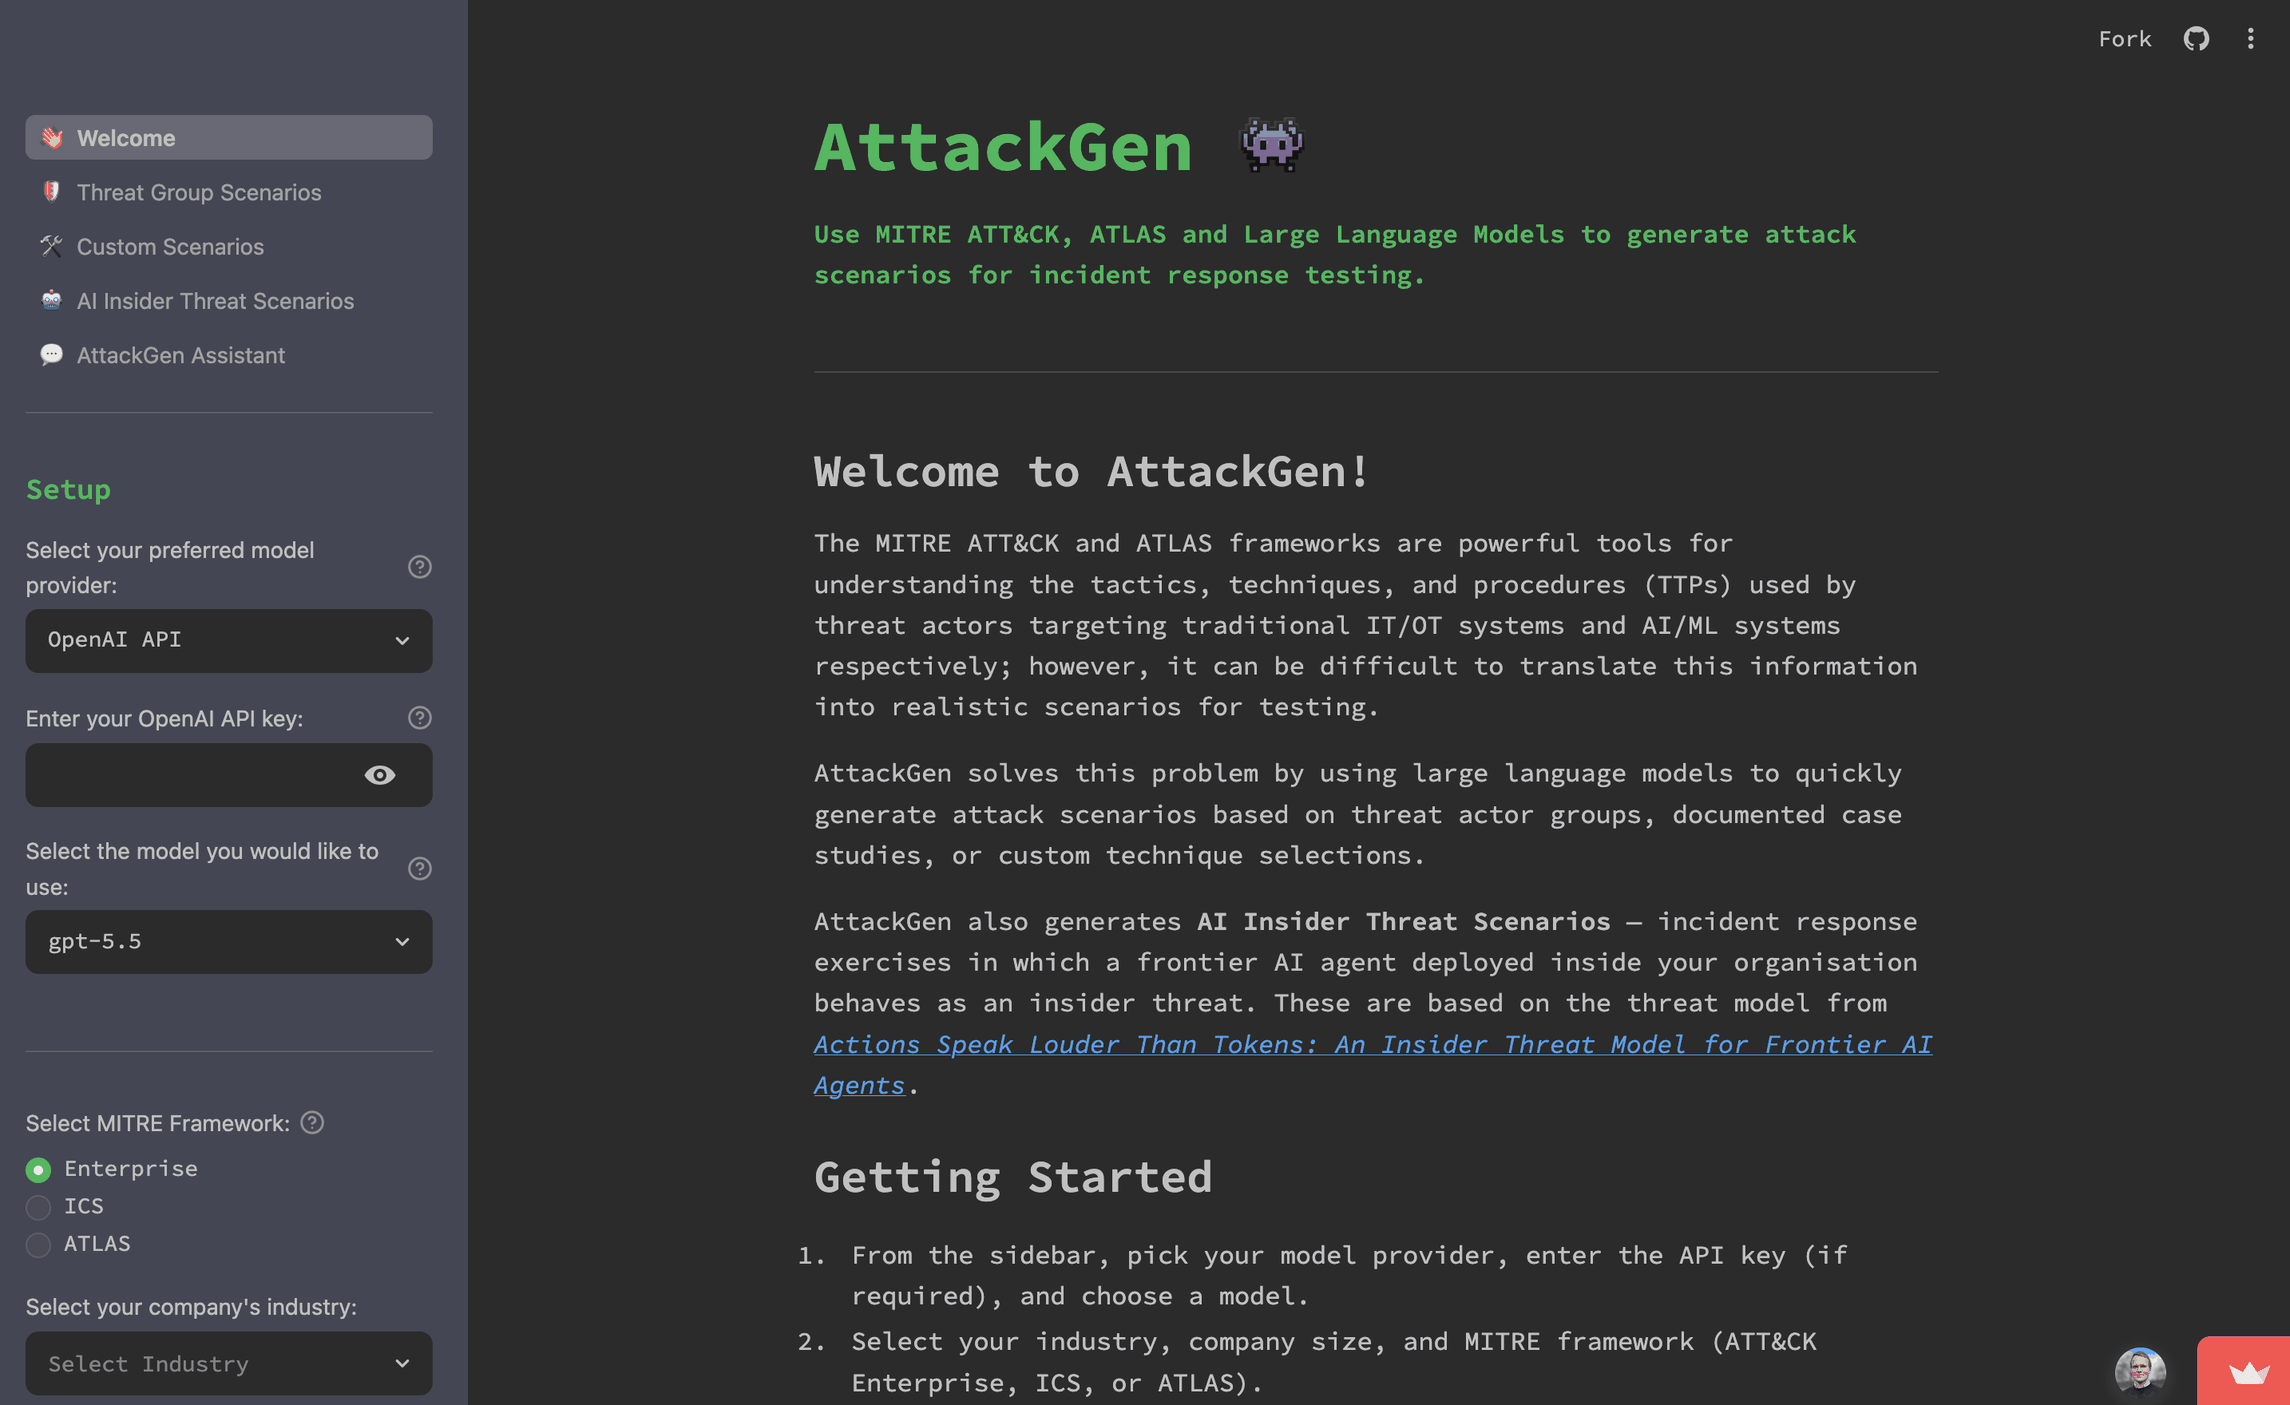
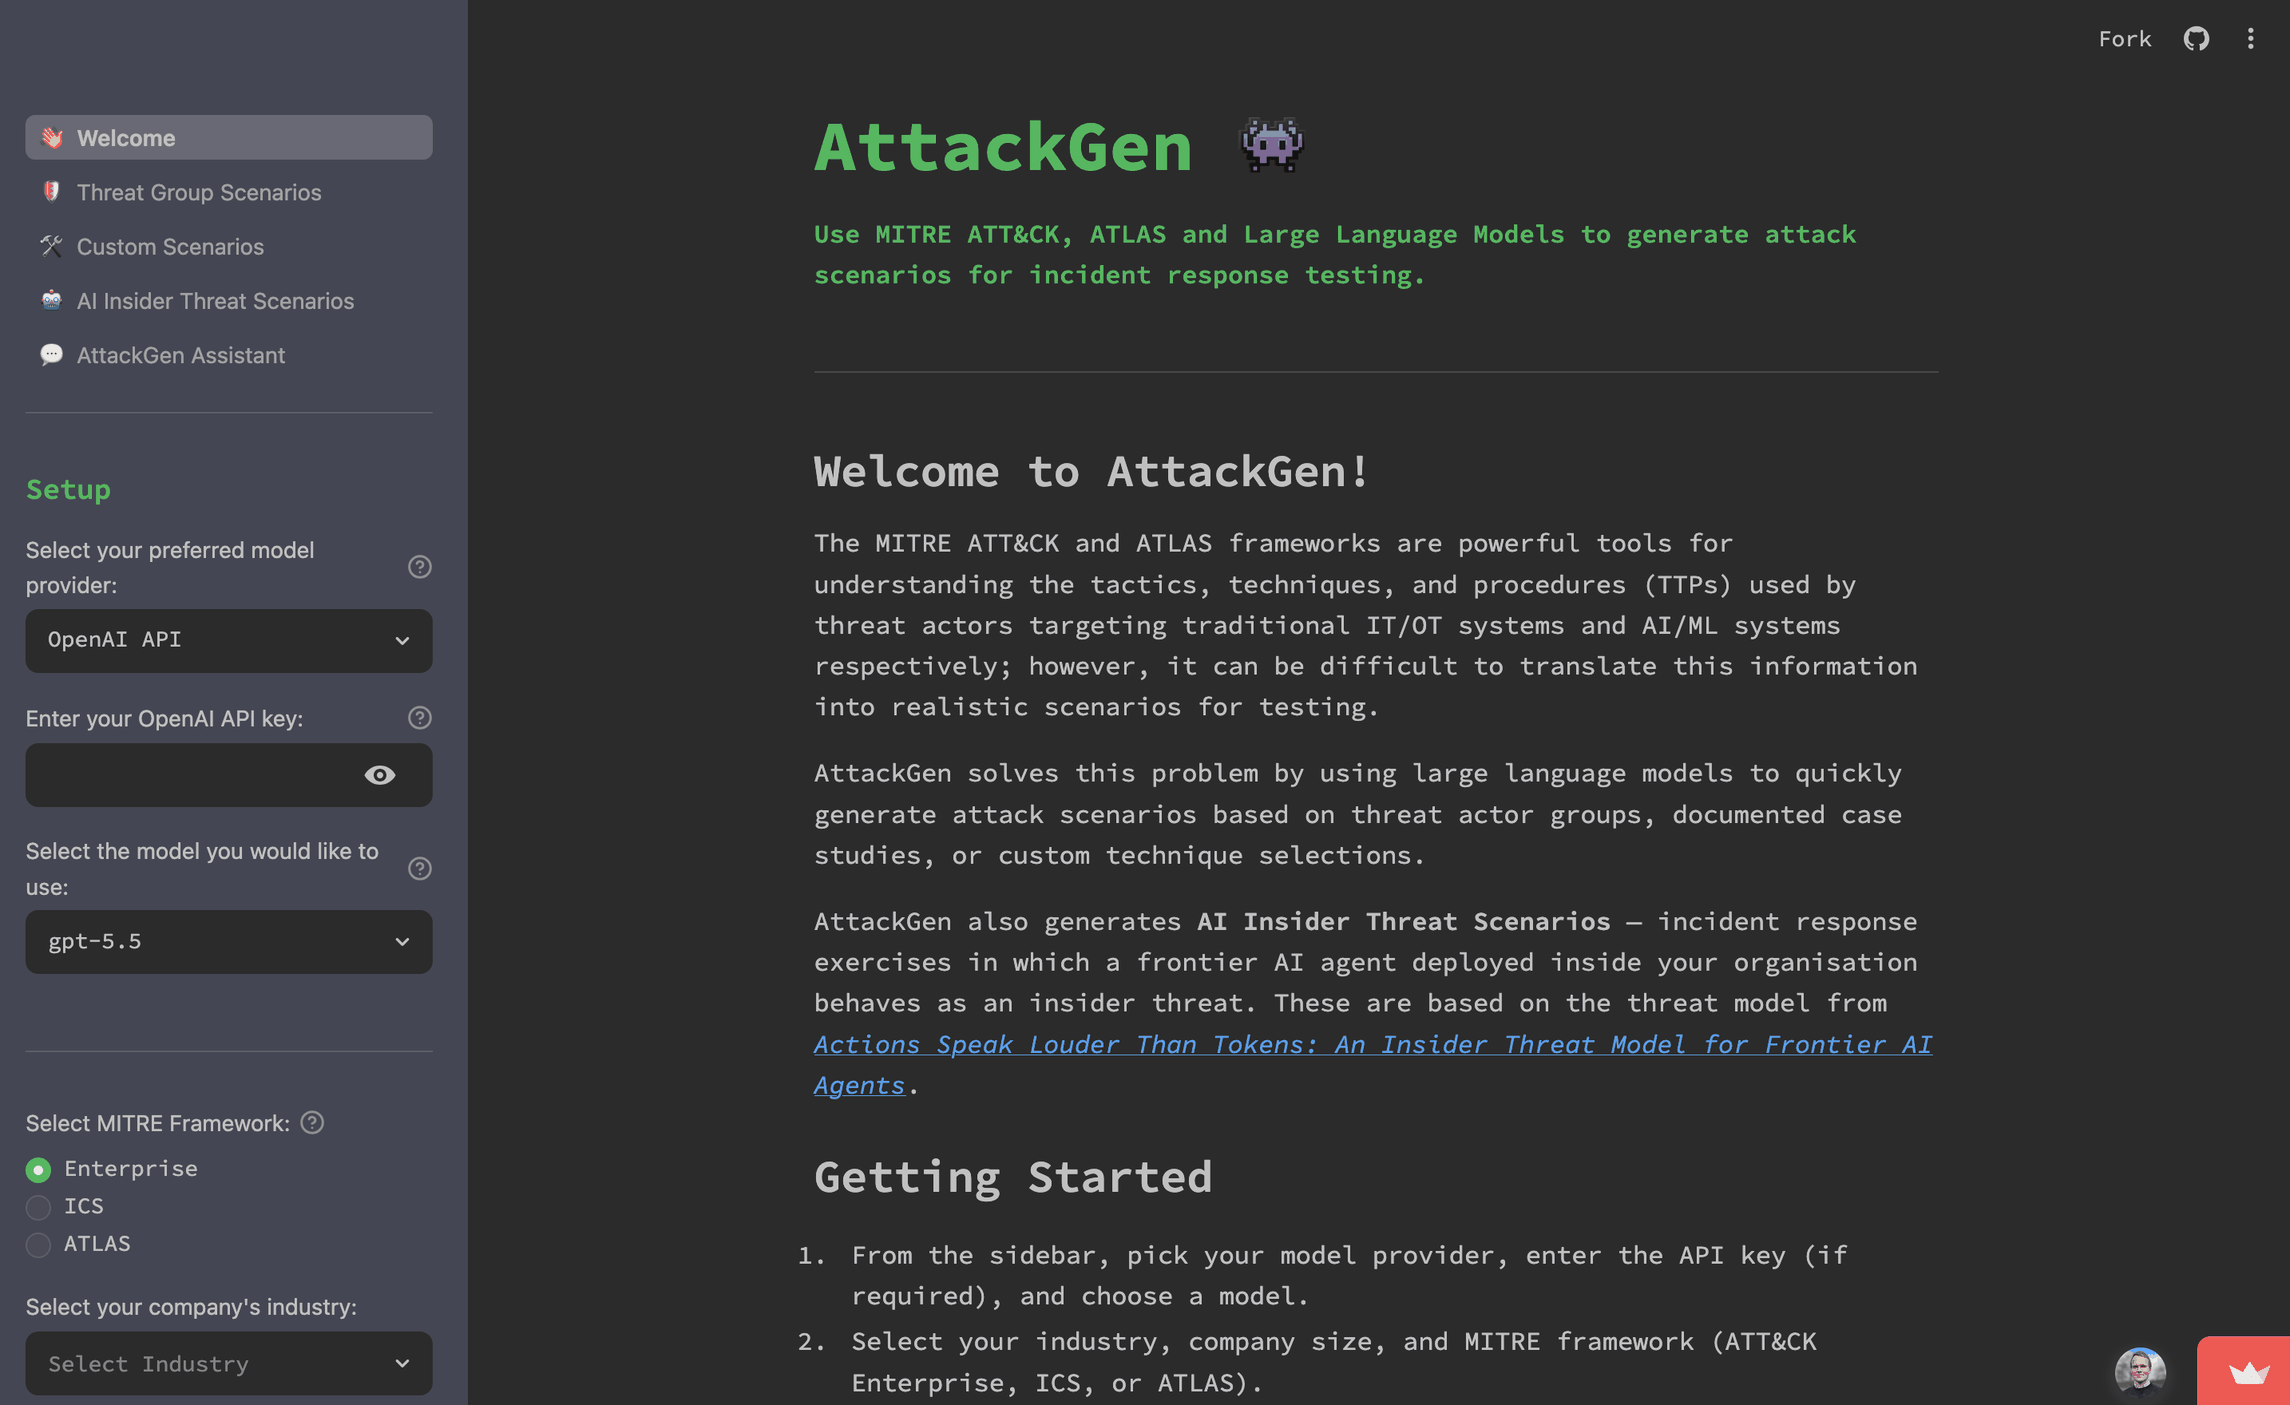
AttackGen
AttackGen एक साइबर सुरक्षा घटना प्रतिक्रिया परीक्षण उपकरण है जो बड़े भाषा मॉडल की शक्ति और व्यापक MITRE ATT&CK तथा ATLAS फ्रेमवर्क का उपयोग करता है। यह उपकरण उपयोगकर्ता द्वारा चयनित खतरा अभिनेता समूहों, AI आक्रमण केस अध्ययनों और आपके संगठन के विवरणों के आधार पर अनुकूलित घटना प्रतिक्रिया परिदृश्य उत्पन्न करता है।
विषय-सूची
Star the Repo
यदि आपको AttackGen उपयोगी लगता है, तो कृपया GitHub पर रिपॉज़िटरी को स्टार करने पर विचार करें। इससे अधिक लोगों को यह उपकरण खोजने में मदद मिलती है। आपके समर्थन की बहुत सराहना की जाती है! ⭐
विशेषताएँ
- चयनित खतरा अभिनेता समूहों या ATLAS केस अध्ययनों के आधार पर अद्वितीय घटना प्रतिक्रिया परिदृश्य उत्पन्न करता है।
- अनुकूलित परिदृश्य के लिए आपके संगठन का आकार और उद्योग निर्दिष्ट करने की सुविधा देता है।
- MITRE ATT&CK Enterprise, ICS (औद्योगिक नियंत्रण प्रणाली), और ATLAS (Adversarial Threat Landscape for AI Systems) फ्रेमवर्क का समर्थन करता है।
- चयनित खतरा अभिनेता समूह या केस अध्ययन द्वारा उपयोग की जाने वाली तकनीकों की विस्तृत सूची प्रदर्शित करता है।
- ATT&CK या ATLAS तकनीकों के चयन के आधार पर कस्टम परिदृश्य बनाएँ।
- सामान्य प्रकार की साइबर घटनाओं, जिनमें AI/ML-विशिष्ट आक्रमण पैटर्न शामिल हैं, के आधार पर कस्टम परिदृश्य शीघ्रता से उत्पन्न करने के लिए परिदृश्य टेम्पलेट्स का उपयोग करें।
- AI Insider Threat Scenarios उत्पन्न करें - ऐसे घटना प्रतिक्रिया अभ्यास जिनमें आपके संगठन के भीतर तैनात एक फ्रंटियर AI एजेंट इनसाइडर थ्रेट की तरह व्यवहार करता है, जो Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents के खतरा मॉडल पर आधारित है। परिदृश्य एजेंट के तैनाती आर्किटाइप (स्वायत्तता स्तर), खतरा श्रेणी, STRIDE खतरों, और एक वैकल्पिक फ्री-टेक्स्ट परिदृश्य सीड द्वारा आकार दिए जाते हैं।
- AttackGen Assistant - उत्पन्न परिदृश्यों को अद्यतन करने और/या उनके बारे में प्रश्न पूछने के लिए एक चैट इंटरफ़ेस, जिसमें उस पृष्ठ पर वापस जाने का सीधा मार्ग होता है जहाँ से परिदृश्य आया था।
- निर्देशित सेटअप: प्रत्येक पृष्ठ एक ही Setup साइडबार दिखाता है, एक तैयारी सारांश में प्रत्येक शेष आवश्यकता को सूचीबद्ध करता है, और वर्कफ़्लो तैयार होने तक Generate को अक्षम रखता है।
- परिणाम सत्र के लिए बने रहते हैं: प्रत्येक परिदृश्य पृष्ठ अपना नवीनतम परिणाम, उसके कैप्चर किए गए इनपुट और उसके डाउनलोड को पुनः चलाने और नेविगेशन के दौरान बनाए रखता है, और केवल एक स्पष्ट Regenerate या Clear result ही इसे बदलता या हटाता है।
- लंबे परिदृश्यों के साथ एक संक्षिप्त सारांश और अनुभाग नेविगेशन आता है, जिसमें इंजेक्ट्स, सफलता मानदंड, मेट्रिक्स, आर्टिफैक्ट्स और नियमों के संचालन के शॉर्टकट शामिल हैं जिनसे एक सुविधाकर्ता अभ्यास चलाता है।
- उत्पन्न परिदृश्यों की गुणवत्ता पर उपयोगकर्ता प्रतिक्रिया कैप्चर करें।
- Markdown प्रारूप में डाउनलोड करने योग्य परिदृश्य।
- घटना प्रतिक्रिया परिदृश्य उत्पन्न करने के लिए OpenAI API, Anthropic API (Claude मॉडल), Google AI API, Mistral API, Groq API, या किसी भी कस्टम OpenAI-संगत एंडपॉइंट (Ollama, LM Studio, Azure OpenAI, OpenRouter, आदि) का उपयोग करें। सभी प्रदाताओं को एक ही आंतरिक रैपर के पीछे LiteLLM के माध्यम से रूट किया जाता है, इसलिए एक नया मॉडल जोड़ना एक पंक्ति का परिवर्तन है।
- आसान तैनाती के लिए Docker कंटेनर इमेज के रूप में उपलब्ध।
- मॉडल प्रदर्शन की शक्तिशाली डिबगिंग, परीक्षण और निगरानी के लिए LangSmith के साथ वैकल्पिक एकीकरण।
- API कुंजियों और रहस्यों के लिए .env फ़ाइल का उपयोग करके सुरक्षित क्रेडेंशियल प्रबंधन।
रिलीज़