
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
AMSI-ETW-Patch — पैच AMSI और ETW | Kitploit
उपकरण/GitHubGitHub/mr-un1k0d3r/amsi-etw-patch
आईडीएस/आईपीएस से बचनापोस्ट-शोषणरेड टीमिंगप्रतिकूल हमला
GitHubmr-un1k0d3r/amsi-etw-patch

AMSI-ETW-Patch

पैच AMSI और ETW

रिपॉजिटरी देखें
25132122 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

AMSI-ETW-Patch

इस रिपॉजिटरी में AMSI और ETW को पैच करने की जानकारी है, जो दोनों के लिए एक ही सिंगल-बाइट पैच का उपयोग करती है।

विचार स्वयं पैच की पहचान को सीमित करना था, क्योंकि यह एक ही बाइट का होता है।

AMSI (patch-amsi-x64.c)

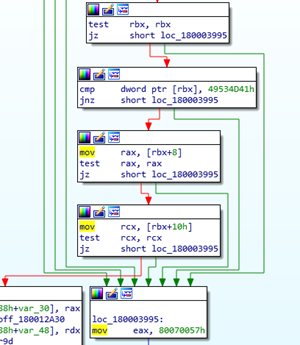
विचार यह है कि AMSI महत्वपूर्ण AMSI "चेक" कोड तक पहुँचने से पहले बहुत सारे वैलिडेशन चेक करता है। आप आसानी से किसी एक jz को jnz में बदल सकते हैं और इसका विपरीत भी।

amsi1

उपरोक्त चित्र में लाल तीर दिखाता है कि महत्वपूर्ण कोड कहाँ स्थित है।

amsi2

चेक के उदाहरण जिन्हें महत्वपूर्ण कोड को कॉल करने से बचने के लिए टॉगल किया जा सकता है।

इस मामले में हम cmp dword ptr [rbx], 49534d41h के बाद वाले jnz को पैच करते हैं।

पैच केवल AmsiScanBuffer + 0x83 = 0x74 (x64) का पता है।

ETW (patch-etw-x64.c)

EtwEventWrite को पैच करने के बजाय केवल syscall NtTraceEvent को पैच करें, जिसे बहुत सारे फ़ंक्शन कॉल करते हैं।

etw1

जैसा कि नीचे दिए गए चित्र में दिखाया गया है, NtTraceEvent का उपयोग ntdll.dll के भीतर कई फ़ंक्शन करते हैं।

etw1

पैच केवल NtTraceEvent फ़ंक्शन को कॉल करने पर return को मजबूर करता है NtTraceEvent = 0xc3 (x64)।

टूल डाउनलोड करें