
CHOMTE.SH एक शक्तिशाली शेल स्क्रिप्ट है जो पेनिट्रेशन टेस्टिंग के दौरान रिकॉनिसेंस कार्यों को स्वचालित करने के लिए डिज़ाइन की गई है। यह विभिन्न Go-आधारित टूल्स का उपयोग करके जानकारी एकत्र करता है और आक्रमण सतह की पहचान करता है, जो इसे बग बाउंटी हंटर्स और पेनिट्रेशन टेस्टर्स के लिए एक मूल्यवान संपत्ति बनाता है।


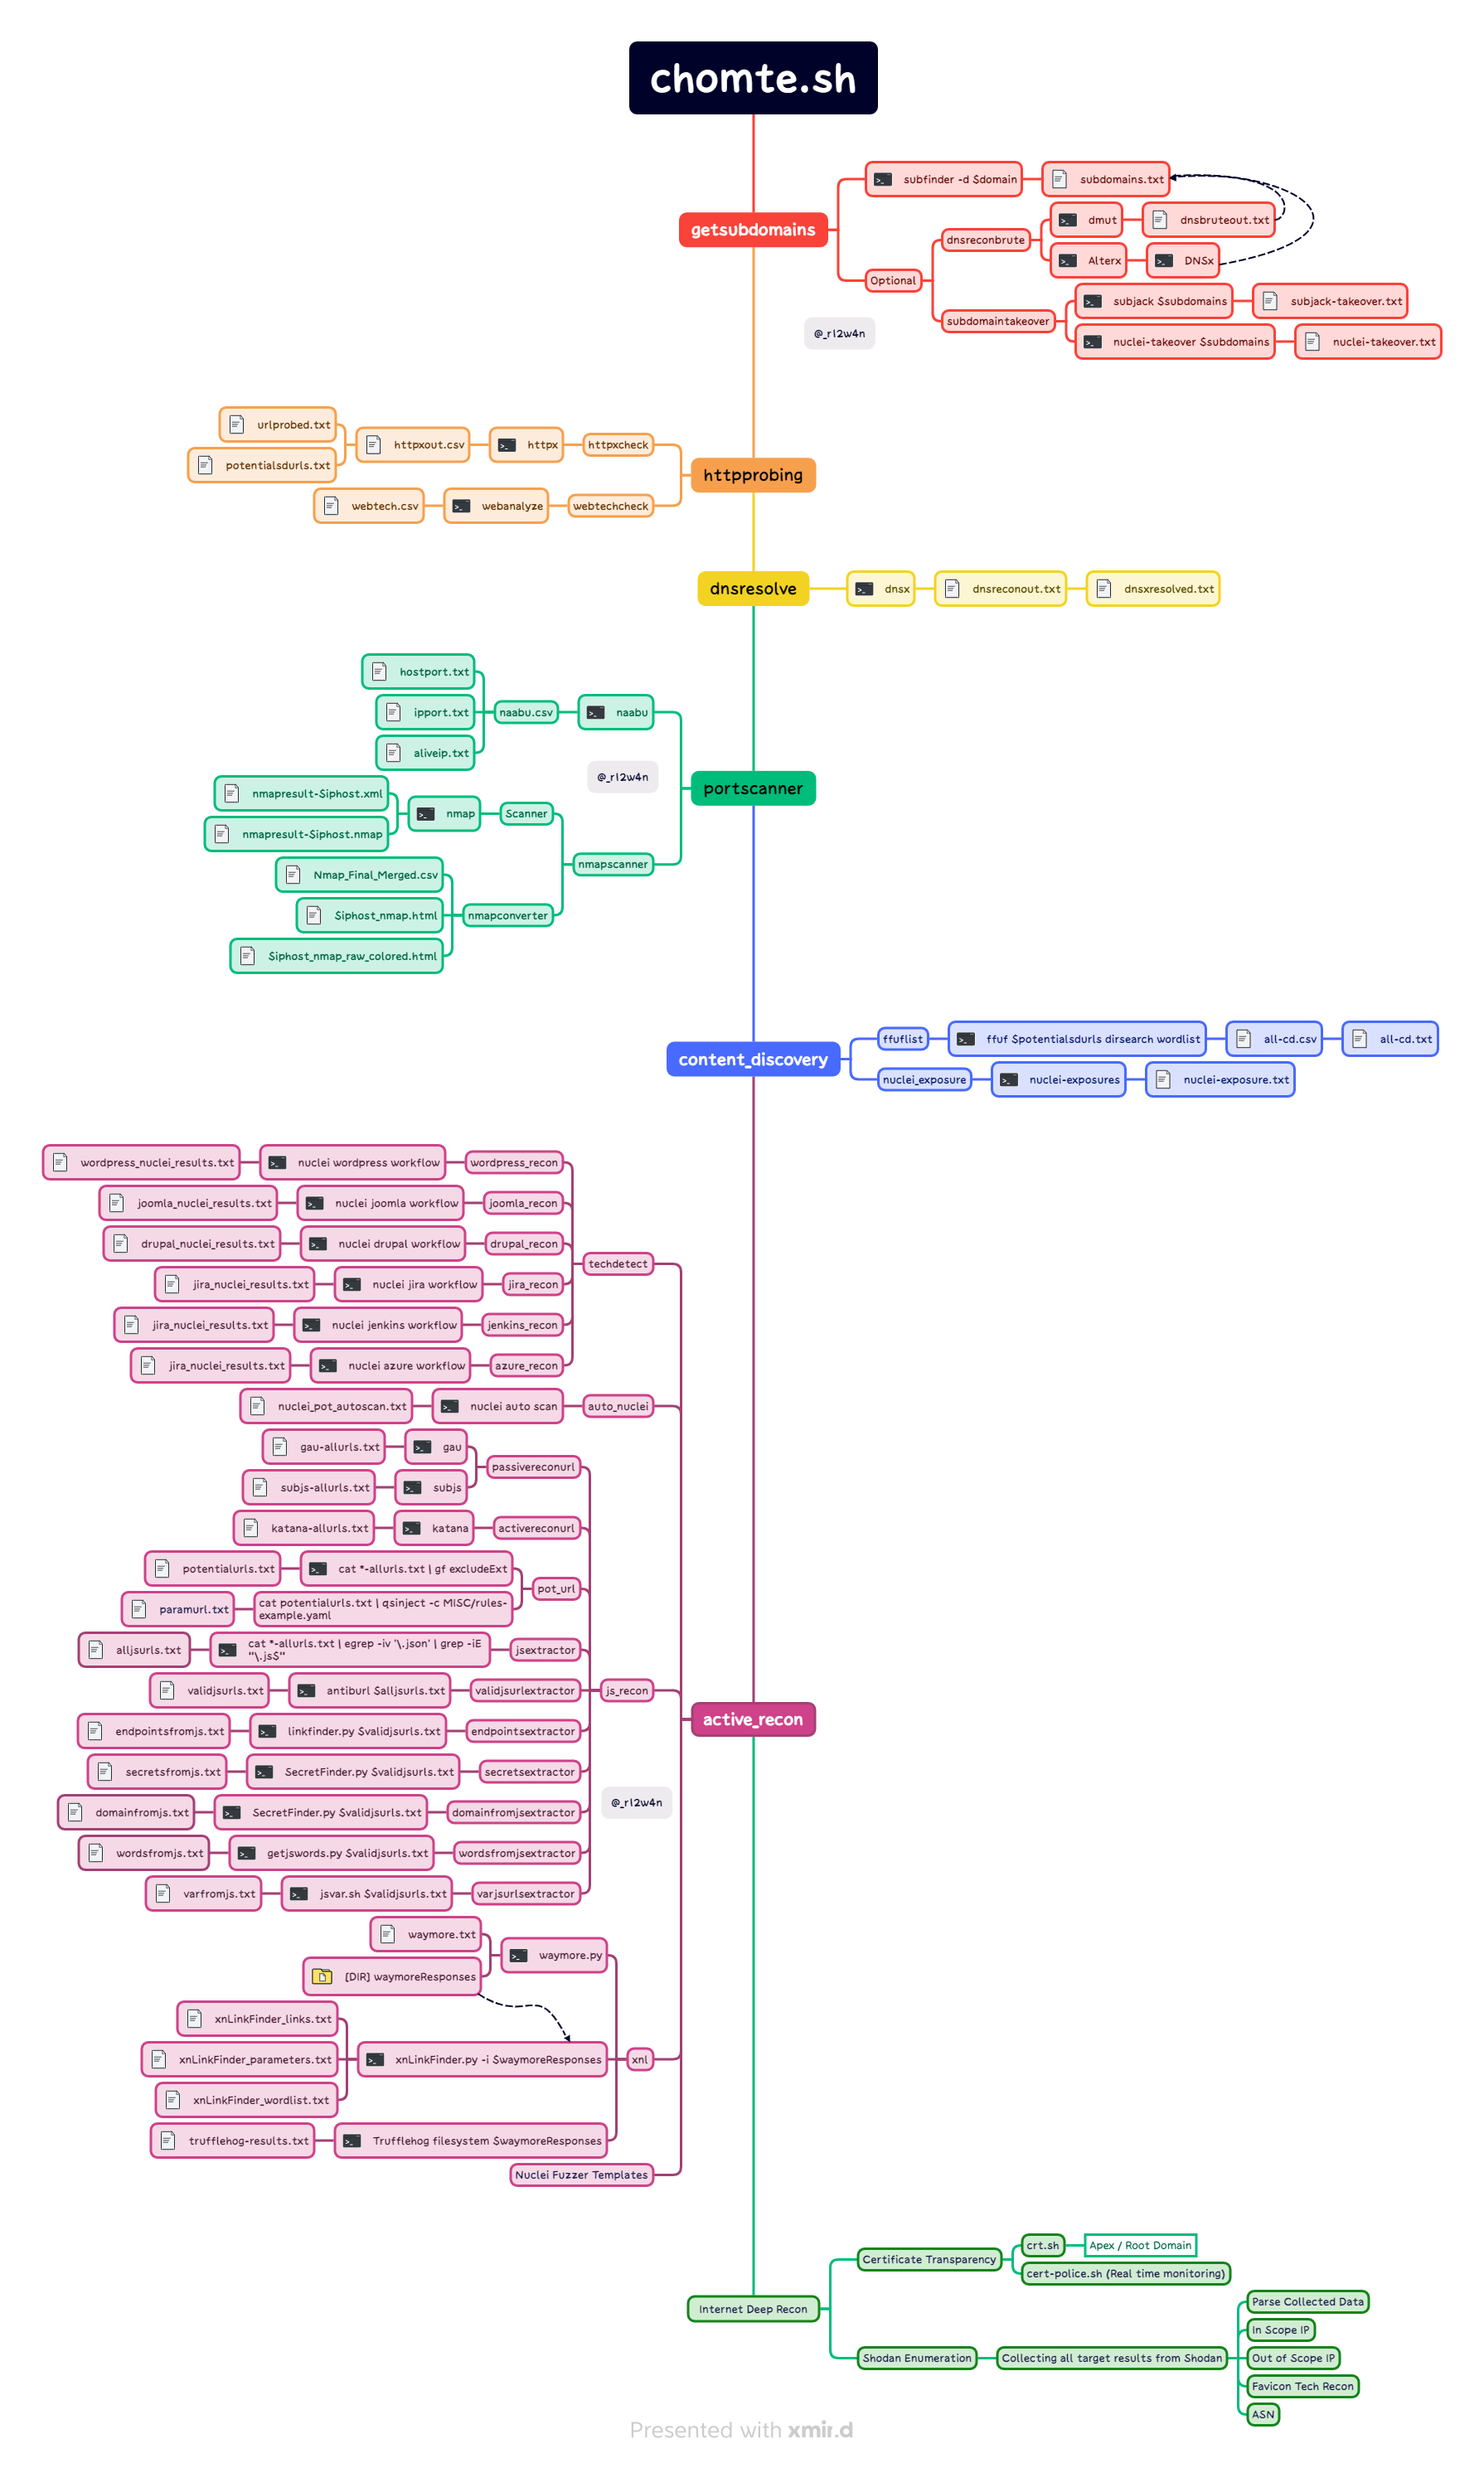
यहाँ कुछ प्रमुख विशेषताएं हैं जो CHOMTE.SH को सुरक्षा पेशेवरों के लिए एक आवश्यक उपकरण बनाती हैं:
CHOMTE.SH साइबर सुरक्षा पेशेवरों के लिए एक गेम-चेंजर है, जो आपकी डिजिटल संपत्तियों को सुरक्षित करने और आपकी वेब एप्लिकेशन सुरक्षा को मजबूत करने के लिए एक व्यापक टूलकिट प्रदान करता है। खतरों से आगे रहें, अपनी ऑनलाइन उपस्थिति की रक्षा करें, और CHOMTE.SH को अपने सुरक्षा शस्त्रागार का हिस्सा बनाएं।
CHOMTE.SH को इंस्टॉल करने के लिए, इन चरणों का पालन करें:
git clone https://github.com/mr-rizwan-syed/chomteshcd chomteshsudo suchmod +x *.sh./install.sh./chomte.shCHOMTE.SH का उपयोग करने के लिए, स्क्रिप्ट को निम्नलिखित फ़्लैग्स के साथ चलाएं:
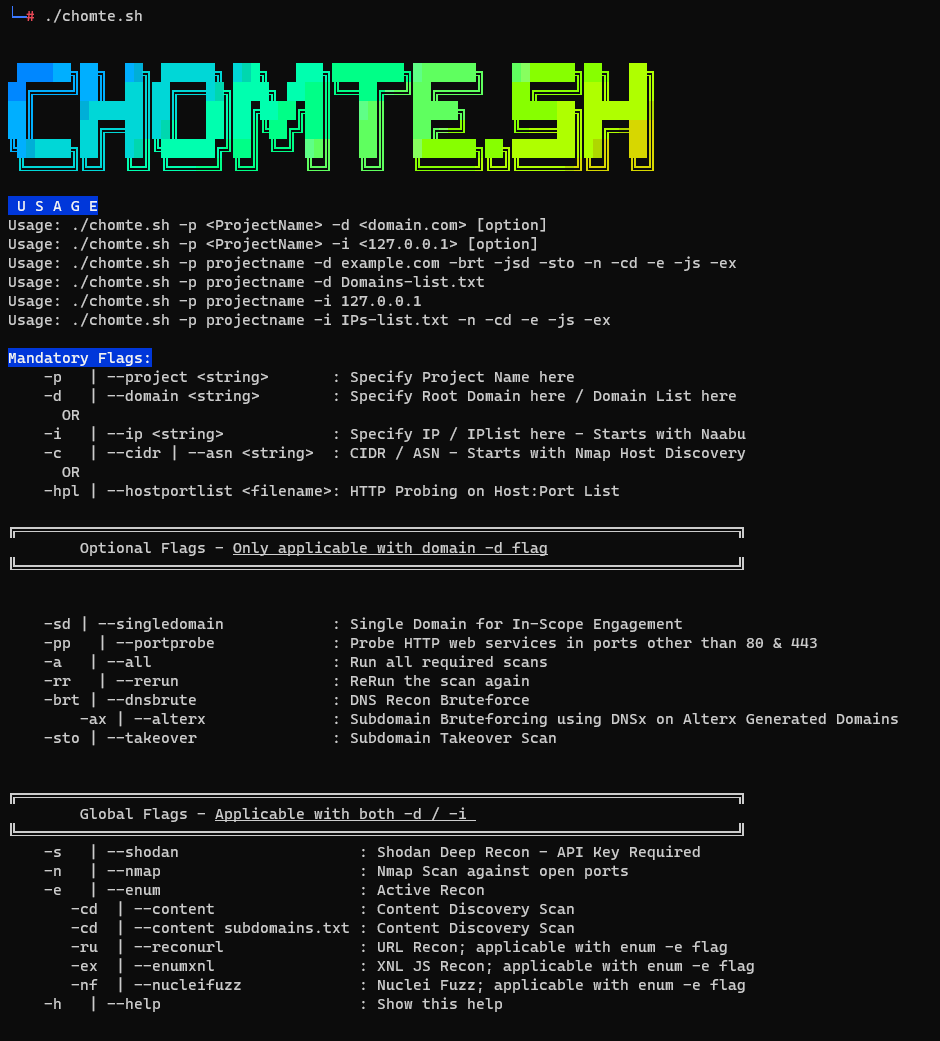
└─# ./chomte.sh


 ██████╗██╗  ██╗ ██████╗ ███╗   ███╗████████╗███████╗   ███████╗██╗  ██╗
██╔════╝██║  ██║██╔═══██╗████╗ ████║╚══██╔══╝██╔════╝   ██╔════╝██║  ██║
██║     ███████║██║   ██║██╔████╔██║   ██║   █████╗     ███████╗███████║
██║     ██╔══██║██║   ██║██║╚██╔╝██║   ██║   ██╔══╝     ╚════██║██╔══██║
╚██████╗██║  ██║╚██████╔╝██║ ╚═╝ ██║   ██║   ███████╗██╗███████║██║  ██║
 ╚═════╝╚═╝  ╚═╝ ╚═════╝ ╚═╝     ╚═╝   ╚═╝   ╚══════╝╚═╝╚══════╝╚═╝  ╚═╝

 U S A G E
Usage: ./chomte.sh -p <ProjectName> -d <domain.com> [option]
Usage: ./chomte.sh -p <ProjectName> -i <127.0.0.1> [option]
Usage: ./chomte.sh -p projectname -d example.com -brt -jsd -sto -n -cd -e -js -ex
Usage: ./chomte.sh -p projectname -d Domains-list.txt
Usage: ./chomte.sh -p projectname -i 127.0.0.1
Usage: ./chomte.sh -p projectname -i IPs-list.txt -n -cd -e -js -ex

Mandatory Flags:
    -p   | --project <string>       : Specify Project Name here
    -d   | --domain <string>        : Specify Root Domain here / Domain List here
      OR
    -i   | --ip <string>            : Specify IP / IPlist here - Starts with Naabu
    -c   | --cidr | --asn <string>  : CIDR / ASN - Starts with Nmap Host Discovery
      OR
    -hpl | --hostportlist <filename>: HTTP Probing on Host:Port List

╔════════════════════════════════════════════════════════════════════════════════╗
        Optional Flags - Only applicable with domain -d flag
╚════════════════════════════════════════════════════════════════════════════════╝


    -sd | --singledomain            : Single Domain for In-Scope Engagement
    -pp   | --portprobe             : Probe HTTP web services in ports other than 80 & 443
    -a   | --all                    : Run all required scans
    -rr   | --rerun                 : ReRun the scan again
    -brt | --dnsbrute               : DNS Recon Bruteforce
        -ax | --alterx              : Subdomain Bruteforcing using DNSx on Alterx Generated Domains
    -sto | --takeover               : Subdomain Takeover Scan


╔════════════════════════════════════════════════════════════════════════════════╗
        Global Flags - Applicable with both -d / -i
╚════════════════════════════════════════════════════════════════════════════════╝
    -s   | --shodan                    : Shodan Deep Recon - API Key Required
    -n   | --nmap                      : Nmap Scan against open ports
    -e   | --enum                      : Active Recon
       -cd  | --content                : Content Discovery Scan
       -cd  | --content subdomains.txt : Content Discovery Scan
       -ru  | --reconurl               : URL Recon; applicable with enum -e flag
       -ex  | --enumxnl                : XNL JS Recon; applicable with enum -e flag
       -nf  | --nucleifuzz             : Nuclei Fuzz; applicable with enum -e flag
    -h   | --help                      : Show this help
-n या --nmap : खुले पोर्ट के विरुद्ध Nmap स्कैन।
-brt या --dnsbrute : DNS रिकॉन ब्रूटफोर्स।
-hpl या --hostportlist <पथ> : होस्ट:पोर्ट सूची पर HTTP प्रोबिंग
-cd या --content <पथ> : कंटेंट डिस्कवरी – पथ वैकल्पिक है
-e या --enum : तकनीकों पर आधारित सक्रिय एनुम
-h या --help : सहायता दिखाएं।


