Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
awesome-reverse-engineering — बाइनरीज़, ऐप्स, फ़र्मवेयर, फ़ॉर्मेट और प्रोटोकॉल के लिए चयनित रिवर्स-इंजीनियरिंग टूल्स और लर्निंग संसाधन। | Kitploit
उपकरण/GitHubGitHub/morluto/awesome-reverse-engineering
स्थैतिक विश्लेषणगतिशील विश्लेषण (सैंडबॉक्सिंग)रिवर्स इंजीनियरिंगडीबगर्समालवेयर विश्लेषणमोबाइल सुरक्षाबाइनरी विश्लेषणपेपर और शोधलर्निंग और शिक्षा
चयनित संसाधन
फर्मवेयर विश्लेषण
GitHubmorluto/awesome-reverse-engineering

awesome-reverse-engineering

बाइनरीज़, ऐप्स, फ़र्मवेयर, फ़ॉर्मेट और प्रोटोकॉल के लिए चयनित रिवर्स-इंजीनियरिंग टूल्स और लर्निंग संसाधन।

रिपॉजिटरी देखें
1.6k346835 दिन पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

शानदार रिवर्स इंजीनियरिंग शानदार

विशेष: REA — एजेंट-उन्मुख रिवर्स-इंजीनियरिंग उपकरण, एप्लिकेशन व्यवहार से लेकर नेटिव बाइनरीज़ तक। awesome-reverse-engineering के निर्माताओं द्वारा।
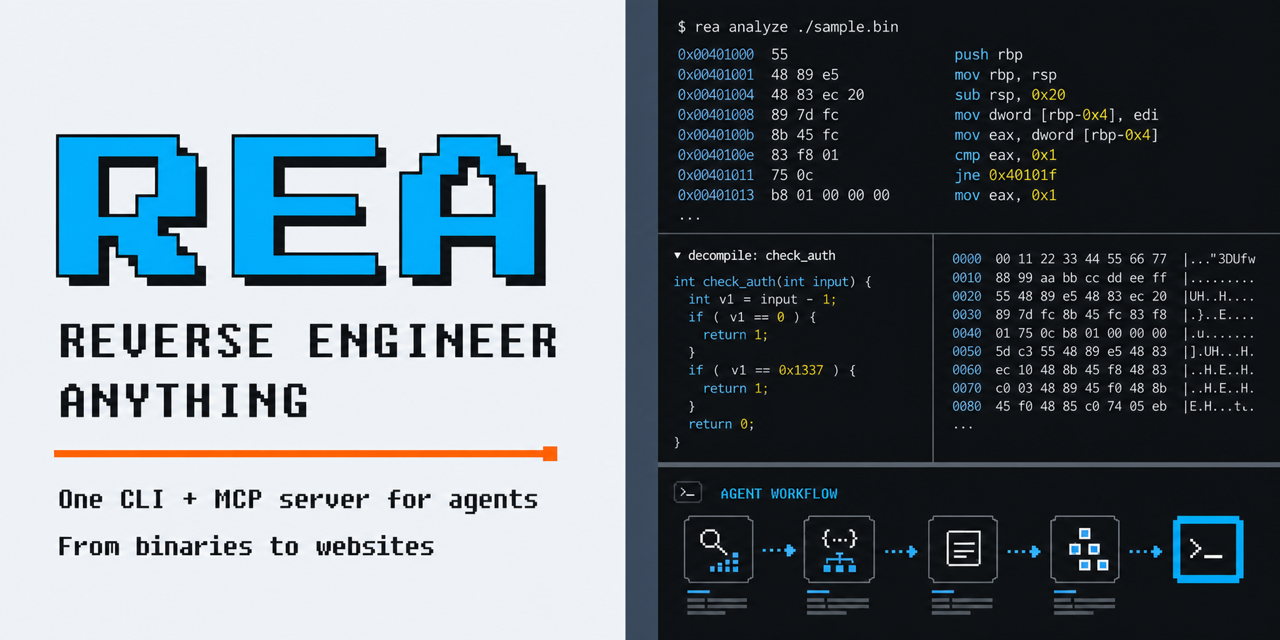
REA — Reverse Engineer Anything

बाइनरीज़, एप्लिकेशन, फ़र्मवेयर, फ़ाइल फ़ॉर्मेट और प्रोटोकॉल को समझने के लिए एक क्यूरेटेड प्रारंभिक बिंदु।

जिस काम को आपको करना है, उसके आधार पर कोई उपकरण खोजें। प्रत्येक प्रविष्टि अपने उद्देश्य का वर्णन करती है; व्यावसायिक उपकरणों को commercial के रूप में चिह्नित किया गया है। यह एक प्रारंभिक चयन है, जो जोड़ और सुधार के लिए खुला है।

यहाँ से शुरू करें

आपका कार्ययहाँ से शुरू करें
असेंबली और रिवर्सिंग की मूल बातें सीखेंLearning
किसी एक्ज़ीक्यूटेबल और उसकी क्षमताओं की पहचान करेंFile identification and triage
नेटिव कोड पढ़ें या उसमें स्टेप-थ्रू करेंNative analysis और Debuggers
कॉल्स को ट्रेस करें या चल रहे प्रोग्राम में इंस्ट्रुमेंटेशन करेंDynamic instrumentation and tracing
एंटी-डीबगिंग को बायपास करें, अनपैक करें या इम्पोर्ट्स को पुनर्निर्मित करेंDeobfuscation and anti-analysis
किसी संदिग्ध फ़ाइल, प्रोसेस या मेमोरी इमेज की जाँच करेंMalware analysis
किसी APK, .NET असेंबली या Java प्रोग्राम का निरीक्षण करेंAndroid and managed code
किसी iOS ऐप, macOS बाइनरी या Apple फ़र्मवेयर का निरीक्षण करेंiOS and macOS
किसी Python, Go, Flutter या Hermes बाइनरी को अनपैक करेंLanguage runtimes and packagers
ब्राउज़र व्यवहार या किसी अप्रलेखित प्रोटोकॉल को समझेंWeb and protocols
फ़र्मवेयर निकालें या किसी बाइनरी फ़ॉर्मेट का निरीक्षण करेंFirmware and hardware और File formats
गेम मेमोरी संरचनाओं, एसेट्स या बाइटकोड का पुनर्निर्माण करेंGame reverse engineering
बिल्ड्स की तुलना करें या बाइनरी डिफ़्स का ऑडिट करेंBinary diffing and patch analysis
कंस्ट्रेंट्स हल करें, स्टेट्स का अन्वेषण करें या सेमांटिक्स को लिफ़्ट करेंSymbolic execution and formal analysis और Instruction lifting and semantics
AI एजेंट्स के साथ किसी जाँच को तेज़ करेंAI-assisted analysis

विषय-सूची

  • Learning
    • Books
  • File identification and triage
  • Native analysis
  • Debuggers
  • Dynamic instrumentation and tracing
  • Deobfuscation and anti-analysis
  • Malware analysis
  • Android and managed code
  • iOS and macOS
  • Language runtimes and packagers
  • Web and protocols
  • Firmware and hardware
  • File formats
  • Game reverse engineering
  • Binary diffing and patch analysis
  • Symbolic execution and formal analysis
  • Instruction lifting and semantics
  • AI-assisted analysis
  • Practice and communities
  • Related lists
  • Contributing and maintenance
  • License

सीखना

सर्किट आरेखों और एक नारंगी बुकमार्क वाला एक खुला तकनीकी मैनुअल

  • Azeria Labs - रजिस्टर, मेमोरी और कॉलिंग कन्वेंशन सीखने के लिए अभ्यासों के साथ ARM असेंबली ट्यूटोरियल।
  • Compiler Explorer - ब्राउज़र में कई कंपाइलरों के साथ कोड कंपाइल करता है और उत्पन्न असेंबली दिखाता है, ताकि यह देखा जा सके कि स्रोत निर्माण और अनुकूलन स्तर मशीन कोड में कैसे अनुवादित होते हैं।
  • Corkami - बाइनरी फ़ॉर्मेट और फ़ाइल संरचनाओं को समझाने वाले दृश्य संदर्भ और पोस्टर, जिनमें निष्पादन-योग्य फ़ॉर्मेट लेआउट शामिल हैं।
  • Corkami PoCs - फ़ाइल-फ़ॉर्मेट एज केस और पार्सर व्यवहार का अध्ययन करने के लिए न्यूनतम और असामान्य निष्पादन-योग्य और दस्तावेज़ नमूने।
  • Hextree - व्यावहारिक मोबाइल और हार्डवेयर रिवर्स-इंजीनियरिंग पाठ्यक्रम और इंटरैक्टिव लैब; व्यावसायिक, कुछ मुफ़्त सामग्री के साथ।
  • Malware Analysis Training - प्रोग्रामिंग, Windows-इंटर्नल्स और रिवर्सिंग अभ्यासों के साथ Windows मैलवेयर-विश्लेषण पाठ्यक्रम; लैब के लिए उपयुक्त Windows विश्लेषण वातावरण आवश्यक है।
  • Malware Unicorn RE101 - x86 असेंबली, ट्रायाज और डीबगिंग को कवर करने वाली प्रारंभिक Windows मैलवेयर-रिवर्सिंग कार्यशाला; इसके VM-आधारित लैब निर्देश पुराने सॉफ़्टवेयर इमेज का उपयोग करते हैं।
  • Nightmare - एनोटेटेड CTF चुनौतियों से बना पाठ्यक्रम, जो असेंबली और रिवर्सिंग की मूल बातों से लेकर बाइनरी एक्सप्लॉइटेशन तक आगे बढ़ता है।
  • OpenSecurityTraining2 - असेंबली, आर्किटेक्चर, डीबगिंग और रिवर्स इंजीनियरिंग में संरचित पाठ्यक्रम।
  • pwn.college - Linux, असेंबली, रिवर्स इंजीनियरिंग और बाइनरी एक्सप्लॉइटेशन में व्यावहारिक चुनौतियों के साथ मुफ़्त पाठ्यक्रम, जो ब्राउज़र-सुलभ वातावरण में चलाए जाते हैं।
  • Reverse Engineering by Kevin Thomas - x86, x64, ARM, AVR और RISC-V में एनोटेटेड असेंबली और रिवर्स-इंजीनियरिंग पाठ, जिनमें पाठ-विशिष्ट टूलचेन और हार्डवेयर आवश्यकताएँ हैं।
  • Reverse Engineering for Beginners - संकलित C और C++ उदाहरणों को कई आर्किटेक्चरों में असेंबली से जोड़ने वाली मुफ़्त पुस्तक।
  • RPISEC Modern Binary Exploitation - रिवर्स इंजीनियरिंग, मेमोरी करप्शन और एक्सप्लॉइटेशन को कवर करने वाली पाठ्यक्रम सामग्री और लैब; दिसंबर 2021 के बाद से कोई कमिट नहीं, इसलिए लैब के लिए पुराने टूलचेन की आवश्यकता हो सकती है।

पुस्तकें

  • Hacking the Xbox - मूल Xbox के सुरक्षा डिज़ाइन के माध्यम से हार्डवेयर रिवर्स इंजीनियरिंग का परिचय; लेखक द्वारा जारी मुफ़्त PDF संस्करण।
  • Practical Binary Analysis - ELF और PE इंटर्नल्स, डिसअसेंबली, बाइनरी इंस्ट्रुमेंटेशन, टेंट विश्लेषण और सिंबॉलिक एक्ज़ीक्यूशन को कवर करता है, जिसमें अभ्यासों में बनाए गए टूल शामिल हैं।
  • Practical Malware Analysis - लैब अभ्यासों के साथ स्टैटिक और डायनामिक Windows मैलवेयर विश्लेषण का व्यावहारिक परिचय; 2012 में प्रकाशित, इसलिए कुछ टूलिंग अध्याय पुराने हैं।
  • The Ghidra Book - Ghidra के डिसअसेंबलर, डीकंपाइलर, स्क्रिप्टिंग और एक्सटेंशन API की मार्गदर्शिका; 2026 का दूसरा संस्करण BSim और PyGhidra को कवर करता है।

फ़ाइल पहचान और ट्रायाज

Unknown files sorted by their format markers in an inspection tray

टूल डाउनलोड करें