
 mister-iks/pcybox-attackgraph
सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।

बनाएँ। हमला करें। बचाव करें। समझें।
एक ओपन सोर्स लैब जो पूरी तरह आपके ब्राउज़र में चलती है: एक सिम्युलेटेड इंफ्रास्ट्रक्चर बनाएँ, उसमें होते हुए एक हमले को देखें, और जाँचें कि आपका बचाव वाकई काम करता है या नहीं। हर चरण के साथ यह कारण भी आता है कि वह क्यों काम कर पाया, और हर नियंत्रण बताता है कि वह ठीक कौन-सी पूर्व-शर्त तोड़ता है।
लाइव डेमो · Français · विनिर्देश · इंजन कैसे काम करता है · लैब प्रारूप · योगदान
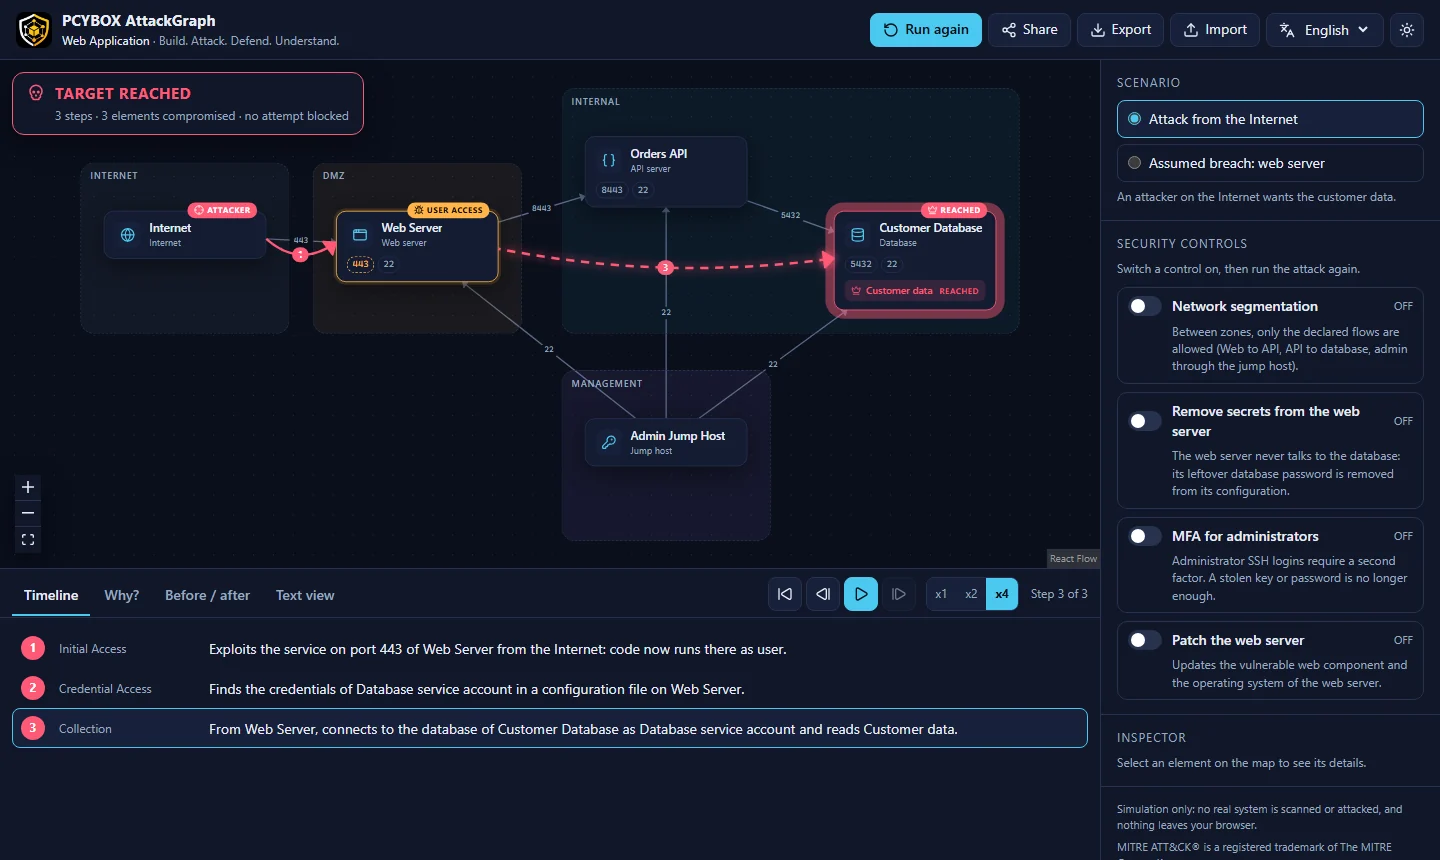
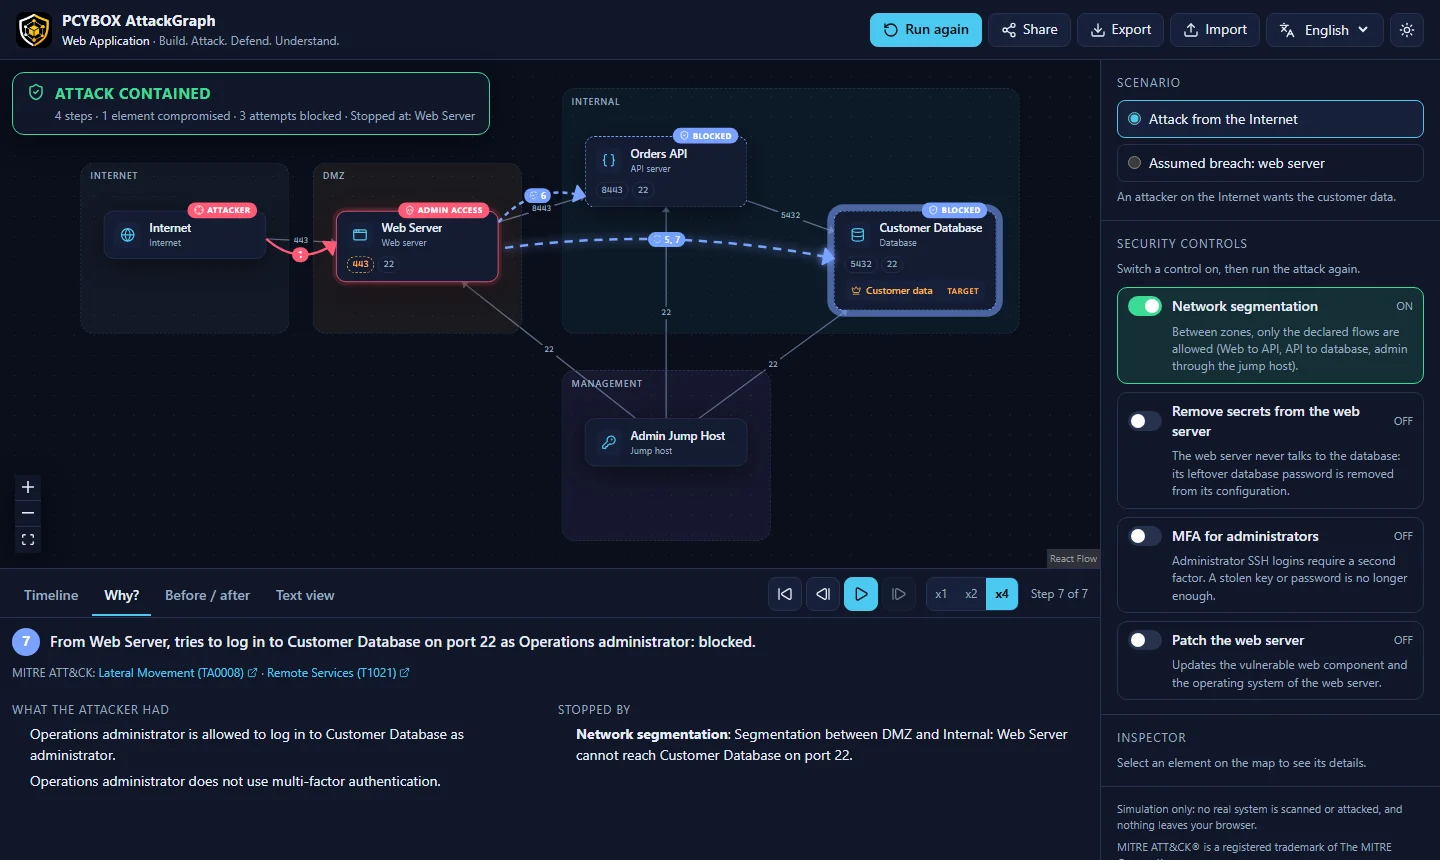
अटैक सरफेस, लेटरल मूवमेंट, सेगमेंटेशन, ब्लास्ट रेडियस, डिफेंस इन डेप्थ: इन विचारों को स्थिर आरेखों से समझना कठिन होता है। PCYBOX AttackGraph इन्हें ऐसी चीज़ में बदल देता है जिसे आप देख और संचालित कर सकते हैं:
केवल सिम्युलेशन। यह लैब कभी किसी वास्तविक सिस्टम को स्कैन, संपर्क या हमला नहीं करती। तकनीकों का वर्णन एक अवधारणात्मक स्तर पर किया गया है, MITRE ATT&CK से मैप किया गया, बिना किसी शोषण प्रक्रिया के।
लाइव डेमो खोलें: कुछ भी इंस्टॉल करने की ज़रूरत नहीं, कोई अकाउंट नहीं। या इसे लोकली चलाएँ:
git clone https://github.com/Mister-iks/pcybox-attackgraph.git
cd pcybox-attackgraph
pnpm install
pnpm dev
फिर टर्मिनल में छपा URL खोलें, Run attack पर क्लिक करें, Network segmentation चालू करें, और दोबारा चलाएँ।
कीबोर्ड: Space चलाता या रोकता है, तीर कुंजियाँ हमले में चरण-दर-चरण आगे बढ़ती हैं, Home शुरुआत पर वापस जाता है।
Edit पर स्विच करें, फिर पैलेट से तत्वों को मानचित्र पर खींचें, किसी तत्व के किनारे वाले बिंदु से खींचकर उन्हें जोड़ें, और साइड पैनल में सेवाएँ, कमज़ोरियाँ, संग्रहीत क्रेडेंशियल, पहचान, एसेट, नियंत्रण और परिदृश्य भरें। Problems टैब बताता है कि संभवतः क्या गलत है (बिना सेवा वाले पोर्ट पर फ़्लो, ऐसा नियंत्रण जो किसी चीज़ पर लागू नहीं होता...)। Ctrl+Z और Ctrl+Y से अनडू और रीडू करें। आपकी लैब ब्राउज़र में सहेजी जाती है और इसे निर्यात, आयात और लिंक द्वारा साझा किया जा सकता है।
.attackgraph.json फ़ाइलों का निर्यात और आयात।आगे क्या आता है, इसके लिए रोडमैप देखें।
lab (.attackgraph.json) ──▶ validation ──▶ engine (web worker) ──▶ story of events ──▶ map, timeline, Why?
इंजन हमलावर की क्षमताओं को दौर-दर-दौर संतृप्त करता है (फुटहोल्ड, क्रेडेंशियल, डेटा एक्सेस)। हर तकनीक की पूर्व-शर्तें और प्रभाव होते हैं; हर नियंत्रण एक सटीक पूर्व-शर्त तोड़ता है। चूँकि दौर ब्रेड्थ फर्स्ट होते हैं, किसी पहुँचे गए लक्ष्य के लिए रीप्ले की गई कहानी उसकी सबसे छोटी व्युत्पत्तियों में से एक होती है। विवरण docs/engine.md में।
apps/web/           web application (React, React Flow, Vite)
packages/engine/    simulation engine: pure TypeScript, no DOM, fully tested
packages/schema/    JSON Schema of the .attackgraph.json lab format
packages/i18n/      messages (English, French) shared by the app and the CLI
packages/cli/       attackgraph command line tool
content/templates/  ready-to-use labs (CC BY 4.0)
docs/               specification, engine and format documentation
आवश्यकताएँ: Node.js 20 या उससे नया और pnpm।
pnpm install
pnpm dev             # start the app
pnpm test            # engine, schema and app unit tests
pnpm e2e             # end-to-end tests (Playwright, desktop and mobile)
pnpm verify          # everything the CI checks: text, types, tests, build, bundle budget
pnpm attackgraph validate content/templates
pnpm attackgraph list content/templates/active-directory.attackgraph.json
pnpm attackgraph simulate content/templates/active-directory.attackgraph.json --scenario phishing --enable tiering
pnpm attackgraph compare content/templates/web-application.attackgraph.json --enable segmentation --lang fr
pnpm attackgraph simulate <lab> --format markdown   # or json, for other tools
प्रदर्शन बजट: अधिकतम 250 kB प्रारंभिक JavaScript (gzip)। इससे ऊपर जाने पर CI विफल हो जाता है।
| संस्करण | फ़ोकस |
|---|---|
| v0.1 | एक नेटवर्क, एक हमला, एक बचाव: Web Application टेम्पलेट |
| v0.2 (प्रगति पर) | लैब एडिटर, 3 टेम्पलेट, कमांड लाइन टूल |
| v0.3 | अटैक पाथ, चोक पॉइंट, ब्लास्ट रेडियस, एम्बेड करने योग्य दृश्य, ऑफ़लाइन PWA |
| v0.5 | चैलेंज मोड, टीचर मोड, NICE, ECSF और CyBOK के अनुरूप 10 मिशन |
| v1.0 | स्थिर प्रारूप, 8 टेम्पलेट, अरबी और चीनी सहित 9 भाषाएँ |
पूरी योजना विनिर्देश (फ़्रेंच) में है।
योगदान का स्वागत है: कोड, लैब, अनुवाद, और तकनीक कैटलॉग की सुरक्षा प्रैक्टिशनरों द्वारा समीक्षाएँ। CONTRIBUTING.md से शुरू करें। कृपया आचार संहिता का पालन करें, और कमज़ोरियों की रिपोर्ट SECURITY.md में वर्णित तरीके से करें।
