

Zyxel सुपर-एडमिन क्रेडेंशियल एक्सपोज़र विवरण CPE/ONT/LTE/5G फर्मवेयर में, एक अनुकूलित VMG8825-B50B genpass लैब के साथ।

इस रिपॉज़िटरी में CVE-2021-35036 के लिए सार्वजनिक राइट-अप और लैब फ़ाइलें शामिल हैं। यह समस्या Zyxel VMG3625-T50B फर्मवेयर के विरुद्ध रिपोर्ट की गई थी और मुख्य रूप से DAL गेटर पथों पर केंद्रित थी जो एक निम्न-विशेषाधिकार प्रमाणित सत्र को उच्च-विशेषाधिकार वाले स्थानीय खाते और दूरस्थ-प्रबंधन क्रेडेंशियल लौटाते थे।

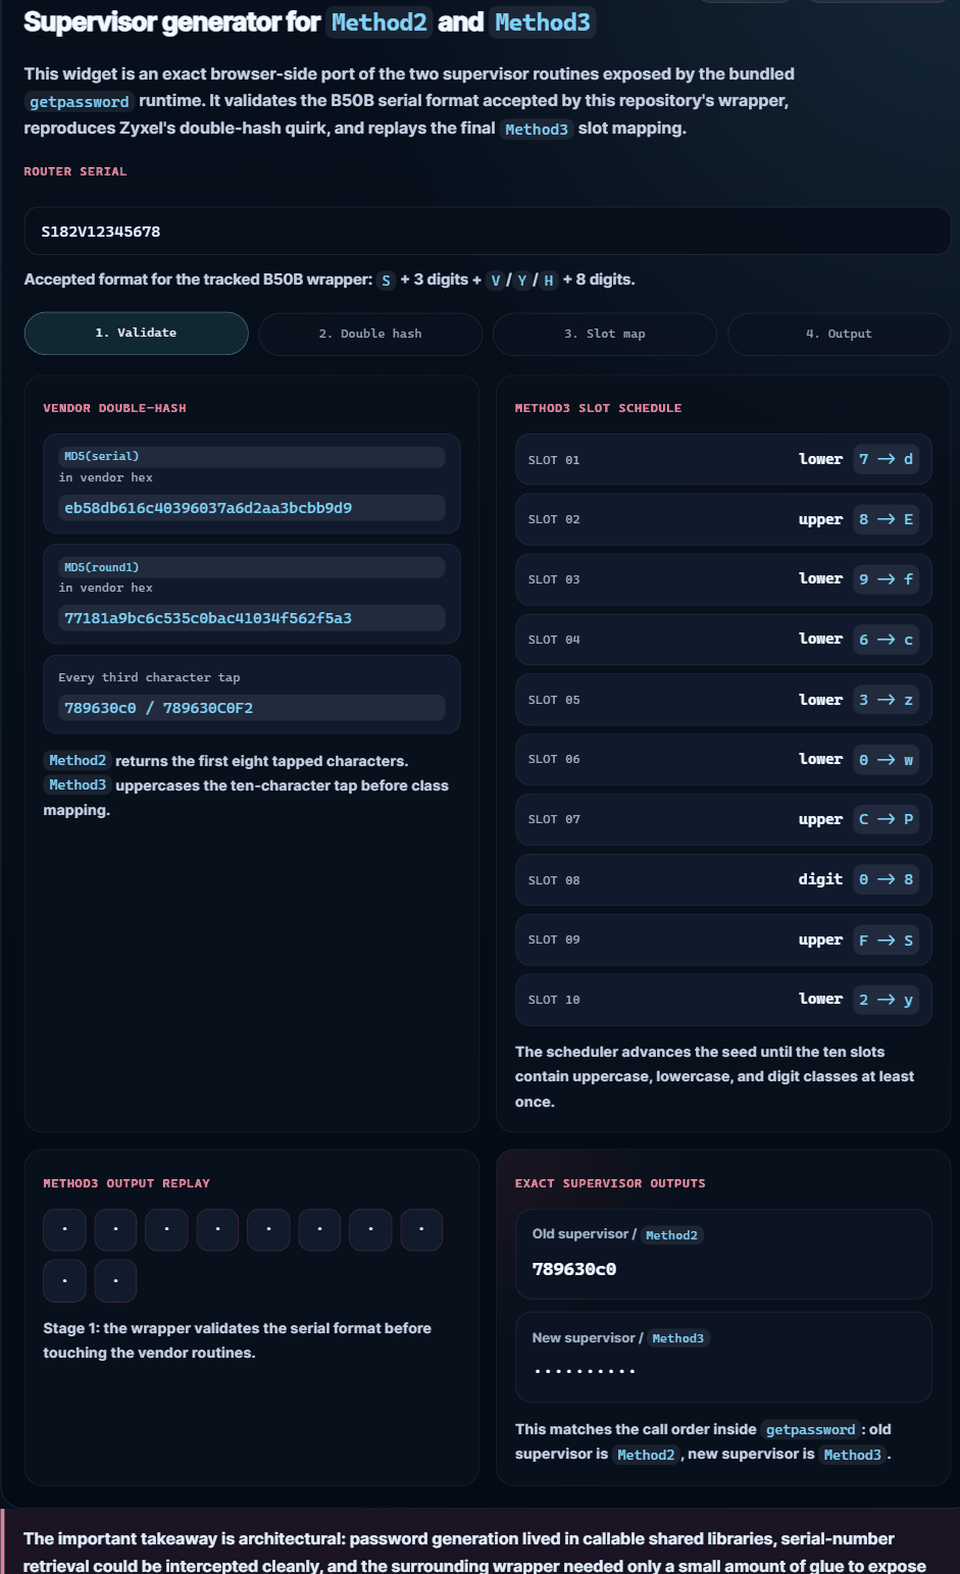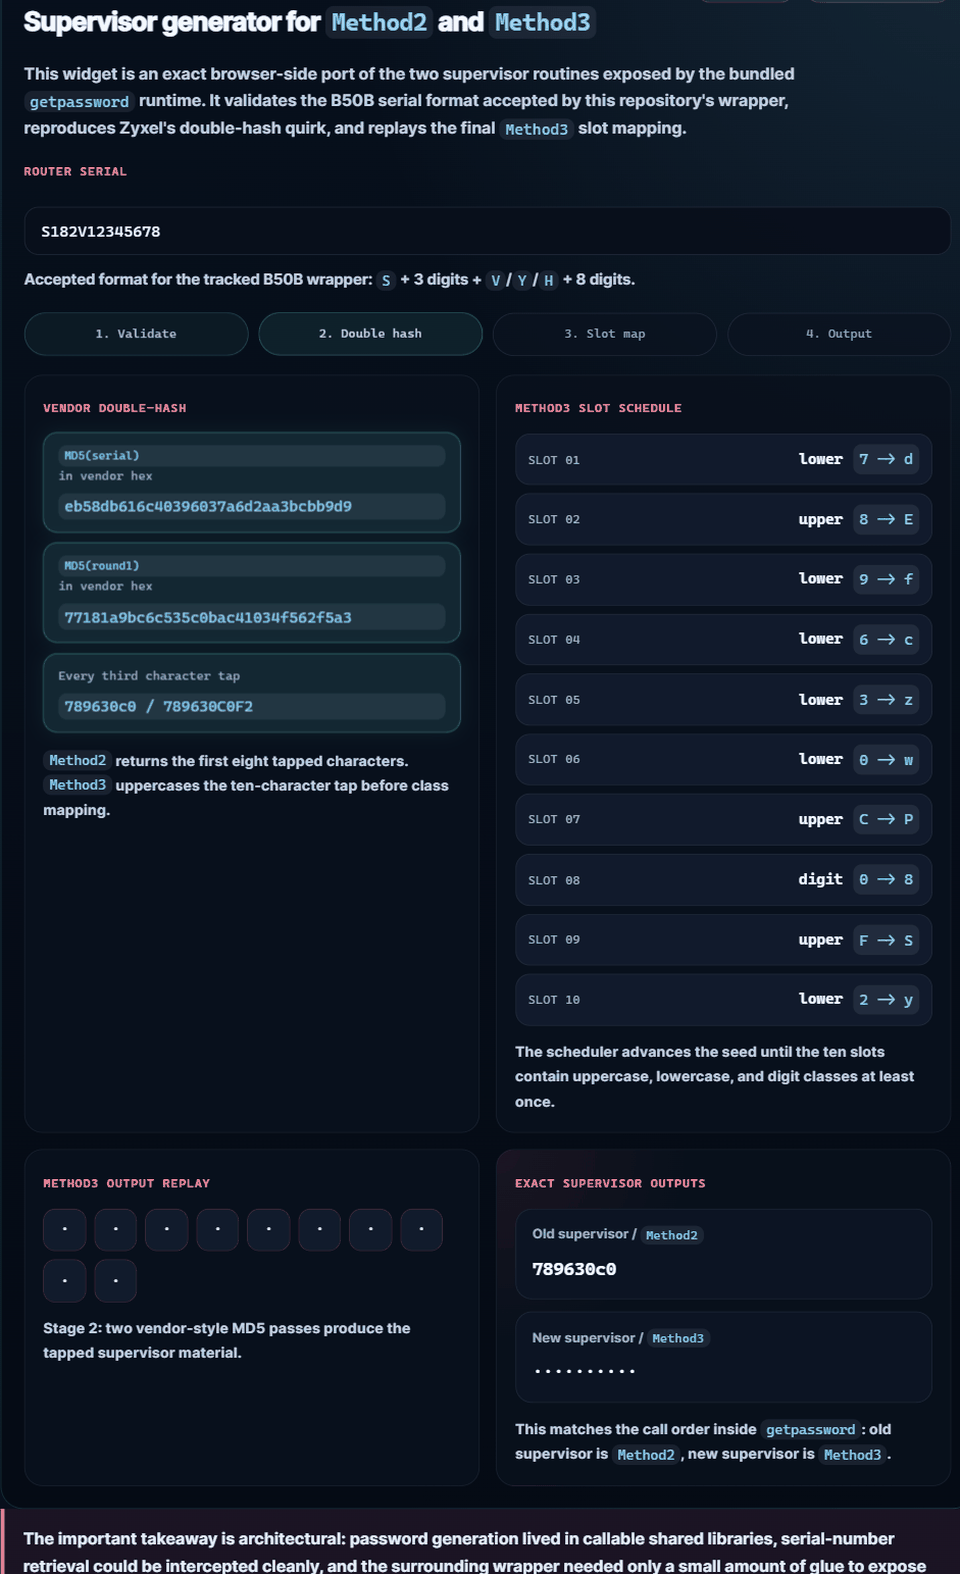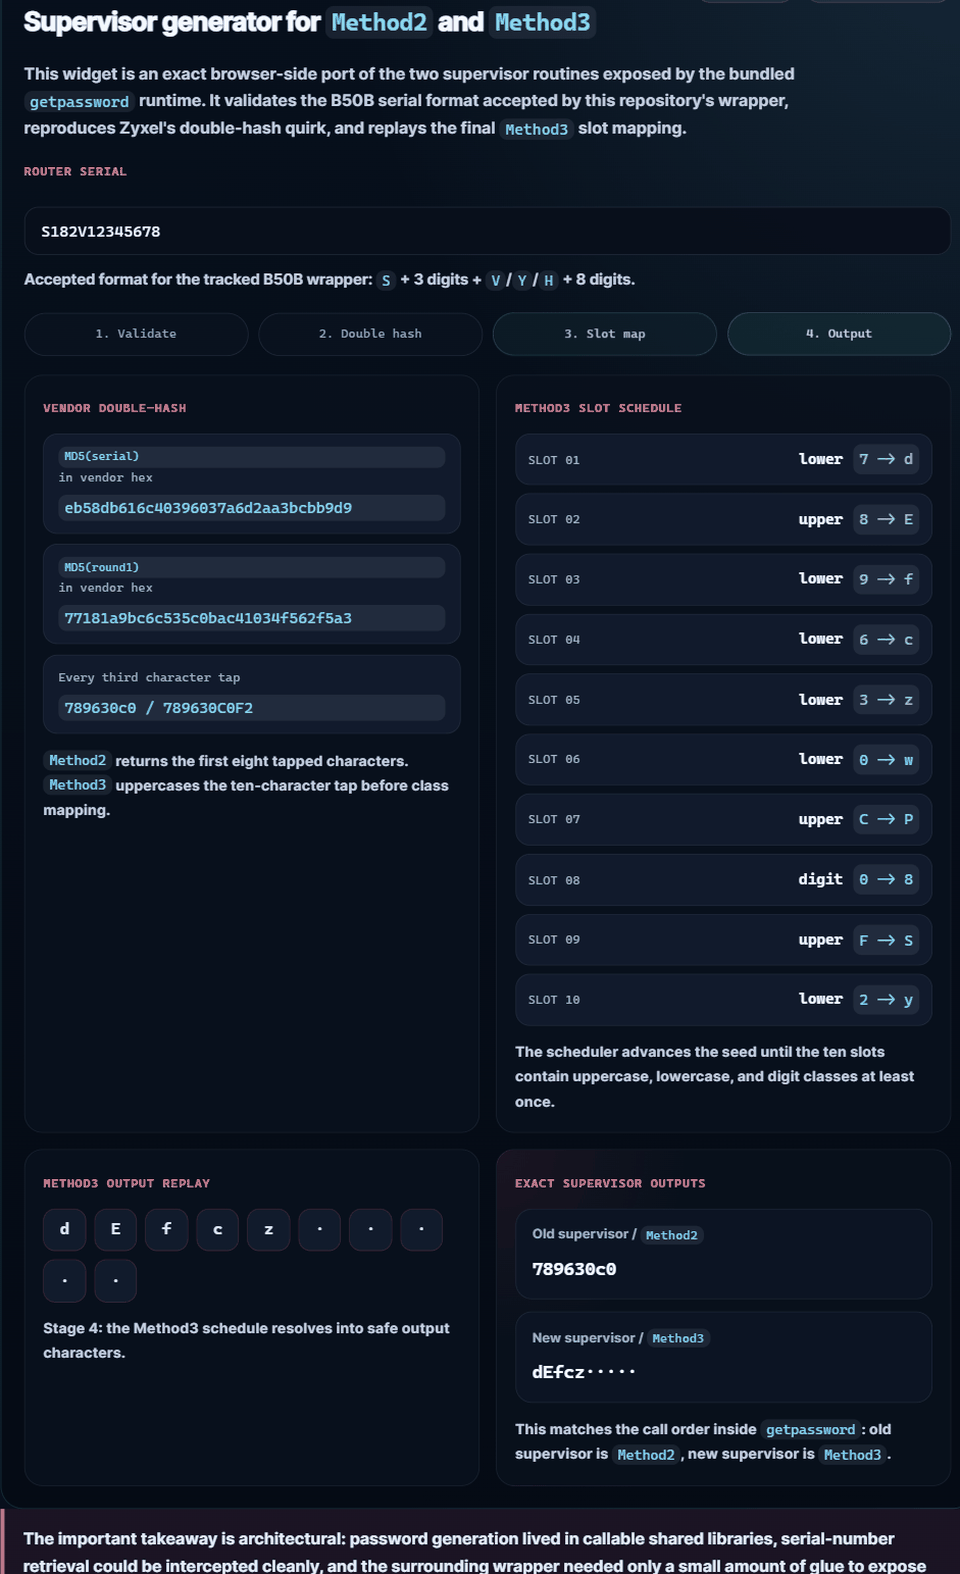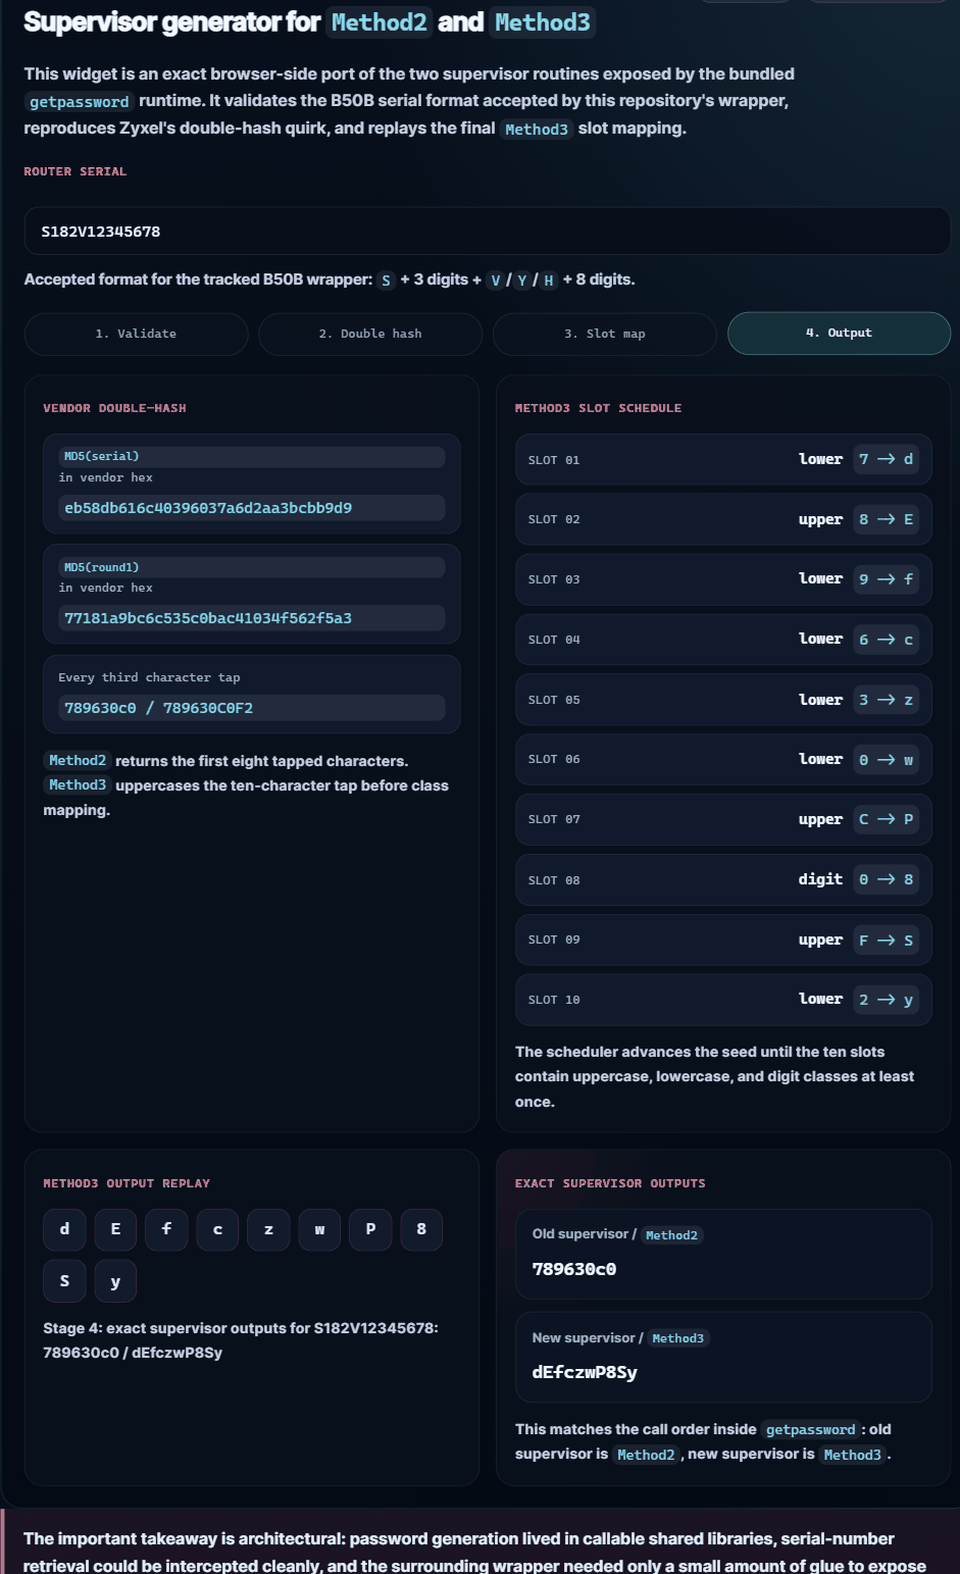
विश्लेषण इस समस्या को मूल VMG3625-T50B रिपोर्ट से व्यापक Zyxel प्रबंधन स्टैक तक ट्रेस करता है: प्रमाणित निम्न-विशेषाधिकार उपयोगकर्ता उन DAL हैंडलर तक पहुँच सकते थे जो एडमिनिस्ट्रेटर-स्तरीय स्थानीय खातों के साथ-साथ TR-069 और FTPS जैसी प्रबंधन सेवाओं के लिए कच्चे रहस्य लौटाते थे।
Boginw का सार्वजनिक zyxel-vmg8825-keygen प्रोजेक्ट लेख के Genpass सेक्शन के लिए उपयोगी संदर्भ है। यह दर्शाता है कि प्रभावित Zyxel प्लेटफ़ॉर्म पर पासवर्ड सामग्री पुन: प्रयोज्य विक्रेता लॉजिक में एम्बेडेड थी जो डिवाइस पहचान इनपुट से सुपरवाइज़र और एडमिन क्रेडेंशियल व्युत्पन्न कर सकती थी। यह संदर्भ यह समझाने में मदद करता है कि DAL डिस्क्लोज़र परिचालन रूप से गंभीर क्यों था: एक बार साझा बैकएंड ऑब्जेक्ट बहुत व्यापक रूप से उजागर हो गए, तो फर्मवेयर स्टैक के अन्य घटक पहले से ही संवेदनशील क्रेडेंशियल सामग्री को लोड करने, रूपांतरित करने और पुन: उत्पन्न करने में सक्षम थे।
रिपॉज़िटरी में विश्लेषण के दौरान उपयोग किया गया अनुकूलित VMG8825-B50B बंडल भी शामिल है zyxel-vmg8825-b50b-keygen-lab/। ट्रैक किया गया adapted-runtime/opt/genpass/genpass रैपर अनुकरणित B50B फाइलसिस्टम से निकाला गया था और विक्रेता पासवर्ड-जनरेशन बाइनरी पर भेजने से पहले पाँचवें स्थान पर V, Y, या H वाले सीरियल प्रारूप स्वीकार करता है।
लाइव जेनरेटर यहाँ खोलें:
सटीक Method2 / Method3 जेनरेटर लॉन्च करें
ऊपर दिया गया प्रीव्यू क्लिक करने योग्य है और बंडल किए गए Method2 और Method3 पथों के लिए सटीक ब्राउज़र-साइड सुपरवाइज़र जेनरेटर खोलता है। GitHub रिपॉज़िटरी README से JavaScript हटा देता है, इसलिए इंटरैक्टिव संस्करण को README.md के अंदर इनलाइन निष्पादित करने के बजाय लिंक किए गए पेज से खोलना पड़ता है।
अनुकूलित लैब बंडल के लिए उपयोग उदाहरण:
.\zyxel-vmg8825-b50b-keygen-lab\run-qemu.bat
फिर, अनुकरणित शेल के अंदर:
genpass S182V12345678
अपेक्षित आउटपुट में प्रदान किए गए सीरियल से व्युत्पन्न सुपरवाइज़र, एडमिन और वाई-फ़ाई पासवर्ड फैमिली शामिल हैं। बड़ी rootfs.ext2 डिस्क इमेज अनट्रैक्ड रहती है क्योंकि यह सामान्य GitHub पुश के लिए बहुत बड़ी है, जबकि रिपॉज़िटरी में अनुकूलित रनटाइम फाइलें और लॉन्च स्क्रिप्ट शामिल हैं जो इस B50B-विशिष्ट संस्करण को मूल अपस्ट्रीम प्रोजेक्ट से अलग करती हैं।
कीजेन सामग्री इसलिए शामिल की गई है क्योंकि यह ठोस फर्मवेयर साक्ष्य है: क्रेडेंशियल हैंडलिंग को न केवल एक वेब पैनल में, बल्कि पुन: प्रयोज्य विक्रेता लाइब्रेरी और रैपर में लागू किया गया था।
प्रकाशन योग्य साइट फ़ाइलें:
index.html: मुख्य लेखassets/site.css: पेज स्टाइलिंगassets/properhero.jpg: लेख हीरो और सोशल प्रीव्यू छविassets/readme-genpass-demo.gif: सटीक सुपरवाइज़र जेनरेटर का एनिमेटेड README प्रीव्यूassets/favicon.svg: फ़ेविकॉन स्रोतdisclosure-proof-images/page-04-img-01.png: लेख में प्रयुक्त एम्बेडेड डिस्क्लोज़र प्रूफ़ छविzyxel-vmg8825-b50b-keygen-lab/: अनुकूलित VMG8825-B50B कीजेन बंडल, जिसमें विश्लेषण में उपयोग किया गया निकाला गया genpass रनटाइम शामिल हैस्थानीय शोध आर्टिफैक्ट, फर्मवेयर ट्री, इम्यूलेटर एसेट्स, PDF, स्क्रीनशॉट और अन्य शोध फ़ाइलें .gitignore द्वारा रिपॉज़िटरी से बाहर रखी गई हैं ताकि Pages ब्रांच साफ़ रहे।
लेख में हाइलाइट किए गए बाहरी संदर्भ निम्नलिखित हैं:
zyxel-vmg8825-keygen प्रोजेक्ट