 maqp/tfc
Tinfoil Chat - ओनियन-रूटेड, एंडपॉइंट सुरक्षित मैसेजिंग सिस्टम

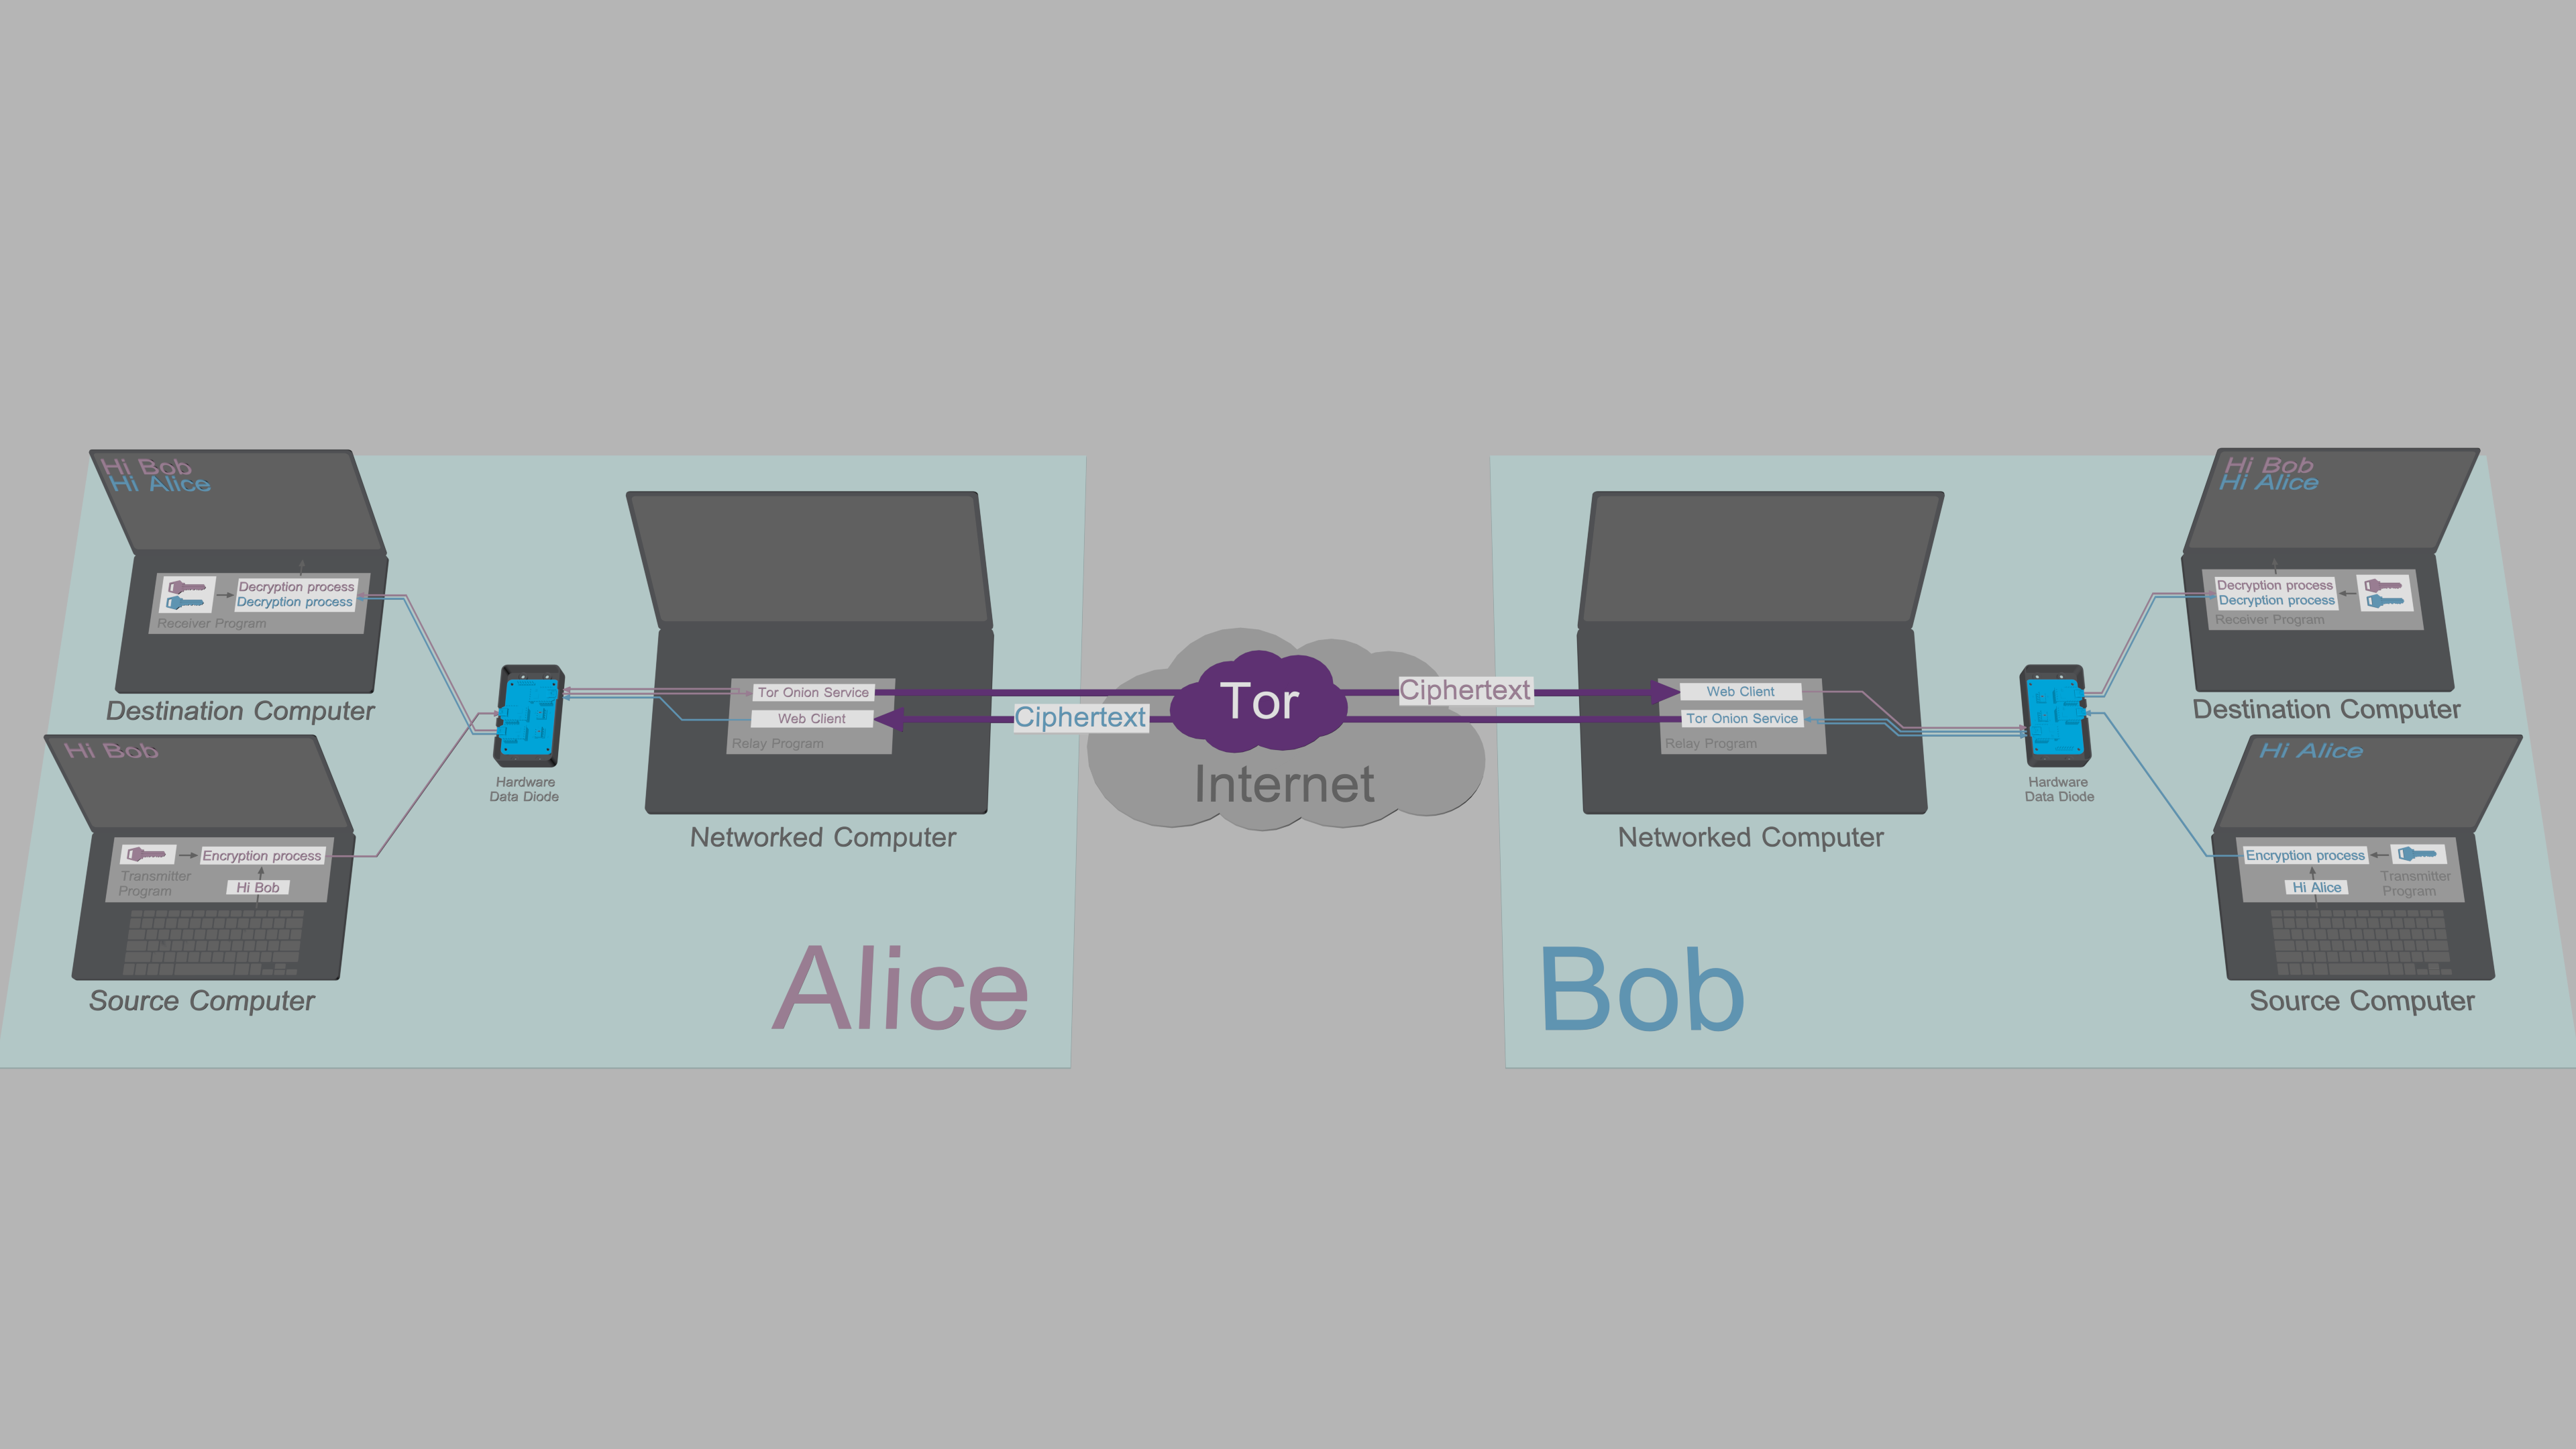
<img align="right" src="https://assets.kitploit.com/production/public/readmes/3245/ce0a6263c87967b3301116d784fb1d7d8ae3214a4d1c86986417672506c1172a.png" style="position: relative; top: 0; left: 0;"> ### Tinfoil Chat [](https://www.gnu.org/licenses/gpl-3.0) [](https://python.org) [](http://mypy-lang.org/) [](https://www.codacy.com/gh/maqp/tfc/dashboard?utm_source=github.com&utm_medium=referral&utm_content=maqp/tfc&utm_campaign=Badge_Grade) [](https://www.codefactor.io/repository/github/maqp/tfc) [](https://snyk.io/test/github/maqp/tfc) Tinfoil Chat (TFC) एक [FOSS](https://www.gnu.org/philosophy/free-sw.html)+[FHD](https://www.gnu.org/philosophy/free-hardware-designs.en.html) [peer-to-peer](https://en.wikipedia.org/wiki/Peer-to-peer) मैसेजिंग सिस्टम है जो उपयोगकर्ताओं को [passive collection](https://en.wikipedia.org/wiki/Upstream_collection), [MITM attacks](https://en.wikipedia.org/wiki/Man-in-the-middle_attack) और सबसे महत्वपूर्ण रूप से, [remote key exfiltration](https://en.wikipedia.org/wiki/Data_exfiltration) से बचाने के लिए उच्च-विश्वसनीयता वाले हार्डवेयर आर्किटेक्चर पर निर्भर करता है। TFC उन लोगों के लिए डिज़ाइन किया गया है जिनके पास सबसे जटिल खतरा मॉडल में से एक है: संगठित अपराध समूह और राष्ट्र-राज्य हैकर जो एंडपॉइंट को हैक करके पारंपरिक सुरक्षित मैसेजिंग ऐप्स के एंड-टू-एंड एन्क्रिप्शन को बायपास कर देते हैं। --- ### चेतावनी, कृपया पढ़ें: [TFC 2.26.04 /rr कमांड धीमी गुप्त डेटा एक्सफ़िल्ट्रेशन को सक्षम बनाता है।](https://github.com/maqp/tfc/issues/139) ### संक्षेप में: `/rr` कमांड का उपयोग करना बंद करें। --- #### अत्याधुनिक क्रिप्टोग्राफी TFC व्यक्तिगत प्राप्तकर्ताओं और समूहों को भेजे गए सभी संदेशों और फ़ाइलों की सुरक्षा के लिए [deniable authentication](https://en.wikipedia.org/wiki/Deniable_encryption#Deniable_authentication) के साथ [XChaCha20](https://cr.yp.to/chacha/chacha-20080128.pdf)-[Poly1305](https://cr.yp.to/mac/poly1305-20050329.pdf) [end-to-end encryption](https://en.wikipedia.org/wiki/End-to-end_encryption) का उपयोग करता है। सिमेट्रिक कुंजियाँ या तो [pre-shared](https://en.wikipedia.org/wiki/Pre-shared_key) होती हैं, या [X448](https://eprint.iacr.org/2015/625.pdf) का उपयोग करके एक्सचेंज की जाती हैं, जिनके बेस-10 [fingerprints](https://en.wikipedia.org/wiki/Public_key_fingerprint) आउट-ऑफ-बैंड चैनल के माध्यम से सत्यापित किए जाते हैं। TFC [BLAKE2b](https://blake2.net/blake2.pdf) आधारित [hash ratchet](https://www.youtube.com/watch?v=9sO2qdTci-s#t=1m34s) के साथ प्रति-संदेश [forward secrecy](https://en.wikipedia.org/wiki/Forward_secrecy) प्रदान करता है। सभी स्थायी उपयोगकर्ता डेटा को स्थानीय रूप से XChaCha20-Poly1305 का उपयोग करके एन्क्रिप्ट किया जाता है, जिसकी कुंजी [Argon2id](https://github.com/P-H-C/phc-winner-argon2/blob/master/argon2-specs.pdf) का उपयोग करके पासवर्ड और सॉल्ट से प्राप्त की जाती है, जिसके पैरामीटर सर्वोत्तम प्रथाओं के अनुसार स्वचालित रूप से ट्यून किए जाते हैं। TFC की कुंजी जनरेशन Linux kernel के [getrandom()](https://manpages.debian.org/testing/manpages-dev/getrandom.2.en.html) पर निर्भर करती है, जो इसके ChaCha20 आधारित [CSPRNG](https://en.wikipedia.org/wiki/Cryptographically_secure_pseudorandom_number_generator) के लिए एक syscall है। #### डिज़ाइन से अनाम TFC सभी संचार को विशेष रूप से [Tor](https://2019.www.torproject.org/about/overview.html.en) अनामता नेटवर्क के माध्यम से रूट करता है। यह ([v3](https://trac.torproject.org/projects/tor/wiki/doc/NextGenOnions)) [Tor Onion Services](https://2019.www.torproject.org/docs/onion-services) का उपयोग करके P2P संचार सक्षम करता है जो कभी Tor नेटवर्क से बाहर नहीं निकलता। इससे उपयोगकर्ताओं के लिए गलती से अपनी पहचान उजागर करना कठिन हो जाता है। इसका यह भी अर्थ है कि (विकेंद्रीकृत) मैसेंजरों के विपरीत, कोई तृतीय-पक्ष सर्वर नहीं है जिसके पास उपयोगकर्ता मेटाडेटा तक पहुंच हो, जैसे कि कौन किससे बात कर रहा है, कब, और कितना। नेटवर्क आर्किटेक्चर का अर्थ है कि TFC विशेष रूप से उपयोगकर्ता के डिवाइस पर चलता है। कोई विज्ञापन या ट्रैकिंग नहीं है, और यह उपयोगकर्ता के बारे में कोई भी डेटा एकत्र नहीं करता। सभी डेटा हमेशा उन कुंजियों से एन्क्रिप्ट किया जाता है जिन्हें उपयोगकर्ता नियंत्रित करता है, और डेटाबेस कभी उपयोगकर्ता के डिवाइस को नहीं छोड़ते। Onion Services का उपयोग करने का यह भी अर्थ है कि किसी खाता पंजीकरण की आवश्यकता नहीं है। पहली बार लॉन्च के दौरान TFC उपयोगकर्ता के लिए एक यादृच्छिक TFC खाता (एक Onion Service पता) उत्पन्न करता है, उदाहरण के लिए `4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad`। इस TFC खाते को जानकर, कोई भी उपयोगकर्ता को संपर्क अनुरोध भेज सकता है और उनसे बात कर सकता है, बिना कभी उनकी वास्तविक जीवन की पहचान, IP-पता, या भू-स्थान जाने। संरक्षित भू-स्थान भौतिक हमलों को बहुत कठिन बनाता है क्योंकि हमलावर नहीं जानता कि डिवाइस ग्रह पर कहाँ स्थित है। साथ ही यह संचार को सेंसरशिप-प्रतिरोधी बनाता है: TFC को ब्लॉक करने के लिए Tor को राष्ट्रव्यापी रूप से पूर्णतः ब्लॉक करना आवश्यक है। TFC में एक ट्रैफ़िक मास्किंग मोड भी है जो संचार के प्रकार, मात्रा और समय-सारणी को छुपाता है, भले ही उपयोगकर्ता का नेटवर्क-सामना करने वाला डिवाइस हैक हो जाए। हैकर्स से और भी अधिक मेटाडेटा सुरक्षा प्रदान करने के लिए, TFC का इंटरनेट-सामना करने वाला भाग [Tails](https://tails.boum.org/) पर चलाया जा सकता है, जो गोपनीयता और अनामता पर केंद्रित एक ऑपरेटिंग सिस्टम है जिसमें उपयोगकर्ता की कोई व्यक्तिगत फ़ाइलें नहीं होती हैं (जिससे यह अनुमान लगाना कठिन हो जाता है कि एंडपॉइंट किसका है), और जो अनामता सुनिश्चित करने के लिए [सुरक्षा की अतिरिक्त परतें](https://github.com/Whonix/onion-grater) प्रदान करता है। #### एंडपॉइंट सुरक्षा वाला पहला मैसेजिंग सिस्टम TFC को उस हार्डवेयर कॉन्फ़िगरेशन में उपयोग करने के लिए डिज़ाइन किया गया है जो मजबूत [एंडपॉइंट सुरक्षा](https://en.wikipedia.org/wiki/Endpoint_security) प्रदान करता है। यह कॉन्फ़िगरेशन प्रति एंडपॉइंट तीन कंप्यूटरों का उपयोग करता है: एन्क्रिप्शन और डिक्रिप्शन प्रक्रियाएँ एक दूसरे से दो अलग-अलग कंप्यूटरों पर पृथक की जाती हैं, Source Computer, और Destination Computer। ये दोनों डिवाइस TFC के लिए समर्पित हैं। यह विभाजित [TCB](https://en.wikipedia.org/wiki/Trusted_computing_base) उपयोगकर्ता के दैनिक कंप्यूटर के माध्यम से नेटवर्क के साथ इंटरैक्ट करता है, जिसे Networked Computer कहा जाता है। TFC में डेटा Source Computer से Networked Computer तक, और Networked Computer से Destination Computer तक, एकदिशीय रूप से चलता है। डेटा प्रवाह की एकदिशीयता लागू की जाती है, क्योंकि डेटा एक डिवाइस से दूसरे डिवाइस तक केवल एक निःशुल्क हार्डवेयर डिज़ाइन [डेटा डायोड](https://en.wikipedia.org/wiki/Unidirectional_network) के माध्यम से पारित किया जाता है, जो प्रति डिवाइस एक USB-केबल का उपयोग करके तीन कंप्यूटरों से जुड़ा होता है। Source और Destination Computer इंटरनेट से, या डेटा डायोड के अलावा किसी अन्य डिवाइस से जुड़े नहीं होते हैं। 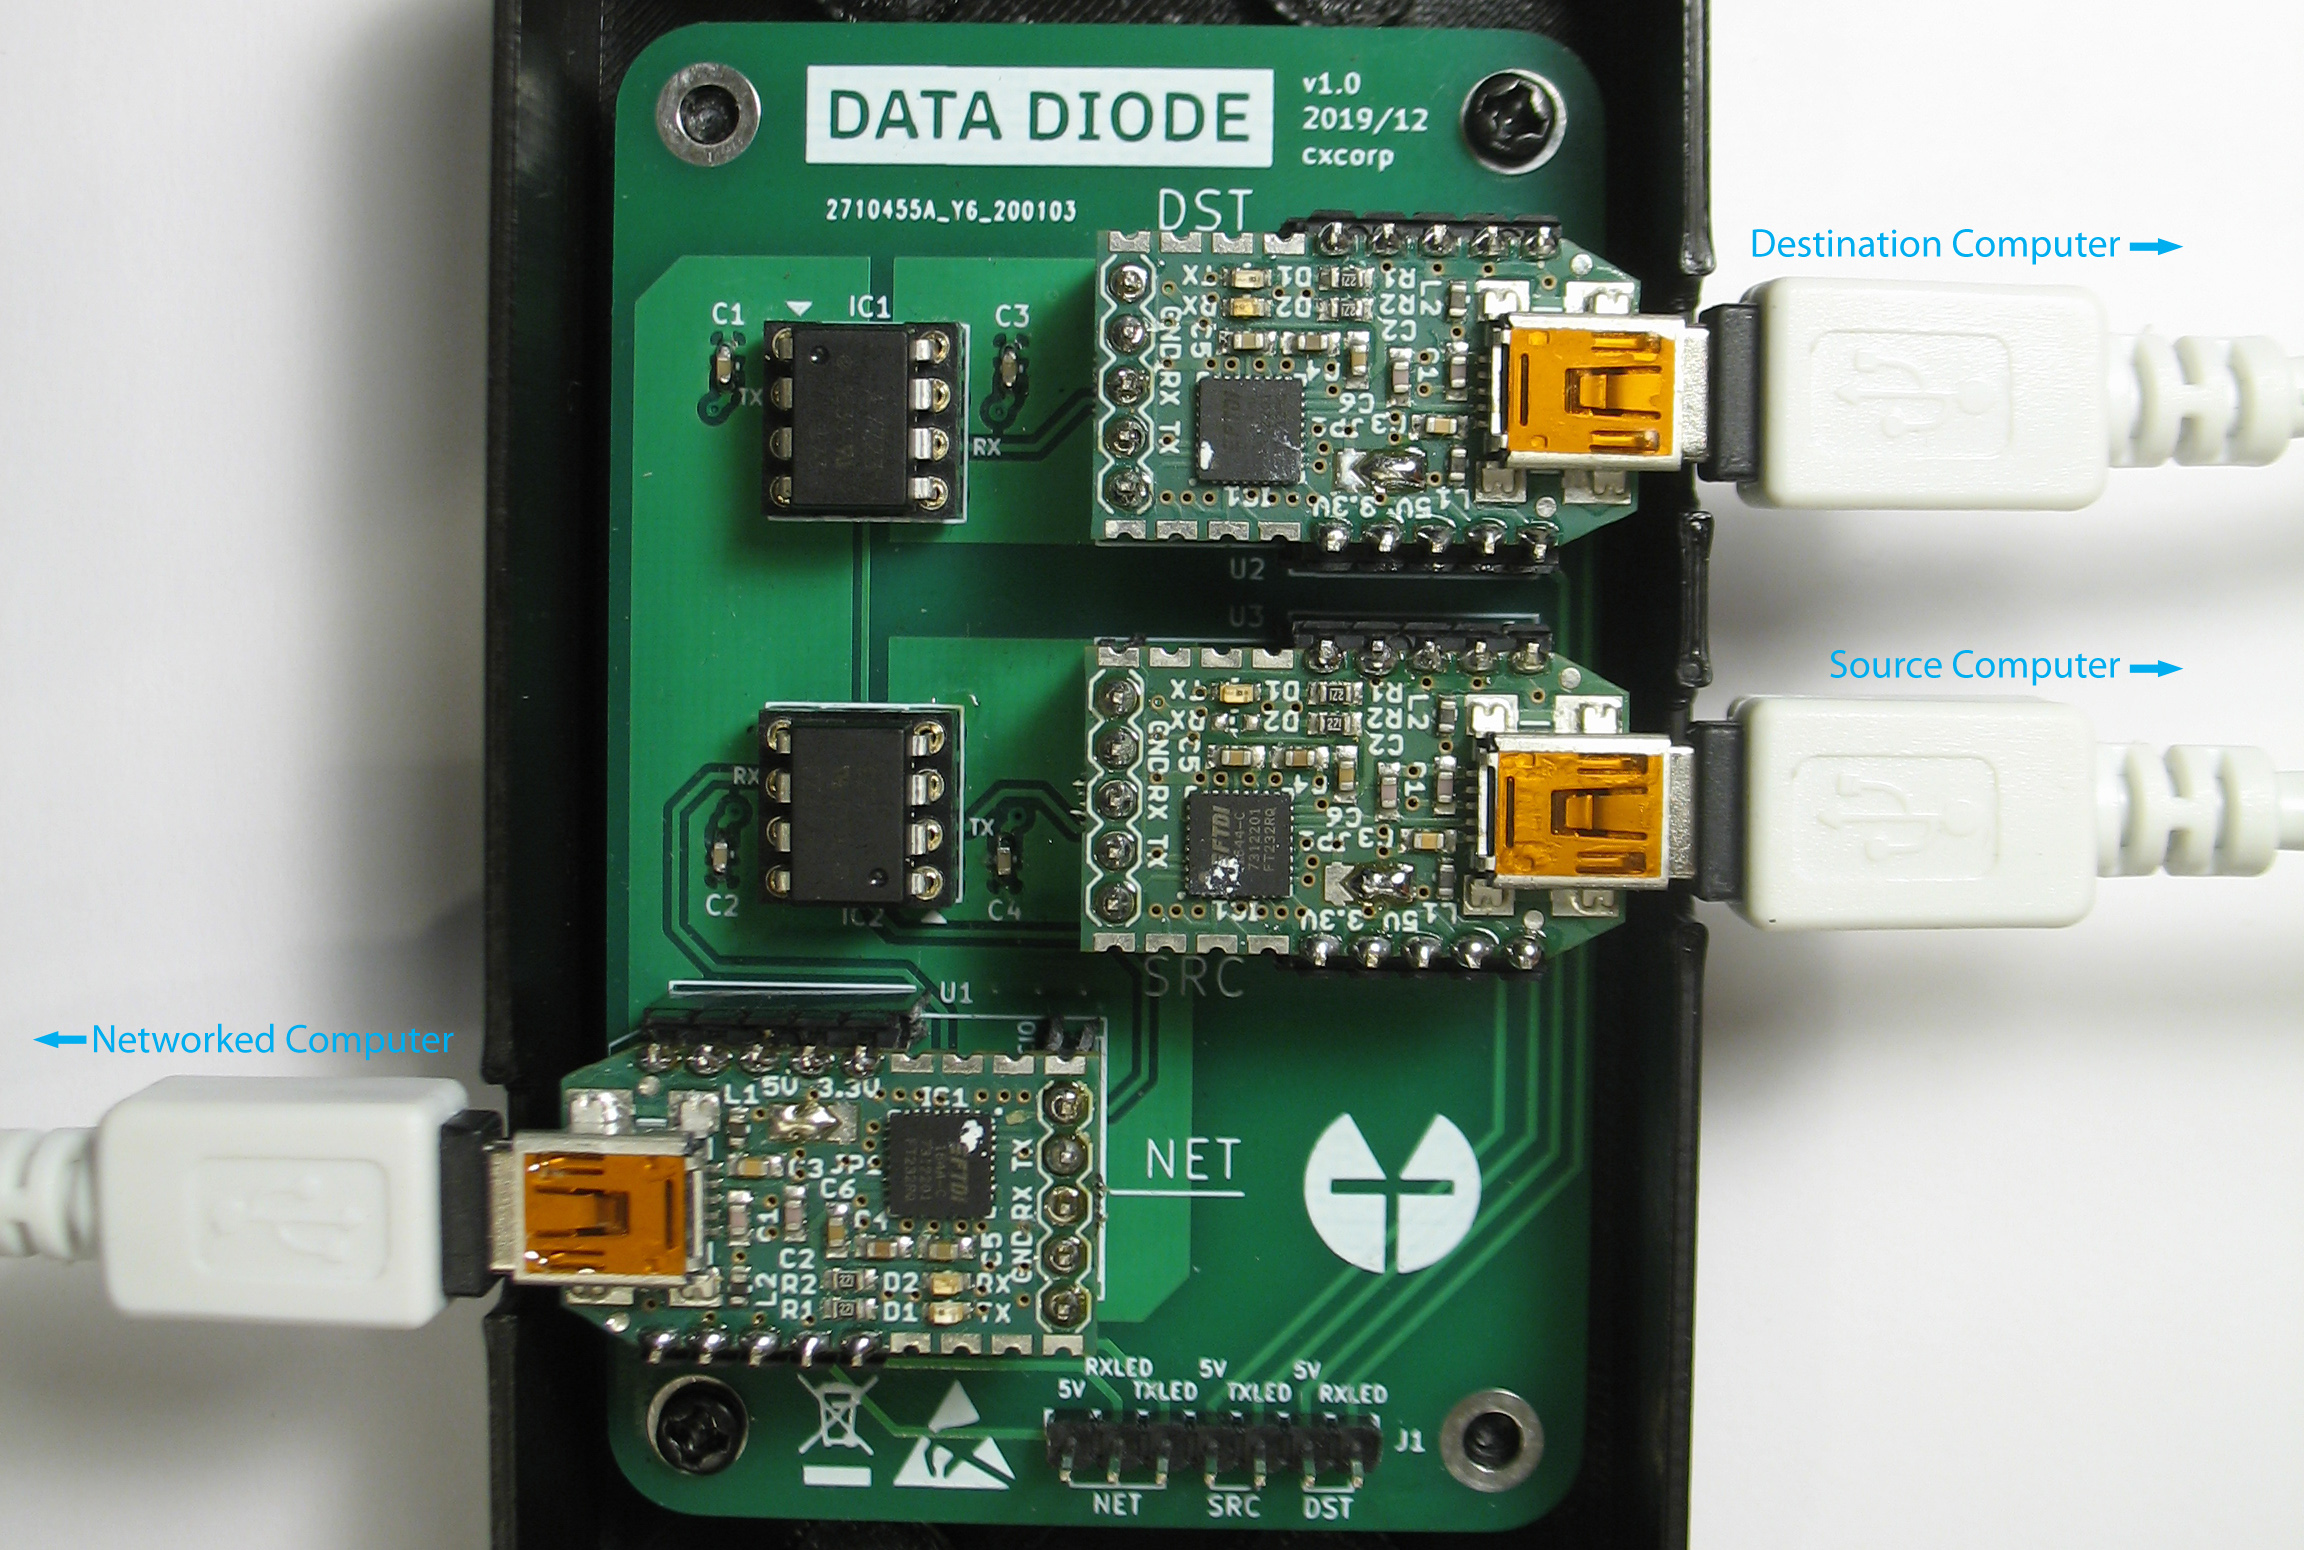 [TFC डेटा डायोड](https://www.cs.helsinki.fi/u/oottela/wiki/readme/data_diode.jpg) डेटा डायोड के [optocouplers](https://en.wikipedia.org/wiki/Opto-isolator) के अंदर ऑप्टिकल रिपीटर भौतिकी के मौलिक नियमों के साथ डेटा ट्रांसमिशन की दिशा को लागू करता है। यह सुरक्षा इतनी मजबूत है कि डेटा डायोड के प्रमाणित कार्यान्वयन आमतौर पर महत्वपूर्ण अवसंरचना सुरक्षा और सरकारी नेटवर्क में पाए जाते हैं जहाँ सिस्टम के बीच डेटा का वर्गीकरण स्तर भिन्न होता है। एक डेटा डायोड उदाहरण के लिए परमाणु ऊर्जा संयंत्र के सुरक्षा सिस्टम रीडिंग तक पहुँच की अनुमति दे सकता है \[[1](https://www-pub.iaea.org/MTCD/Publications/PDF/PUB1921_web.pdf#page=142)], जबकि साथ ही हमलावरों को इन महत्वपूर्ण सिस्टमों का शोषण करने से रोकता है। एक वैकल्पिक उपयोग मामला कम सुरक्षित सिस्टमों से उन सिस्टमों में डेटा आयात करने की अनुमति देना है जिनमें वर्गीकृत दस्तावेज़ होते हैं जिन्हें exfiltration से सुरक्षित रखा जाना चाहिए \[[2](https://csrc.nist.gov/CSRC/media/Projects/risk-management/800-53%20Downloads/800-53r5/SP_800-53_v5_1-derived-OSCAL.pdf#page=32)]। TFC में हार्डवेयर डेटा डायोड यह सुनिश्चित करता है कि TCB-हिस्सों में से किसी भी हिस्से तक द्विदिशात्मक रूप से पहुँचा नहीं जा सकता। चूँकि सुरक्षा हार्डवेयर की क्षमताओं की भौतिक सीमाओं पर निर्भर करती है, कोई भी मैलवेयर, यहाँ तक कि [zero-day exploit](https://en.wikipedia.org/wiki/Zero-day_vulnerability#Exploits) भी डेटा डायोड द्वारा प्रदान की गई सुरक्षा को बायपास नहीं कर सकता। ### यह कैसे काम करता है हार्डवेयर मौजूद होने पर, उपयोगकर्ताओं को बस प्रत्येक कंप्यूटर पर डिवाइस-विशिष्ट TFC प्रोग्राम लॉन्च करना होता है। 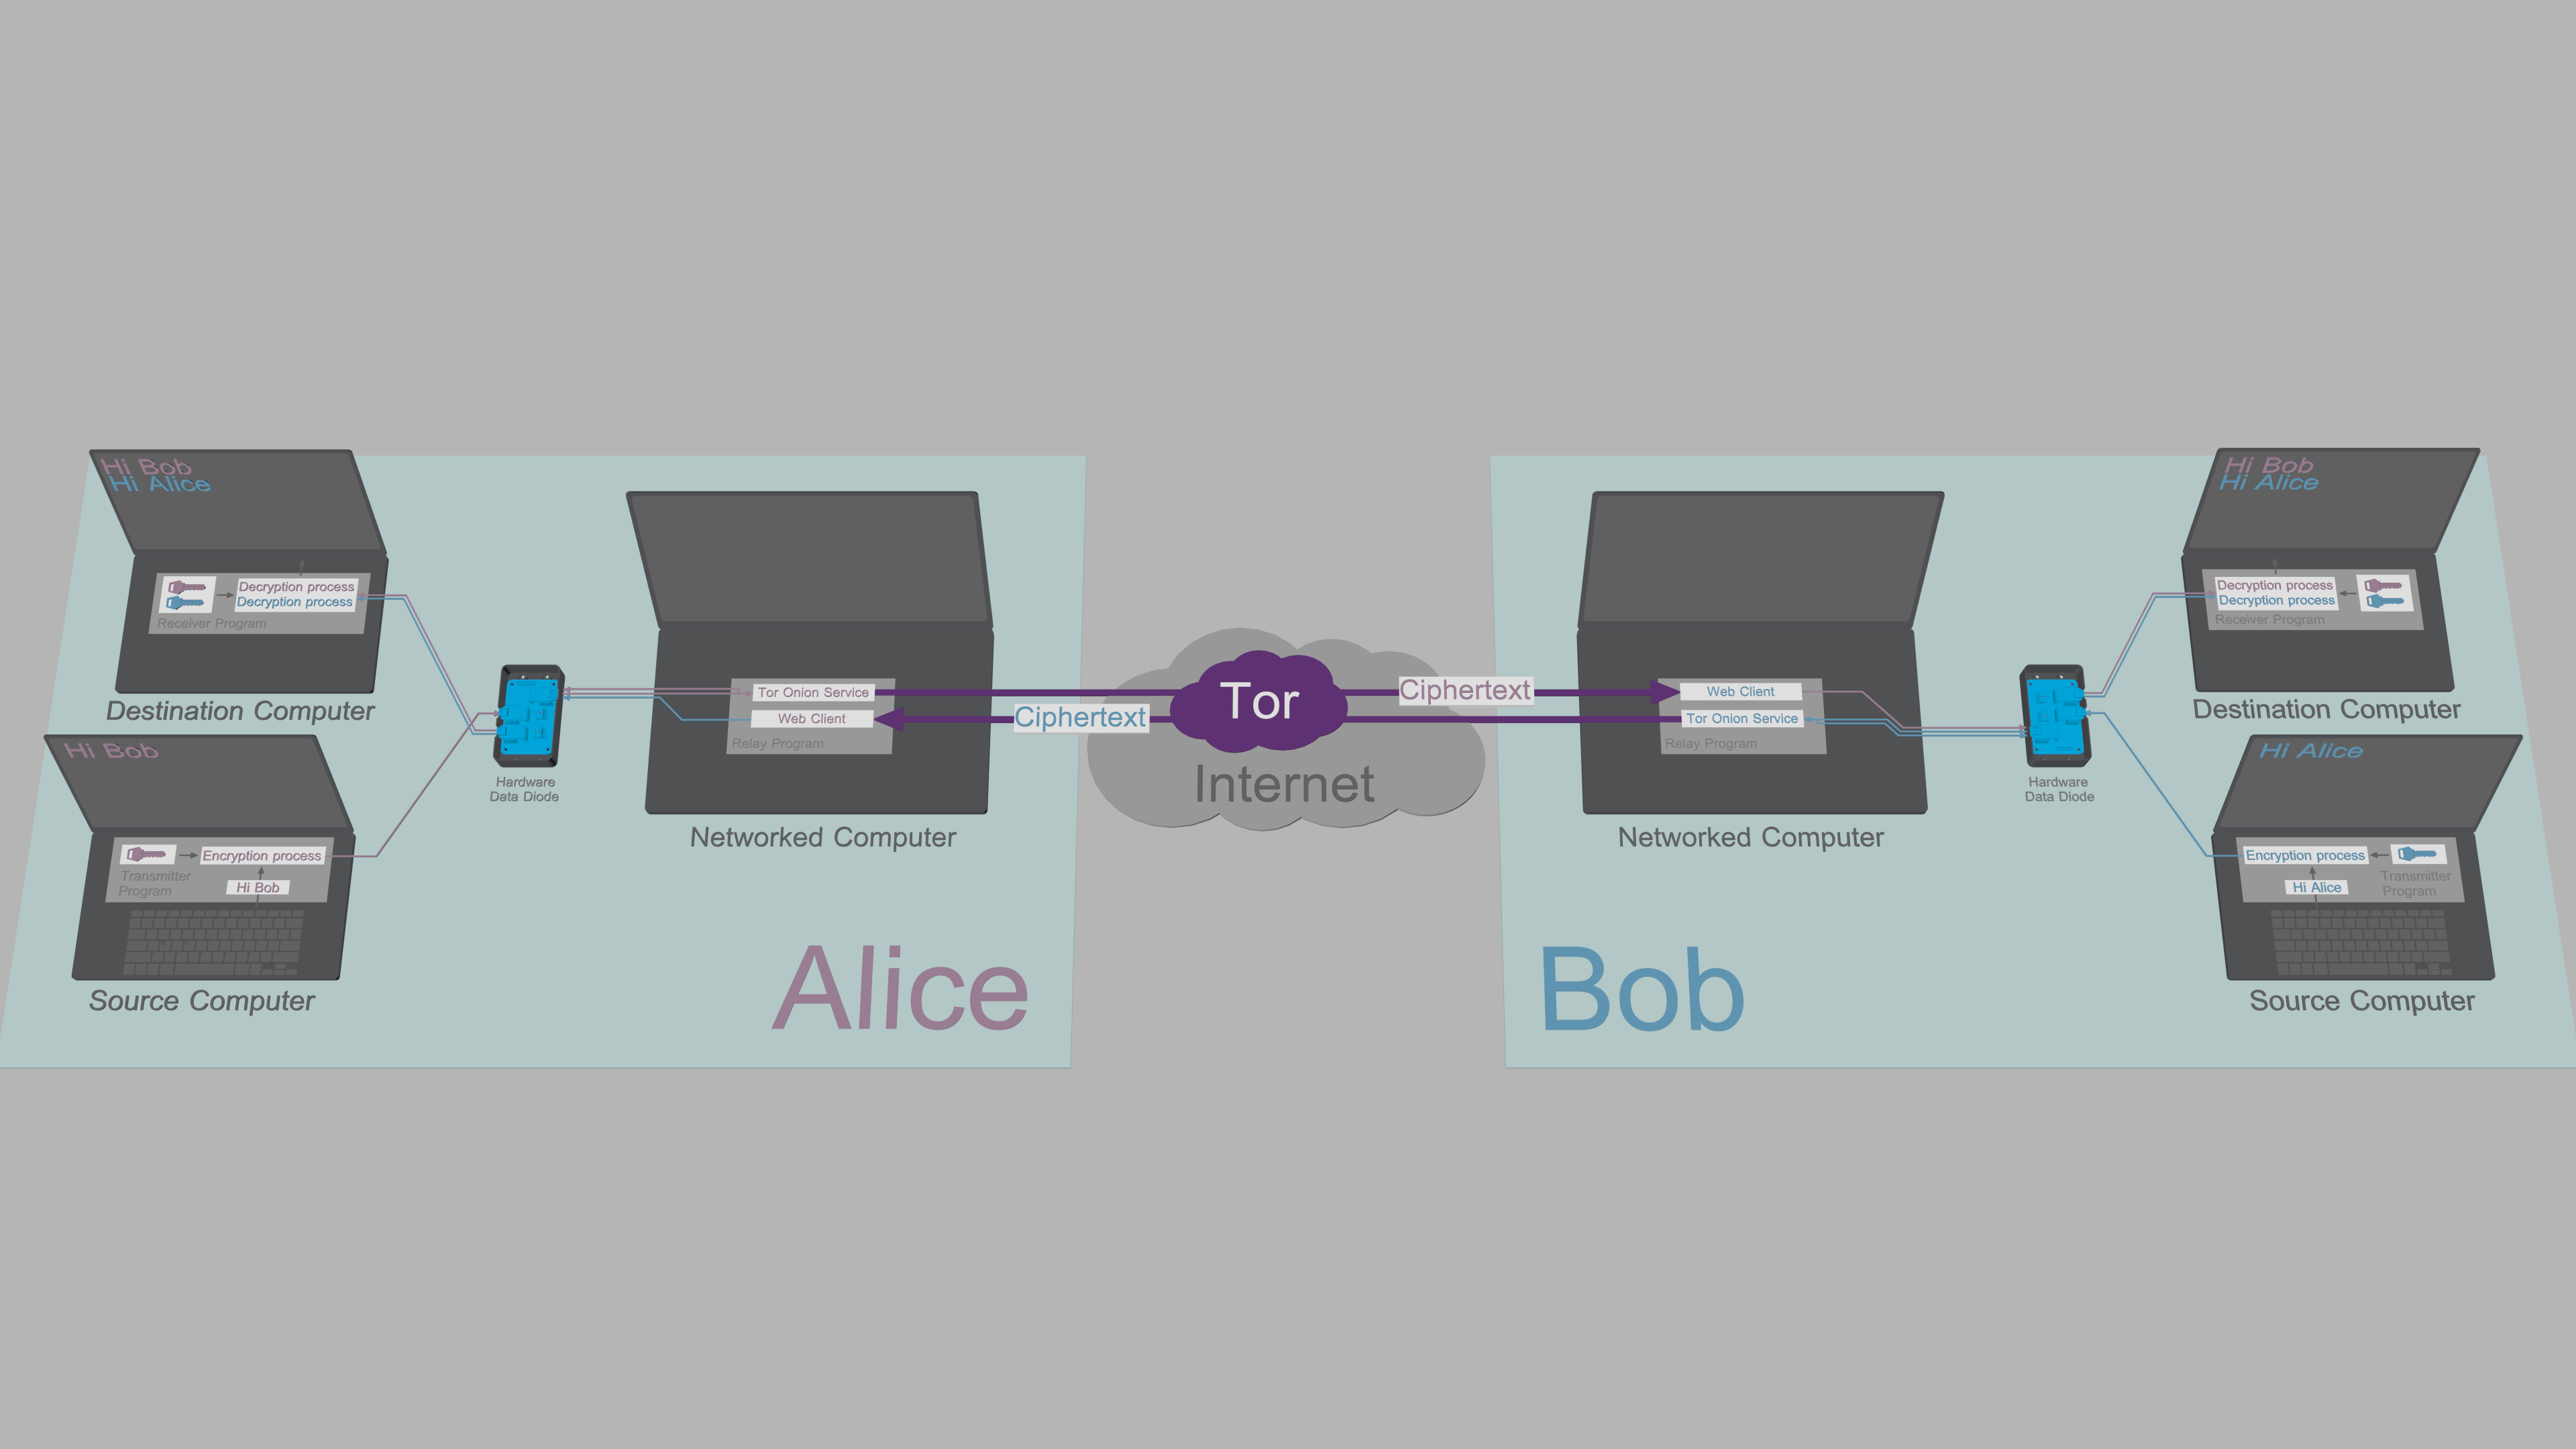 [सिस्टम अवलोकन](https://www.cs.helsinki.fi/u/oottela/wiki/readme/overview.png) ऊपर दिए गए चित्रण में, Alice अपने Source Computer पर चल रहे Transmitter Program को संदेश और कमांड दर्ज करती है। Transmitter Program plaintext डेटा को एन्क्रिप्ट और साइन करता है और ciphertexts को Source Computer से उसके Networked Computer तक डेटा डायोड के माध्यम से रिले करता है। Alice के Networked Computer पर Relay Program कमांड और आउटगोइंग संदेशों की प्रतियों को डेटा डायोड के माध्यम से उसके Destination Computer तक रिले करता है। Alice के Destination Computer पर Receiver Program प्राप्त संदेश/कमांड को प्रमाणित, डिक्रिप्ट और प्रोसेस करता है। Alice का Relay Program Tor Onion Service के माध्यम से Bob के साथ संदेश और फ़ाइलें साझा करता है। Bob के Relay Program का वेब क्लाइंट Alice के Onion Service से ciphertext प्राप्त करता है और उसे अपने डेटा डायोड के माध्यम से अपने Destination Computer तक अग्रेषित करता है। फिर Bob का Receiver Program प्राप्त संदेश/फ़ाइल को प्रमाणित, डिक्रिप्ट और प्रोसेस करता है। जब Bob जवाब देता है, तो वह अपने Source Computer पर Transmitter Program को अपना संदेश टाइप करेगा, और एक समानांतर प्रक्रिया के बाद, Alice अपने Destination Computer पर Receiver Program से संदेश पढ़ती है। यह सब निर्बाध और स्वचालित रूप से होता है। ### क्यों कुंजियाँ और plaintexts को exfiltrate नहीं किया जा सकता ऊपर वर्णित आर्किटेक्चर दो उपयोगकर्ताओं के बीच द्विदिशात्मक संचार सक्षम करने के लिए एक साथ [क्लासिकल और वैकल्पिक दोनों डेटा डायोड मॉडल](https://en.wikipedia.org/wiki/Unidirectional_network#Usage) का उपयोग करता है, जबकि साथ ही हार्डवेयर-प्रवर्तित endpoint सुरक्षा प्रदान करता है: 1. Destination Computer क्लासिकल डेटा डायोड मॉडल का उपयोग करता है। इसका अर्थ है कि यह असुरक्षित Networked Computer से डेटा प्राप्त कर सकता है, लेकिन Networked Computer को डेटा वापस भेजने में असमर्थ है। Receiver Program इन बाधाओं के अंतर्गत कार्य करने के लिए डिज़ाइन किया गया है। भले ही Receiver Program सभी आने वाले डेटा को प्रमाणित और मान्य करता है, यह निरस्त नहीं किया जा सकता कि मैलवेयर अभी भी Destination Computer में घुसपैठ कर सकता है। ऐसा होने की स्थिति में, मैलवेयर संवेदनशील कुंजियों या plaintexts को वापस Networked Computer तक exfiltrate करने में असमर्थ होगा, क्योंकि डेटा डायोड सभी आउटबाउंड ट्रैफ़िक को रोकता है। 2. स्रोत कंप्यूटर वैकल्पिक डेटा डायोड मॉडल का उपयोग करता है। इसका अर्थ है कि ट्रांसमीटर प्रोग्राम असुरक्षित नेटवर्क्ड कंप्यूटर पर एन्क्रिप्टेड डेटा आउटपुट कर सकता है, बिना इस चिंता के कि वह समझौता किया जा सकता है। डेटा डायोड में वह हार्डवेयर नहीं है जो स्रोत कंप्यूटर तक डेटा के प्रसारण की अनुमति देगा, जो स्रोत कंप्यूटर को सभी दूरस्थ हमलों से सुरक्षित रखता है। ट्रांसमीटर प्रोग्राम को डेटा डायोड द्वारा लागू डेटा प्रवाह बाधाओं के अंतर्गत काम करने के लिए भी डिज़ाइन किया गया है; कुंजी विनिमय की अनुमति देने के लिए, छोटी एलिप्टिक-कर्व सार्वजनिक कुंजियाँ उपयोगकर्ता द्वारा मैन्युअल रूप से इनपुट की जाती हैं। 3. नेटवर्क्ड कंप्यूटर इस धारणा के अंतर्गत संचालित होता है कि इसे किसी दूरस्थ हमलावर द्वारा समझौता किया जा सकता है: रिले प्रोग्राम से गुज़रने वाला सभी संवेदनशील डेटा [प्रमाणित एन्क्रिप्शन](https://en.wikipedia.org/wiki/Authenticated_encryption) द्वारा बिना किसी अपवाद के सुरक्षित रहता है। चूँकि हमलावर स्रोत या गंतव्य कंप्यूटर से डिक्रिप्शन कुंजियाँ बाहर नहीं निकाल सकता, नेटवर्क्ड कंप्यूटर से प्राप्त सिफरटेक्स्ट हमलावर के लिए किसी मूल्य के नहीं हैं। 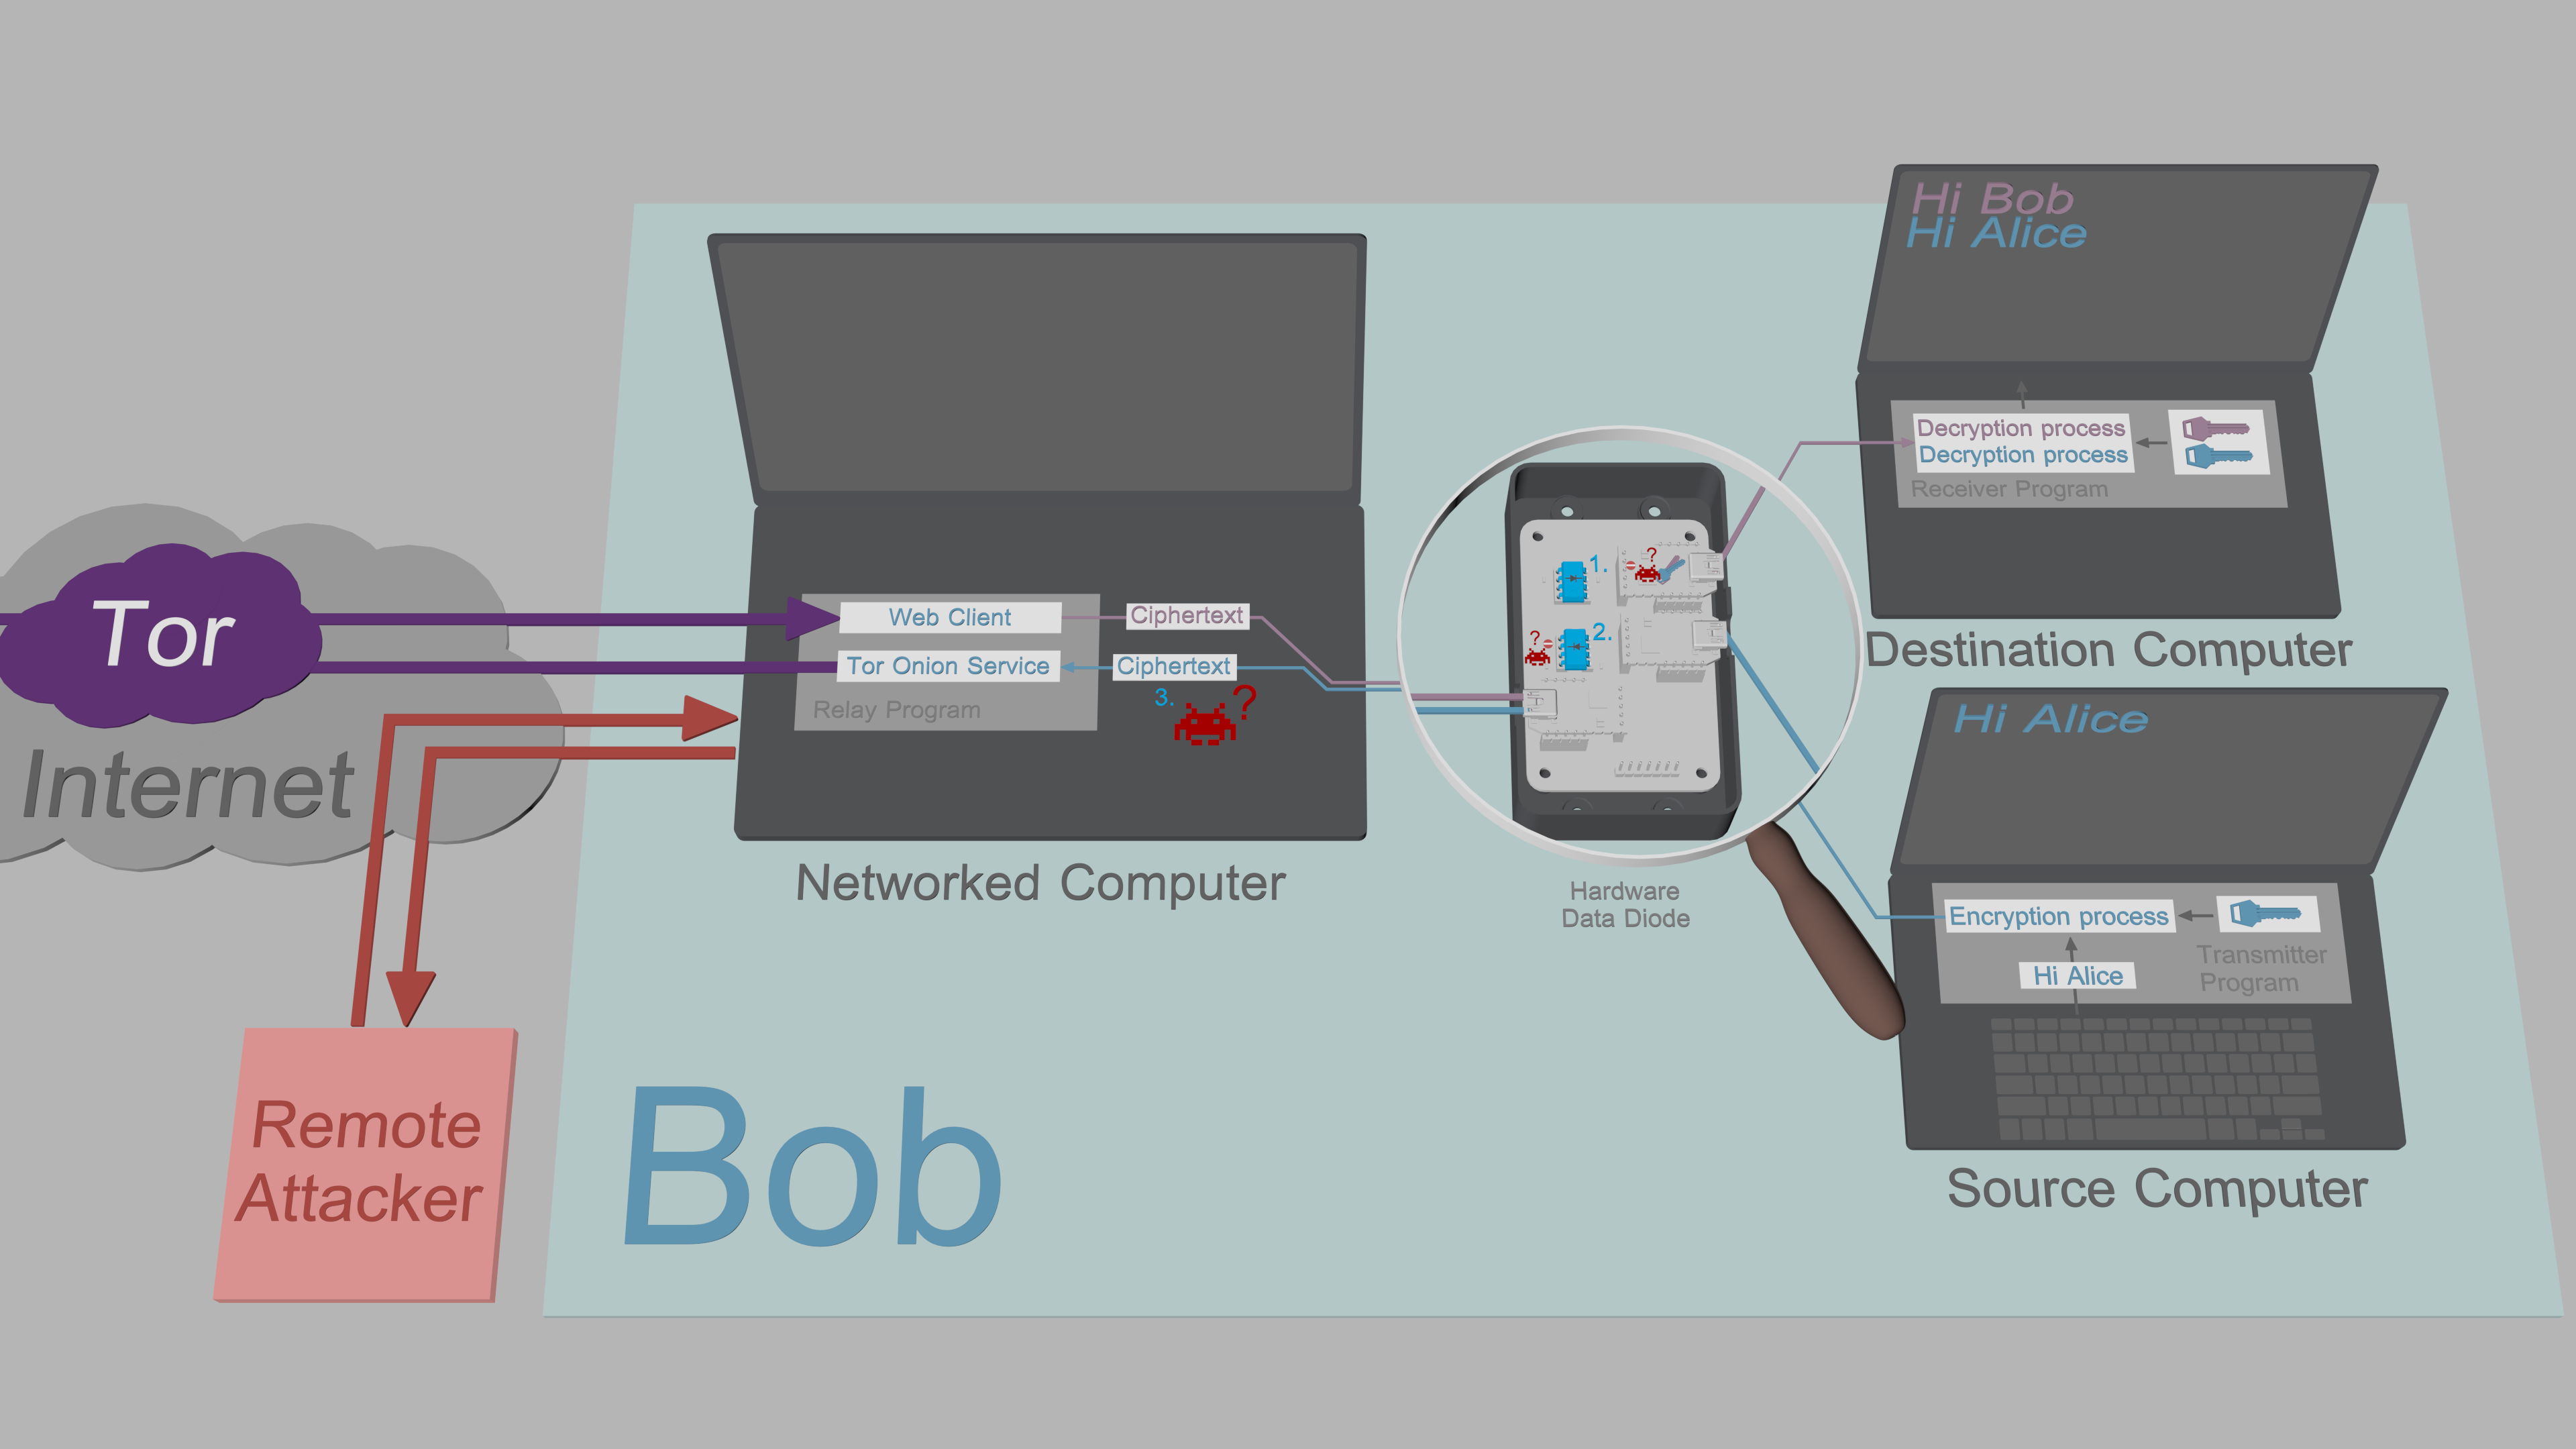 [बहिर्गमन सुरक्षा](https://www.cs.helsinki.fi/u/oottela/wiki/readme/attacks.png) ### Qubes-पृथक्कृत मध्यवर्ती समाधान कुछ उपयोगकर्ताओं के लिए आधुनिक दुनिया के [APTs](https://en.wikipedia.org/wiki/Advanced_persistent_threat) खतरे के मॉडल का हिस्सा नहीं हैं, और दूसरों के लिए, डेटा डायोड को स्वयं बनाना एक सौदा-तोड़ने वाली शर्त है। फिर भी, उन सभी के लिए, निजी कुंजियों को नेटवर्क से जुड़े उपकरण पर संग्रहीत करना अभी भी एक सुरक्षा जोखिम है। इन उपयोगकर्ताओं की आवश्यकताओं को पूरा करने के लिए, TFC को तीन समर्पित [Qubes](https://www.qubes-os.org/) वर्चुअल मशीनों में भी चलाया जा सकता है। Qubes कॉन्फ़िगरेशन के साथ, पृथक्करण [Xen हाइपरवाइज़र](https://xenproject.org/users/security/) द्वारा प्रदान किया जाता है, और VMs के बीच डेटा प्रवाह की एकदिशीयता Qubes के [qrexec फ्रेमवर्क](https://www.qubes-os.org/doc/qrexec/) के साथ लागू की जाती है। यह मध्यवर्ती पृथक्करण तंत्र एक ही कंप्यूटर पर चलता है जिसका अर्थ है कि किसी हार्डवेयर डेटा डायोड की आवश्यकता नहीं है। ### समर्थित ऑपरेटिंग सिस्टम #### स्रोत/गंतव्य कंप्यूटर - Arch Linux और इसके व्युत्पन्न - Debian और इसके व्युत्पन्न (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (Debian 13 VM) #### नेटवर्क्ड कंप्यूटर - Arch Linux और इसके व्युत्पन्न - Debian और इसके व्युत्पन्न (*buntu, PureOS, Pop!_OS, Linux Mint, LMDE, Zorin OS) - Fedora 43 - Qubes 4.3.0 (Debian 13 VM) - Tails 7.6 ### अधिक जानकारी [खतरे का मॉडल](https://github.com/maqp/tfc/wiki/Threat-model)<br> [सामान्य प्रश्न](https://github.com/maqp/tfc/wiki/FAQ)<br> [सुरक्षा डिज़ाइन](https://github.com/maqp/tfc/wiki/Security-design)<br> हार्डवेयर डेटा डायोड<Br> [ब्रेडबोर्ड संस्करण](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(breadboard)) (आसान)<br> [परफ़बोर्ड संस्करण](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(perfboard)) (मध्यवर्ती)<br> [PCB संस्करण](https://github.com/maqp/tfc/wiki/TTL-Data-Diode-(PCB)) (उन्नत)<br> उपयोग कैसे करें<br> [इंस्टॉलेशन](https://github.com/maqp/tfc/wiki/Installation)<br> [मास्टर पासवर्ड सेटअप](https://github.com/maqp/tfc/wiki/Master-Password)<br> [स्थानीय कुंजी सेटअप](https://github.com/maqp/tfc/wiki/Local-Key-Setup)<br> [Onion Service सेटअप](https://github.com/maqp/tfc/wiki/Onion-Service-Setup)<br> [X448 कुंजी विनिमय](https://github.com/maqp/tfc/wiki/X448)<br> [पूर्व-साझा कुंजियाँ](https://github.com/maqp/tfc/wiki/PSK)<br> [कमांड](https://github.com/maqp/tfc/wiki/Commands)<br> [अपडेट लॉग](https://github.com/maqp/tfc/wiki/Update-Log)<br>






