OneAlert AI Security OS
औद्योगिक नेटवर्क के लिए ओपन-सोर्स स्वायत्त साइबर रक्षा
AI एजेंट जो आपके OT/ICS बुनियादी ढांचे में खतरों का पता लगाते हैं, जांच करते हैं, शिकार करते हैं और प्रतिक्रिया देते हैं — मानव अनुमोदन द्वार और पूर्ण ऑडिट ट्रेल के साथ।
डेमो सेटअप ·
विशेषताएँ ·
त्वरित प्रारंभ ·
आर्किटेक्चर


अभी आज़माएं
लाइव डेमो: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
एक यथार्थवादी जल उपचार संयंत्र के साथ पूर्व-लोडेड: 11 OT/IT एसेट, एक बहु-चरणीय हमला परिदृश्य (VPN समझौता → पार्श्व गति → PLC पहुँच प्रयास), MITRE ATT&CK मैपिंग के साथ AI-जनित जांच मामला, और 15+ सुरक्षा घटनाएँ।
इसे क्रिया में देखें

सुरक्षा स्थिति डैशबोर्ड KPI, गंभीरता विभाजन और जोखिम हीटमैप के साथ

MITRE ATT&CK मैपिंग और हमला समयरेखा के साथ AI-जनित जांच मामला
|

तकनीक खोज के साथ MITRE ATT&CK कवरेज हीटमैप
|
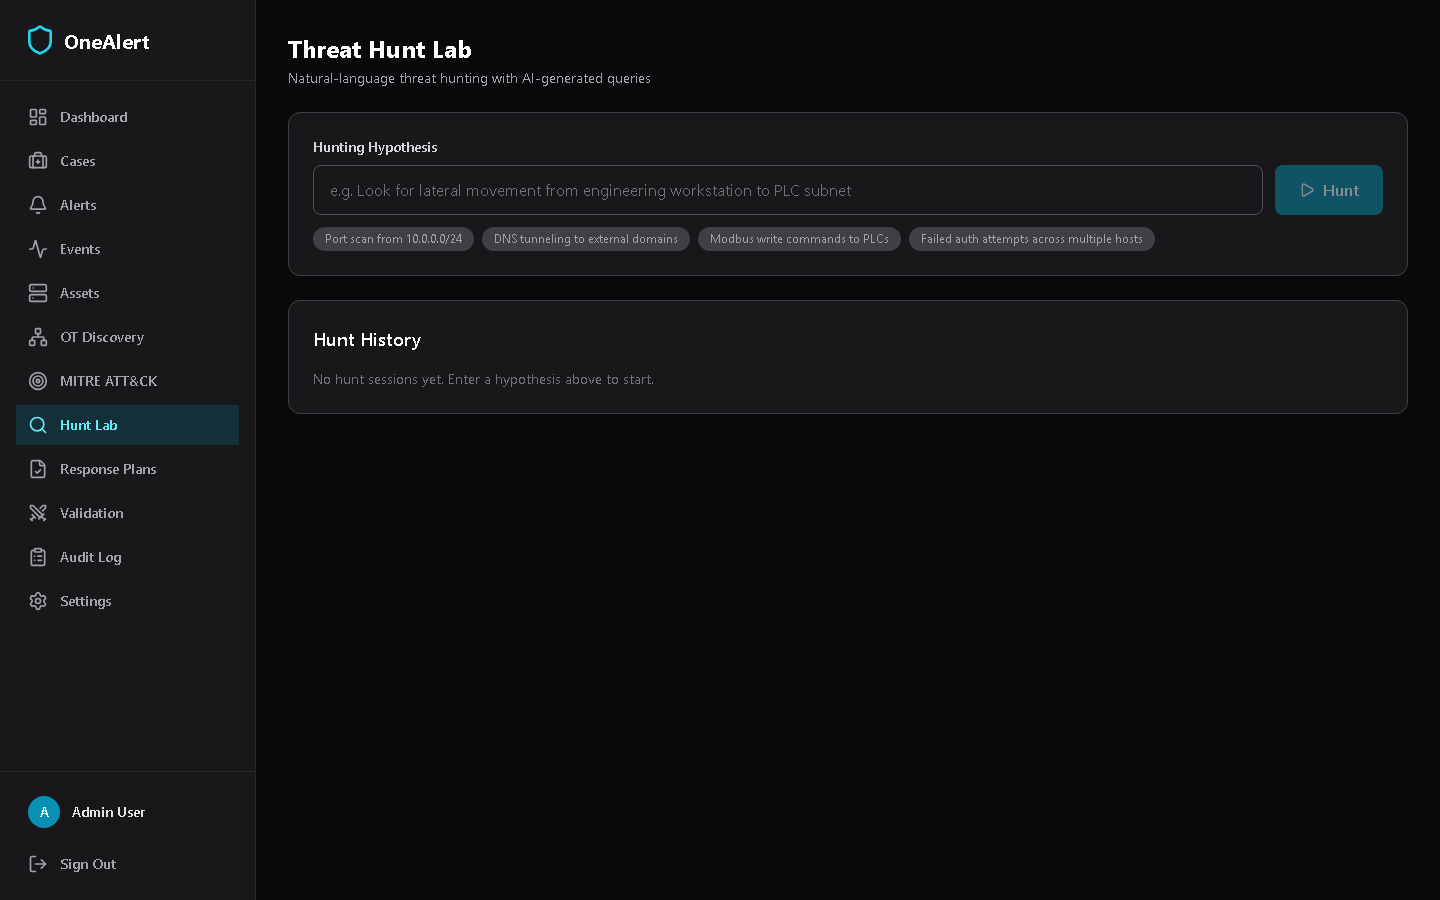
AI-जनित क्वेरी के साथ प्राकृतिक भाषा खतरा शिकार
|

गंभीरता फ़िल्टरिंग के साथ Suricata/Zeek सुरक्षा घटनाएँ
|

AI उपचार के साथ CVE भेद्यता अलर्ट
|

Purdue मॉडल वर्गीकरण के साथ OT/IT एसेट इन्वेंटरी
|
यह क्यों मौजूद है
एंटरप्राइज़ SOC टूल्स की लागत $300K-$800K/वर्ष है। PLC, SCADA सिस्टम और OT नेटवर्क वाले SMB निर्माता उन्हें वहन नहीं कर सकते — लेकिन उन्हें तेजी से निशाना बनाया जा रहा है। OneAlert उन्हें एक AI ब्लू टीम देता है जो:
- Suricata/Zeek नेटवर्क टेलीमेट्री को अंतर्ग्रहण करता है
- AI एजेंटों के साथ विसंगतियों का पता लगाता है (केवल स्थिर नियम नहीं)
- MITRE ATT&CK मैपिंग के साथ जांच मामलों में अलर्ट को सहसंबंधित करता है
- मानव अनुमोदन द्वार के साथ प्रतिक्रिया योजनाएँ उत्पन्न करता है
- प्राकृतिक भाषा का उपयोग करके खतरों का शिकार करता है
- OT सुरक्षा बाधाओं को लागू करता है (PLC पर कोई स्वायत्त कार्रवाई नहीं)
विशेषताएँ
AI एजेंट पाइपलाइन
एक टीम के रूप में काम करने वाले छह विशेष एजेंट:
| एजेंट | यह क्या करता है |
|---|
| डिटेक्ट एजेंट | पोर्ट स्कैन, OT प्रोटोकॉल विसंगतियों, C2 पैटर्न के लिए घटना आँकड़ों का विश्लेषण करता है |
| ट्राइएज एजेंट | MITRE ATT&CK मैपिंग के साथ जांच मामलों में अलर्ट + घटनाओं को सहसंबंधित करता है |
| हंट एजेंट | प्राकृतिक-भाषा परिकल्पनाएँ लेता है, SQL प्रश्न उत्पन्न करता है, Sigma नियम आउटपुट करता है |
| रिस्पॉन्स एजेंट | आदेशित नियंत्रण क्रियाओं के साथ प्रतिक्रिया योजनाएँ उत्पन्न करता है |
| पर्पल एजेंट | पहचान कवरेज को मान्य करने के लिए ATT&CK तकनीकों का अनुकरण करता है |
| कम्प्लायंस एजेंट | प्लेटफ़ॉर्म डेटा को IEC 62443 और NIST CSF नियंत्रणों में मैप करता है |
शासित स्वायत्तता
- 5 स्वायत्तता स्तर (L0 केवल-पढ़ने से L4 संकट मोड तक)
- OT सुरक्षा बाधा: Purdue स्तर 0-3 एसेट को नियंत्रण के लिए हमेशा मानव अनुमोदन की आवश्यकता होती है
- पूर्ण एजेंट लेज़र: प्रत्येक AI निर्णय मॉडल, टोकन, तर्क के साथ लॉग किया गया
- नीति इंजन: कार्रवाई अनुमोदन नियम क्षेत्र, एसेट प्रकार और स्वायत्तता स्तर द्वारा
- अनुमोदन वर्कफ़्लो: निष्पादन से पहले REST API के माध्यम से प्रतिक्रिया योजनाओं को स्वीकार/अस्वीकार करें
- कार्रवाई निष्पादक: 12 कार्रवाई प्रकार (सूचित करें, IP ब्लॉक करें, होस्ट को अलग करें, VLAN संगरोध, आदि)
PII और गुप्त संपादन
- 8 पैटर्न प्रकार: ईमेल, SSN, क्रेडिट कार्ड, API कुंजियाँ, बियरर टोकन, पासवर्ड, निजी कुंजियाँ, JWT
- घटना अंतर्ग्रहण में एकीकृत: भंडारण और LLM प्रसंस्करण से पहले गुप्त हटा दिए गए
- नेटवर्क अवलोकनीय को संरक्षित करता है: सुरक्षा विश्लेषण के लिए IP, पोर्ट, डोमेन, होस्टनाम रखे गए
पर्पल-टीम मान्यकरण
- अनुकरणित ATT&CK परीक्षण: परमाणु परीक्षण पुस्तकालय के साथ 8 तकनीक श्रेणियाँ
- ड्राय-रन/लैब/उत्पादन मोड: उत्पादन मोड में स्पष्ट मानव अनुमोदन की आवश्यकता होती है
- पहचान कवरेज मीट्रिक्स: प्रति-तकनीक पहचान दर और अंतर विश्लेषण
- नियंत्रण परिणाम ट्रैकिंग: कौन से पहचान नियम चले, कौन से छूट गए
शब्दार्थ खोज और विस्फोट त्रिज्या
- प्राकृतिक-भाषा मामला खोज: शून्य बाहरी निर्भरता के साथ TF-IDF रैंकिंग
- समान घटना पुनर्प्राप्ति: साझा MITRE तकनीक हाइलाइटिंग के साथ कोजाइन समानता मिलान
- विस्फोट त्रिज्या ग्राफ: इकाई संबंध विज़ुअलाइज़ेशन (प्रति मामला एसेट, IP, MITRE तकनीक)
सुरक्षा घटना अंतर्ग्रहण
- Suricata EVE JSON पार्सर (अलर्ट, DNS, HTTP, TLS, फ़्लो)
- Zeek लॉग पार्सर (conn, dns, http, ssl, files, notice)
- Filebeat/Fluentd रीयल-टाइम अंतर्ग्रहण के लिए वेबहुक रिसीवर
- ऑफ़लाइन विश्लेषण के लिए फ़ाइल अपलोड
MITRE ATT&CK एकीकरण
- एंटरप्राइज़ + ICS मैट्रिक्स (16 रणनीति, 30+ तकनीक)
- Suricata हस्ताक्षर से तकनीकों में स्वचालित मैपिंग
- प्रति रणनीति पहचान कवरेज हीटमैप
- खोजने योग्य तकनीक ब्राउज़र
खतरा शिकार प्रयोगशाला
- प्राकृतिक-भाषा इनपुट: "इंजीनियरिंग वर्कस्टेशन से PLC सबनेट तक पार्श्व गति की तलाश करें"
- AI आपके घटना डेटा के विरुद्ध SQL प्रश्न उत्पन्न करता है
- पुष्टि किए गए निष्कर्षों से स्वचालित-जनित Sigma पहचान नियम
- केवल-पढ़ने के लिए क्वेरी सुरक्षा मान्यकरण (INSERT/UPDATE/DELETE को अवरुद्ध करता है)
OT/ICS भेद्यता प्रबंधन
- बहु-स्रोत CVE एकत्रीकरण (NVD, CISA KEV, ICS-CERT, Cisco PSIRT, Microsoft MSRC)
- AI-संचालित OT-जागरूक उपचार (महत्वपूर्ण क्षेत्रों के लिए क्षतिपूर्ति नियंत्रण)
- EPSS शोषण संभावना स्कोरिंग
- SBOM विश्लेषण (CycloneDX/SPDX)
- Purdue मॉडल वर्गीकरण के साथ निष्क्रिय उपकरण खोज
अनुपालन-एज़-कोड
- IEC 62443-3-3 (10 नियंत्रण) + NIST CSF 2.0 (11 नियंत्रण)
- प्लेटफ़ॉर्म डेटा से स्वचालित साक्ष्य संग्रह
- सतत अनुपालन स्कोरिंग
मल्टी-टेनेंसी और बिलिंग
- भूमिका-आधारित पहुँच (व्यवस्थापक/विश्लेषक/दर्शक) के साथ संगठन मॉडल
- स्ट्राइप बिलिंग (निःशुल्क, स्टार्टर $499, प्रो $1,999, एंटरप्राइज़ $4,999/माह)
- SIEM एकीकरण (Splunk, Sentinel, ServiceNow, PagerDuty)
त्वरित प्रारंभ

 mangod12/onealert

