
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
fudcrypt — पायथन-आधारित क्रिप्टर जो एंटीवायरस और EDR को बायपास करने के लिए पेलोड को अस्पष्ट (obfuscate) करता है, रेड टीम ऑपरेशन के लिए FUD स्टब्स उत्पन्न करता है। | Kitploit
उपकरण/GitHubGitHub/machine1337/fudcrypt
शोषणमालवेयर विश्लेषणपेनिट्रेशन टेस्टिंगरेड टीमिंगपेलोड डेवलपमेंट
GitHubmachine1337/fudcrypt

fudcrypt

पायथन-आधारित क्रिप्टर जो एंटीवायरस और EDR को बायपास करने के लिए पेलोड को अस्पष्ट (obfuscate) करता है, रेड टीम ऑपरेशन के लिए FUD स्टब्स उत्पन्न करता है।

रिपॉजिटरी देखें
223112 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
वेबसाइट
साझा करें

fudcrypt

Python3 आधारित ऑब्स्क्यूकेटर जो किसी भी एंटीवायरस को आसानी से बायपास कर सकता है।
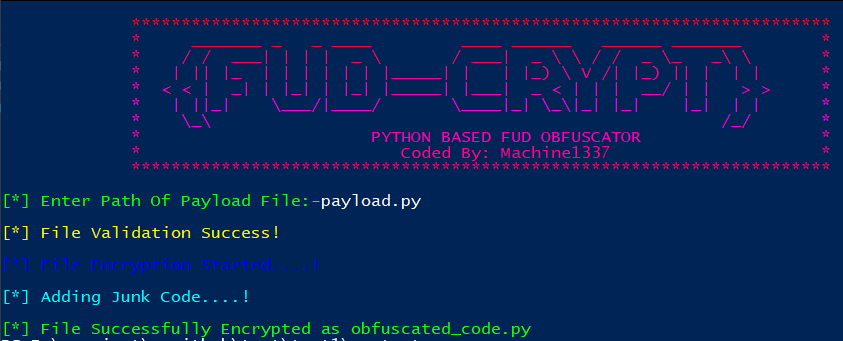
fudcryp

महत्वपूर्ण:

root@kitploit:~
1. सुनिश्चित करें कि आपकी पेलोड फ़ाइल में सभी लाइब्रेरी इम्पोर्ट हों और यह एक वैध पेलोड फ़ाइल हो
2. यदि आपकी पेलोड डिटेक्ट हो जाती है तो मुझे बताएं, मैं स्टब को अपडेट कर दूंगा।
3. यदि आपको कोबाल्ट स्ट्राइक इवेज़न चाहिए तो टेलीग्राम पर DM करें: https://t.me/whoami502

उपयोग:

root@kitploit:~
1. python3 crypt.py  (Linux के लिए)
2. python  crypt.py  (Windows के लिए)

उपयोग कैसे करें:

root@kitploit:~
1. GitHub पर कोई भी Python आधारित बैकडोर/RAT खोजें।
2. उसकी पेलोड को pycrypt से क्रिप्ट करें
3. अब क्रिप्टेड पेलोड को pyinstaller का उपयोग करके exe में बदलें
4. आनंद लें

नोट:

root@kitploit:~
1. किसी भी पेलोड को VirusTotal.com पर अपलोड न करें क्योंकि यह टूल समय के साथ
 काम नहीं करेगा।
2. VirusTotal सिग्नेचर AV कंपनियों के साथ साझा करता है।
3. फिर से, मूर्ख मत बनो!

परीक्षण किए गए प्लेटफ़ॉर्म:

root@kitploit:~
1. Windows
2. Linux आधारित OS

विशेषताएँ:-

root@kitploit:~
1) FUD अनुपात 0/40
2) किसी भी EDR समाधान को बायपास करें
3) हल्का क्रिप्टर
3) बहुत छोटा और सरल क्रिप्टर

संपर्क:

root@kitploit:~
https://t.me/whoami502

चेतावनी:-

root@kitploit:~
इस टूल का उपयोग केवल शैक्षिक उद्देश्य के लिए करें और मैं आपके क्रूर कार्य के लिए ज़िम्मेदार नहीं रहूंगा।
टूल डाउनलोड करें